G DATA XDR
Organisatie-eenheden
Organisatie-eenheden bieden u de mogelijkheid om endpunten met identieke kenmerken te groeperen.
Deze kenmerken kunnen afdelingen of ook locaties van uw bedrijf zijn. Ook endpunten met dezelfde uitsluitingen (bijvoorbeeld alle Microsoft Exchange Server of alle databaseservers) kunnen zo worden gegroepeerd, omdat uitsluitingen en beveiligingsinstellingen niet alleen op endpunten, maar ook op organisatie-eenheden toepasbaar zijn.
| Voor MXDR-klanten worden de uitsluitingen en beveiligingsinstellingen door onze G DATA Security Operations Team ingesteld. |
Organisatie-eenheden kunnen door een
bevoegde gebruiker ook aan gebruikers worden toegewezen.
Hierdoor kunt u bepalen dat gebruikers alleen toegang hebben tot de endpunten die in hun toegewezen
organisatie-eenheid zijn opgenomen. Door de toewijzing krijgt een gebruiker uitsluitend rechten op de endpunten in
zijn organisatie-eenheid, evenals op alle onderliggende eenheden.
| Tijdens de kickoff krijgen MXDR-klanten ondersteuning bij het opzetten van de voor u meest zinvolle structuur door onze G DATA Security Operations Team. Deze structuur kan, maar hoeft niet per se overeen te komen met uw Active Directory-structuur. |
De bediening binnen het portaal
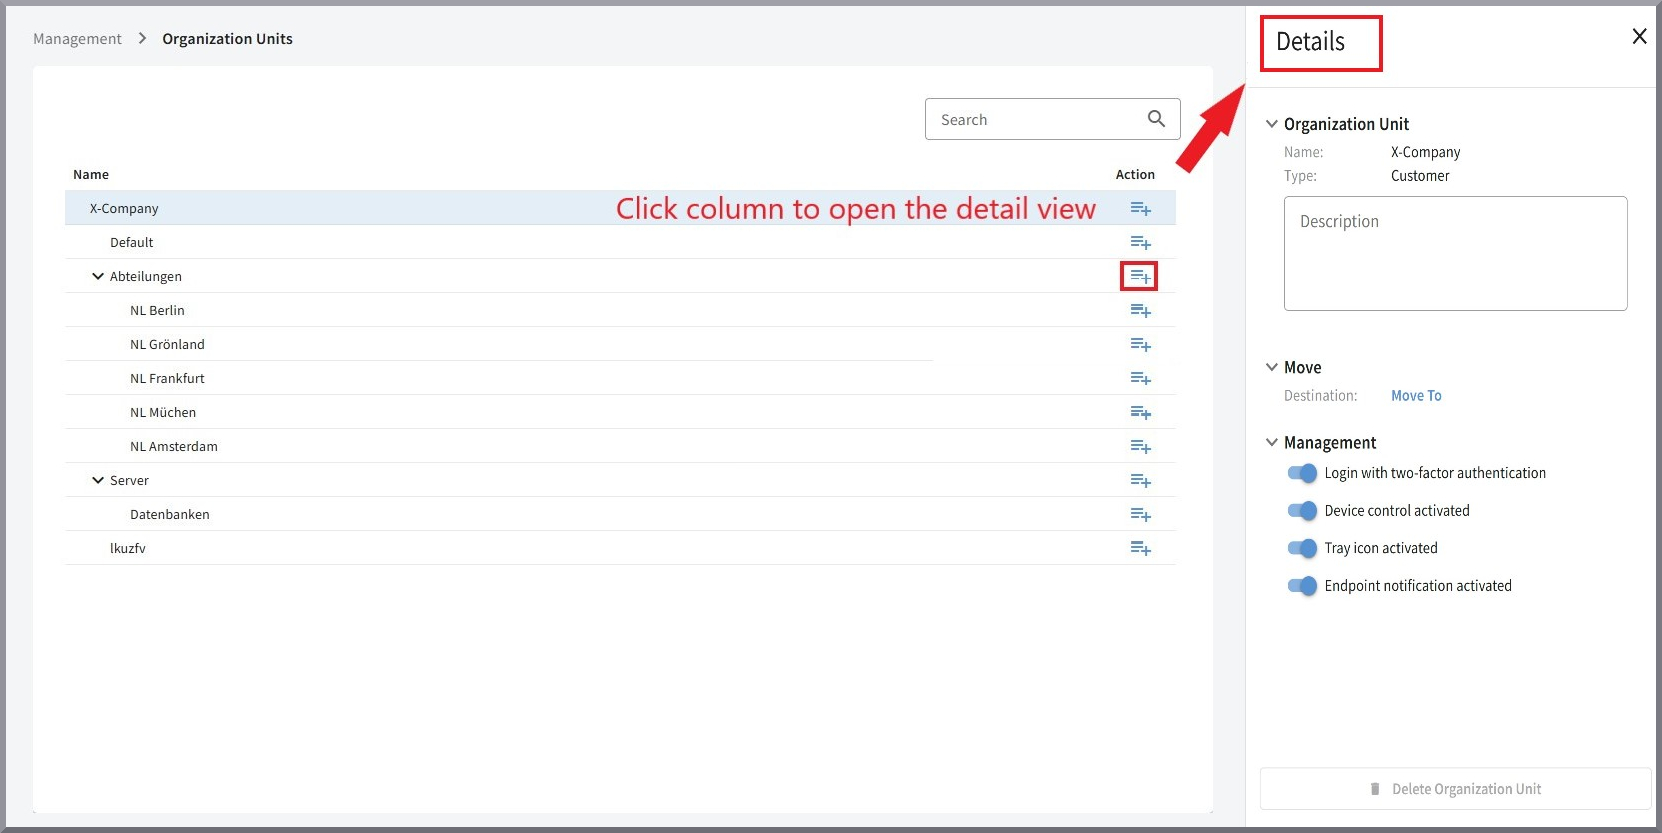
In dit portaalvenster kunnen bevoegde gebruikers de hiërarchische structuur van uw organisatie-eenheden bekijken.
De organisatie-eenheid Default |
In eerste instantie bevindt zich onder uw root (klantnaam) alleen de standaardorganisatie-eenheid Default. Verdere organisatie-eenheden kunnen door u worden aangemaakt.
|
||||
Het detailvenster |
Screenshot weergeven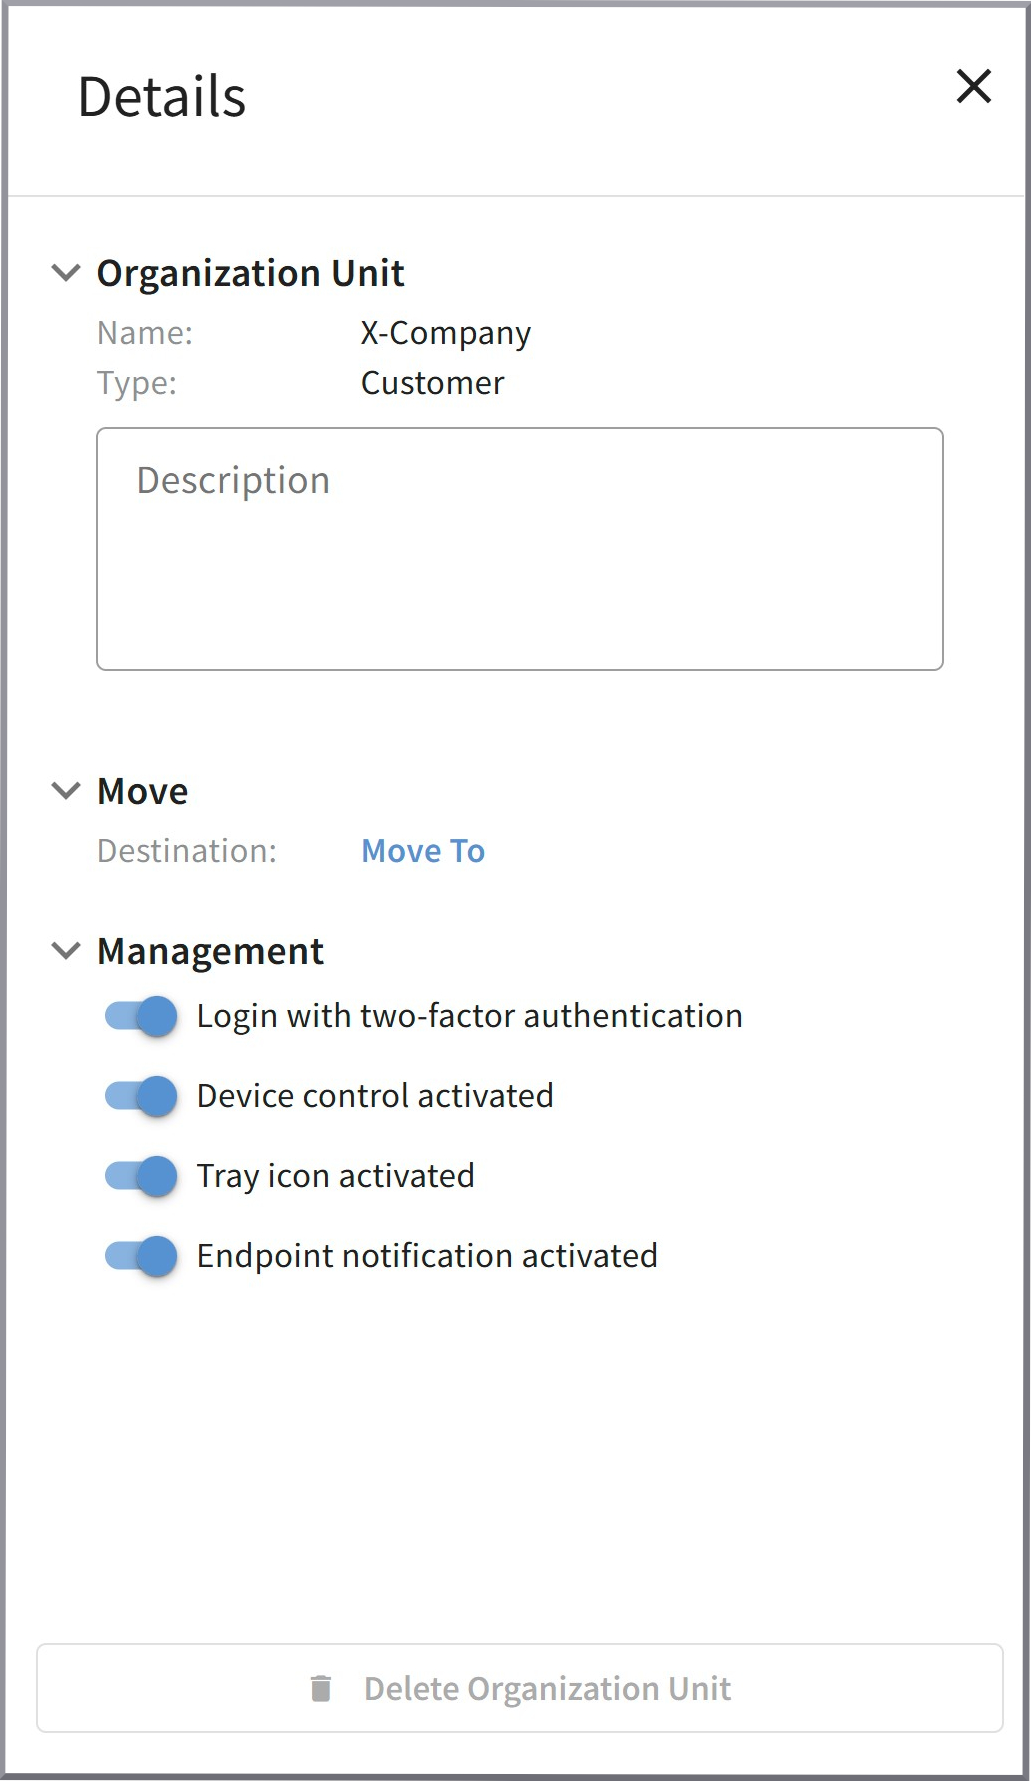
Met een klik op de rij van uw klantorganisatie-eenheid wordt het detailvenster geopend. Afhankelijk van de instelling en rechten hebt u hier meerdere configuratiemogelijkheden:
Daarnaast kunt u in een vrije-tekstveld notities vastleggen met betrekking tot de organisatie-eenheid. Deze worden ook in de zoekfunctie meegenomen!
Als u een onderliggende organisatie-eenheid (niet type: Kunde, maar type: Organisation) selecteert, vervalt het onderdeel "Verwalten" in het detailvenster. U kunt op deze plaats dan de geselecteerde organisatie-eenheid hernoemen of in de hiërarchie verplaatsen.
|
||||
Organisatie-eenheid aanmaken |
Met een klik op Screenshot weergeven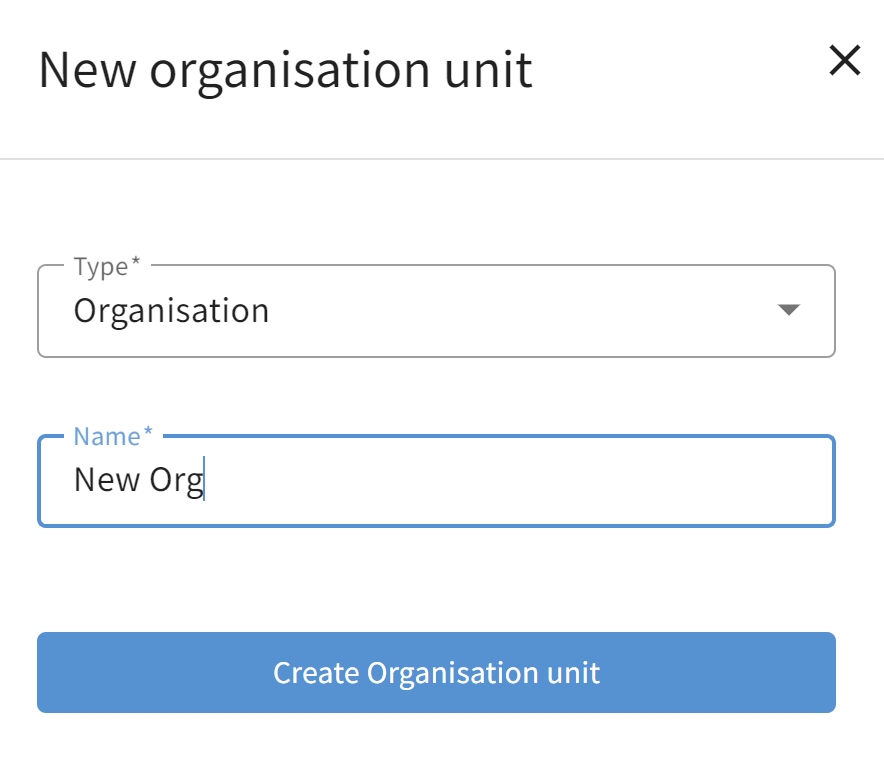
|
||||
Organisatie-eenheid verwijderen |
Als u een organisatie-eenheid wilt verwijderen, kunt u dit doen via de knop
Screenshot weergeven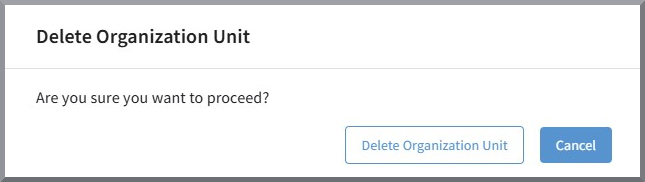
|
Afhankelijk van het Rollenprofiel van de aangemelde gebruiker kan het
gebeuren dat niet alle organisatie-eenheden aan de gebruiker worden weergegeven en/of dat het  ontbreekt, omdat de benodigde rechten ontbreken.