G DATA XDR
Hoe kan ik controleren of een systeem door G DATA XDR wordt beschermd?
Op de Agents kan een traypictogram worden weergegeven. Dit traypictogram heeft een informatief karakter en geeft aan dat
het betreffende systeem actief beschermd is.
Momenteel kunnen via het traypictogram geen acties worden uitgevoerd.
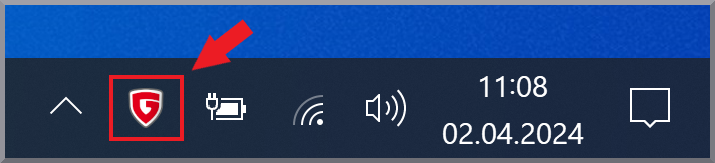
U kunt de weergave van het traypictogram via de Beheer van de organisatie-eenheden activeren.
Speciale gevallen
Er zijn enkele situaties waarin het traypictogram niet wordt weergegeven:
-
Windows Server 2016/2019/2022 & Windows Server 2016/2019/2022 Datacenter als Terminalserver
-
Windows Server 2016/2019/2022 Datacenter bij een installatie zonder GUI
-
Windows-Core-Server & Windows-Nano-Server
-
Citrix XenApp
|
Houd er rekening mee dat het, afhankelijk van de verbinding, kan voorkomen dat het traypictogram ook in Hyper-V-omgevingen niet wordt weergegeven. |
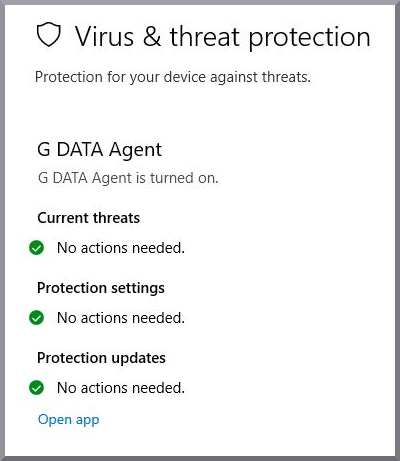
Als het traypictogram in de gebruikte omgeving niet wordt weergegeven, maar u wilt controleren of het systeem beschermd is, kunt u dit altijd nakijken in Windows-beveiliging onder "Virus- en bedreigingsbeveiliging". Als hier de G DATA Agent wordt weergegeven, is uw systeem beschermd.