G DATA 365 | Managed XDR
Toekennen van machtigingen en beheren van rechten binnen rollen
| Op 29-7-2026 wordt een nieuw rollenbeheer uitgebracht. Deze documentatie is vanaf dat moment gedeeltelijk verouderd en wordt op korte termijn herzien. |
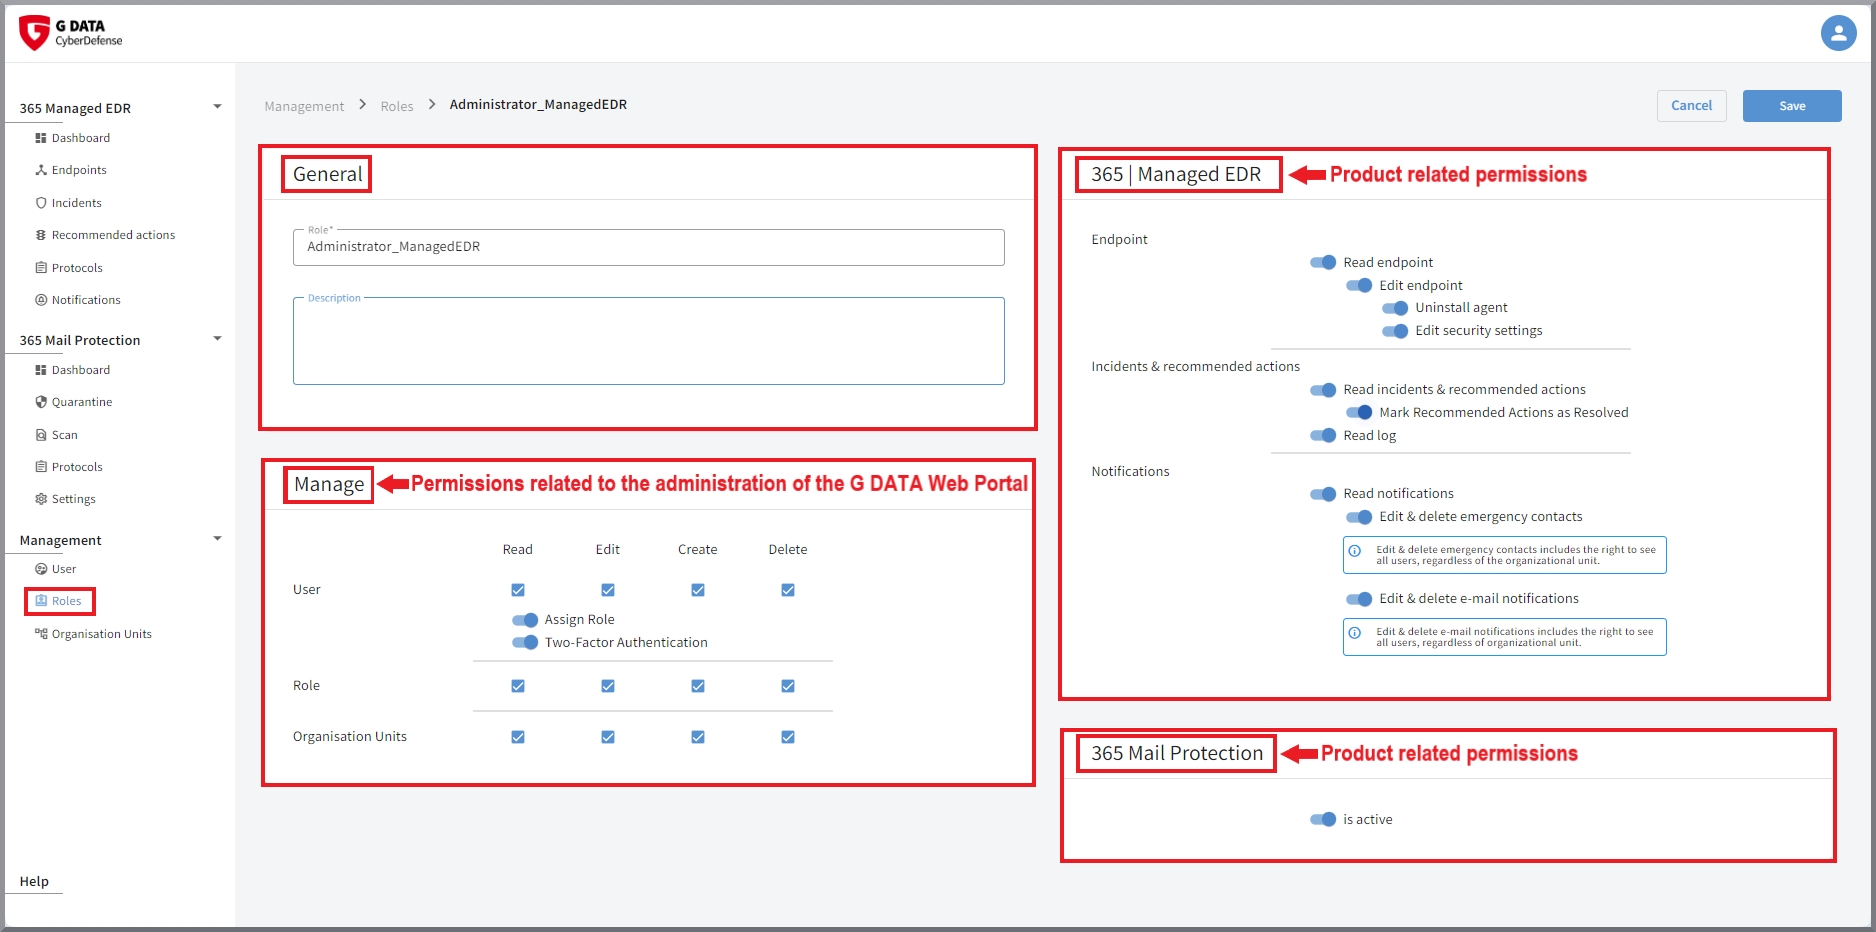
Zowel voor het aanmaken van nieuwe rollen als voor het bewerken van rollen is het venster identiek opgebouwd. De inhoud kan echter per aangeschafte licentie verschillen voor klanten. Omdat via het portaal verschillende producten worden beheerd, hangt de inhoud af van de aangeschafte producten.
Algemene instellingen
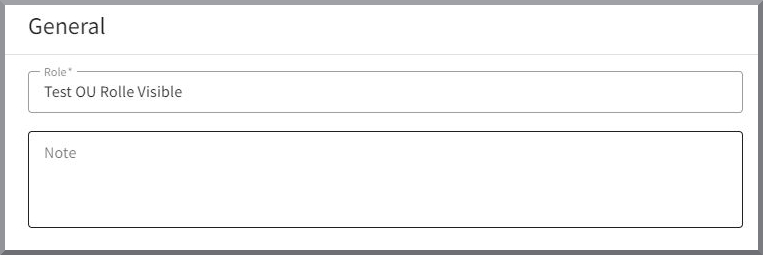
Eerst is er altijd een algemeen gedeelte aanwezig met de naam van de rol en een optioneel tekstveld voor notities.
Een tweede gedeelte, dat altijd aanwezig is, heeft betrekking op alle machtigingen die nodig zijn voor het gebruik van het G DATA webportaal.
Hier wordt vastgelegd of houders van deze rol gebruikers, rollen en/of organisatie-eenheden mogen beheren
en in welke mate (lezen, bewerken, aanmaken en/of verwijderen).
In dit gedeelte kan ook de twee-factorauthenticatie worden geactiveerd, evenals de meldingen op de eindpunten
als daar detecties optreden.
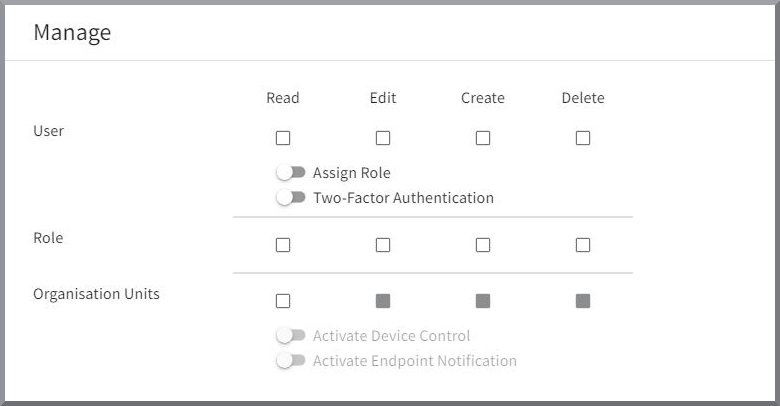
Door de betreffende selectievakjes of schakelaars in te stellen, wordt de bijbehorende machtiging toegekend.
| Geef alleen gebruikers met volledige rechten op alle producten ook het recht rollen toe te wijzen. Anders kan een gebruiker met beperkte rechten alle overige rechten zonder toestemming zelf instellen. Als gebruikers bijvoorbeeld het portaal mogen beheren, maar geen eindpunten mogen zien of handelingsaanbevelingen als voltooid mogen markeren, dan mogen deze gebruikers geen recht hebben om de ontbrekende machtigingen zelf toe te wijzen. |
| Als u deze blokken niet kunt zien of als in deze documentatie beschreven functies niet kunnen worden uitgevoerd, heeft de aangemelde gebruiker mogelijk niet de vereiste rechten. |
Productspecifieke instellingen
Afhankelijk van het product kunnen er daarnaast nog verdere productblokken aanwezig zijn.
Rechtenconfiguratie G DATA 365 | Managed XDR
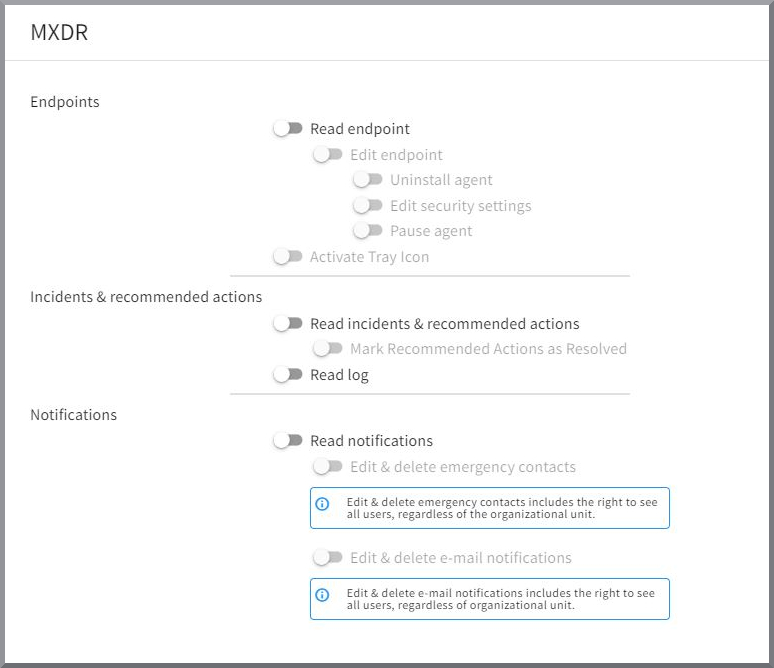
Hier kunt u instellen welke rechten de rol heeft met betrekking tot de configuratiemogelijkheden van G DATA 365 | Managed XDR.
Eindpuntbeheer
Lezen en bewerken |
Hier stelt u in of houders van deze rol eindpunten kunnen zien en/of bewerken. |
||
Instelmogelijkheden voor de Agent |
Het verwijderen van het eindpunt uit het portaal is gekoppeld aan de machtiging om Agent op de eindpunten te kunnen deïnstalleren. Wanneer u de deïnstallatie van de Agent start, kunt u beslissen of u het eindpunt tegelijkertijd ook uit het portaal wilt verwijderen. Personen die bevoegd zijn tot deïnstallatie kunnen het verwijderen van het eindpunt uit het G DATA webportaal later alsnog uitvoeren.
|
||
Beveiligingsinstellingen bewerken |
Dit recht stuurt de instellingen van de Agent op het eindpunt. Dit omvat de vraag of bij een beveiligingsgebeurtenis het gemelde proces onmiddellijk moet worden gestopt en of bewerking/toegang door G DATA Security-analisten op het getroffen eindpunt moet plaatsvinden. Bij de productintroductie is vóór de Onboarding samen met onze G DATA Security Operations Team een exacte lijst opgesteld van welke van uw systemen wij willen uitzonderen van de reactie van de Agent of van de analyse door onze G DATA Security-analisten. Dit gebeurde na een zorgvuldige risicoanalyse. Als u tijdens de operationele fase nog wijzigingswensen voor afzonderlijke eindpunten heeft, neem dan contact op met onze G DATA Security Operations Team. Im Kick-off wurden diese Systeme bereits besprochen und entsprechend im Onboarding eingestellt. Wilt u achteraf nog wijzigingen laten doorvoeren, neem dan contact op met onze G DATA Security Operations Team. Ook de IT Operations Manager heeft om veiligheidsredenen niet de mogelijkheid om deze instelling te wijzigen. |
||
Agent pauzeren |
Hier kunt u configureren of houders van de rol de mogelijkheid hebben om de Agent op eindpunten gedurende 15 minuten te pauzeren.
|
||
Tray-icoon activeren |
Hier kunt u configureren of houders van de rol de mogelijkheid hebben om het tray-icoon van de Agent op eindpunten te laten weergeven. |
Incidenten & Handelingsaanbevelingen
Incidenten & handelingsaanbevelingen lezen |
Hier stelt u in of houders van deze rol incidenten en handelingsaanbevelingen mogen zien. |
Handelingsaanbevelingen als voltooid markeren |
Hier stelt u in of houders van deze rol handelingsaanbevelingen als voltooid mogen markeren. Deze optie is alleen beschikbaar als de rol handelingsaanbevelingen mag zien. |
Logboeken lezen |
Hier stelt u in of houders van deze rol de weergave Protokolle te zien krijgen. |
Meldingen
Meldingen lezen |
Schakelaar om in te stellen of de betreffende rol meldingen ontvangt. |
||
Noodcontacten bewerken & verwijderen |
Hier kan worden ingesteld of houders van de rol gebruikers aan de lijst met noodcontacten kunnen toevoegen en verwijderen.
|
||
E-mailmeldingen bewerken & verwijderen |
Hier kan worden ingesteld of houders van de rol gebruikers aan de lijst met ontvangers van e-mailmeldingen kunnen toevoegen en verwijderen. Daarnaast kunnen de taal van de e-mail en het type meldingsgebeurtenissen worden ingesteld.
|
Rechtenconfiguratie G DATA 365 | Mail Protection
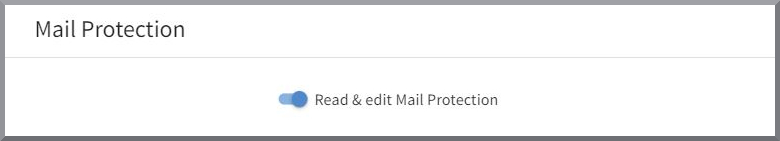
Als u G DATA 365 | Mail Protection gebruikt, kunt u hier vastleggen of het product voor de houder van deze rol in het G DATA webportaal wordt weergegeven.
Rechtenconfiguratie G DATA Policy Control
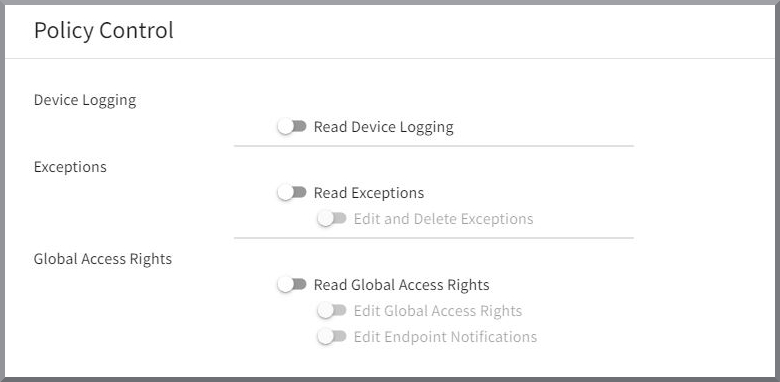
Als u het product G DATA Policy Control gebruikt, heeft u op deze plek de mogelijkheid om vast te leggen welke aanpassingen de houders van de rol in het product kunnen doorvoeren.
Apparaatlogging |
Regelaar om in te stellen of houders van de rol de apparaatlogging kunnen lezen. |
Uitzonderingen |
Configuratiemogelijkheden om in te stellen of houders van de rol uitzonderingen kunnen lezen, bewerken of verwijderen. |
Globale toegangsregels |
Configuratiemogelijkheden om in te stellen of houders van de rol de globale toegangsregels kunnen zien en/of bewerken, en of zij de meldingen die op de eindpunten worden weergegeven, mogen bewerken. |
Rechtenconfiguratie G DATA Mobile Device Management
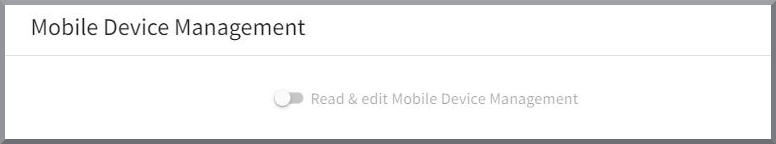
Als u G DATA Mobile Device Management gebruikt, kunt u hier vastleggen of het product voor de houder van deze rol in het G DATA webportaal wordt weergegeven.