G DATA XDR
De meldingsgrafiek
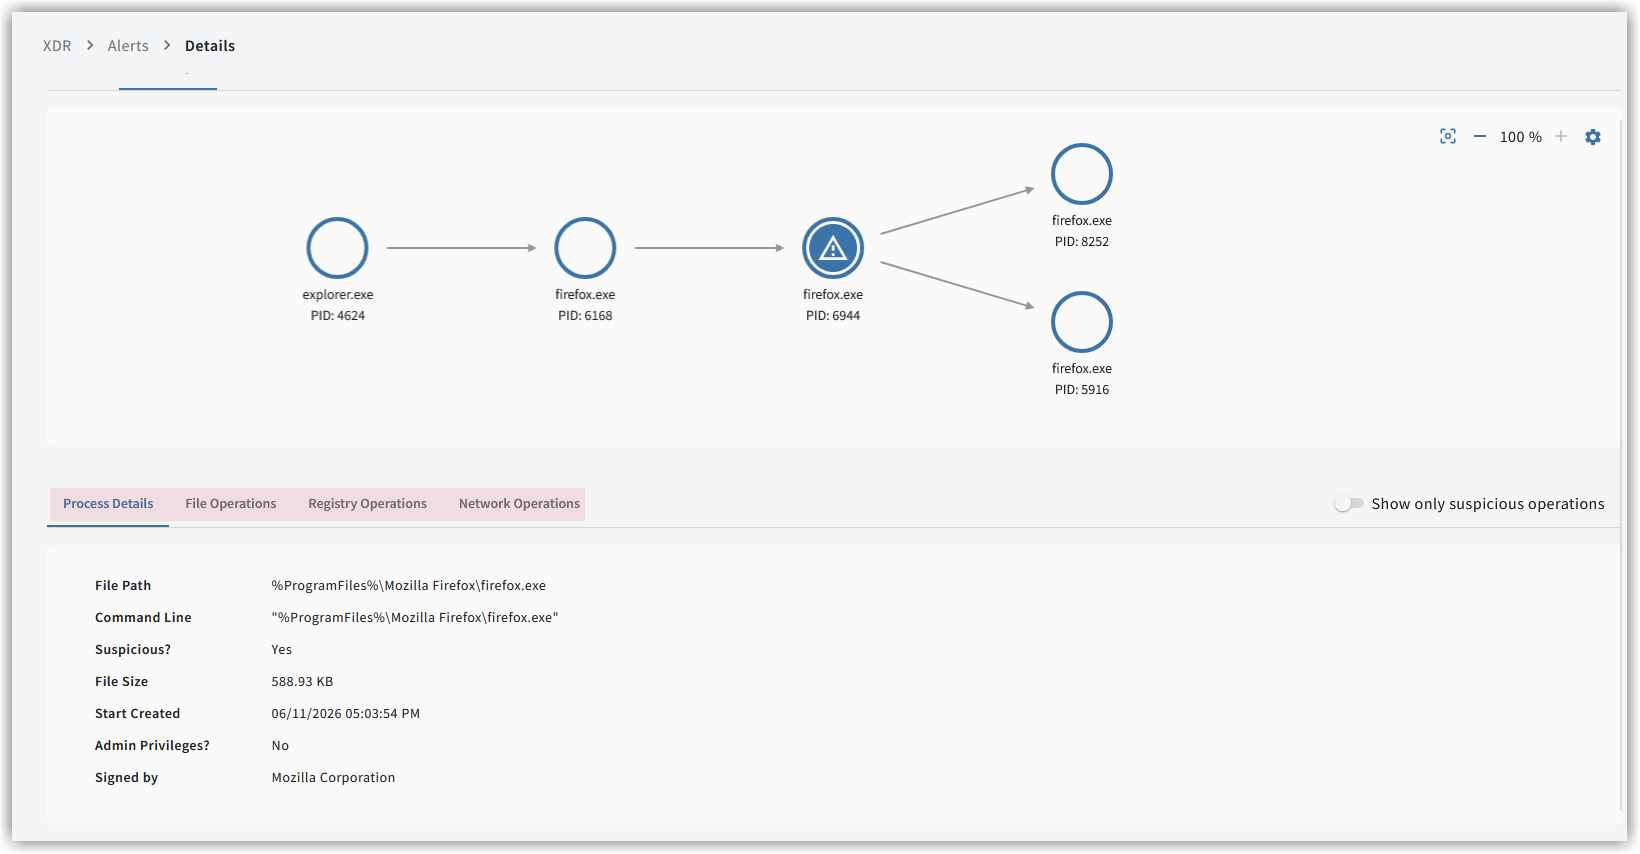
De alertgrafiek helpt u om de complexe structuren van betrokken processen beter te kunnen reconstrueren. Dit is een nuttige functie wanneer bijvoorbeeld een beveiligingsincident gedetailleerd moet worden geanalyseerd.
U kunt hier alle processen in detail bekijken, met betrekking tot…
-
algemene procesdetails.
-
bestandsbewerkingen.
-
bewerkingen in het Windows-register.
-
netwerkactiviteiten.
| De alertgrafiek is momenteel alleen beschikbaar voor systemen met een Windows-besturingssysteem. |
Visualisatie van de processen van een melding
Dit overzicht is de eigenlijke alertgrafiek en toont de processen die bij de alert horen. In deze gevisualiseerde
weergave kunt u zien welke processen andere processen hebben aangeroepen of benaderd en wat daarin vervolgens
is gebeurd.
Welk proces heeft andere processen aangeroepen en welke processen precies?
Wat is daarbij in welke bestanden in het systeem gebeurd?
Zijn er wijzigingen in het Windows-register doorgevoerd en zo ja, wat is daar in detail gewijzigd?
Was er communicatie naar buiten en zo ja, waarheen?
Al deze vragen kunnen aan een grondige analyse worden onderworpen.
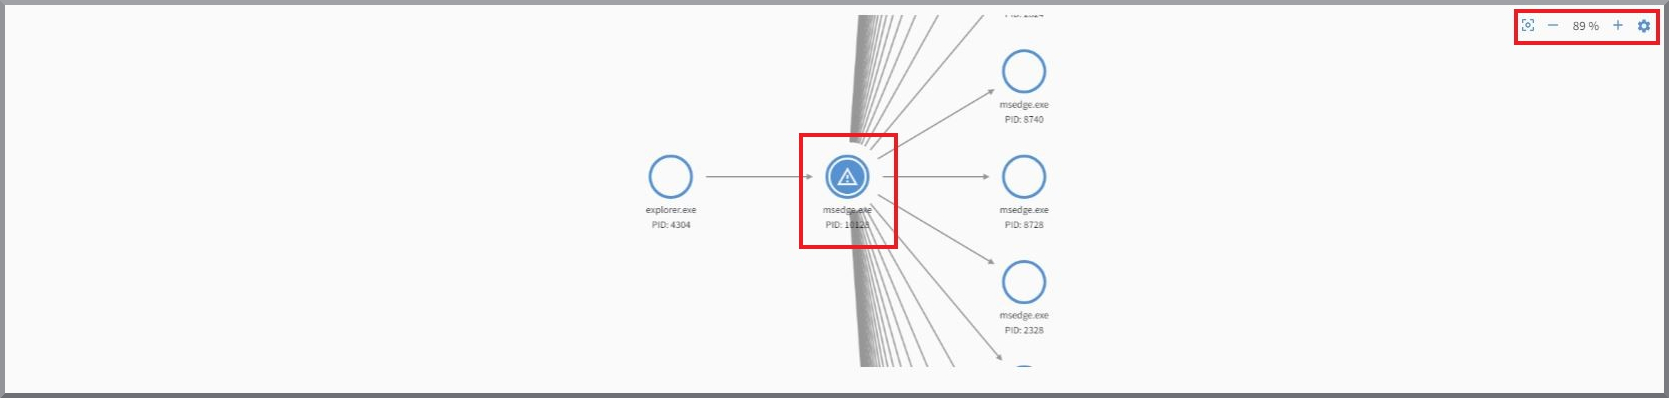
De grafiek kan een grote hoeveelheid afzonderlijke processen bevatten en daardoor veel ruimte innemen. U kunt in het venster
met de linkermuisknop het kijkpunt verschuiven en met het muiswiel in de grafiek uit- en inzoomen. Als alternatief
kunt u de daarvoor bedoelde knoppen naast de huidige weergavegrootte gebruiken (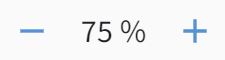 ).
Links naast de knoppen voor het zoomniveau bevindt zich een knop om het kijkpunt te resetten
( ), naar het initiële kijkpunt en het oorspronkelijke zoomniveau.
Een proces dat is voorzien van een waarschuwingsschild vormt de kern van de detectie van de betreffende alert. De processen
kunnen afzonderlijk worden geselecteerd en worden dan blauw gemarkeerd. Alle detailinformatie die onder de grafiek wordt
weergegeven, heeft telkens betrekking op het in de grafiek geselecteerde, blauw gemarkeerde proces. Standaard wordt de weergave
van de alertgrafiek gecentreerd op het geselecteerde proces. U kunt dit gedrag aanpassen door op het tandwielpictogram te klikken
( ).
| De grafiek heeft betrekking op de processen die bij één alert horen, niet op de processen van alle alerts die bij een incident horen! |
Detailinformatie over de processen
-
De informatie over de processen is onderverdeeld in de rubrieken Procesdetails, Bestandsbewerkingen, Registerbewerkingen en Netwerkbewerkingen.
-
Niet verdachte bewerkingen bieden contextinformatie over de processen; verdachte bewerkingen hebben directe verbanden met de detectie.
-
Met de knop "Alleen verdachte bewerkingen weergeven" worden in de rubrieken Bestandsbewerkingen en Registerbewerkingen alleen verdachte vermeldingen weergegeven.
| De vermeldingen binnen de rubrieken kunnen met een linkermuisklik op de kolomnaam alfanumeriek oplopend of aflopend worden gesorteerd. |
|
Sommige informatie wordt voor betere leesbaarheid afgekort weergegeven. De volledige informatie kan altijd via mouse-over worden bekeken en indien nodig worden gekopieerd. 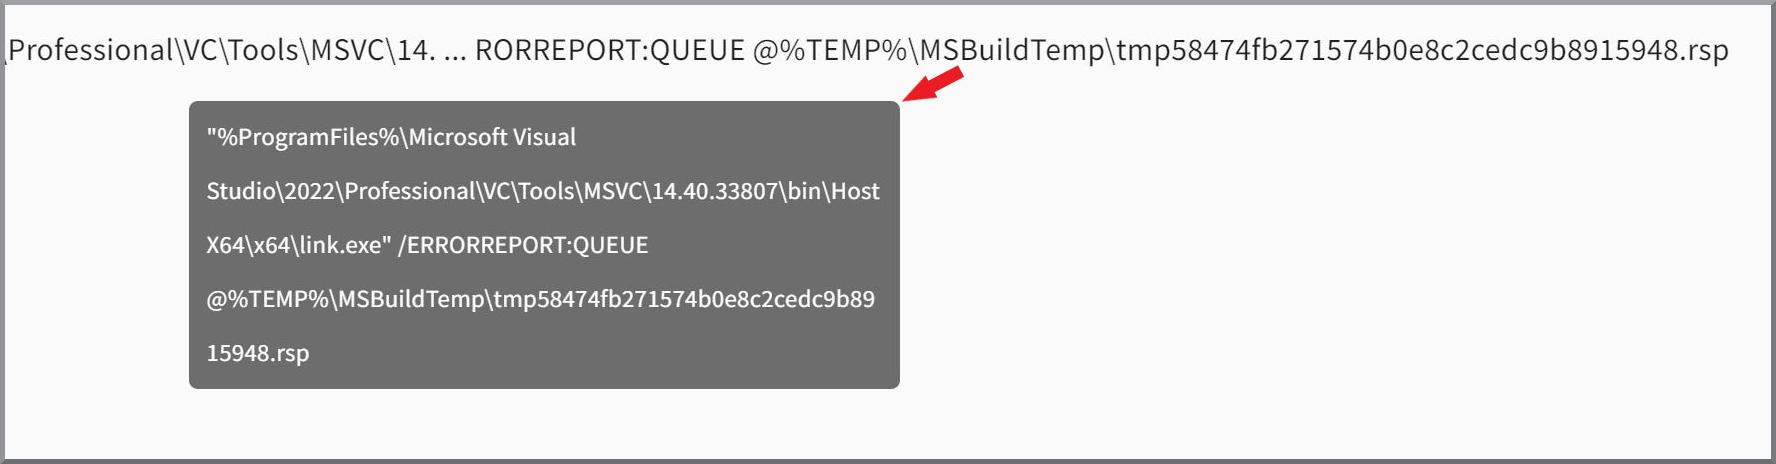
|
Procesdetails
Hier wordt algemene informatie over het proces weergegeven.
Daarbij horen…
-
de locatie van het bestand in het systeem.
-
de exacte aanroep, inclusief alle argumenten.
-
de grootte van het bestand.
-
het starttijdstip van het proces.
-
een indicatie of de uitvoering met administratorrechten heeft plaatsgevonden.
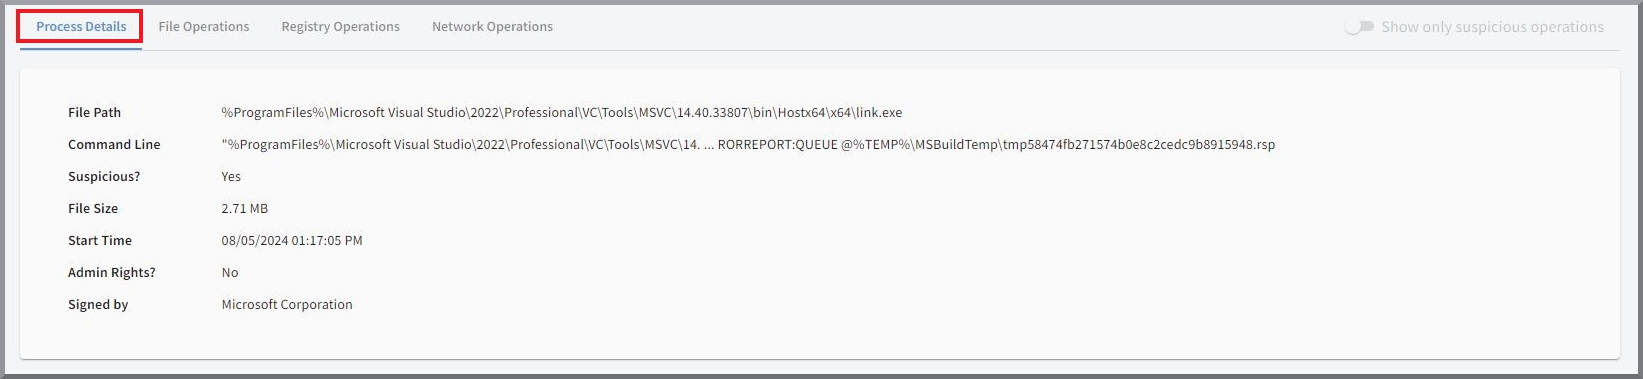
Het punt "Verdacht?" geeft aan of het volledige proces door de Agent als verdacht is geclassificeerd.
Bestandsbewerkingen
Hier worden alle bestandsbewerkingen weergegeven die met het betreffende proces samenhangen. De weergegeven informatie is: bestandspad, tijdstip en type bewerking.
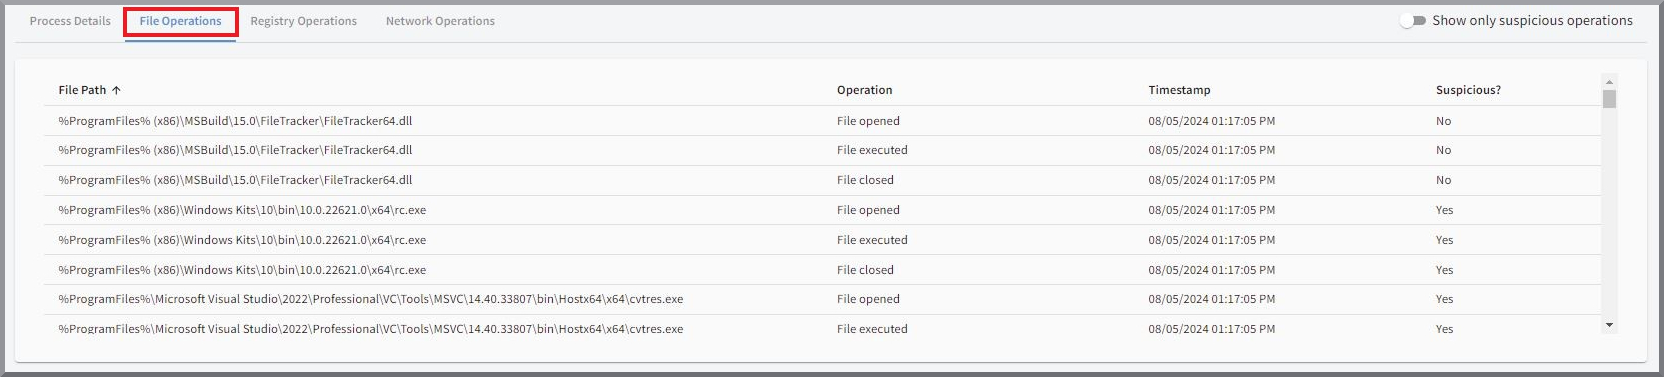
Bestandspad |
Pad van het bestand in het systeem waarop de bewerking betrekking heeft. |
Bewerking |
Exacte aard van de bestandsbewerking. De mogelijkheden zijn…
|
Tijdstip |
Exact tijdstip waarop de bewerking is gestart. |
Verdacht? |
Geeft aan of het een bewerking betreft die een rol heeft gespeeld bij de detectie. |
Registerbewerkingen
Er wordt informatie weergegeven over wijzigingen in het Windows-register die door het proces zijn geïnitieerd. Dit omvat alle informatie die betrekking heeft op de sleutel zelf, evenals tijdstip en type bewerking.
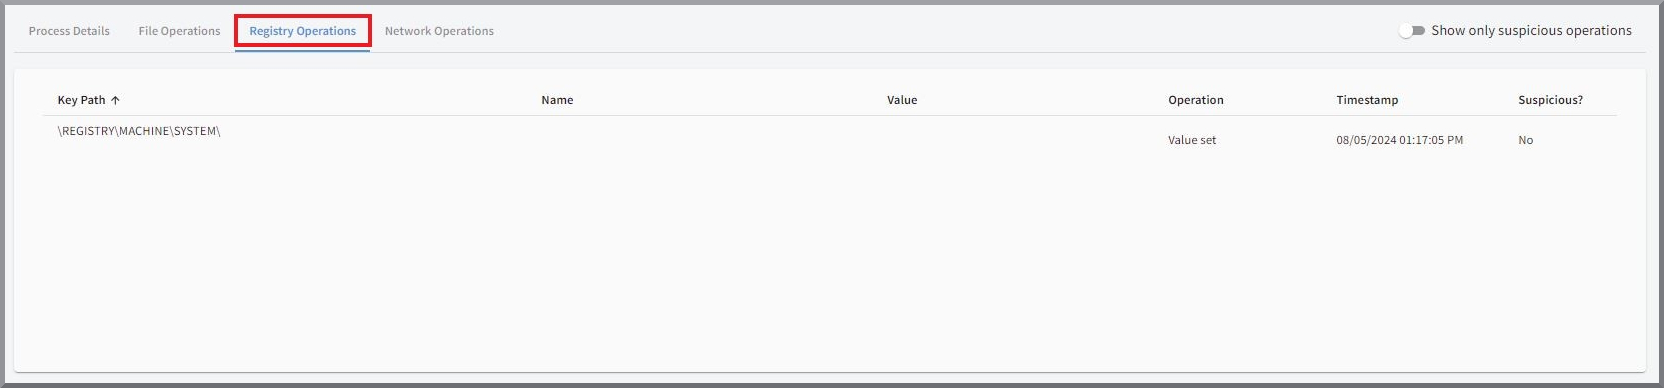
Sleutelpad |
Pad van de sleutel binnen het Windows-register waarop de bewerking betrekking heeft. |
Naam |
Naam van de waarde binnen de sleutel in het register waarop de bewerking betrekking heeft. |
Waarde |
Waarde na de bewerking, indien aanwezig. |
Bewerking |
Type bewerking. De mogelijkheden zijn:
|
Tijdstip |
Exact tijdstip van de bewerking. |
Verdacht? |
Geeft aan of het een bewerking betreft die een rol heeft gespeeld bij de detectie. |
Netwerkbewerkingen
Hier worden, indien aanwezig, alle door het proces geactiveerde bewerkingen binnen het netwerk weergegeven. Dit zijn naast tijdstip en type bewerking ook alle relevante verbindingsdetails.
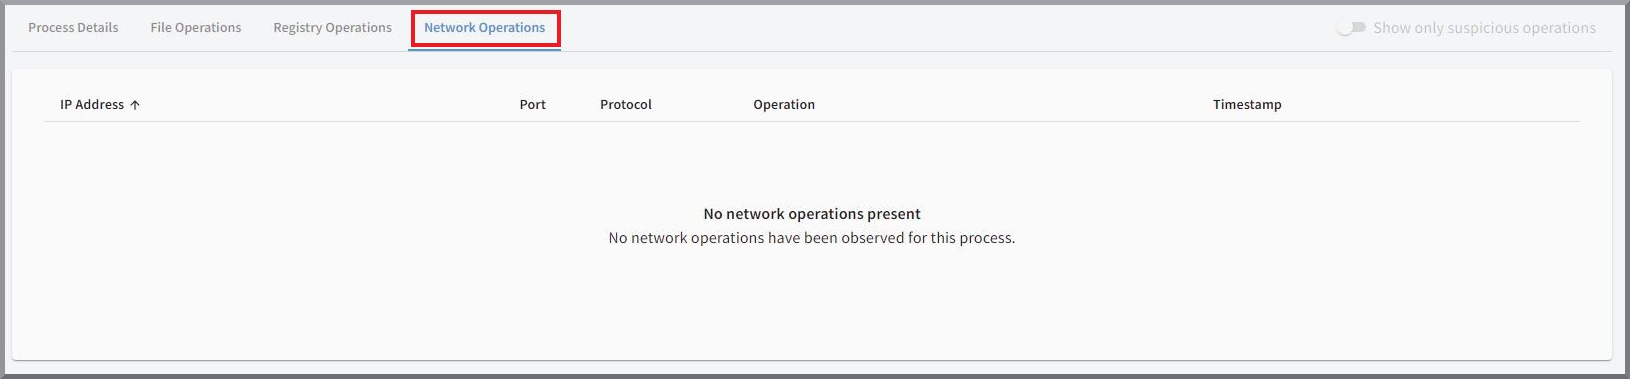
IP-adres |
Bij de bewerking "Verbinding tot stand gebracht" het IP-adres waarmee de verbinding is opgebouwd. Als de bewerking "Voor inkomende verbindingen geopend" aanwezig is, wordt hier het eigen IP-adres weergegeven. |
Poort |
Poort die voor de verbinding is gebruikt. |
Protocol |
Protocol dat voor de verbinding is gebruikt. Mogelijkheden zijn TCP of UDP. |
Bewerking |
Type netwerkbewerkingen. De mogelijkheden zijn:
|
Tijdstip |
Exact tijdstip van de netwerkbewerkingen. |