G DATA MXDR
Endpoint
Nella vista Endpoint sono elencati tutti i dispositivi su cui è installato o è stato installato un G DATA Agent. Può trattarsi, ad esempio, di un laptop, PC desktop, server o macchina virtuale. Sono supportati i sistemi operativi Windows, Linux e Mac.
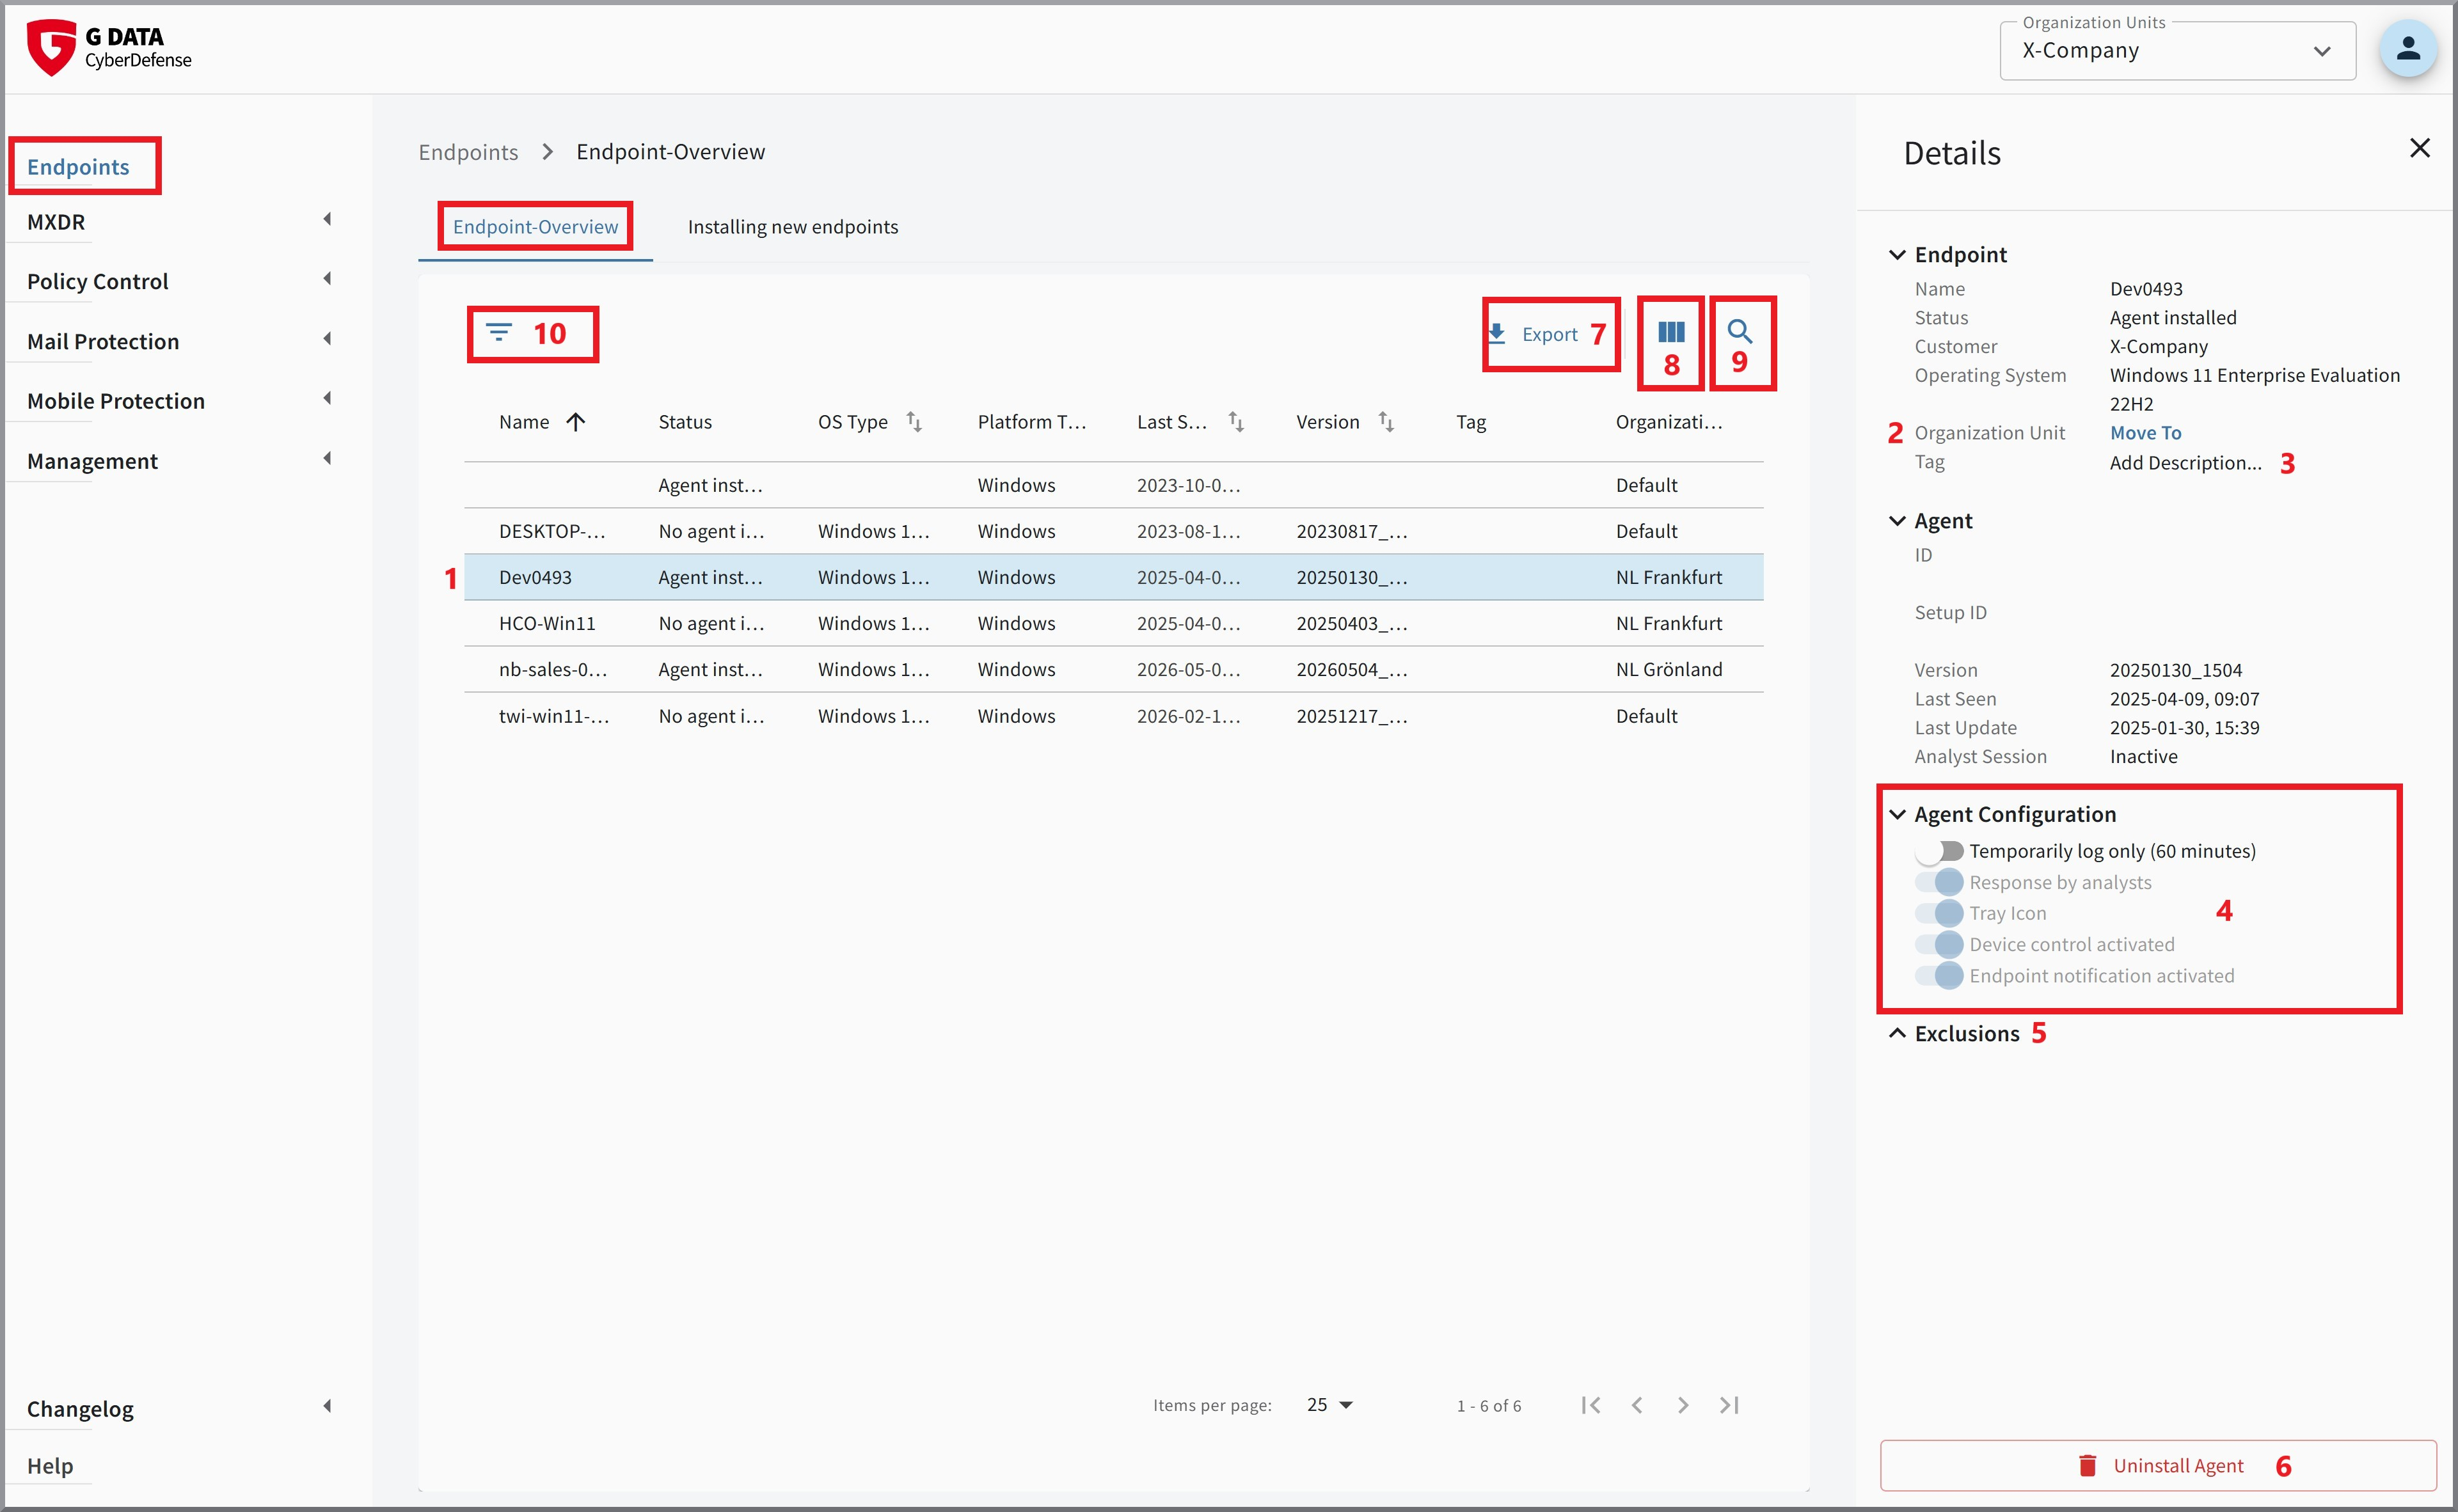
Nel G DATA Web-Portal trovate in Endpoint un elenco di tutti gli endpoint che si sono già connessi almeno una volta al nostro G DATA Web-Portal-backend e non sono stati eliminati.
| Il nome degli endpoint gestiti in G DATA XDR deve essere univoco. Non può essere assegnato manualmente, ma è sempre il nome completo del dispositivo, ossia l’FQDN (Fully Qualified Domain Name)! |
1 |
Elenco endpoint |
Nella riga di ciascun endpoint, a colpo d’occhio vedete il nome dell’endpoint, lo stato, il sistema operativo, quando il G DATA Agent è stato visto l’ultima volta da G DATA Cloud Backend, la versione dell’Agent installato, il tag assegnato da voi (se presente) e l’unità organizzativa in cui si trova l’endpoint. Queste informazioni di stato sono possibiliAgent installato Disinstallazione pianificata Nessun Agent installato Facendo clic su una riga, si apre la finestra dei dettagli per l’endpoint selezionato.
|
||||
2 |
Sposta |
In questa sezione gli utenti autorizzati possono spostare l’endpoint in un’altra unità organizzativa. |
||||
3 |
Tag |
È possibile assegnare a ciascun endpoint uno o più tag. Potete utilizzare un tag proposto da noi oppure
formulare liberamente un tag. Può trattarsi, ad esempio, del nome della persona che utilizza questo dispositivo. In alternativa,
potete contrassegnare che questo endpoint ha una determinata funzione (ad esempio sistemi di cassa, centralina ecc.) oppure
una particolare criticità.
Per modificare i tag, fate clic su Aggiungi descrizione… (→ 1). 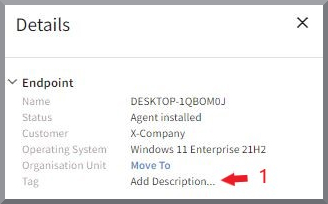
Facendo clic sulla X eliminate un tag (→ 2).
È importante confermare l’immissione con l’icona di salvataggio blu 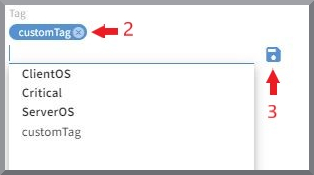
|
||||
4 |
Configurazione dell’Agent |
Questa sezione è a titolo informativo. Le modifiche possono essere effettuate qui solo dal nostro G DATA Security Operations Team. Fa eccezione l’interruttore "Temporaneamente solo registrare (60 minuti)", che verrà descritto di seguito. Per impostazione predefinita, questi punti sono attivati. Sia l’arresto immediato del malware sia l’analisi da parte delle nostre G DATA Security Analysten sono un prerequisito per una reazione tempestiva ed efficace, al fine di prevenire danni dovuti a un incidente di sicurezza. Al momento dell’introduzione del prodotto, prima dell’Onboarding con il nostro G DATA Security Operations Team, è stato creato un elenco preciso di quali dei vostri sistemi escludiamo dalla reazione dell’Agent o dall’analisi da parte delle nostre G DATA Security Analysten. Ciò è avvenuto sulla base di un’accurata analisi del rischio. Se durante l’esercizio desiderate ancora apportare modifiche per singoli endpoint, vi preghiamo di contattare il nostro G DATA Security Operations Team. Con l’interruttore "Temporaneamente solo registrare (60 minuti)" potete evitare che, in caso di rilevamenti,
il lavoro sull’endpoint interessato venga bloccato per 60 minuti. 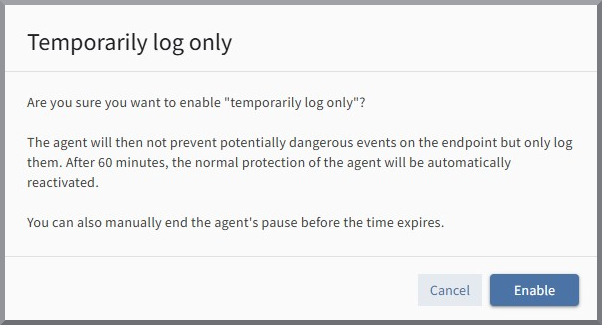
|
||||
5 |
Eccezioni |
Questa sezione è a titolo informativo. Le modifiche possono essere effettuate qui solo dal nostro G DATA Security Operations Team. Se si verificano problemi tecnici per i quali sospettate una correlazione con il nostro Agent, non è necessario definire delle eccezioni. Contattateci in questo caso e verificheremo e risolveremo i problemi che si presentano nel più breve tempo possibile. |
||||
6 |
Disinstallare l’Agent |
In questa sezione potete disinstallare l’Agent oppure rimuovere l’endpoint dall’elenco. Gli endpoint su cui è ancora in esecuzione un Agent installato non possono essere rimossi dall’elenco. |
||||
7 |
Esporta |
Con il pulsante |
||||
8 |
Visualizzazione delle colonne |
Qui è possibile impostare in modo mirato quali colonne della tabella debbano essere visualizzate o nascoste. Fate clic sull’icona evidenziata e configurate la visualizzazione, in base alle vostre esigenze, nella finestra che si apre. 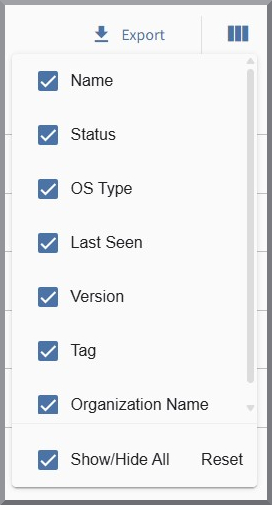
|
||||
9 |
Cerca |
Qui possono essere inseriti termini di ricerca qualsiasi, per cercare singole voci. |
||||
10 |
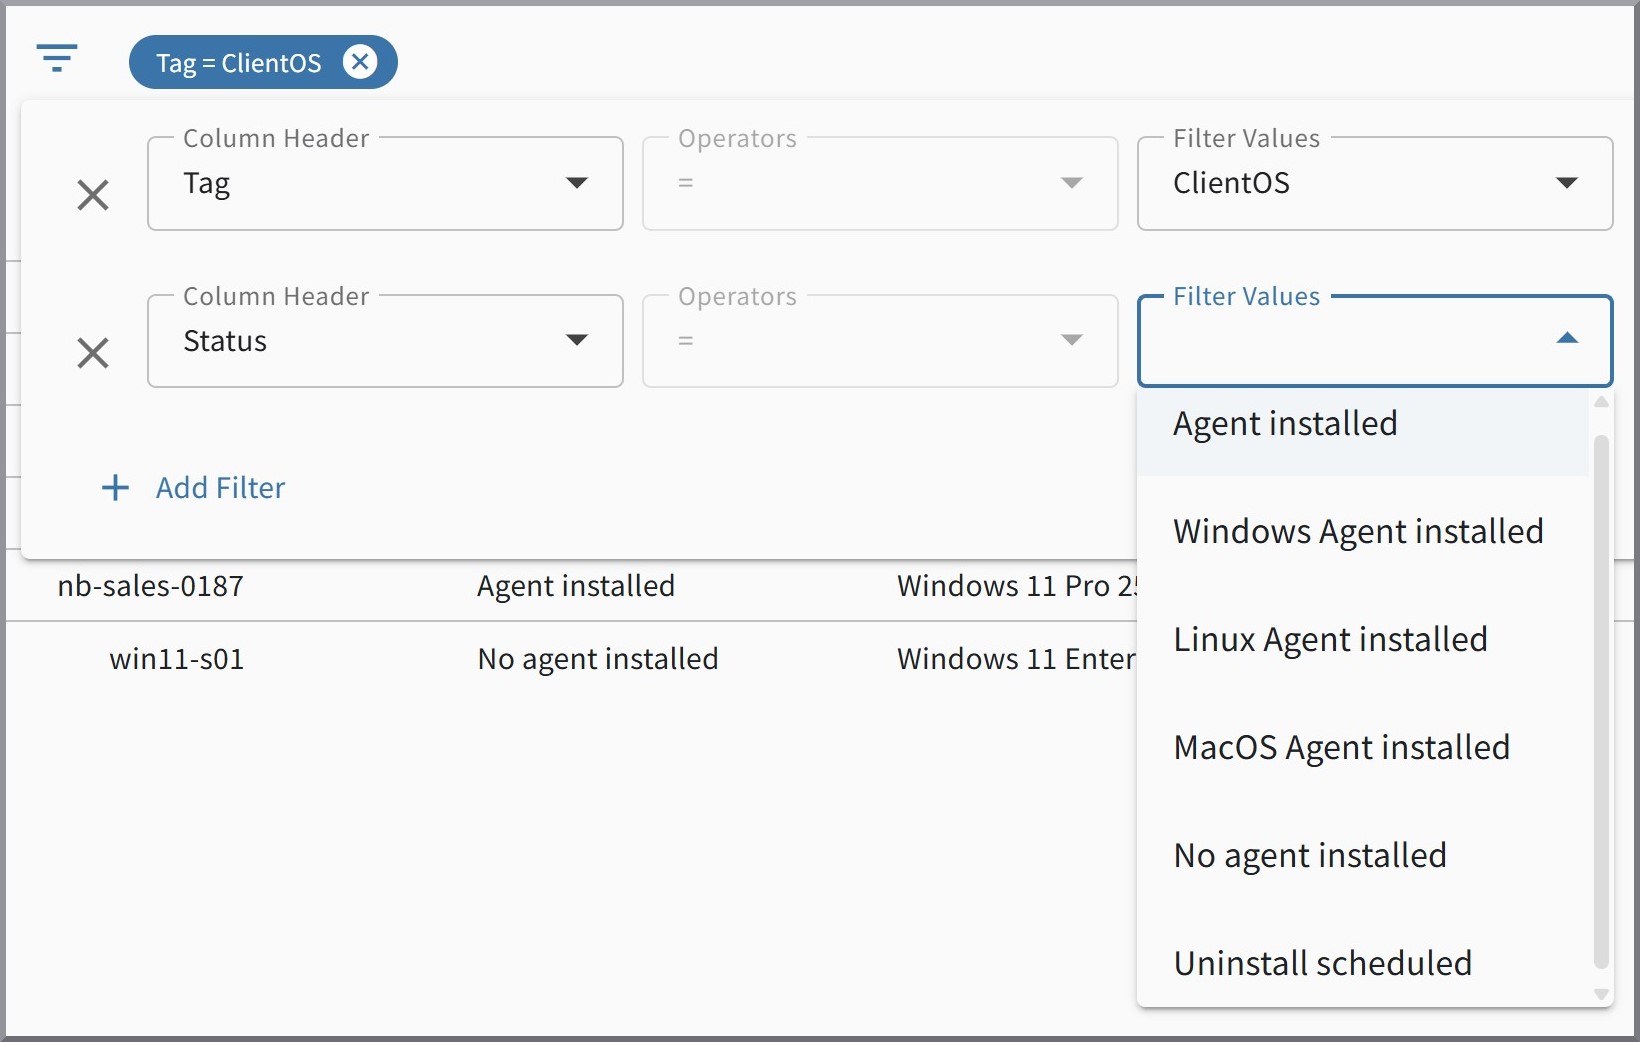
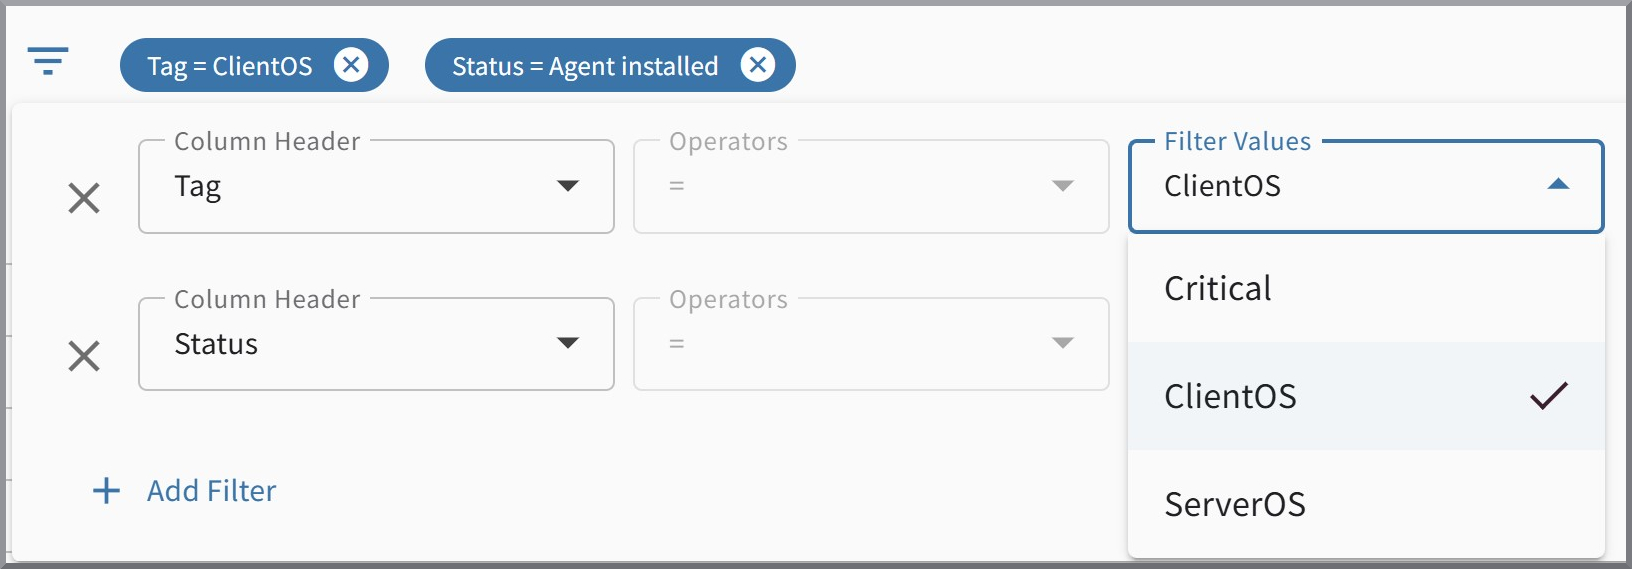
Opzioni di filtro |
L’elenco può essere filtrato in base a varie opzioni. Queste sono raggruppate per "Stato" e "Tag"; è possibile combinare un numero qualsiasi di opzioni.
|

Notifica in caso di rilevamenti sugli endpoint
È possibile attivare una notifica sugli endpoint su cui è installato l’Agent, nel caso di rilevamenti sul rispettivo sistema. Queste vengono visualizzate tramite le notifiche di Windows e aiutano gli utenti a comprendere per quale motivo un’applicazione è bloccata.
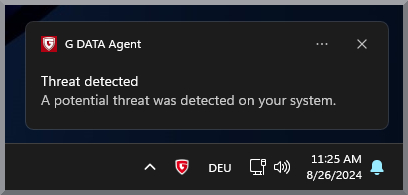
Potete attivare queste notifiche tramite la gestione dei ruoli o tramite la visualizzazione dettagliata delle unità organizzative.