G DATA 365 | Managed XDR
Assegnazione delle autorizzazioni e gestione dei diritti all’interno dei ruoli
| Il 29/7/2026 verrà rilasciata una nuova gestione dei ruoli. A partire da tale data, questa documentazione sarà in parte obsoleta e verrà aggiornata a breve. |
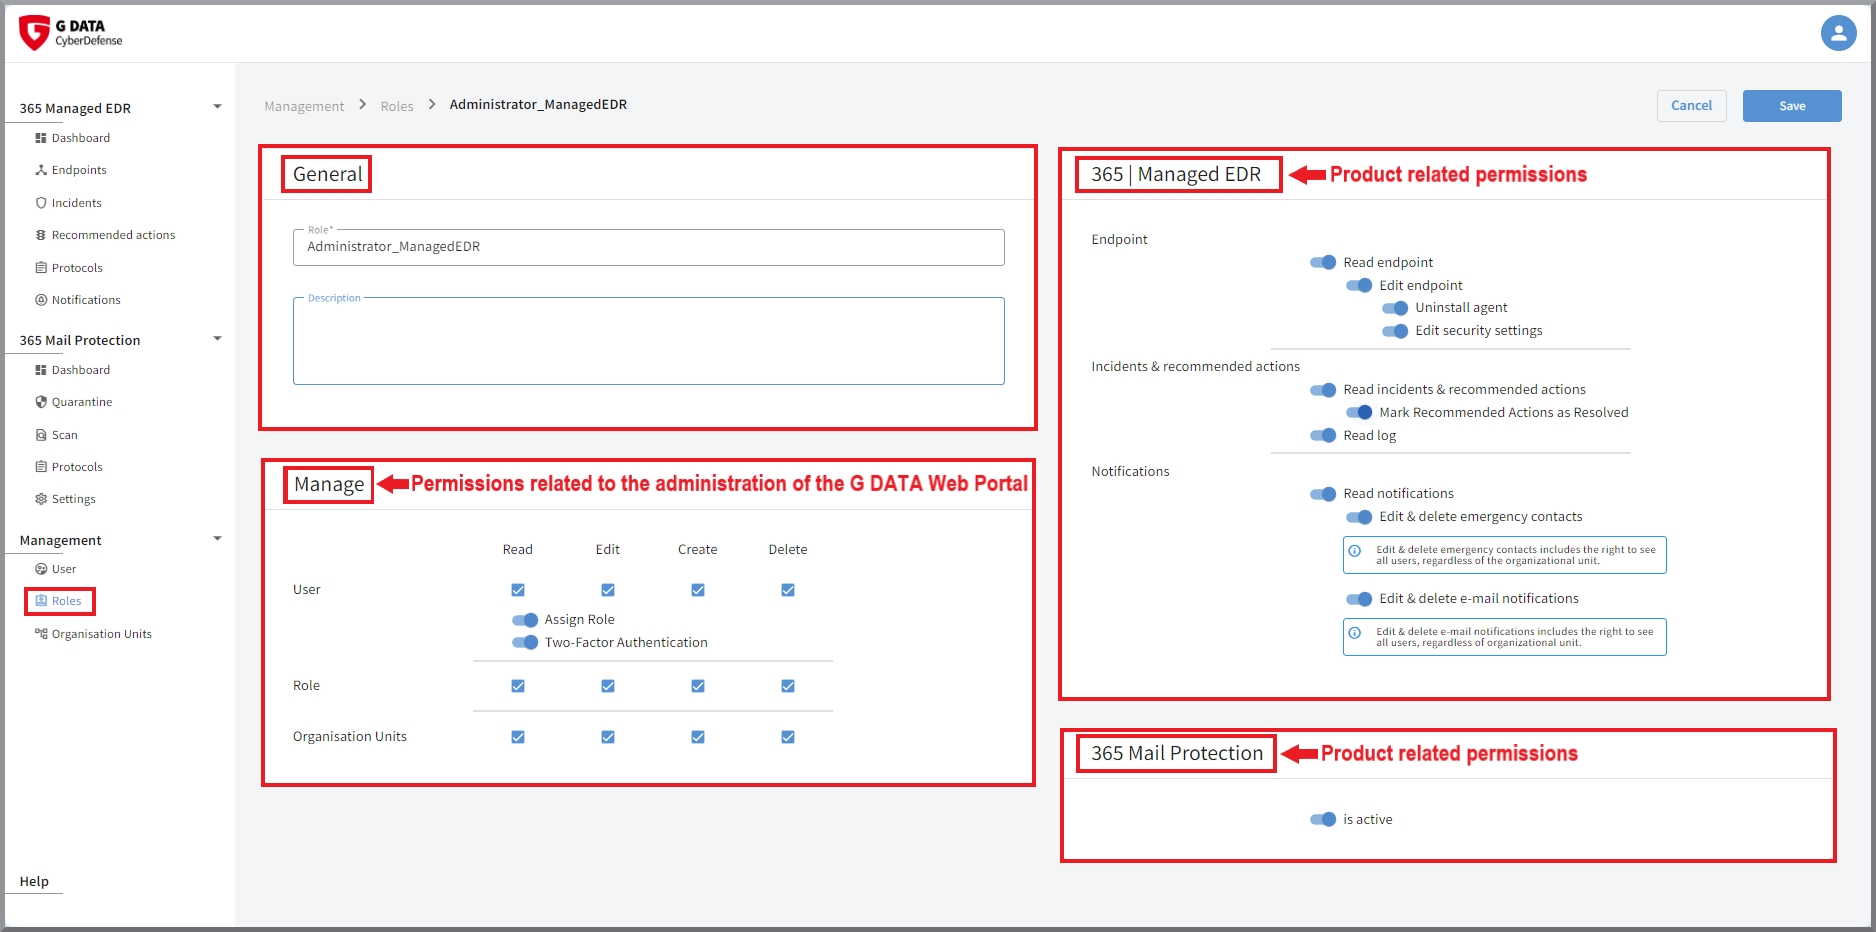
Sia per la creazione di nuovi ruoli sia per la modifica dei ruoli, la finestra ha una struttura identica. Tuttavia, a seconda della licenza acquistata, il contenuto può differire tra i clienti. Poiché tramite il portale vengono gestiti diversi prodotti, il contenuto dipende dai prodotti acquistati.
Impostazioni generali
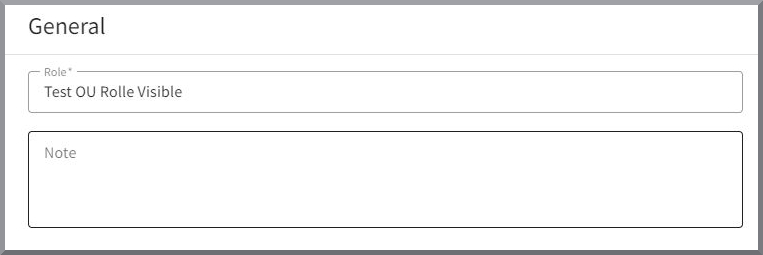
Per prima cosa è sempre presente un’area generale che contiene il nome del ruolo e un campo di testo opzionale per le note.
Una seconda area, sempre presente, riguarda tutte le autorizzazioni necessarie per l’utilizzo del G DATA Web-Portal.
Qui viene definito se i titolari di questo ruolo possono gestire utenti, ruoli e/o unità organizzative
e in quale misura (leggere, modificare, creare e/o eliminare).
In questa area è inoltre possibile attivare l’autenticazione a due fattori, nonché le notifiche sugli endpoint,
qualora si verifichino rilevamenti.
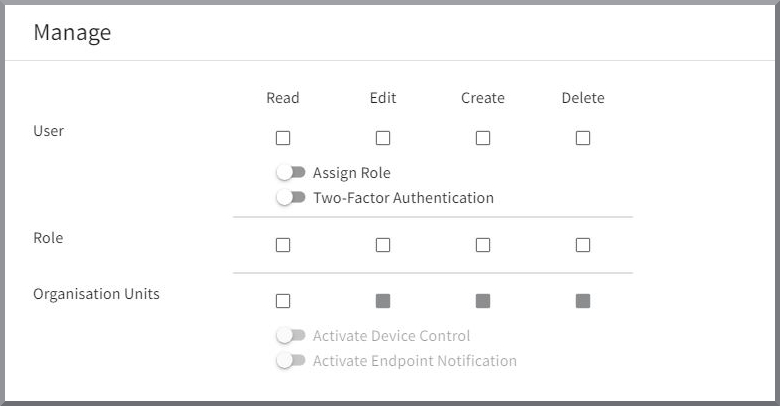
Selezionando le rispettive caselle di controllo o attivando gli interruttori, viene concessa la relativa autorizzazione.
| Assegnare il diritto di assegnare ruoli solo agli utenti con diritti completi su tutti i prodotti. In caso contrario, un utente con diritti limitati potrebbe configurare autonomamente tutti gli ulteriori diritti senza autorizzazione. Se, ad esempio, gli utenti possono gestire il portale ma non visualizzare gli endpoint o contrassegnare le raccomandazioni operative come completate, tali utenti non devono avere il diritto di assegnarsi autonomamente le autorizzazioni mancanti. |
| Se non è possibile visualizzare questi blocchi o se le funzioni descritte in questa documentazione non sono eseguibili, è possibile che l’utente connesso non disponga delle autorizzazioni necessarie. |
Impostazioni specifiche del prodotto
A seconda del prodotto, possono essere presenti ulteriori blocchi di prodotto.
Configurazione dei diritti G DATA 365 | Managed XDR
Qui è possibile impostare quali diritti il ruolo possiede in relazione alle opzioni di configurazione di G DATA 365 | Managed XDR.
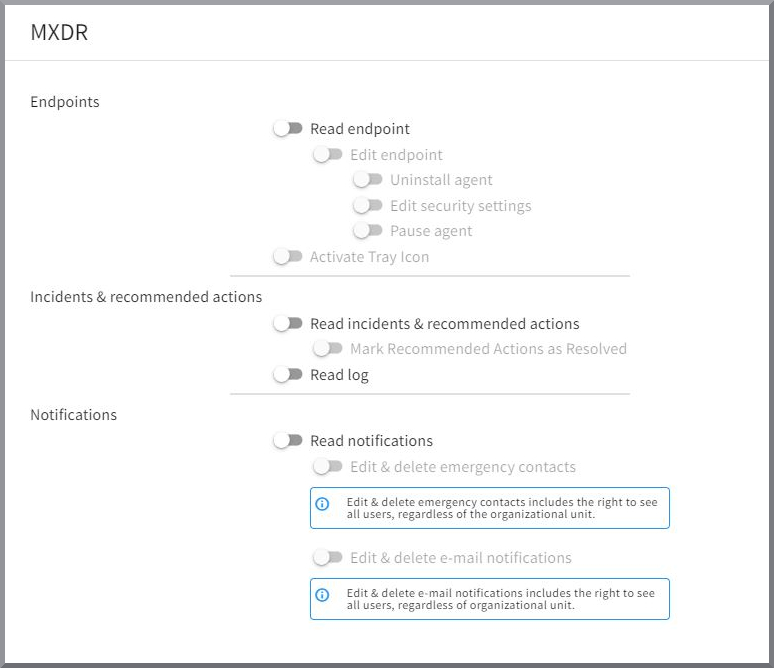
Gestione degli endpoint
Leggere e modificare |
Qui si definisce se i titolari di questo ruolo possono visualizzare e/o modificare gli endpoint. |
||
Opzioni di impostazione per l’Agent |
L’eliminazione dell’endpoint dal portale è collegata all’autorizzazione di poter disinstallare gli Agent sugli endpoint. All’avvio della disinstallazione dell’Agent, è possibile decidere se rimuovere contemporaneamente anche l’endpoint dal portale. Le persone autorizzate alla disinstallazione possono eseguire in un secondo momento la rimozione dell’endpoint dal G DATA Web-Portal.
|
||
Modificare le impostazioni di sicurezza |
Questo diritto controlla l’impostazione dell’Agent sull’endpoint. Ciò include la definizione se, in caso di evento di sicurezza, il processo segnalato debba essere interrotto immediatamente e se la modifica/l’accesso da parte dei G DATA Analisti della sicurezza sull’endpoint interessato debba essere consentita. All’introduzione del prodotto, prima dell’Onboarding con il nostro G DATA Security Operations Team, è stato creato un elenco dettagliato di quali sistemi escludere dalla reazione dell’Agent o dall’analisi da parte dei nostri G DATA Analisti della sicurezza. Ciò è avvenuto sulla base di un’analisi del rischio approfondita. Se durante l’esercizio si desiderano ancora modifiche per singoli endpoint, rivolgersi al nostro G DATA Security Operations Team. Durante il Kick-off questi sistemi sono già stati discussi e configurati di conseguenza nell’Onboarding. Se si desidera far apportare modifiche in un secondo momento, contattare il nostro G DATA Security Operations Team. Per motivi di sicurezza, anche l’IT Operations Manager non ha la possibilità di modificare questa impostazione. |
||
Mettere in pausa l’Agent |
Qui è possibile configurare se i titolari del ruolo hanno la possibilità di mettere in pausa l’Agent sugli endpoint per 15 minuti.
|
||
Attivare l’icona del tray |
Qui è possibile configurare se i titolari del ruolo hanno la possibilità di visualizzare l’icona del tray dell’Agent sugli endpoint. |
Incidenti e raccomandazioni operative
Leggere incidenti e raccomandazioni operative |
Qui si definisce se i titolari di questo ruolo possono visualizzare incidenti e raccomandazioni operative. |
Contrassegnare le raccomandazioni operative come completate |
Qui si definisce se i titolari di questo ruolo possono contrassegnare le raccomandazioni operative come completate. L’opzione è disponibile solo se il ruolo può visualizzare le raccomandazioni operative. |
Leggere i log |
Qui si definisce se ai titolari di questo ruolo viene mostrata la vista Log . |
Notifiche
Leggere le notifiche |
Interruttore per impostare in modo generale se il ruolo specifico riceve notifiche. |
||
Modificare ed eliminare i contatti di emergenza |
Qui è possibile impostare se i titolari del ruolo possono aggiungere e rimuovere utenti dall’elenco dei contatti di emergenza.
|
||
Modificare ed eliminare le notifiche e-mail |
Qui è possibile impostare se i titolari del ruolo possono aggiungere e rimuovere utenti dall’elenco dei destinatari delle notifiche e-mail. Inoltre è possibile impostare la lingua dell’e-mail e il tipo di eventi di notifica.
|
Configurazione dei diritti G DATA 365 | Mail Protection
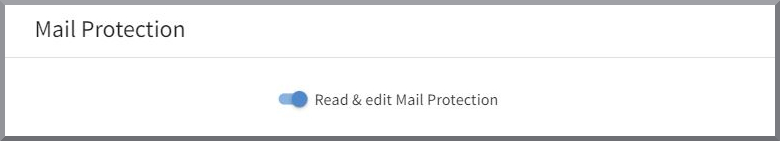
Se si utilizza G DATA 365 | Mail Protection, qui è possibile definire se il prodotto viene mostrato al titolare di questo ruolo nel G DATA Web-Portal.
Configurazione dei diritti G DATA Policy Control
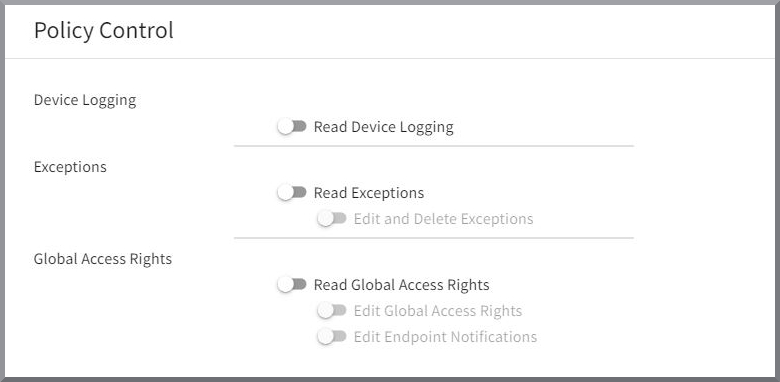
Se si utilizza il prodotto G DATA Policy Control, in questa sezione è possibile definire quali personalizzazioni possono effettuare i titolari del ruolo nel prodotto.
Logging dei dispositivi |
Regolatore per impostare se i titolari del ruolo possono leggere il logging dei dispositivi. |
Eccezioni |
Opzioni di configurazione per impostare se i titolari del ruolo possono leggere, modificare o eliminare eccezioni. |
Regole di accesso globali |
Opzioni di configurazione per impostare se i titolari del ruolo possono visualizzare e/o modificare le regole di accesso globali, nonché se possono modificare le notifiche visualizzate sugli endpoint. |
Configurazione dei diritti G DATA Mobile Device Management
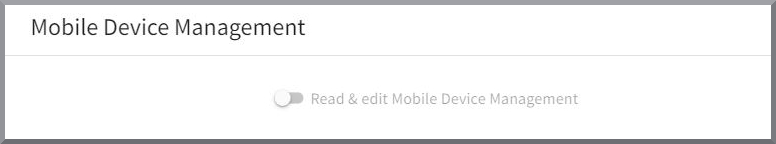
Se si utilizza G DATA Mobile Device Management, qui è possibile definire se il prodotto viene mostrato al titolare di questo ruolo nel G DATA Web-Portal.