G DATA MXDR
Installare gli Agent su endpoint Windows
L’installazione dell’Agent sugli endpoint Windows, per installazioni singole, avviene tramite GUI o riga di comando. Su scala maggiore, l’Agent può essere distribuito tramite script, ad esempio mediante un criterio di gruppo. A partire dal Service-Level G7, se necessario, il nostro G DATA Security Operations Team Le fornisce supporto.
| Un file di setup e la Setup ID necessaria sono disponibili nel G DATA Web-Portal nella vista "Installazione di nuovi endpoint". |
| Se desidera installare l’G DATA Agent su un’architettura ARM, Windows 11 è obbligatorio! |
|
Informazioni importanti sull’uso dei modelli. Il G DATA Agent non deve essere installato su modelli che vengono successivamente utilizzati per la clonazione su altri sistemi. L’installazione del G DATA Agent deve essere eseguita sempre dopo un’operazione di clonazione, per garantire un’identificazione univoca degli incidenti. |
|
Se è stato installato il G DATA Security Client, lo disinstalli prima ed esegua un riavvio del sistema, prima di procedere con l’installazione del G DATA Agent. |
Installazione del file .msi
Se durante l’installazione preferisce un’interfaccia grafica, faccia doppio clic sul file .msi oppure non utilizzi i parametri
"/exenoui" o "/qn" quando richiama msiexec.exe.
Segua quindi le istruzioni nella GUI.
1 |
Scarichi il file di installazione desiderato nella vista "Installazione di nuovi endpoint". |
||
2 |
Apra un Prompt dei comandi con diritti amministrativi. |
||
3 |
Passi alla directory in cui si trova il file di setup. |
||
4 |
Ha due possibilità per avviare il comando di installazione: direttamente tramite il file di installazione .msi oppure tramite msiexec.exe. Esecuzione tramite msiexec.exe: Esecuzione con file di installazione .msi: In entrambi i casi, sostituisca "guid" con la Sua Setup ID.
|
||
5 |
Confermi l’immissione: l’Agent verrà ora installato sul sistema. Riavvii il computer per completare l’installazione. |
Installazione con file .exe
| L’installazione descritta di seguito è deprecated (obsoleta). Consigliamo di scegliere il metodo descritto sopra. |
Installazione con GUI
1 |
Scarichi il file di installazione desiderato nella vista "Installazione di nuovi endpoint". |
|
2 |
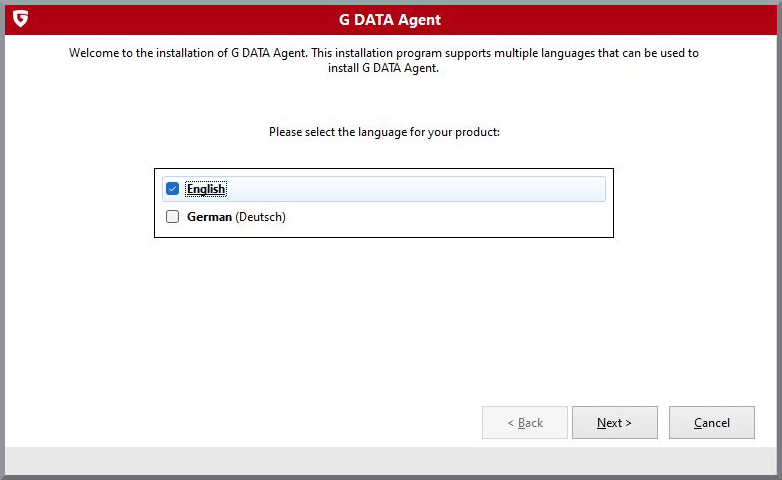
Apra il file di installazione e selezioni la lingua desiderata. |
|
3 |
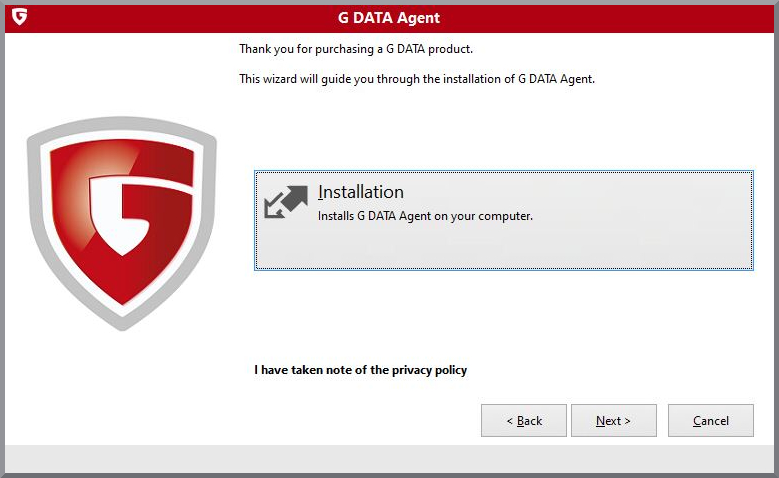
Selezioni Installazione. |
|
4 |
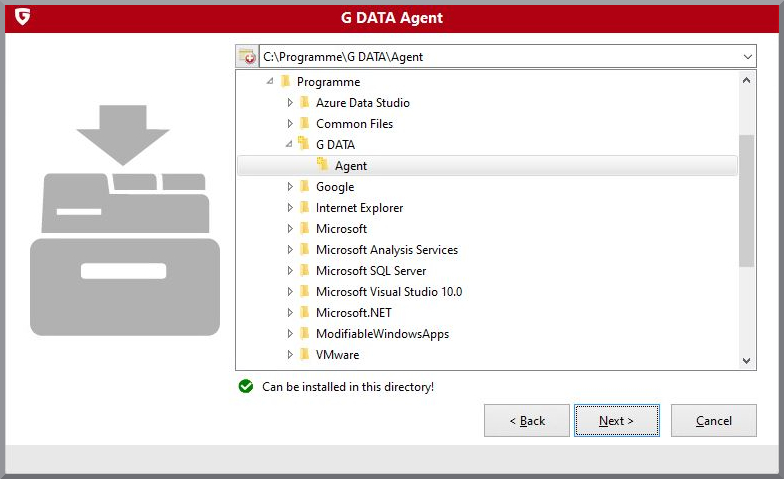
Selezioni una cartella di destinazione per l’installazione. |
|
5 |
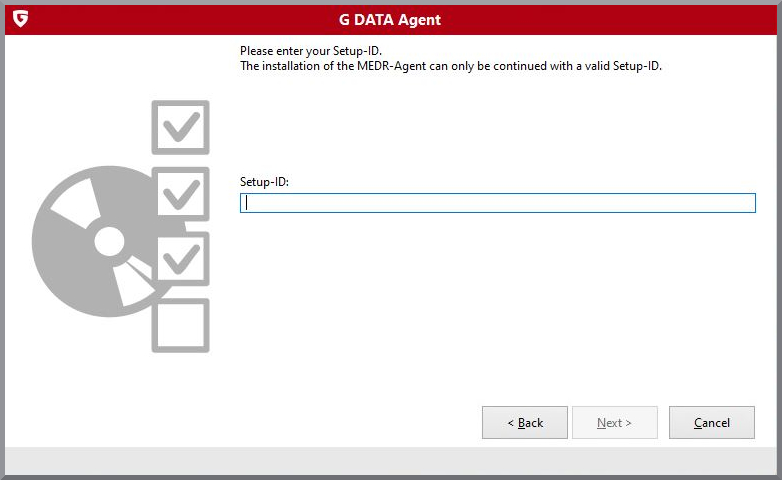
Inserisca la Setup ID ricevuta da G DATA. È visibile nel G DATA Web-Portal nella vista "Installazione di nuovi endpoint". |
|
6 |
Dopo l’inserimento della Setup ID, l’Agent viene installato sul sistema. Può ancora configurare l’G DATA Agent, ad esempio per impostare il proxy. La procedura è descritta qui. Riavvii il computer per completare l’installazione. |
|
Installazione tramite riga di comando
1 |
Scarichi il file di installazione desiderato nella vista "Installazione di nuovi endpoint". |
2 |
Apra un Prompt dei comandi con diritti amministrativi. |
3 |
Passi alla directory in cui si trova il file di setup. |
4 |
Avvii il setup con il seguente comando: Sostituisca ????????-????-????-???????????? con la Sua Setup ID. È visibile nel G DATA Web-Portal nella vista "Installazione di nuovi endpoint". |
5 |
Confermi l’immissione: l’Agent verrà ora installato sul sistema. Può ancora configurare l’G DATA Agent, ad esempio per impostare il proxy. La procedura è descritta qui. Riavvii il computer per completare l’installazione. |
Raggiungibilità della G DATA Cloud
Per garantire la segnalazione affidabile e tempestiva di eventi e incidenti, il cloud G DATA deve essere raggiungibile e non deve essere bloccato da un firewall. A tal fine sono necessarie le impostazioni elencate di seguito. È necessario assicurarsi che *.gdatasecurity.de e *.gdatasoftware.com possano essere risolti e siano raggiungibili.
-
Aperture delle porte
-
Gli Agent G DATA sugli endpoint devono poter raggiungere gli IP dei nostri server backend tramite la porta TCP/443, intervallo IP 194.156.84.0/22 (194.156.84.0 - 194.156.87.255).
-
-
Protocolli
-
I sistemi devono poter comunicare tramite i protocolli HTTPS:// e anche WSS://.
-
-
TLS
-
I server proxy utilizzati devono supportare almeno TLS 1.2.
-
Non deve essere presente alcuna SSL Inspection o Deep Packet Inspection.
-
Deve essere possibile stabilire una connessione cifrata TLS con chess.gdatasecurity.de. A tal fine deve essere presente un certificato root corrispondente.
-