G DATA XDR
Endpoints
Dans la vue Endpoints, tous les appareils sur lesquels un G DATA Agent est ou a été installé sont répertoriés. Il peut s’agir, par exemple, d’un ordinateur portable, d’un PC de bureau, d’un serveur ou d’une machine virtuelle. Les systèmes d’exploitation Windows, Linux et macOS sont pris en charge.
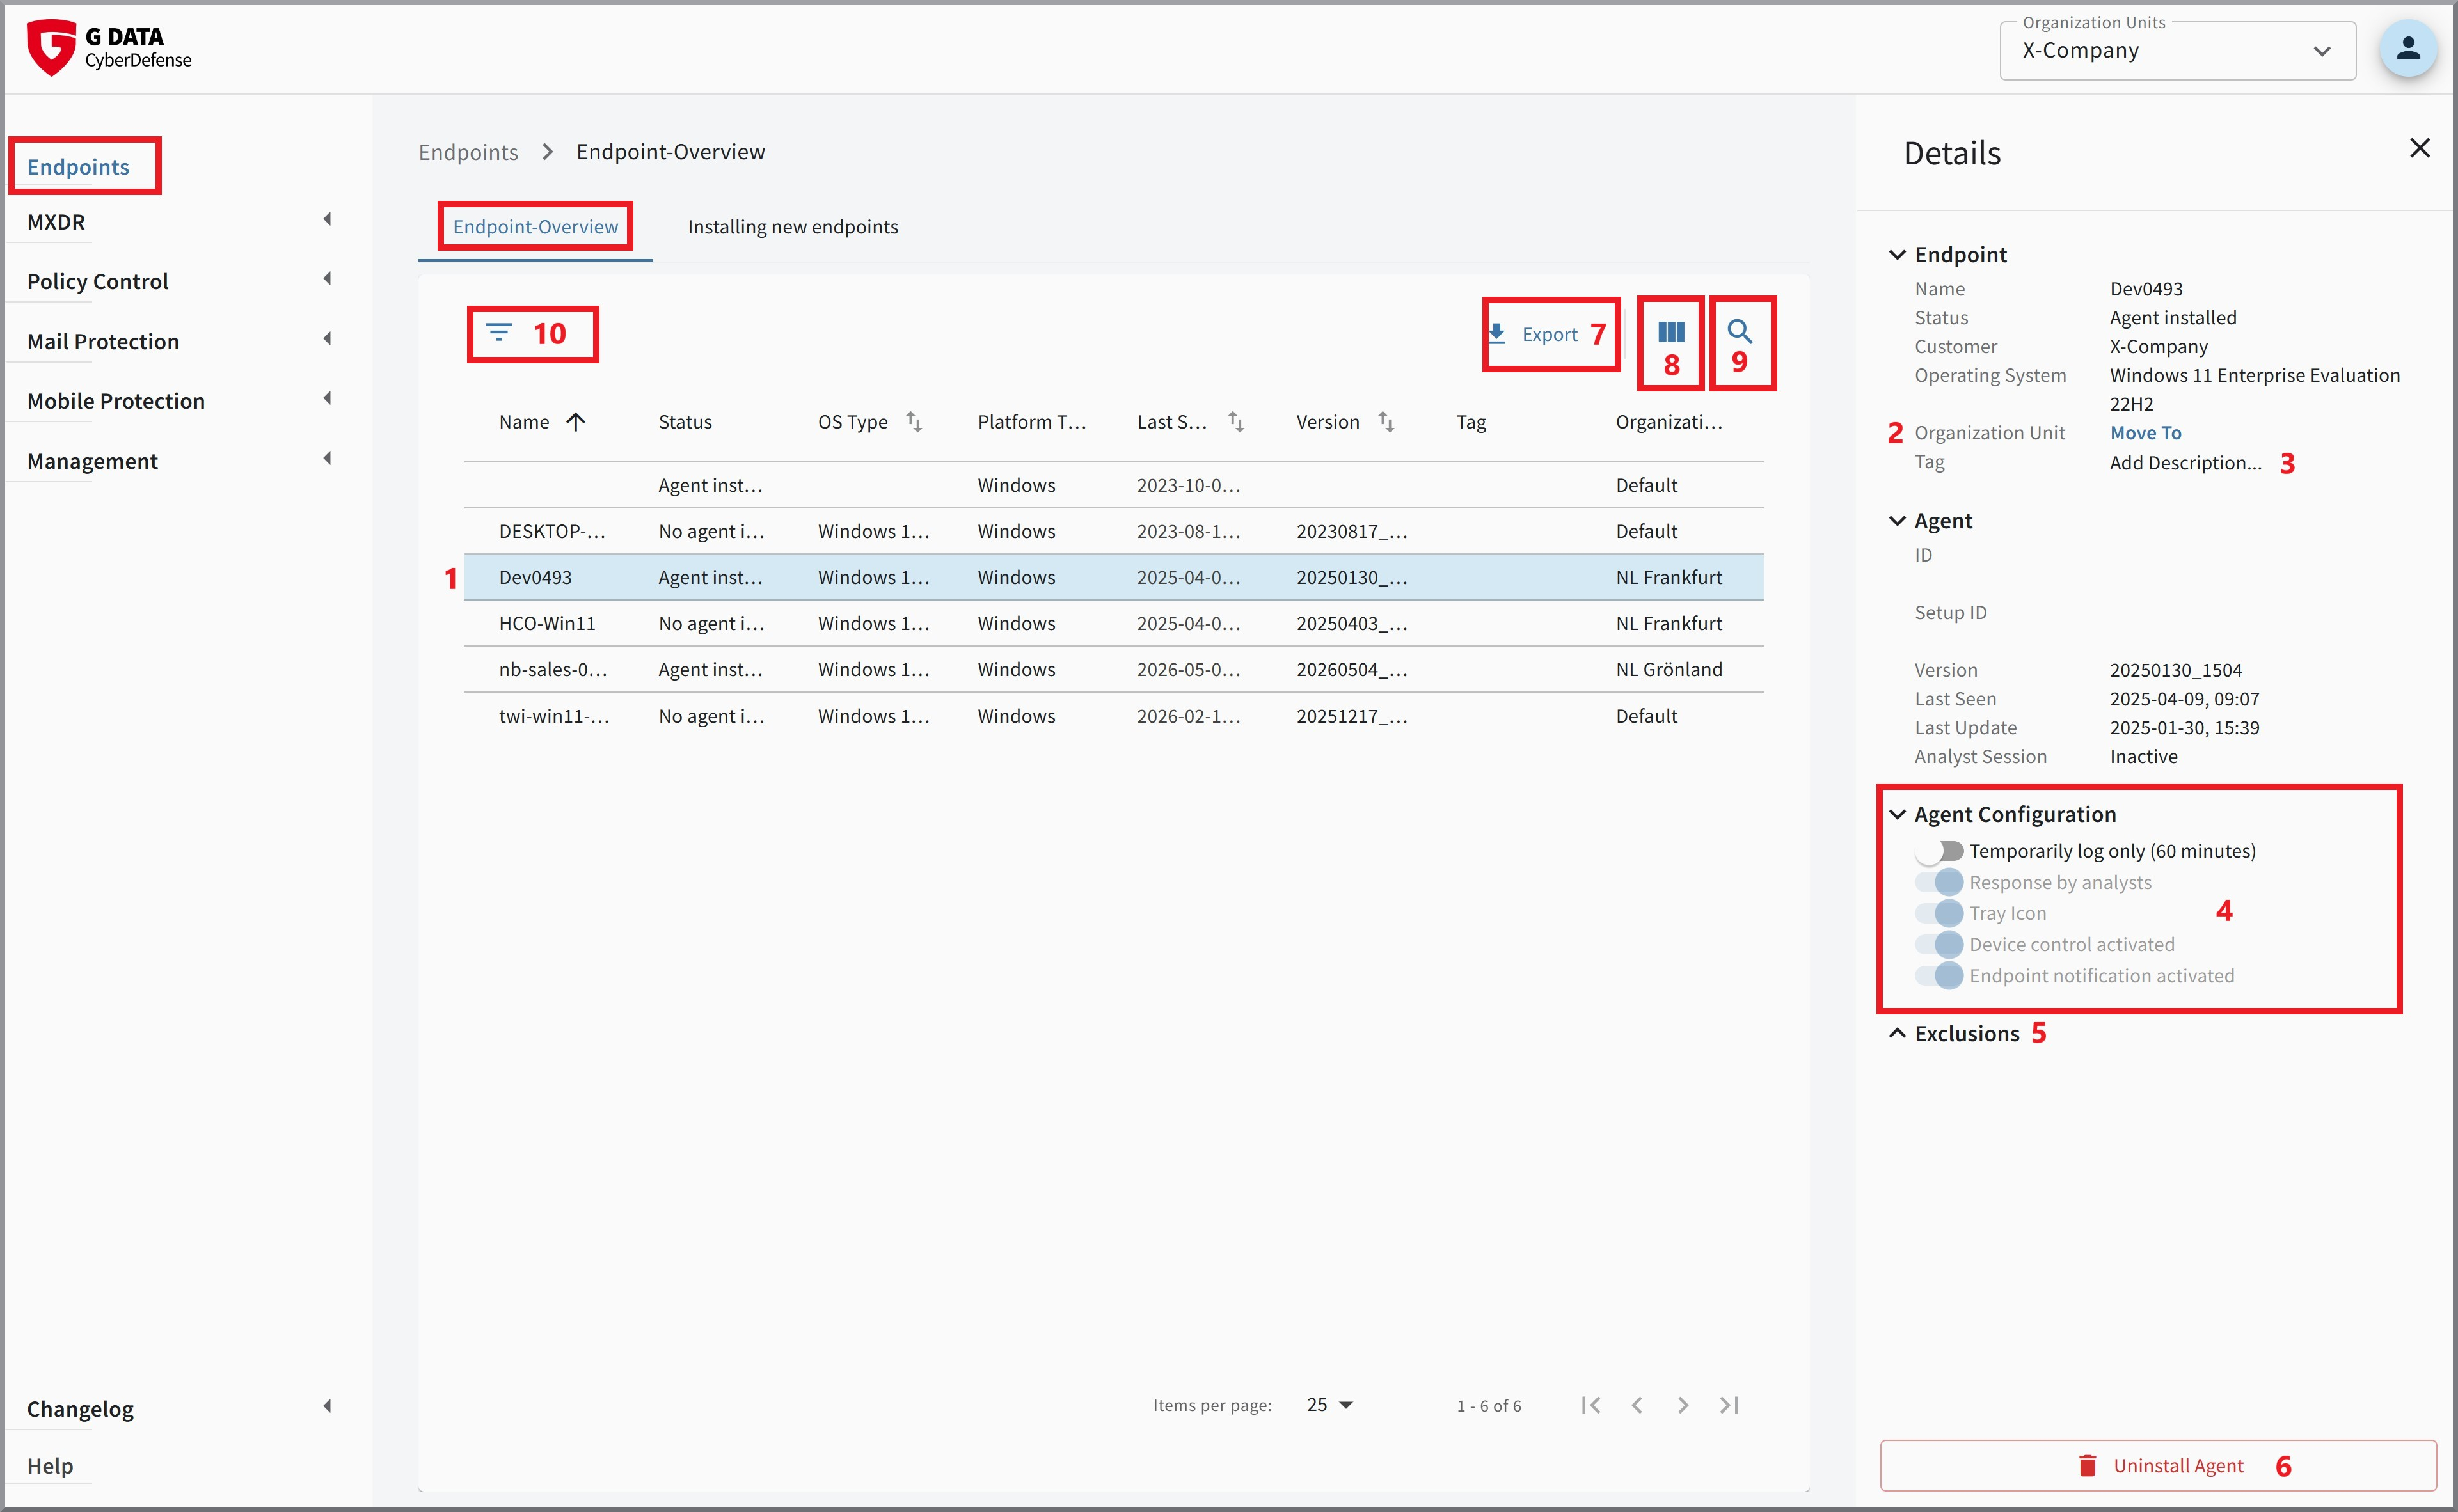
Dans le G DATA Portail Web, sous Endpoints, vous trouverez une liste de tous les endpoints qui se sont déjà connectés au G DATA Portail Web-backend et qui n’ont pas été supprimés.
| Le nom des endpoints gérés dans G DATA XDR doit être unique. Il ne peut pas être défini individuellement, mais correspond toujours au nom complet de l’appareil, à savoir le FQDN (Fully Qualified Domain Name) ! |
1 |
Liste des endpoints |
Dans la ligne de chaque endpoint, vous voyez en un coup d’œil le nom de l’endpoint, son statut, le système d’exploitation, quand le G DATA Agent a été vu pour la dernière fois par le G DATA Cloud Backend, la version de l’Agent installé, le tag que vous avez attribué (le cas échéant) et l’unité organisationnelle dans laquelle se trouve l’endpoint. Ces informations de statut sont possiblesAgent installé Désinstallation planifiée Aucun Agent installé En cliquant sur une ligne, la fenêtre de détails de l’endpoint sélectionné s’ouvre.
|
||||
2 |
Déplacer |
À cet endroit, des utilisateurs autorisés peuvent déplacer l’endpoint vers une autre unité organisationnelle. |
||||
3 |
Tag |
Il est possible d’attribuer un ou plusieurs tags à chaque endpoint. Vous pouvez utiliser un tag proposé par nos soins ou
formuler un tag librement. Il peut s’agir, par exemple, du nom de la personne employée qui possède cet appareil. Ou vous
souhaitez indiquer que cet endpoint remplit une fonction particulière (par exemple, systèmes de caisse, unité de commande, etc.) ou présente
une criticité particulière.
Pour modifier les tags, cliquez sur Beschreibung hinzufügen… (→ 1). 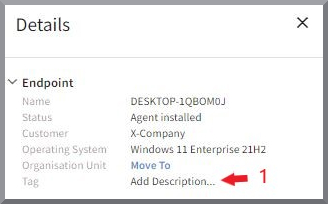
En cliquant sur le X, vous supprimez un tag (→ 2).
Il est important de confirmer votre saisie avec l’icône d’enregistrement bleue 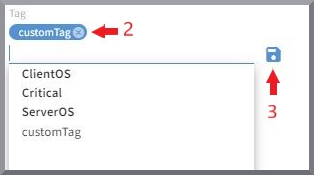
|
||||
4 |
Configuration de l’Agent |
Cette section est fournie à titre informatif. Les modifications à cet endroit ne peuvent être effectuées que par notre G DATA Security Operations Team. L’exception est le commutateur "Vorübergehend nur protokollieren (60 Minuten)", que nous abordons ci-dessous. Par défaut, ces éléments sont activés. L’arrêt immédiat des malwares ainsi que l’analyse par nos G DATA Analystes de sécurité sont des prérequis à une réaction rapide et efficace pour prévenir les dommages causés par un incident de sécurité. Lors du lancement du produit, une liste précise a été établie avant l’Onboarding avec notre G DATA Security Operations Team, indiquant quels systèmes doivent être exclus de la réaction de l’Agent ou de l’analyse par nos G DATA Analystes de sécurité. Cela a été effectué à l’issue d’une analyse de risque approfondie. Si, en cours d’exploitation, vous souhaitez encore apporter des modifications pour certains endpoints, veuillez vous adresser à notre G DATA Security Operations Team. Avec le commutateur "Vorübergehend nur protokollieren (60 Minuten)", vous pouvez empêcher que le travail soit bloqué pendant 60 minutes
en cas de détections sur l’endpoint concerné. 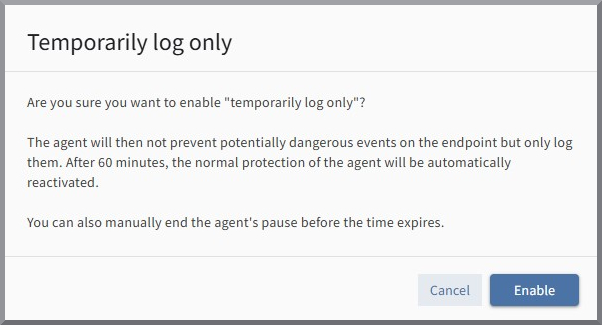
|
||||
5 |
Exceptions |
Cette section est fournie à titre informatif. Les modifications à cet endroit ne peuvent être effectuées que par notre G DATA Security Operations Team. En cas de problèmes techniques pour lesquels vous soupçonnez un lien avec notre Agent, il n’est pas nécessaire de définir des exceptions. Contactez-nous dans ce cas, et nous examinerons et résoudrons les problèmes survenant dans les meilleurs délais. |
||||
6 |
Désinstaller l’Agent |
À cet endroit, vous pouvez désinstaller l’Agent ou retirer l’endpoint de la liste. Les endpoints sur lesquels un Agent est encore en cours d’exécution ne peuvent pas être retirés de la liste. |
||||
7 |
Exporter |
Avec le bouton |
||||
8 |
Affichage des colonnes |
Ici, il est possible de définir de manière ciblée quelles colonnes du tableau sont affichées ou masquées. Cliquez sur le symbole mis en surbrillance et configurez l’affichage dans la fenêtre qui s’ouvre selon vos besoins. 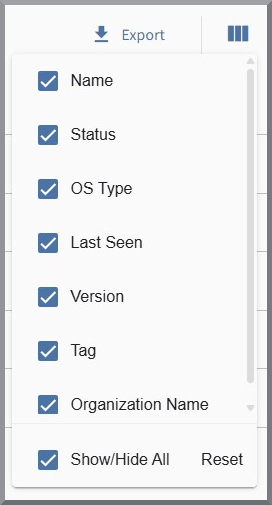
|
||||
9 |
Rechercher |
Vous pouvez saisir des termes de recherche afin de rechercher des entrées individuelles. |
||||
10 |
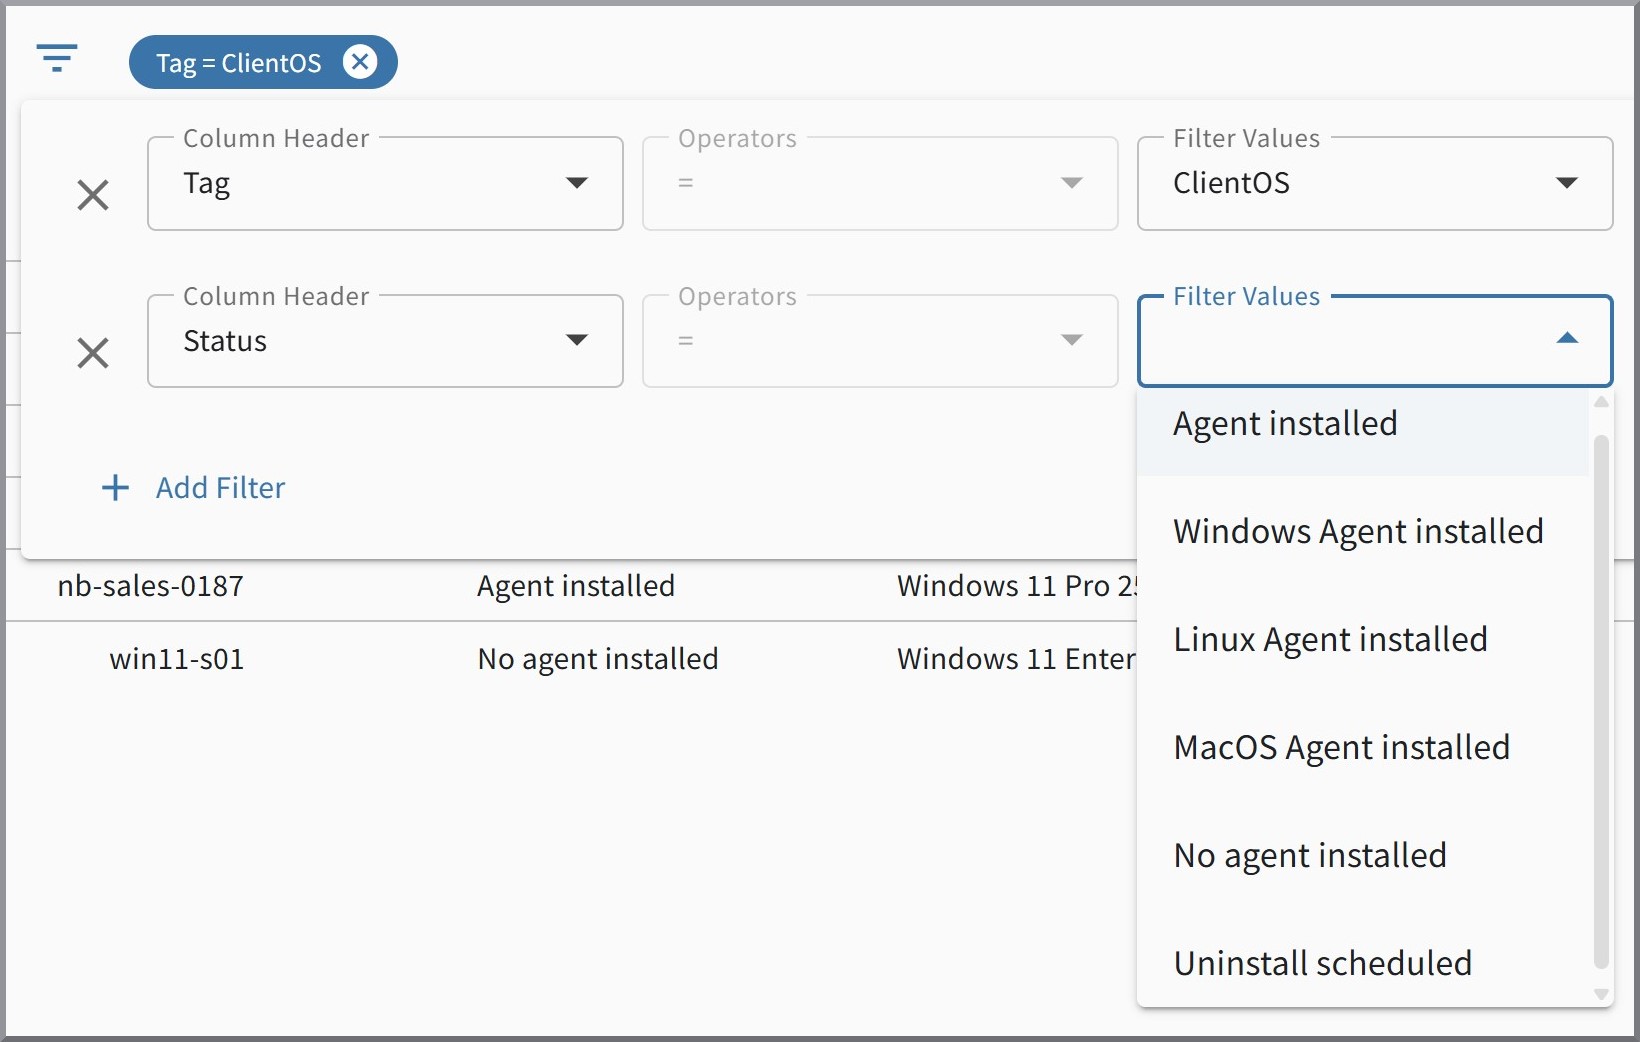
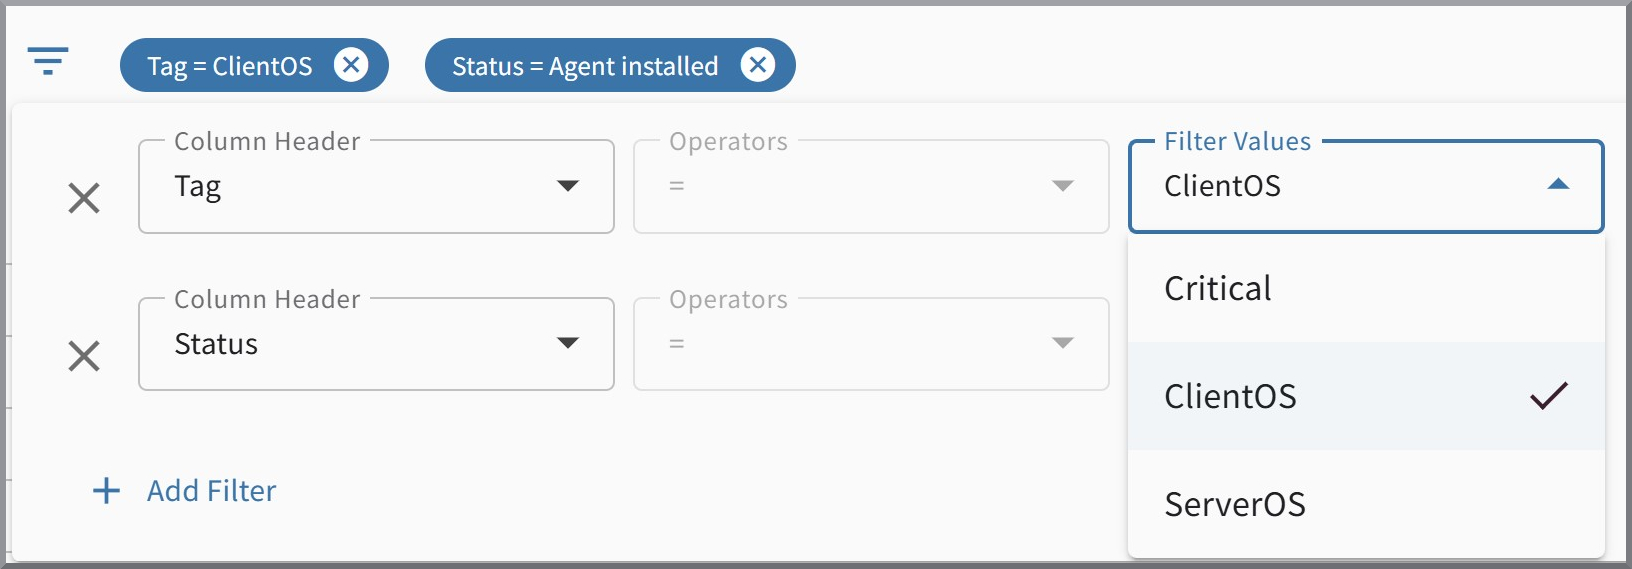
Options de filtre |
La liste peut être filtrée selon diverses options. Celles-ci sont regroupées par "Statut" et "Tag" ; un nombre quelconque d’options peut être combiné.
|

Notification en cas de détections sur les endpoints
Il est possible d’activer une notification sur les endpoints sur lesquels l’Agent est installé, en cas de détections sur le système concerné. Celles-ci sont diffusées via les notifications Windows et aident les personnes utilisatrices à comprendre pour quelle raison une application est bloquée.
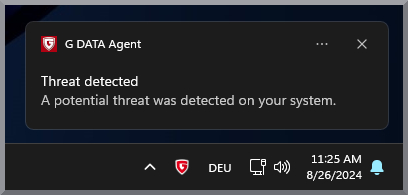
Vous pouvez activer ces notifications via la gestion des rôles ou via la vue détaillée des unités organisationnelles.