G DATA 365 | Managed XDR
Unités organisationnelles
Les unités organisationnelles vous offrent la possibilité de regrouper des terminaux présentant des caractéristiques identiques.
Ces caractéristiques peuvent être des services ou des sites de votre entreprise. Il est également possible de regrouper des terminaux avec les mêmes exceptions (par exemple tous les serveurs Microsoft Exchange ou tous les serveurs de bases de données), car les exceptions et les paramètres de sécurité sont applicables non seulement aux terminaux, mais aussi aux unités organisationnelles.
| Pour les clients MXDR, les exceptions et les paramètres de sécurité sont définis par notre G DATA Security Operations Team. |
Les unités organisationnelles peuvent également être attribuées à des utilisateurs par un
utilisateur autorisé.
Cela vous permet de définir que les utilisateurs ne peuvent accéder qu’aux terminaux contenus dans leur unité
organisationnelle attribuée. L’attribution donne à un utilisateur des droits exclusivement sur les terminaux de son unité
organisationnelle, ainsi que sur toutes celles situées en dessous.
| Lors du kickoff, les clients MXDR reçoivent de l’assistance pour mettre en place la structure la plus pertinente pour vous, avec notre G DATA Security Operations Team. Cette structure peut, mais ne doit pas nécessairement, correspondre à votre structure Active Directory. |
La gestion au sein du portail
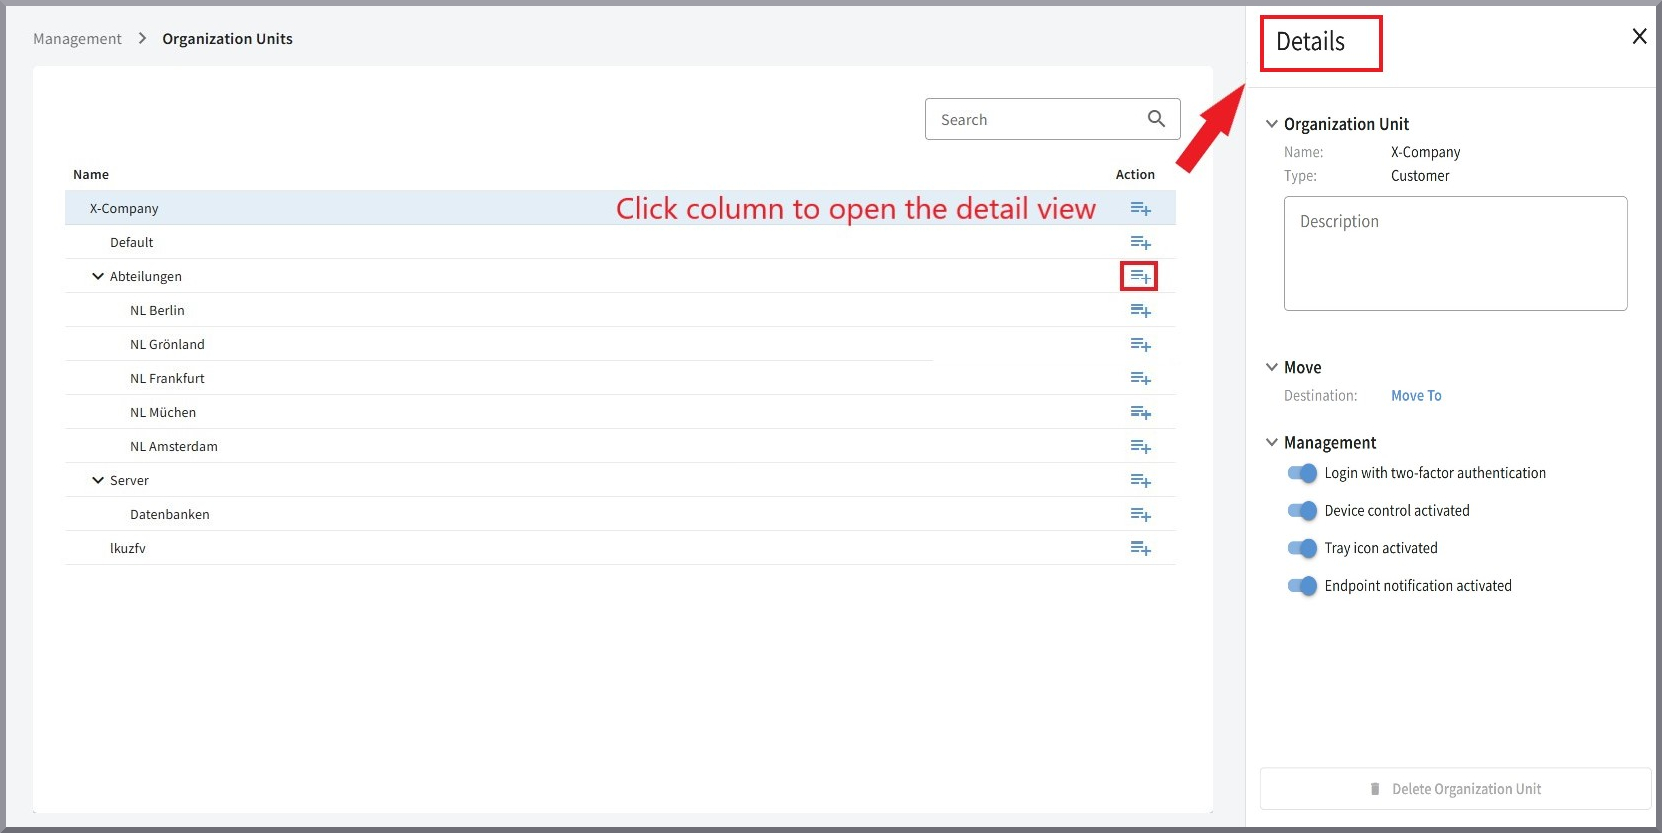
Dans cette fenêtre du portail, les utilisateurs autorisés peuvent consulter la structure hiérarchique de vos unités organisationnelles.
L’unité organisationnelle Default |
Au départ, sous votre racine (nom du client), seule l’unité organisationnelle standard Default est présente. D’autres unités organisationnelles peuvent être créées par vos soins.
|
||||
Le panneau de détails |
Afficher la capture d’écran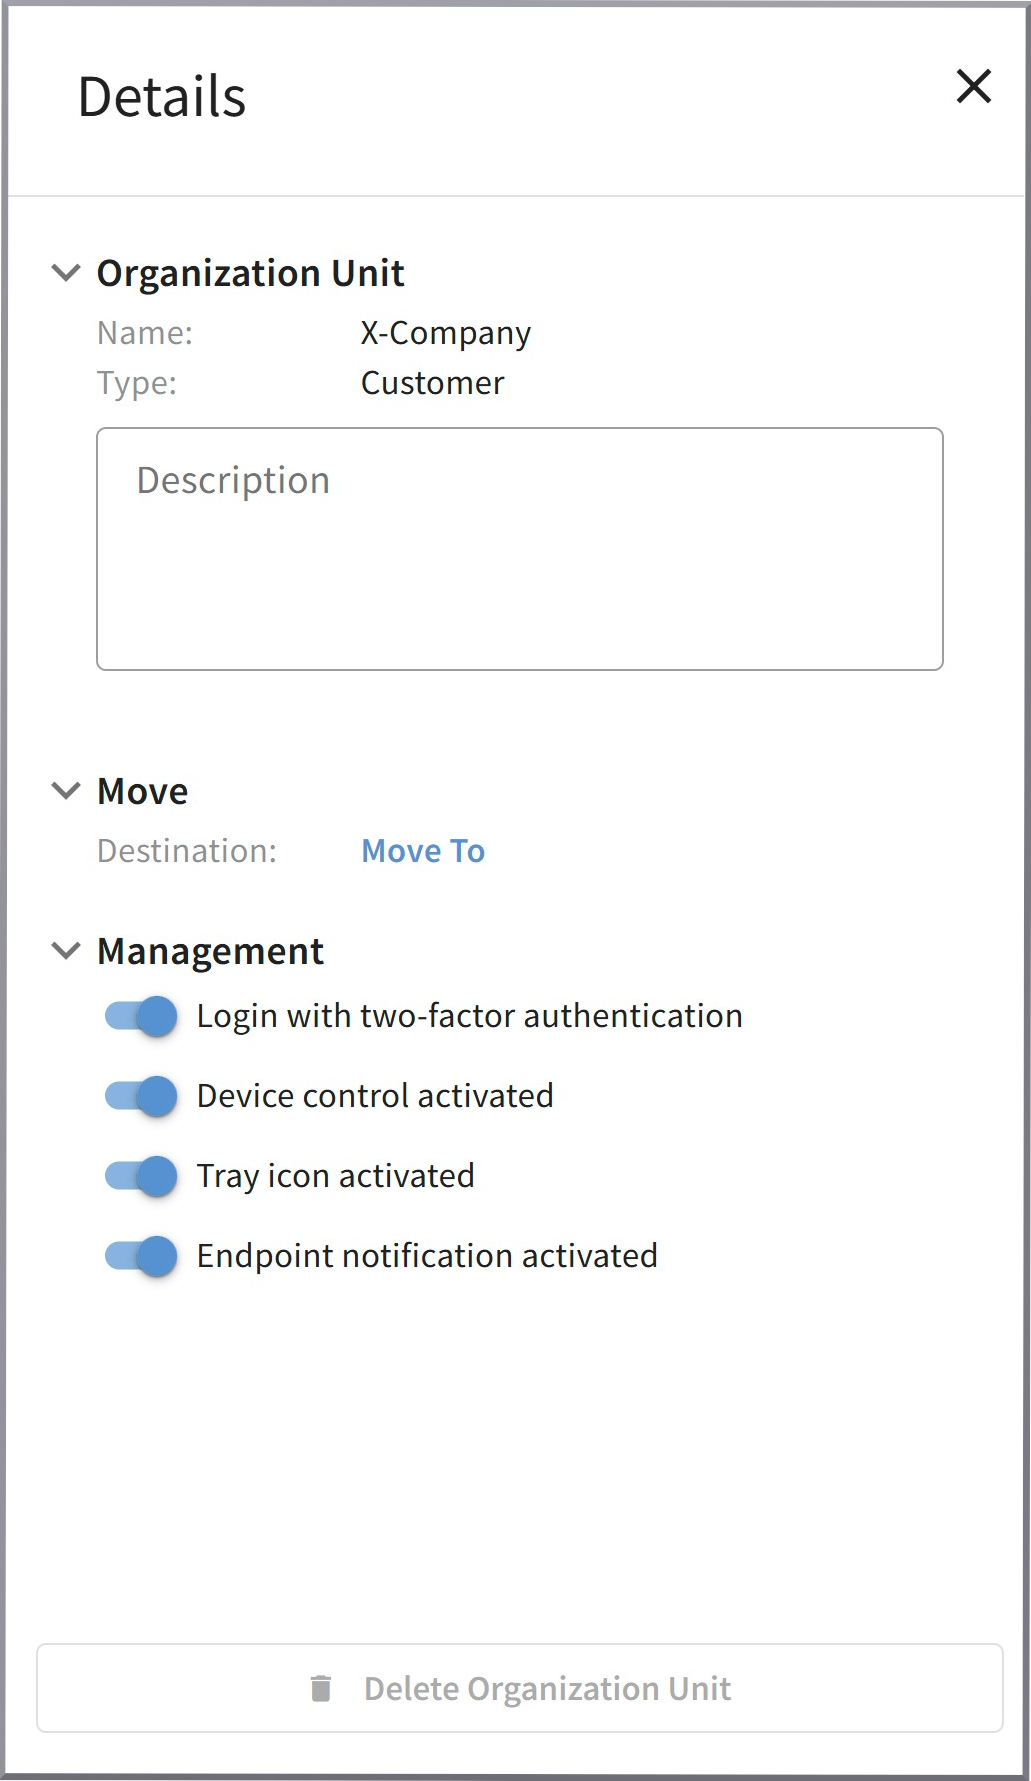
En cliquant sur la ligne de l’unité organisationnelle de votre client, le panneau de détails s’ouvre. Selon la configuration et vos droits, vous disposez ici de plusieurs possibilités de configuration :
En outre, vous pouvez saisir des notes dans un champ de texte libre concernant l’unité organisationnelle. Celles-ci sont également prises en compte dans la recherche !
Si vous sélectionnez une unité organisationnelle subordonnée (pas de type : Kunde, mais de type : Organisation), l’élément "Verwalten" disparaît du panneau de détails. Vous pouvez alors, à cet endroit, renommer l’unité organisationnelle sélectionnée ou la déplacer dans la hiérarchie.
|
||||
Créer une unité organisationnelle |
En cliquant sur Afficher la capture d’écran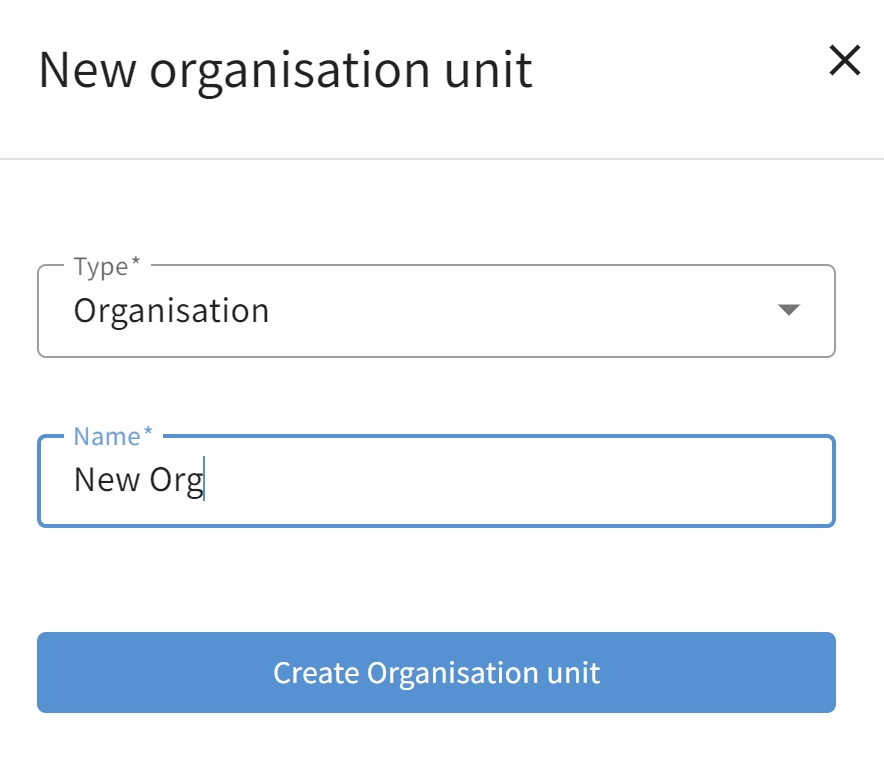
|
||||
Supprimer une unité organisationnelle |
Si vous souhaitez supprimer une unité organisationnelle, vous pouvez le faire via le bouton
Afficher la capture d’écran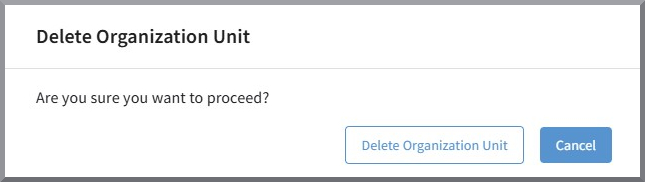
|
Selon le profil de rôle de l’utilisateur connecté, il peut
arriver que toutes les unités organisationnelles ne soient pas affichées à l’utilisateur et/ou que l’icône  soit absente, car il ne dispose pas des droits correspondants.