G DATA XDR
Exclusions
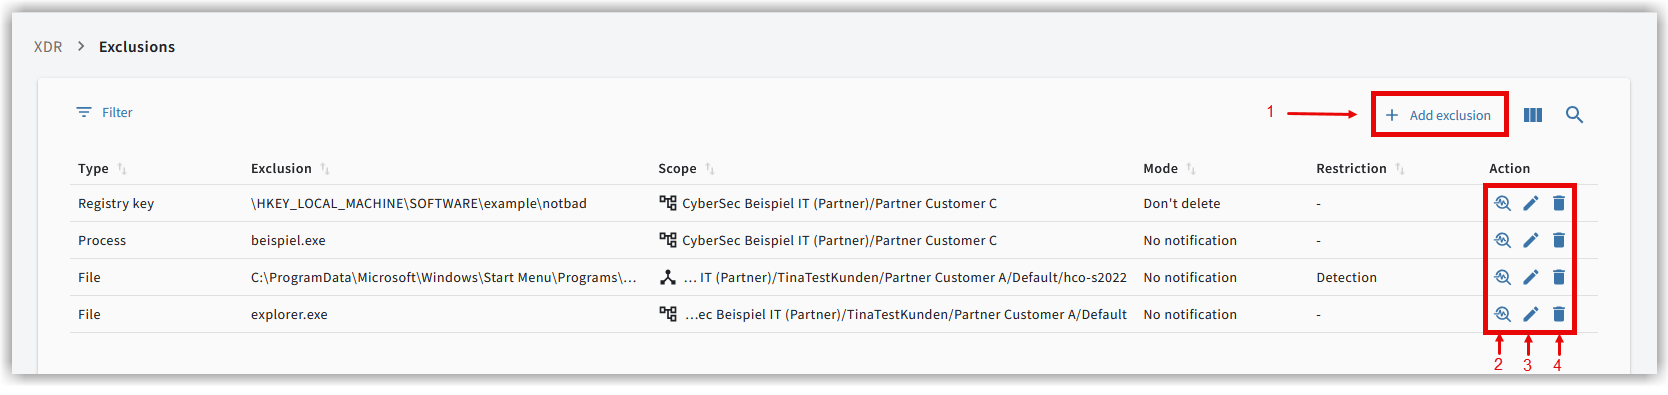
Dans la section du menu Exclusions, vous pouvez
-
créer de nouvelles exclusions.
-
consulter la page de détail d’une exclusion.
-
modifier des exclusions.
-
supprimer des exclusions.
La vue en liste affiche toutes les exclusions créées, afin que vous puissiez toujours les garder à l’œil.
La barre de menu
La barre de menu vous permet de rechercher, filtrer ou créer des exclusions. Vous trouverez également sur cette ligne la possibilité d’afficher ou de masquer des colonnes.

Filtrer les exclusions 
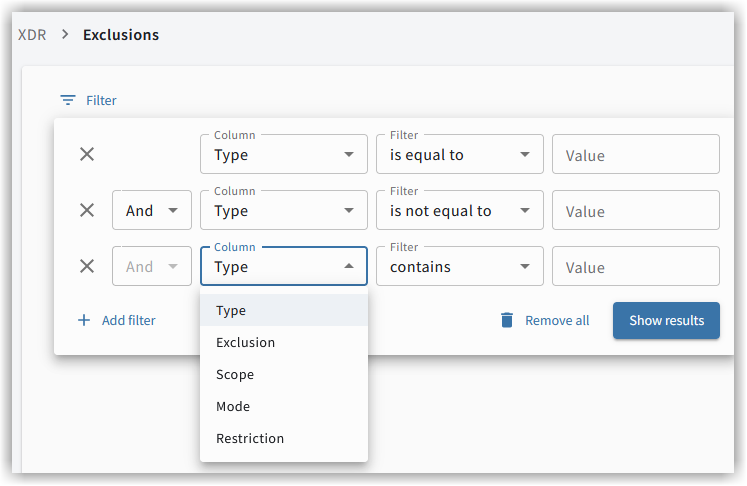
Si vous ne souhaitez pas afficher toutes les exclusions dans la liste, vous pouvez filtrer les exclusions via l’icône de filtre selon différents critères :
| Colonne | Filtre |
|---|---|
Type = |
Filtre possible :
|
Exclusion = |
Filtre possible :
|
Portée = |
Filtre possible :
|
Mode = |
Filtre possible :
|
Restriction = |
Filtre possible :
|
La fenêtre de filtrage se ferme en appuyant sur la touche Esc ou en cliquant en dehors de la fenêtre.
Les filtres définis s’affichent à côté de l’icône de filtre et peuvent être réinitialisés en cliquant sur le x.
Créer une exclusion 
|
|
Dans l’en-tête de la section Exclusions, cliquez sur le bouton . La première fenêtre du formulaire de saisie s’ouvre.
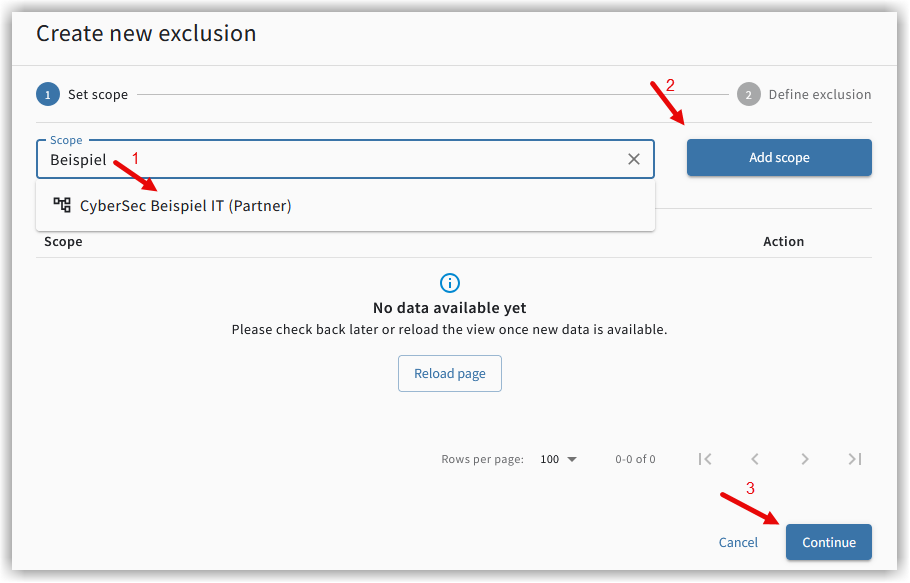
Vous définissez d’abord ici pour quel périmètre vous souhaitez créer une exclusion.
Saisissez un terme de recherche dans le champ du formulaire. Vous obtenez ensuite des suggestions indiquant quel périmètre est possible.
Par exemple, les unités organisationnelles contenant le terme de recherche. Vous pouvez également saisir directement un nom d’endpoint.
Sélectionnez le périmètre souhaité dans les suggestions.
Si vous connaissez l’intégralité de la structure organisationnelle, vous pouvez également saisir le périmètre entièrement dans le
champ de recherche.
Vous pouvez créer des exclusions pour des points de terminaison individuels ou pour tous les points de terminaison d’une unité d’organisation (OU).
|
Notez que les exclusions que vous créez pour une unité d’organisation sont héritées par les unités d’organisation sous-jacentes. Vos unités d’organisation sont structurées, par exemple, comme suit : MeineFirma Si vous souhaitez maintenant définir une exclusion pour IT et que vous la saisissez à la place au niveau Default, alors l’exclusion s’applique à l’ensemble des 3 unités d’organisation : IT, Buchhaltung et Server. |
Cliquez ensuite sur Ajouter le périmètre. Le périmètre apparaît dans la partie inférieure de la fenêtre.
S’il existe des sous-unités organisationnelles pour le périmètre sélectionné, vous pouvez à ce stade déplier l’arborescence d’héritage
et contrôler une nouvelle fois si le périmètre correspond bien à ce que vous souhaitez.
Si tout est correct, cliquez sur  .
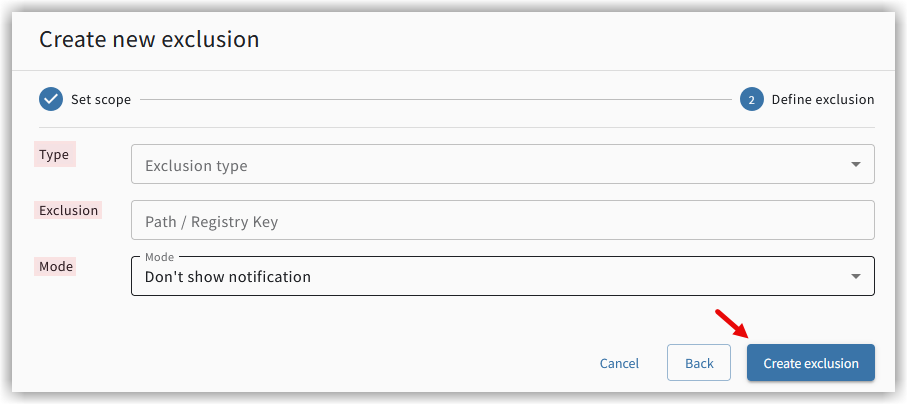
La deuxième fenêtre s’ouvre : le formulaire de saisie pour l’exclusion.
Saisissez ici votre exclusion, composée des paramètres suivants :
Type
|
Pour tous les types, les règles suivantes s’appliquent :
|
Il existe 3 types d’exclusions :
-
Fichier
Les fichiers portant exactement ce nom de fichier sont traités selon le mode configuré. -
Processus
Le fichier exécutable est analysé au démarrage, puis toutes les activités et opérations effectuées par le processus sont traitées selon le mode configuré.
Si vous sélectionnez ce type, vous avez la possibilité de définir des restrictions. Un champ optionnel permettant la saisie d’une ligne de commande est mis à disposition dans le masque de saisie. Pour limiter l’exclusion de processus à une commande spécifique, saisissez simplement la commande dans ce champ. -
Registre
Une clé de registre utilisée est traitée selon le mode configuré.
Exclusion
Saisissez ici le chemin complet
|
Si vous saisissez un chemin ou une clé de registre comme exclusion, la saisie est contrôlée pour en vérifier la plausibilité et
un avertissement correspondant s’affiche en cas d’informations non plausibles. Si vous ignorez l’avertissement et cliquez sur
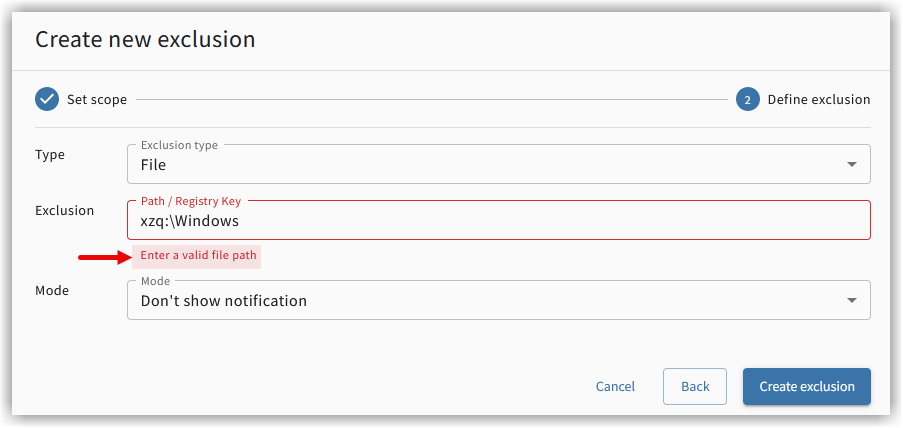
|
Pesez le risque lié à votre exclusion
La génération d’une exclusion est toujours associée à un risque. Chaque exclusion doit être évaluée avec soin (évaluation risque/bénéfice). Gardez à l’esprit que, selon le type d’exclusion, les fichiers, dossiers et processus exclus ne sont pas analysés ou, en cas de détection, ne sont pas stoppés. Cela peut entraîner des dommages économiques et/ou liés à la protection des données.
En cas de dommage dont la prévention n’a pas pu être garantie du fait de la protection désactivée, la responsabilité vous incombe.
Les risques d’une exclusion, si elle s’avère nécessaire, doivent être réduits au minimum.
Exemples :
-
Il est préférable d’exclure des fichiers plutôt que des dossiers.
-
Si vous créez une exclusion de processus, gardez à l’esprit que vous accordez un « blanc-seing » à un fichier exécutable. Ne créez alors pas en plus une exclusion de fichier pour ce fichier exécutable, afin que le fichier ait dans tous les cas été analysé avant le lancement.
-
Si possible, n’utilisez pas de caractères génériques. Ils sont certes généralement possibles, mais augmentent le risque.
-
Limitez autant que possible le périmètre d’application d’une exclusion, afin d’éviter la présence d’exclusions inutiles sur les systèmes.
-
Limitez autant que possible les exclusions à l’aide de lignes de commande. Dans ce cas, une exclusion ne s’applique que si elle est appelée exactement avec cette commande. Il y a ainsi une différence selon qu’un fichier est appelé via explorer.exe ou par un processus inconnu.
|
Lors de la création d’exclusions, il est recommandé de prendre en compte les droits système associés des groupes d’utilisateurs. |
La syntaxe des caractères génériques
Fichier et processus
Exemples :
| Caractère | Exemple | Résultat |
|---|---|---|
Astérisque |
* |
Tout est exclu |
C:\*\ausnahme.exe |
|
|
*.exe |
|
|
C:\abc* |
|
|
*\abc*a.exe |
|
|
Point d’interrogation |
? |
un caractère |
?:\xxx\ausnahme.exe |
|
|
?:\xxx\*.exe |
|
|
/root/xxx/ausnahme?.txt |
|
|
Caractères génériques comme partie intégrante du nom Tous les littéraux (* ou ?) sont interprétés comme des caractères génériques. S’ils apparaissent dans un chemin ou dans une ligne de commande, indiquez toujours le caractère ? comme caractère générique. |
/root/xxx/ausnahme?.txt |
/root/xxx/ausnahme?.txt |
/root/xxx/ausnahme?.txt |
/root/xxx/ausnahme*.txt |
Registre
|
| Caractère | Exemple | Résultat |
|---|---|---|
Astérisque |
* |
Tout est exclu |
*\xxx\*\ausnahme |
|
|
Point d’interrogation |
? |
un caractère |
*\xxx?\ausnahme |
|
Mode
Un mode doit être attribué à chaque exclusion.
| Lors de la saisie de l’exclusion, le menu de sélection propose, selon le type choisi, une sélection de modes adaptée. |
Les modes :
Ne pas stopper le processus / Ne pas déplacer le fichier en quarantaine / Ne pas supprimer la clé de registre
Ce mode est un mode « journalisation uniquement ». Les fichiers/répertoires/processus/clés de registre exclus sont certes analysés et, en cas de détection, une alerte est également créée, mais
-
un processus signalé n’est pas stoppé.
-
un fichier ou un répertoire n’est pas déplacé en quarantaine.
-
une clé de registre n’est pas supprimée.
Ce mode vise à empêcher que des processus critiques ou des fichiers importants soient stoppés ou déplacés à la suite d’un
faux positif, ce qui pourrait entraîner des problèmes majeurs sur les systèmes. Gardez toutefois à l’esprit que cela
entraîne également une perte de temps précieuse en cas d’infection virale. Les événements sont certes signalés, mais le
processus continue de s’exécuter et pourrait déjà provoquer des dommages avant que vous n’ayez pu réagir à l’alerte. N’utilisez
ce mode que pour des processus réellement connus et dignes de confiance, obtenus depuis une source de confiance, dont l’arrêt
pourrait causer des problèmes réellement critiques sur vos systèmes, perturber durablement vos workflows, ou pour lesquels une restauration depuis la quarantaine représenterait un effort
disproportionné en temps (comme, par exemple, pour un Exchange OnPremise).
Ne pas analyser
Les exclusions définies avec ce mode impliquent qu’un fichier ou un processus n’est pas analysé du tout et qu’ainsi
aucune alerte ne peut être créée.
Ce mode ne doit si possible pas être choisi, ou seulement dans des cas d’exception particuliers, car il présente de loin
le risque le plus élevé. Il ne doit être utilisé qu’en cas de problèmes de performance importants.
En particulier sur du matériel très rapide, il peut parfois arriver que des logiciels réagissent de manière sensible au moindre retard d’une
activité. Par exemple avec des programmes de sauvegarde : du fait des manipulations de fichiers nombreuses et très rapprochées
en exécution, une fraction de seconde de retard peut déjà faire trébucher le programme de sauvegarde
et, en fin de compte, entraîner l’interruption de la sauvegarde. Dans ce cas, le mode Ne pas analyser peut, le cas échéant, être justifié.
Ne pas créer d’alerte
Dans ce mode, l’analyse du/des fichier(s)/processus/clé(s) de registre indiqué(s) dans l’exclusion se poursuit. Toutefois,
aucune action ne fait suite à l’analyse. Contrairement au mode Ne pas stopper le processus (déplacer en quarantaine), ici,
non seulement le processus n’est pas stoppé ou le fichier n’est pas déplacé en quarantaine, mais aucune alerte n’est créée.
Ce mode empêche que, en cas de faux positifs, des alertes et des actions de mise en quarantaine ne se répètent en permanence
jusqu’à la correction de la détection. Il est préférable de créer ce mode en lien avec une
restriction.
Cela fonctionne le plus simplement via les fonctions d’exclusion dans les sections Alertes et Quarantaine.
Si le type est Processus : champ de ligne de commande facultatif
-
Processus
Le fichier exécutable est analysé au démarrage, puis toutes les activités et opérations effectuées par le processus sont traitées selon le mode configuré.
Si vous sélectionnez ce type, vous avez la possibilité de définir des restrictions. Un champ optionnel permettant la saisie d’une ligne de commande est mis à disposition dans le masque de saisie. Pour limiter l’exclusion de processus à une commande spécifique, saisissez simplement la commande dans ce champ.
Terminez la saisie en cliquant sur 
Sélectionner des colonnes 
Via l’icône des colonnes, vous pouvez afficher ou masquer les colonnes disponibles.
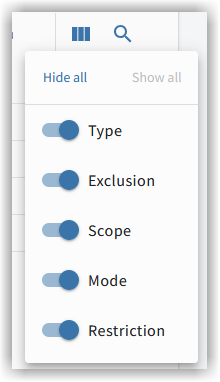
Rechercher des exclusions 
Grâce à l’icône de recherche (loupe), il est possible de rechercher rapidement et facilement des exclusions. Saisissez un texte libre dans le champ de recherche. Les correspondances sont recherchées et le résultat vous est affiché.
La vue d’ensemble des exclusions
Dans la gestion des exclusions, les exclusions créées sont affichées sous forme de liste. Vous y trouverez en un coup d’œil les informations les plus importantes :
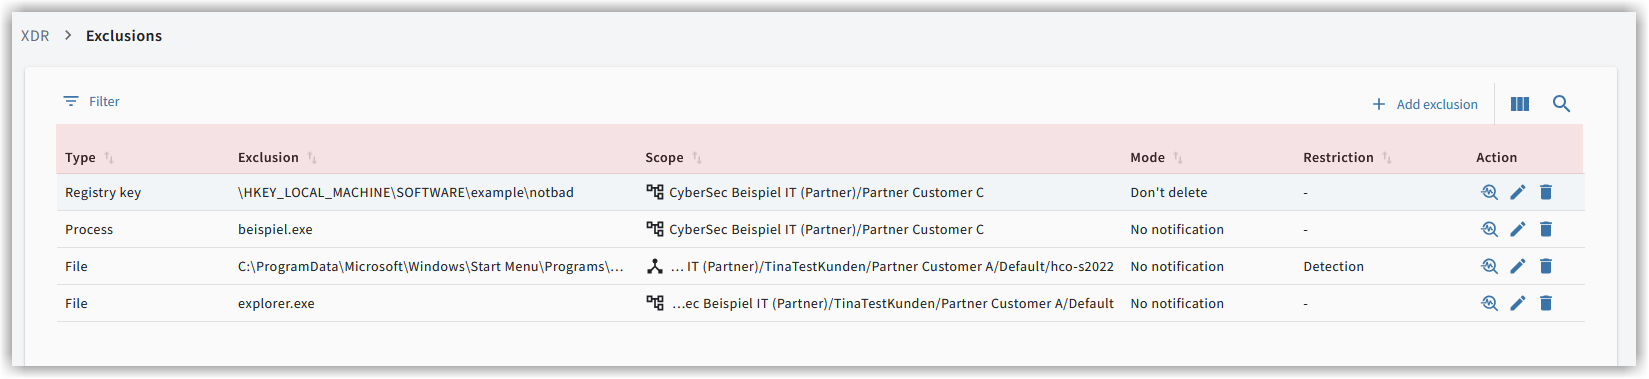
Dans la ligne récapitulative d’une exclusion, vous voyez
-
le tag.
-
le chemin d’exclusion indiqué, respectivement le nom du fichier et du processus.
-
la portée.
-
le mode.
-
d’éventuelles restrictions.
-
une barre d’actions pour les exclusions (page de détail, modifier des exclusions, supprimer des exclusions).
Informations sur les tags
Il existe 3 types d’exclusions :
les différents modesUn mode doit être attribué à chaque exclusion.
Les modes : Ne pas stopper le processus / Ne pas déplacer le fichier en quarantaine / Ne pas supprimer la clé de registre Ce mode est un mode « journalisation uniquement ». Les fichiers/répertoires/processus/clés de registre exclus sont certes analysés et, en cas de détection, une alerte est également créée, mais
Ce mode vise à empêcher que des processus critiques ou des fichiers importants soient stoppés ou déplacés à la suite d’un
faux positif, ce qui pourrait entraîner des problèmes majeurs sur les systèmes. Gardez toutefois à l’esprit que cela
entraîne également une perte de temps précieuse en cas d’infection virale. Les événements sont certes signalés, mais le
processus continue de s’exécuter et pourrait déjà provoquer des dommages avant que vous n’ayez pu réagir à l’alerte. N’utilisez
ce mode que pour des processus réellement connus et dignes de confiance, obtenus depuis une source de confiance, dont l’arrêt
pourrait causer des problèmes réellement critiques sur vos systèmes, perturber durablement vos workflows, ou pour lesquels une restauration depuis la quarantaine représenterait un effort
disproportionné en temps (comme, par exemple, pour un Exchange OnPremise). Ne pas analyser Les exclusions définies avec ce mode impliquent qu’un fichier ou un processus n’est pas analysé du tout et qu’ainsi
aucune alerte ne peut être créée. Ne pas créer d’alerte Dans ce mode, l’analyse du/des fichier(s)/processus/clé(s) de registre indiqué(s) dans l’exclusion se poursuit. Toutefois,
aucune action ne fait suite à l’analyse. Contrairement au mode Ne pas stopper le processus (déplacer en quarantaine), ici,
non seulement le processus n’est pas stoppé ou le fichier n’est pas déplacé en quarantaine, mais aucune alerte n’est créée. |
Les actions dans la vue d’ensemble des exclusions
 = Ouvrir la page de détail de l’exclusion
Un clic sur l’icône de loupe dans la ligne récapitulative de l’exclusion ouvre la page de détail de l’exclusion.
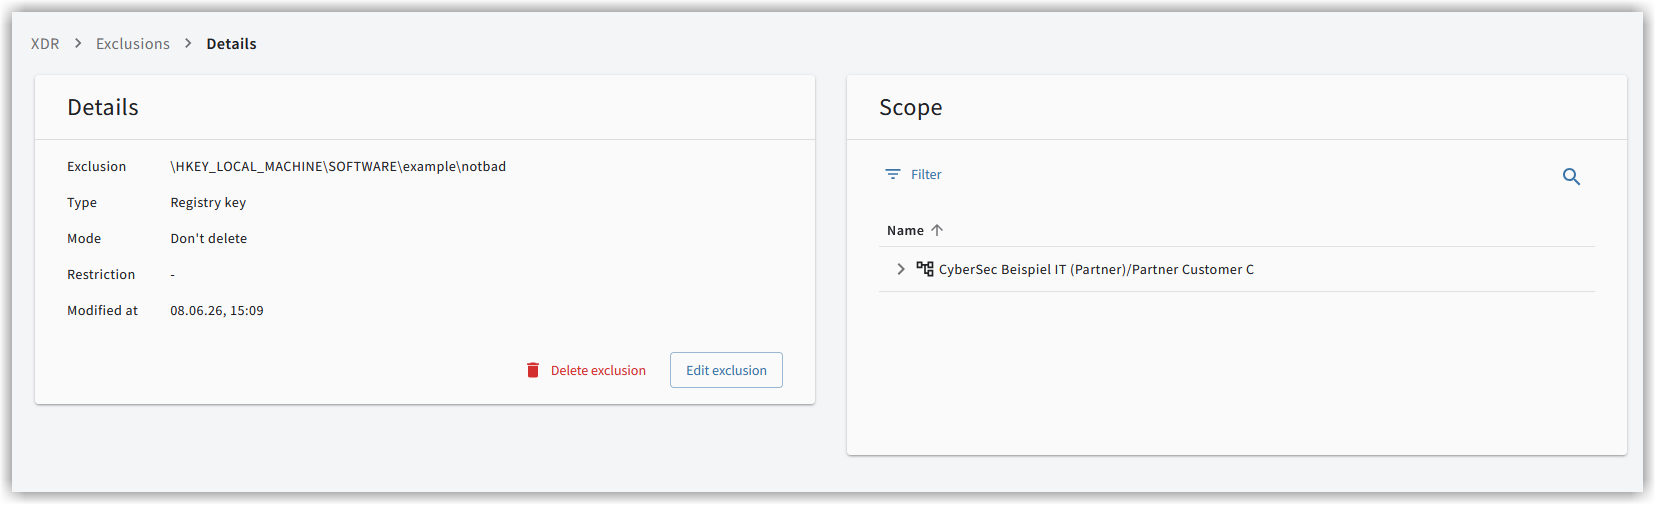
Ici, vous voyez à nouveau les informations relatives à votre exclusion en un coup d’œil. Si nécessaire, vous pouvez copier le lien vers la page de détail depuis le navigateur et l’envoyer à une personne autorisée.
Sur cette page, il est également possible de modifier et de supprimer l’exclusion.
 = Modifier des exclusions
Si vous souhaitez modifier l’exclusion, cliquez sur l’icône de crayon (ou, alternativement, cliquez sur le bouton correspondant sur la page de détail). La boîte de dialogue s’ouvre, comme celle qui est également utilisée lors de la création d’une nouvelle exclusion.
Toutes les informations enregistrées ici peuvent être modifiées.
 = Supprimer une exclusion
En cliquant sur l’icône de suppression ou via le bouton correspondant sur la page de détail, vous pouvez supprimer l’exclusion.