G DATA XDR
Gestion des rôles
Les rôles définissent l’ensemble des autorisations dont les utilisateurs ont besoin pour accomplir les tâches qui leur sont confiées. Ils reflètent la répartition des responsabilités au sein de votre entreprise.
|
Nous recommandons d’utiliser les rôles prédéfinis Admin et Read Only. |
Si nécessaire, vous pouvez créer des rôles personnalisés pour chaque catégorie et les attribuer aux utilisateurs.
Vue d’ensemble
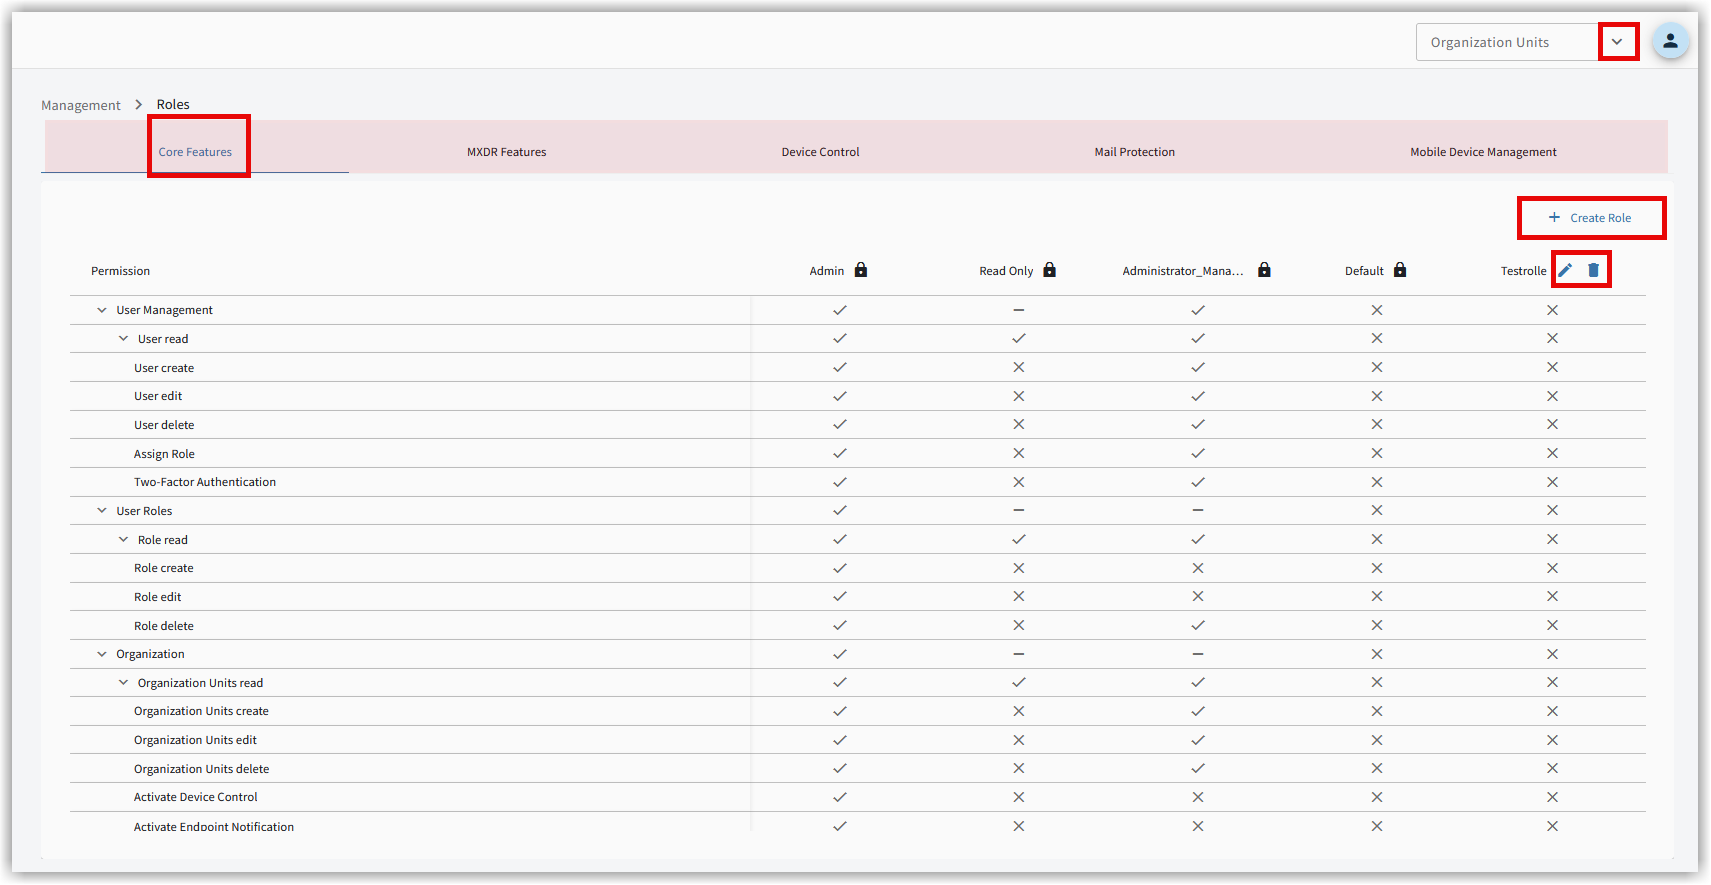
Dans la gestion des rôles, vous pouvez consulter les autorisations accordées aux rôles génériques Admin et Read Only. Ces rôles
ne peuvent pas être supprimés. Si nécessaire, vous pouvez créer des rôles personnalisés par catégorie
 .
La fenêtre d’attribution des autorisations au nouveau rôle s’ouvre.
Pour modifier les autorisations d’un rôle personnalisé, cliquez dans la ligne correspondante sur l’icône de modification  .
Pour supprimer un rôle, cliquez sur l’icône de suppression dans la ligne correspondante
 .
|
Un rôle ne peut être supprimé que s’il n’est plus attribué à aucun utilisateur. Vous pouvez attribuer un nouveau rôle aux utilisateurs concernés au cours de la procédure de suppression. 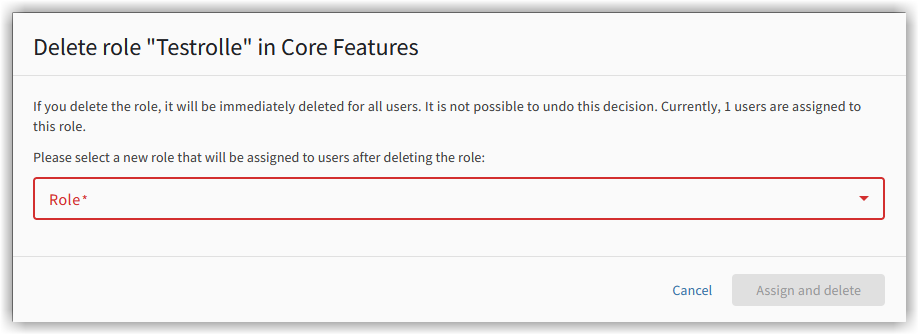
|
Fonctions principales
Fonctions principales
Les fonctions principales permettent l’utilisation générale du portail web et proposent des fonctions de gestion des utilisateurs, de gestion des rôles utilisateur et de gestion de l’organisation. Les autorisations disponibles sont présentées ci-dessous par catégorie.
Gestion des utilisateurs
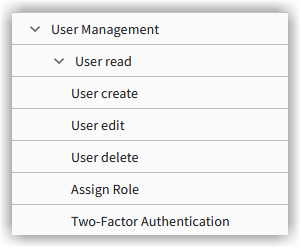
Consulter les utilisateurs |
Permet d’afficher les utilisateurs. |
Créer des utilisateurs |
Permet de créer de nouveaux utilisateurs. |
Modifier les utilisateurs |
Permet de modifier les utilisateurs existants. |
Supprimer les utilisateurs |
Permet de supprimer les utilisateurs existants. |
Attribuer un rôle |
Permet d’attribuer un rôle à un utilisateur. |
Authentification à deux facteurs |
Autorisation d’activer ou de désactiver l’authentification à deux facteurs pour un utilisateur. |
Rôles utilisateur
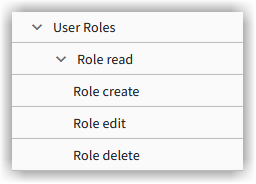
Consulter les rôles |
Permet d’afficher les rôles. |
Créer des rôles |
Permet de créer de nouveaux rôles. |
Modifier les rôles |
Permet de modifier les rôles existants. |
Supprimer les rôles |
Permet de supprimer les rôles existants. |
Organisation
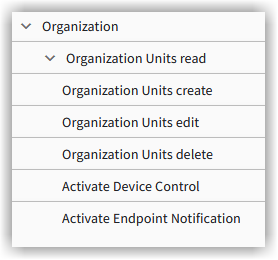
Consulter les unités organisationnelles |
Autorisation de consulter les unités organisationnelles. |
Créer des unités organisationnelles |
Permet d’afficher les unités organisationnelles. |
Modifier les unités organisationnelles |
Permet de modifier les unités organisationnelles existantes. |
Supprimer les unités organisationnelles |
Permet de supprimer les unités organisationnelles existantes. |
Activer Device Control |
Permet d’activer Device Control. |
Activer les notifications des terminaux |
Permet d’attribuer des notifications aux terminaux. |
Fonctions MXDR
G DATA MXDR
Fonctions MXDR
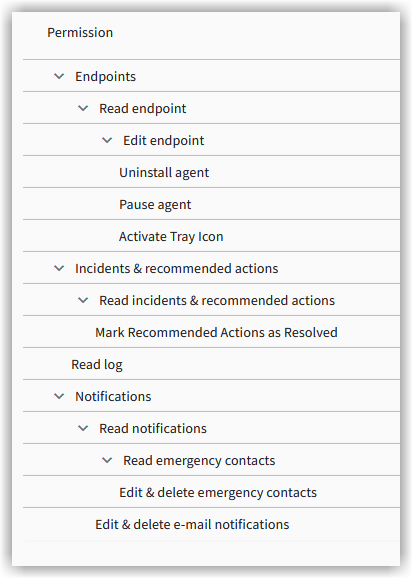
Consulter et modifier |
Définit si les utilisateurs disposant de ce rôle peuvent consulter et/ou modifier les terminaux. |
||
Options de configuration de l’Agent |
La suppression d’un terminal du portail est liée à l’autorisation de désinstaller les Agents sur les terminaux. Au lancement de la désinstallation de l’Agent, vous pouvez décider de supprimer simultanément le terminal du portail. Les personnes autorisées à effectuer la désinstallation peuvent également supprimer ultérieurement le terminal du G DATA Portail Web.
|
||
Mettre l’Agent en pause |
Vous pouvez définir ici si les titulaires du rôle peuvent mettre l’Agent en pause pendant 15 minutes sur les terminaux.
|
||
Activer l’icône dans la zone de notification |
Vous pouvez définir ici si les titulaires du rôle peuvent afficher l’icône de l’Agent dans la zone de notification sur les terminaux. |
Incidents & recommandations d’action
Consulter les incidents & les recommandations d’action |
Vous définissez ici si les titulaires de ce rôle peuvent consulter les incidents et les recommandations d’action. |
Marquer les recommandations d’action comme terminées |
Vous définissez ici si les titulaires de ce rôle peuvent marquer les recommandations d’action comme terminées. Cette option n’est disponible que si le rôle autorise la consultation des recommandations d’action. |
Consulter les journaux |
Vous définissez ici si les titulaires de ce rôle ont accès à la vue Journaux. |
Notifications
Consulter les notifications |
Commutateur permettant de définir, de manière générale, si les titulaires du rôle concerné reçoivent des notifications. |
||
Modifier & supprimer les contacts d’urgence |
Vous pouvez définir ici si les titulaires du rôle peuvent ajouter des utilisateurs à la liste des contacts d’urgence et les en retirer.
|
||
Modifier & supprimer les notifications par e-mail |
Vous pouvez définir ici si les titulaires du rôle peuvent ajouter des utilisateurs à la liste des destinataires des notifications par e-mail et les en retirer. Il est également possible de définir la langue de l’e-mail et le type d’événements donnant lieu à une notification.
|
Gestion des appareils
Gestion des appareils
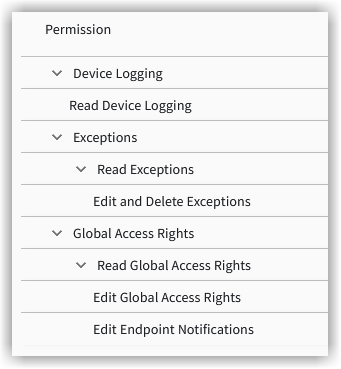
Si vous utilisez le produit G DATA Policy Control, vous pouvez définir ici les modifications que les titulaires du rôle peuvent effectuer dans ce produit.
Journalisation de l’activité des appareils |
Définit si les utilisateurs disposant de ce rôle peuvent consulter les journaux d’activité des appareils. |
Consulter les exceptions |
Permet de consulter les exceptions. |
Modifier et supprimer les exceptions |
Permet de modifier et de supprimer les exceptions. |
Règles d’accès globales |
Définit si les utilisateurs disposant de ce rôle peuvent consulter et/ou modifier les règles d’accès globales ainsi que modifier les notifications affichées sur les terminaux. |