G DATA 365 | Managed XDR
Attribution des autorisations et gestion des droits au sein des rôles
| Le 29.7.2026, une nouvelle gestion des rôles sera publiée. À partir de cette date, cette documentation est en partie obsolète et sera révisée dans les plus brefs délais. |
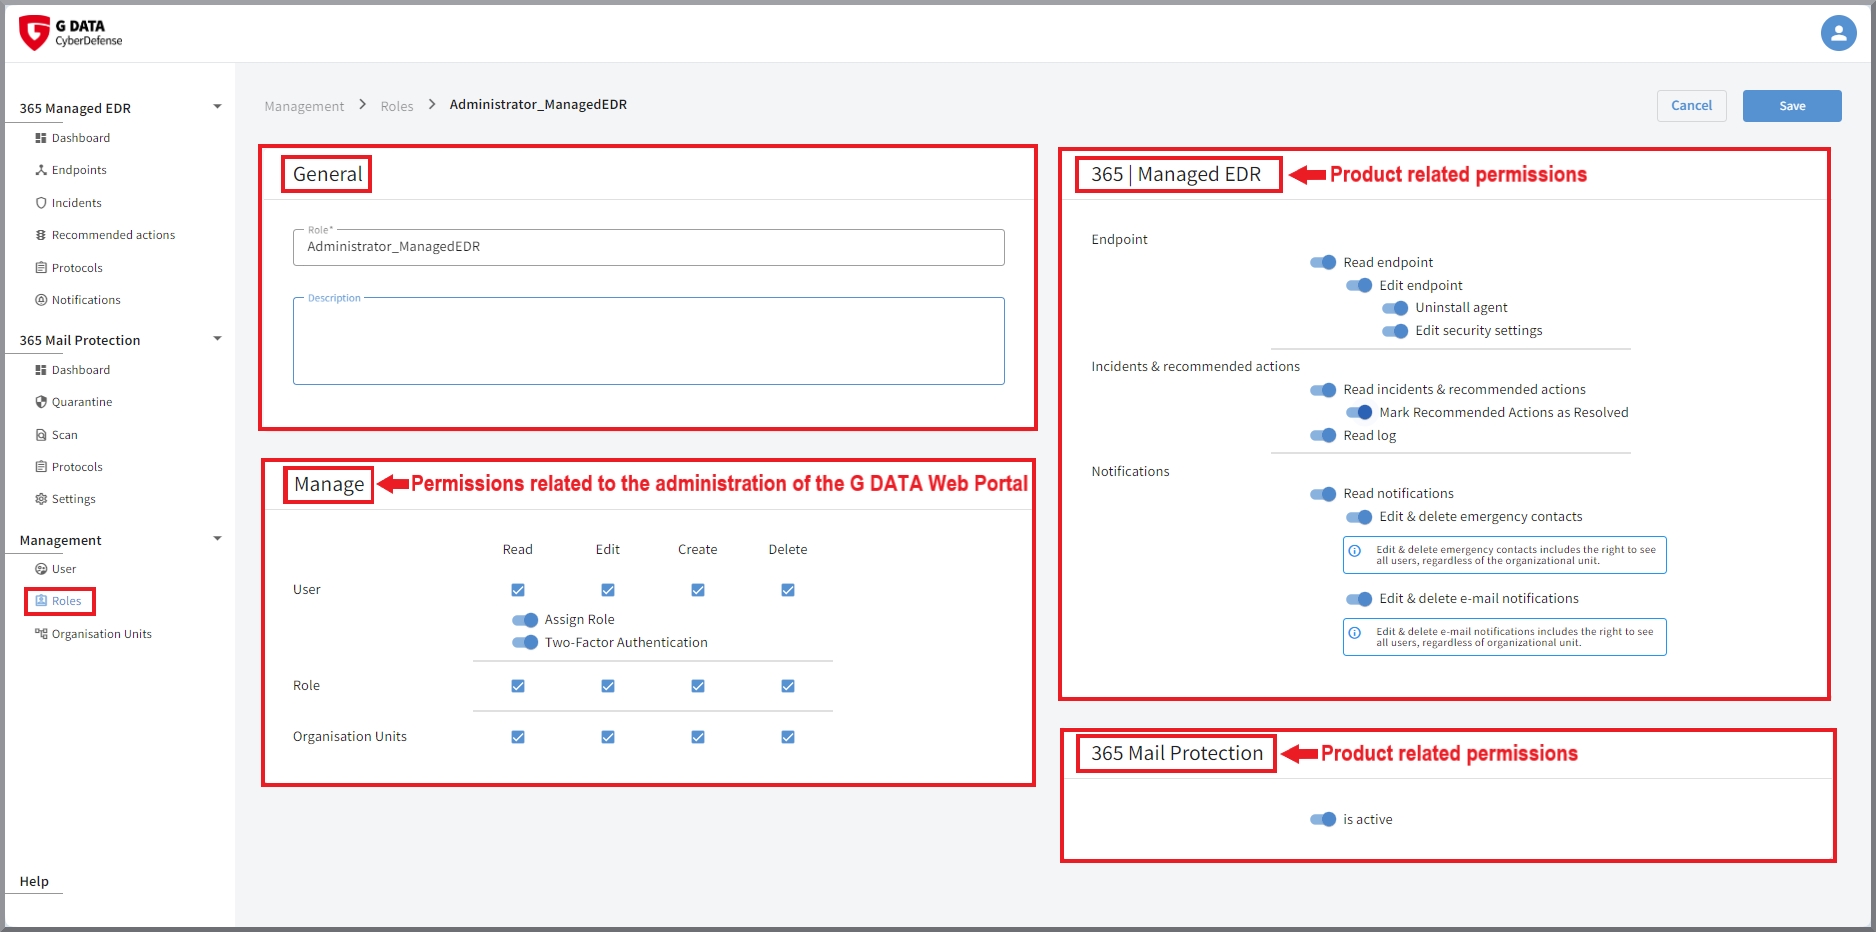
Que ce soit pour créer de nouveaux rôles ou pour modifier des rôles, la fenêtre est structurée de manière identique. Cependant, selon la licence acquise, le contenu peut différer selon les clients. Étant donné que le portail permet de gérer différents produits, le contenu dépend des produits acquis.
Paramètres généraux
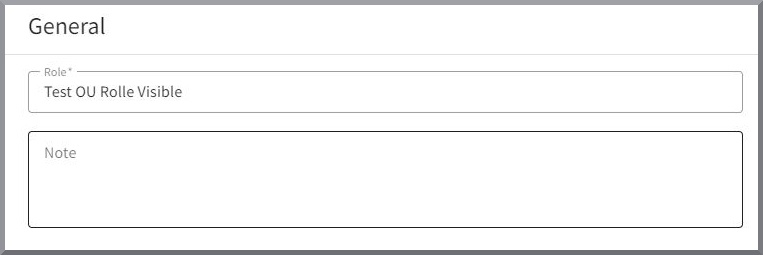
Dans un premier temps, une section générale est toujours présente : elle contient le nom du rôle et un champ de texte optionnel pour les notes.
Une deuxième section, également toujours présente, concerne toutes les autorisations nécessaires à l’utilisation du G DATA Portail Web.
Elle définit si les titulaires de ce rôle sont autorisés à gérer les utilisateurs, les rôles et/ou les unités organisationnelles, et dans quelle mesure
(lire, modifier, créer et/ou supprimer).
Dans cette section, l’authentification à deux facteurs peut également être activée, ainsi que les notifications sur les points de terminaison,
si des détections y surviennent.
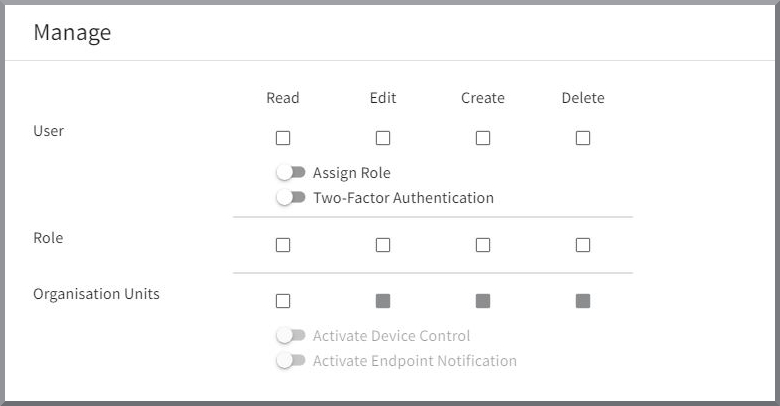
En cochant les cases correspondantes ou en actionnant les interrupteurs, le droit approprié est accordé.
| N’accordez le droit d’assigner des rôles qu’aux utilisateurs disposant de droits complets sur tous les produits. Sinon, un utilisateur avec des droits limités pourrait s’accorder sans autorisation tous les droits supplémentaires. Par exemple, si des utilisateurs sont autorisés à administrer le portail, mais pas à voir les points de terminaison ni à marquer des recommandations d’action comme terminées, ces utilisateurs ne doivent pas avoir le droit de s’attribuer eux-mêmes les autorisations manquantes. |
| Si vous ne voyez pas ces blocs ou si les fonctions décrites dans cette documentation ne peuvent pas être exécutées, il est possible que l’utilisateur connecté ne dispose pas des droits requis. |
Paramètres propres aux produits
Selon le produit, d’autres blocs de produits peuvent également être présents.
Rechte-Konfiguration G DATA 365 | Managed XDR
Ici, vous pouvez définir les droits dont dispose le rôle concernant les possibilités de configuration de G DATA 365 | Managed XDR.
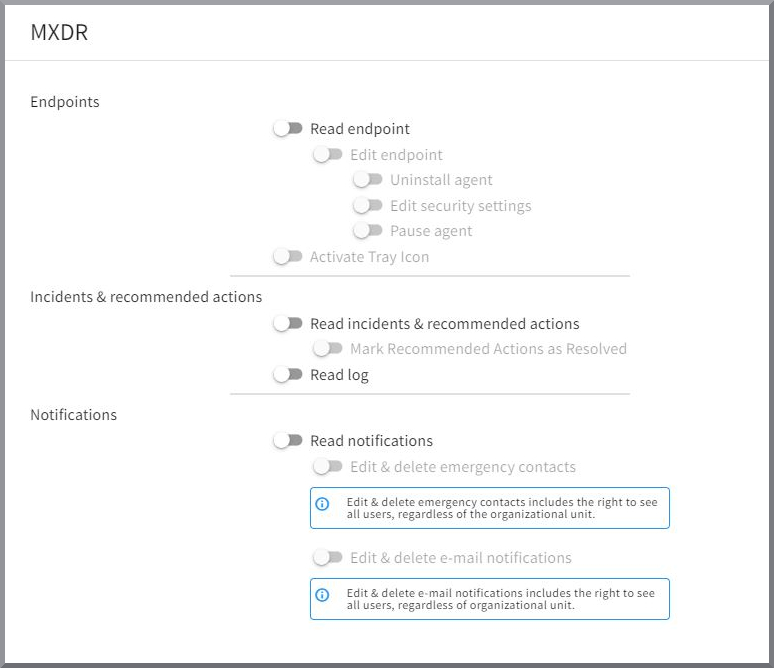
Gestion des points de terminaison
Lire et modifier |
Ici, vous définissez si les titulaires de ce rôle peuvent voir et/ou modifier des points de terminaison. |
||
Options de paramétrage pour l’Agent |
La suppression du point de terminaison du portail est liée au droit de pouvoir désinstaller des Agent sur les points de terminaison. Lors du démarrage de la désinstallation de l’Agent, vous pouvez décider si vous souhaitez également retirer le point de terminaison du portail. Les personnes autorisées à désinstaller peuvent effectuer ultérieurement la suppression du point de terminaison du G DATA Portail Web.
|
||
Modifier les paramètres de sécurité |
Ce droit contrôle le paramétrage de l’Agent sur le point de terminaison. Cela inclut la question de savoir si, lors d’un événement de sécurité, le processus signalé doit être stoppé immédiatement et si la modification/l’accès par G DATA Security Analysten sur le point de terminaison concerné doit être autorisé. Lors du lancement du produit, une liste précise a été établie avant l’Onboarding avec notre G DATA Security Operations Team, indiquant quels systèmes devaient être exclus de la réaction de l’Agent ou de l’analyse par nos G DATA Security Analysten. Cela a été effectué sur la base d’une analyse de risque détaillée. Si, en cours d’exploitation, vous souhaitez encore des modifications pour certains points de terminaison, veuillez vous adresser à notre G DATA Security Operations Team. Ces systèmes ont déjà été abordés lors du kick-off et configurés en conséquence dans l’Onboarding. Si vous souhaitez effectuer des modifications ultérieurement, veuillez contacter notre G DATA Security Operations Team. Même l’IT Operations Manager n’a pas la possibilité de modifier ce paramètre pour des raisons de sécurité. |
||
Mettre l’Agent en pause |
Ici, vous pouvez configurer si les titulaires du rôle ont la possibilité de mettre l’Agent en pause sur des points de terminaison pendant 15 minutes.
|
||
Activer l’icône de la zone de notification |
Ici, vous pouvez configurer si les titulaires du rôle ont la possibilité d’afficher l’icône de la zone de notification de l’Agent sur des points de terminaison. |
Vorfälle & Handlungsempfehlungen
Lire les incidents & recommandations d’action |
Ici, vous définissez si les titulaires de ce rôle peuvent voir les incidents et les recommandations d’action. |
Marquer les recommandations d’action comme terminées |
Ici, vous définissez si les titulaires de ce rôle peuvent marquer des recommandations d’action comme terminées. L’option n’est disponible que si le rôle est autorisé à voir les recommandations d’action. |
Lire les journaux |
Ici, vous définissez si la vue Journaux est affichée. |
Notifications
Lire les notifications |
Interrupteur permettant de définir de manière générale si le rôle spécifique reçoit des notifications. |
||
Modifier & supprimer les contacts d’urgence |
Ici, il est possible de définir si les titulaires du rôle peuvent ajouter et retirer des utilisateurs de la liste des contacts d’urgence.
|
||
Modifier & supprimer les notifications par e-mail |
Ici, il est possible de définir si les titulaires du rôle peuvent ajouter et retirer des utilisateurs de la liste des destinataires des notifications par e-mail. En outre, la langue de l’e-mail et le type d’événements de notification peuvent être définis.
|
Rechte-Konfiguration G DATA 365 | Mail Protection
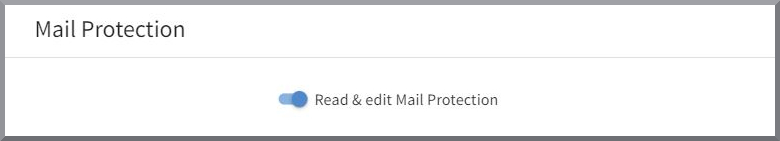
Si vous utilisez G DATA 365 | Mail Protection, vous pouvez définir ici si le produit est affiché au titulaire de ce rôle dans le G DATA Portail Web.
Rechte-Konfiguration G DATA Policy Control
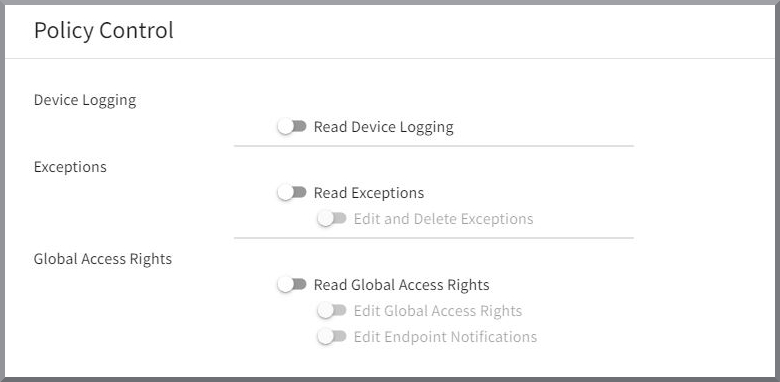
Si vous utilisez le produit G DATA Policy Control, vous avez ici la possibilité de définir quels ajustements les titulaires du rôle peuvent effectuer dans le produit.
Journalisation des appareils |
Curseur permettant de définir si les titulaires du rôle peuvent lire la journalisation des appareils. |
Exceptions |
Options de configuration permettant de définir si les titulaires du rôle peuvent lire, modifier ou supprimer des exceptions. |
Règles d’accès globales |
Options de configuration permettant de définir si les titulaires du rôle peuvent voir et/ou modifier les règles d’accès globales, ainsi que s’ils sont autorisés à modifier les notifications affichées sur les points de terminaison. |
Rechte-Konfiguration G DATA Mobile Device Management
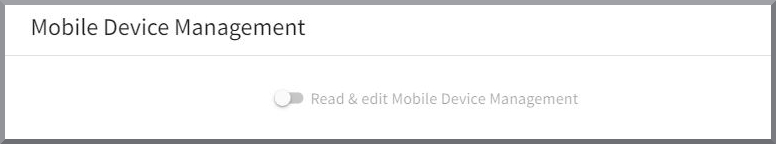
Si vous utilisez G DATA Mobile Device Management, vous pouvez définir ici si le produit est affiché au titulaire de ce rôle dans le G DATA Portail Web.