G DATA XDR
Le graphe des alertes
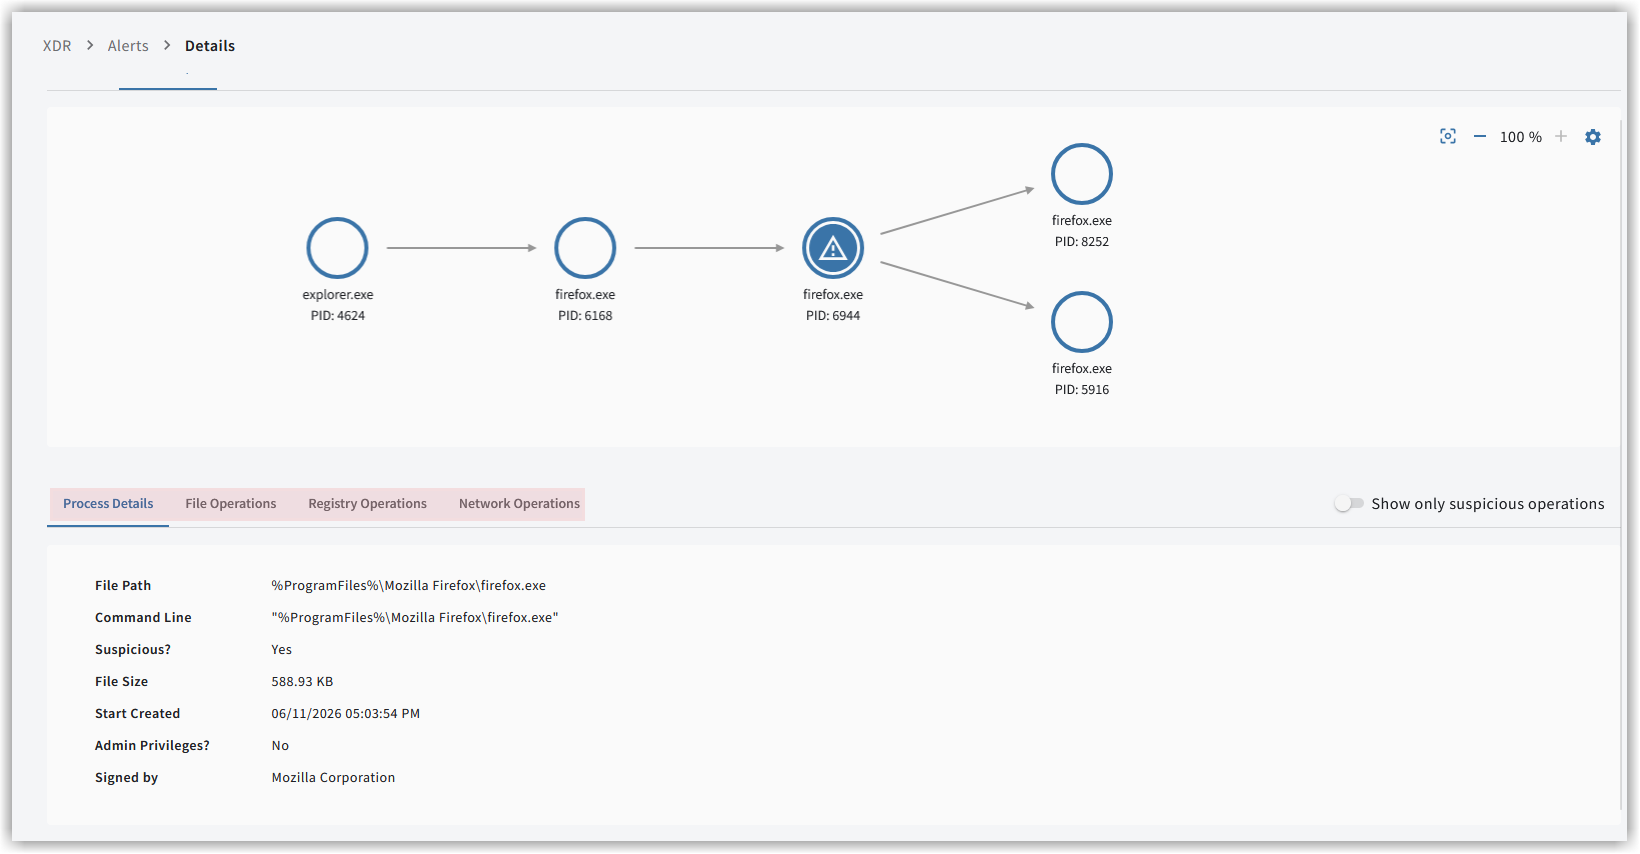
Le Graphe des alertes vous aide à mieux comprendre les structures complexes des processus impliqués. Cette fonction est utile, par exemple, lorsqu’un incident de sécurité doit être analysé en détail.
Vous pouvez y examiner tous les processus en détail, notamment concernant…
-
les détails généraux du processus.
-
les opérations sur les fichiers.
-
les opérations dans le Registre Windows.
-
les activités réseau.
| Le Graphe des alertes est actuellement disponible uniquement pour les systèmes équipés d’un système d’exploitation Windows. |
Visualisation des processus d’une alerte
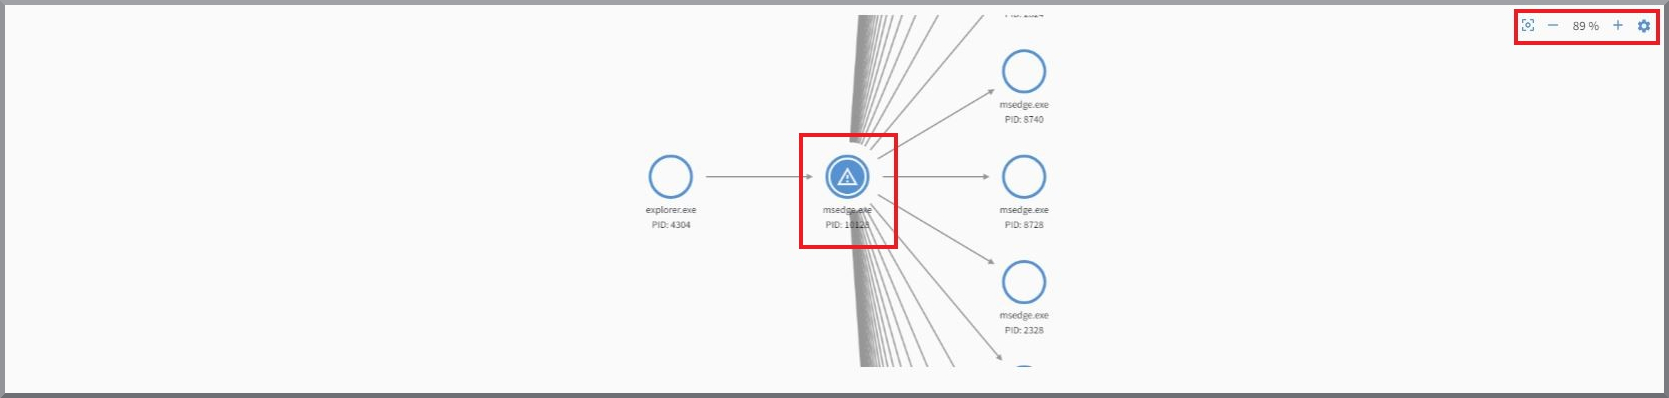
Cette vue d’ensemble correspond au Graphe des alertes et affiche les processus associés à l’alerte. Dans cette représentation
visualisée, vous pouvez voir quels processus ont appelé ou sollicité d’autres processus, et ce qui s’y est
produit.
Quel processus a appelé d’autres processus, et quels processus précisément ?
Que s’est-il passé, et dans quels fichiers du système ?
Des modifications ont-elles été apportées au Registre Windows et, si oui, qu’est-ce qui a changé en détail ?
Y a-t-il eu une communication vers l’extérieur et, si oui, vers où ?
Toutes ces questions peuvent faire l’objet d’une analyse approfondie.
Le graphe peut contenir un grand nombre de processus individuels et occuper en conséquence beaucoup d’espace. Vous pouvez, dans la fenêtre,
déplacer le point de vue avec le bouton gauche de la souris et effectuer un zoom avant/arrière dans le graphe avec la molette. Vous pouvez également
utiliser les boutons prévus à cet effet à côté du niveau de zoom actuel ( ).
À gauche des boutons de niveau de zoom se trouve un bouton permettant de réinitialiser le point de vue
( ), vers le point de vue initial et le niveau de zoom d’origine.
Un processus doté d’un panneau d’avertissement représente le cœur de la détection de l’alerte correspondante. Les processus
peuvent être sélectionnés individuellement et sont alors surlignés en bleu. Toutes les informations détaillées affichées
sous le graphe se rapportent au processus sélectionné dans le graphe et marqué en bleu. Par défaut, la vue du Graphe des alertes
est centrée sur le processus sélectionné. Vous pouvez adapter ce comportement en cliquant sur l’icône en forme d’engrenage
( ).
| Le graphe concerne les processus qui appartiennent à une alerte, et non les processus de toutes les alertes qui appartiennent à un incident ! |
Informations détaillées sur les processus
-
Les informations relatives aux processus sont structurées dans les rubriques Détails du processus, Opérations sur les fichiers, Opérations sur le registre et Opérations réseau.
-
Les opérations non suspectes fournissent des informations de contexte sur les processus ; les opérations suspectes ont des liens directs avec la détection.
-
Avec le bouton « Afficher uniquement les opérations suspectes », seuls les éléments suspects sont affichés dans les rubriques Opérations sur les fichiers et Opérations sur le registre.
| Vous pouvez trier alphanumériquement les entrées au sein des rubriques par ordre croissant ou décroissant par clic gauche sur le nom de la colonne. |
|
Certaines informations sont affichées sous une forme abrégée pour améliorer la lisibilité. Les informations complètes peuvent toujours être consultées au survol de la souris et, si nécessaire, copiées. 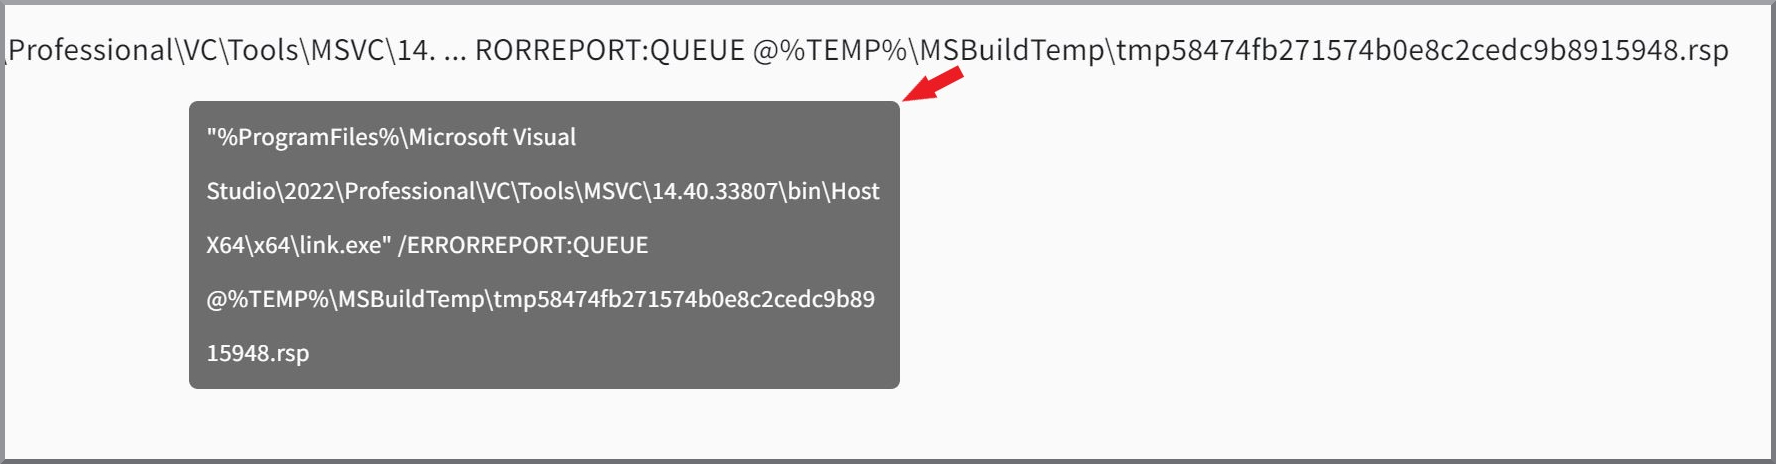
|
Détails du processus
Des informations générales sur le processus sont listées ici.
Celles-ci incluent…
-
l’emplacement du fichier dans le système.
-
l’appel exact, y compris tous les arguments.
-
la taille du fichier.
-
l’heure de démarrage du processus.
-
l’indication si l’exécution a eu lieu avec des droits d’administrateur.
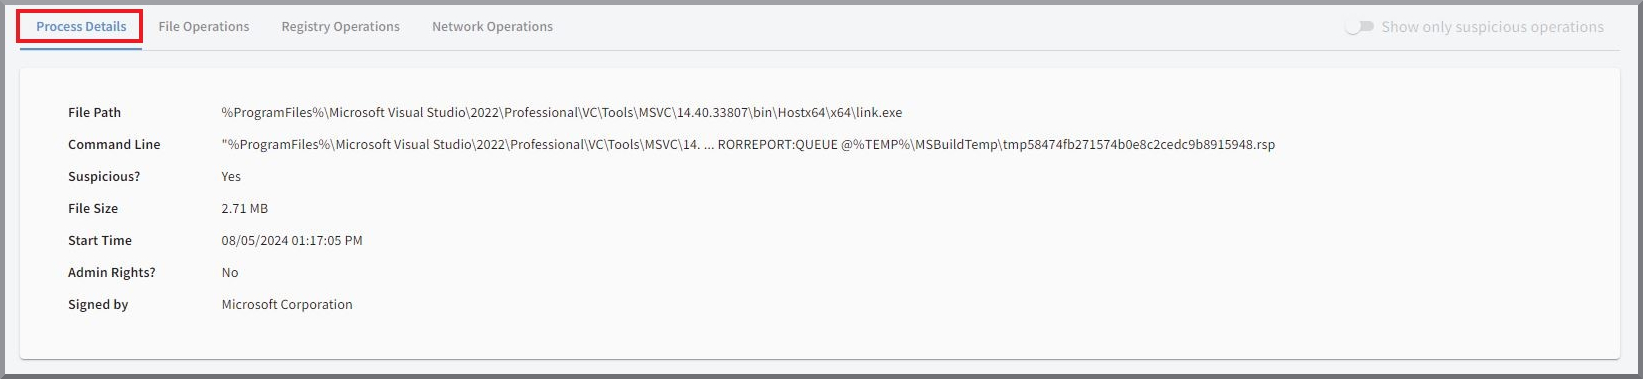
Le champ « Suspect ? » indique si l’ensemble du processus a été classé comme suspect par l’Agent.
Opérations sur les fichiers
Toutes les opérations sur les fichiers liées au processus concerné sont listées ici. Les informations affichées sont le chemin du fichier, l’horodatage et le type d’opération.
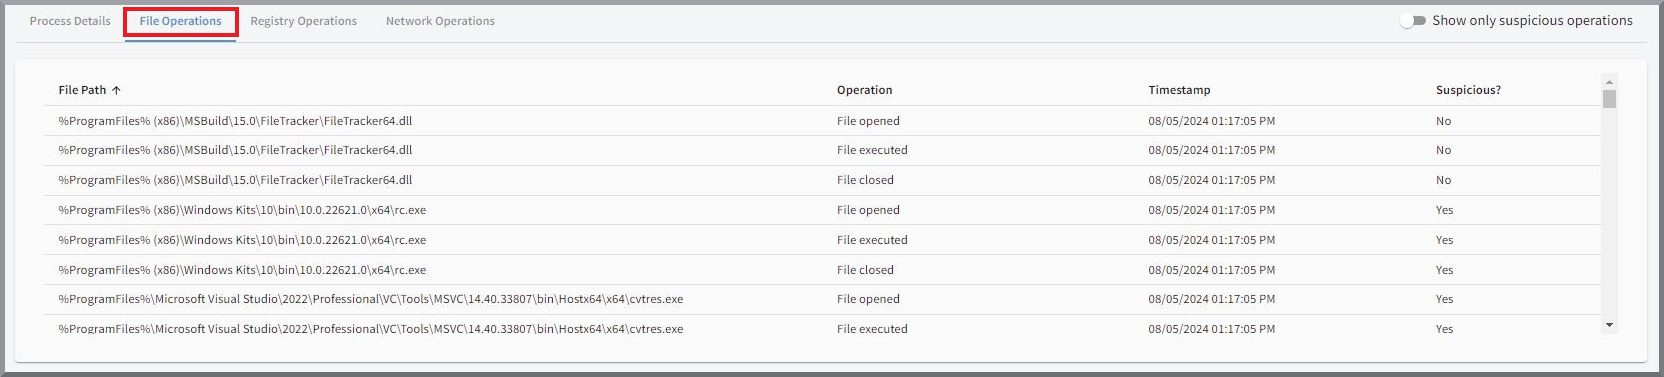
Chemin du fichier |
Chemin du fichier dans le système auquel l’opération se rapporte. |
Opération |
Type exact de l’opération sur le fichier. Les possibilités sont…
|
Horodatage |
Horodatage exact auquel l’opération a été lancée. |
Suspect ? |
Indique s’il s’agit d’une opération ayant joué un rôle dans la détection. |
Opérations sur le Registre Windows
Des informations sur les modifications du Registre Windows déclenchées par le processus sont affichées. Cela inclut toutes les informations relatives à la clé elle-même, ainsi que l’horodatage et le type d’opération.
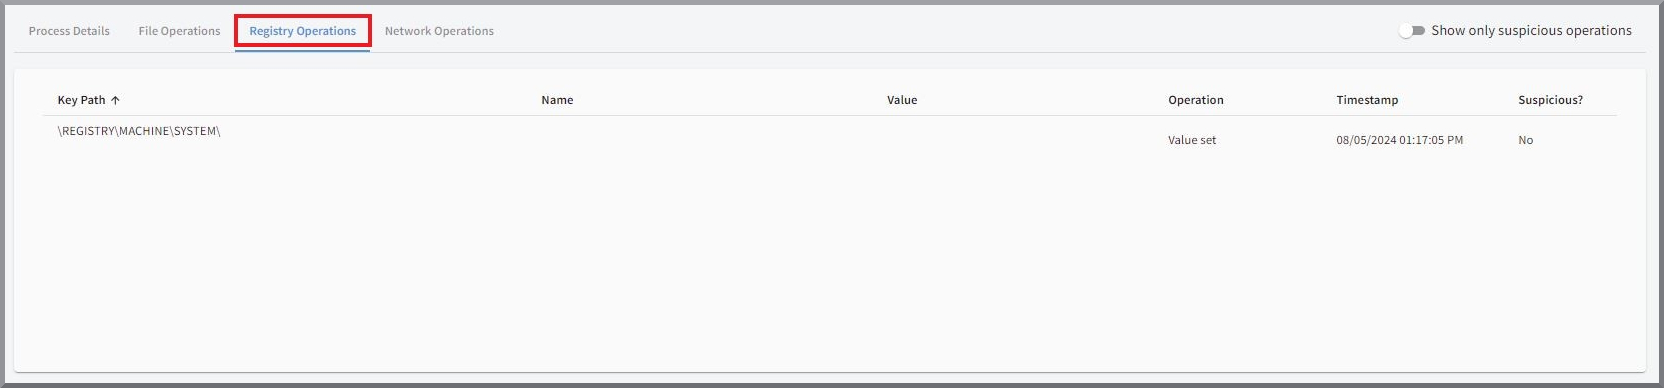
Chemin de la clé |
Chemin de la clé dans le Registre Windows auquel l’opération se rapporte. |
Nom |
Nom de la valeur dans la clé du registre auquel l’opération se rapporte. |
Valeur |
Valeur après l’opération, si disponible. |
Opération |
Type d’opération. Les possibilités sont :
|
Horodatage |
Horodatage exact de l’opération. |
Suspect ? |
Indique s’il s’agit d’une opération ayant joué un rôle dans la détection. |
Opérations réseau
Toutes les opérations déclenchées par le processus au sein du réseau sont listées ici, le cas échéant. Outre l’horodatage et le type d’opération, cela inclut également tous les détails de connexion pertinents.
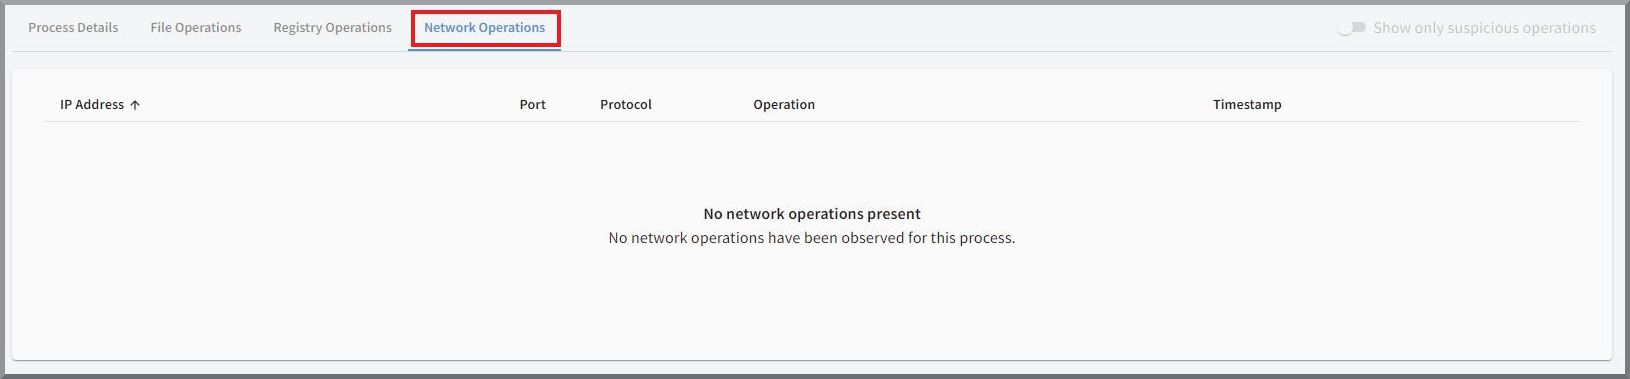
Adresse IP |
Pour l’opération « Connexion établie », l’adresse IP à laquelle la connexion a été établie. Si l’opération « Ouvert pour les connexions entrantes » est présente, votre propre adresse IP est affichée ici. |
Port |
Port utilisé pour la connexion. |
Protocole |
Protocole utilisé pour la connexion. Les possibilités sont TCP ou UDP. |
Opération |
Type d’opération réseau. Les possibilités sont :
|
Horodatage |
Horodatage exact des opérations réseau. |