G DATA Phishing Simulation
Door G DATA gebruikte IP-adressen in het spamfilter op de whitelist zetten, Exchange Online (Office 365)
1. |
Open het Microsoft 365 Admin Center. |
||
2. |
Klik in het linkermenu op Beveiliging. Screenshot weergeven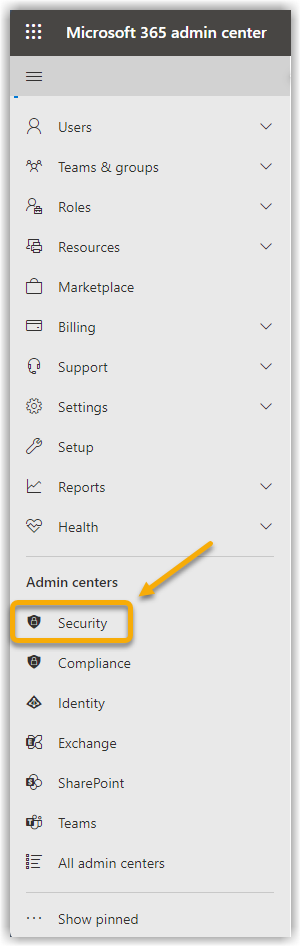
|
||
3. |
Klik in het linkermenu op Berichttracering in Exchange. U komt dan in het Exchange Admin Center. Screenshot weergeven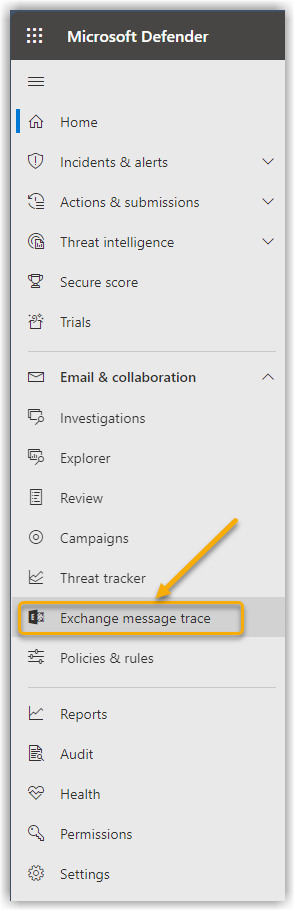
|
||
4. |
Klik in het linkermenu op E-mailstroom en vervolgens in het submenu dat wordt geopend op Regels. Screenshot weergeven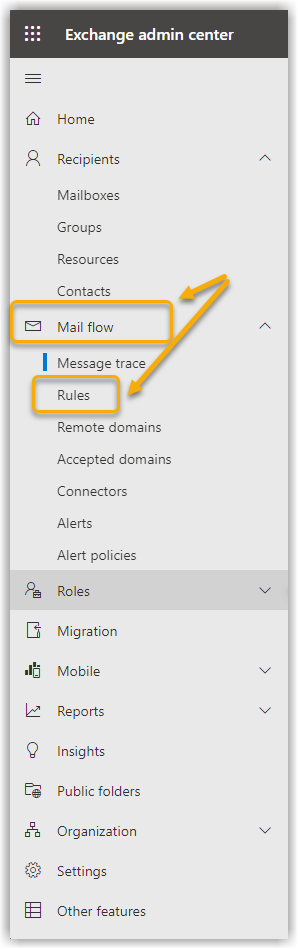
|
||
5. |
Klik op Een regel toevoegen. Selecteer in het submenu dat wordt geopend Een nieuwe regel maken. Screenshot weergeven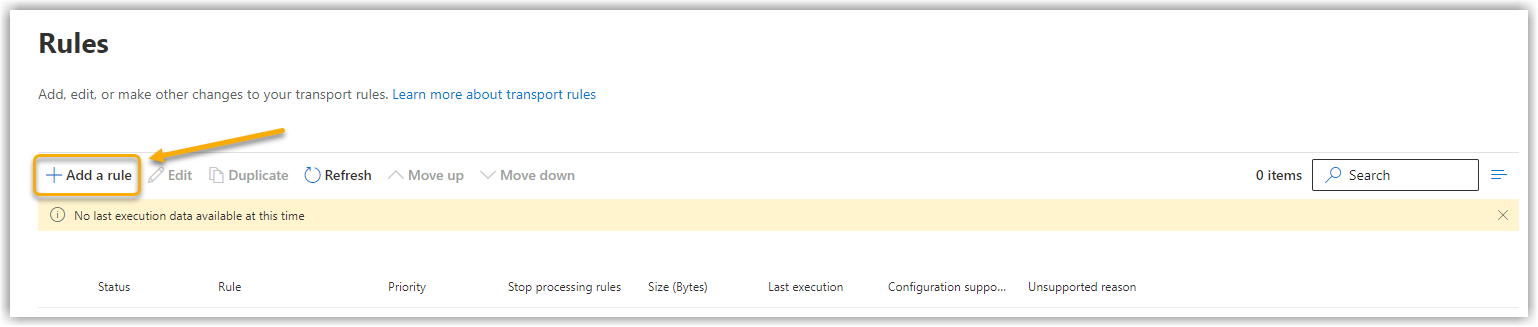
|
||
6. |
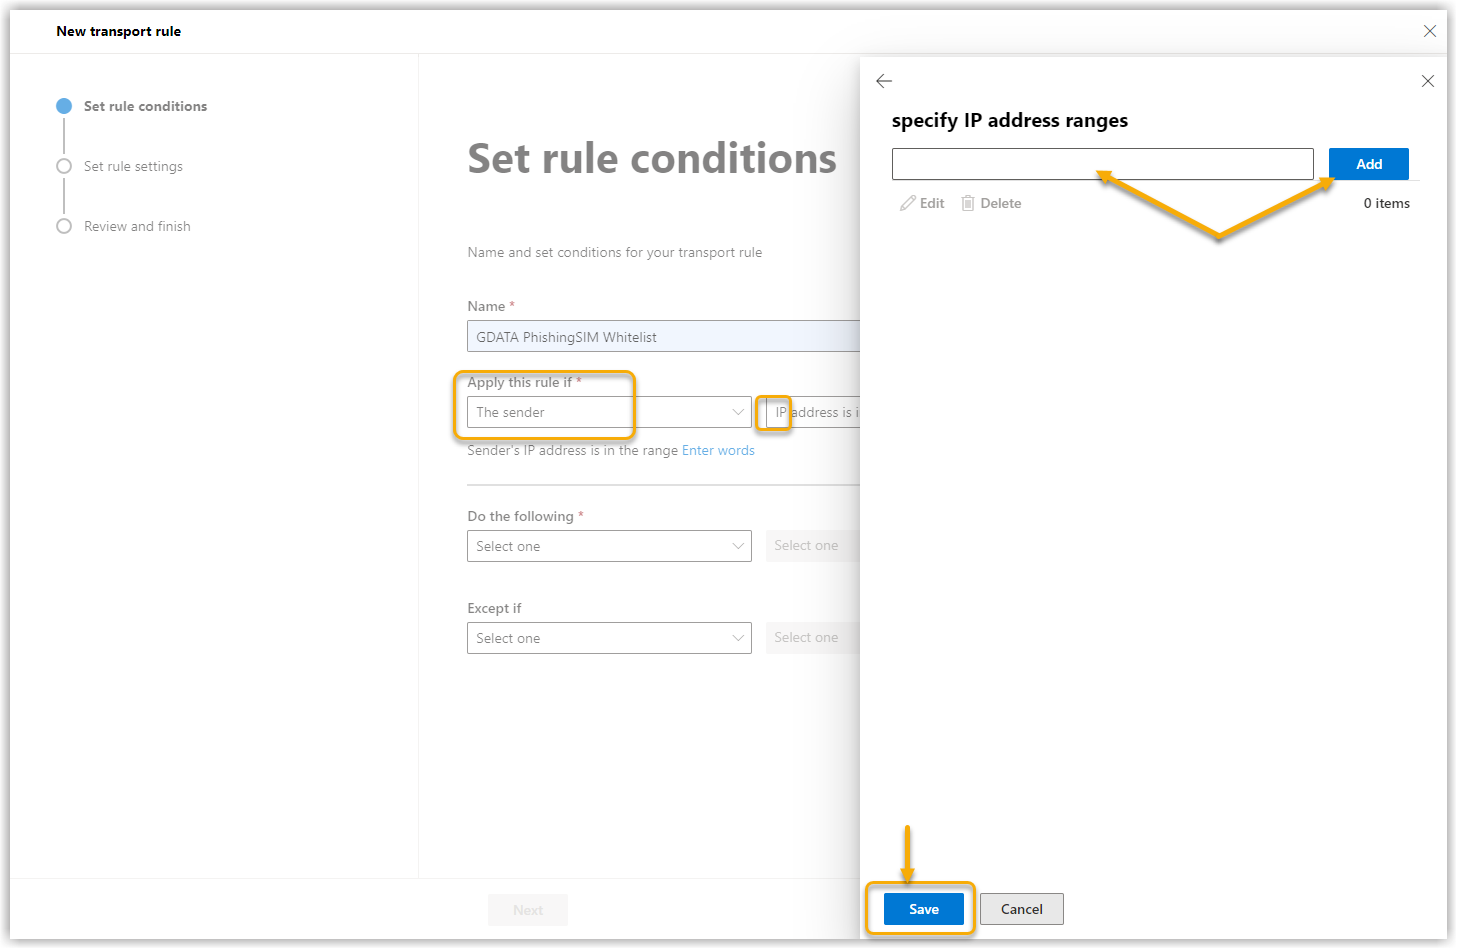
Selecteer bij Deze regel toepassen als de optie De afzender in combinatie met IP bevindt zich in een van deze bereiken of komt exact overeen met. Screenshot weergeven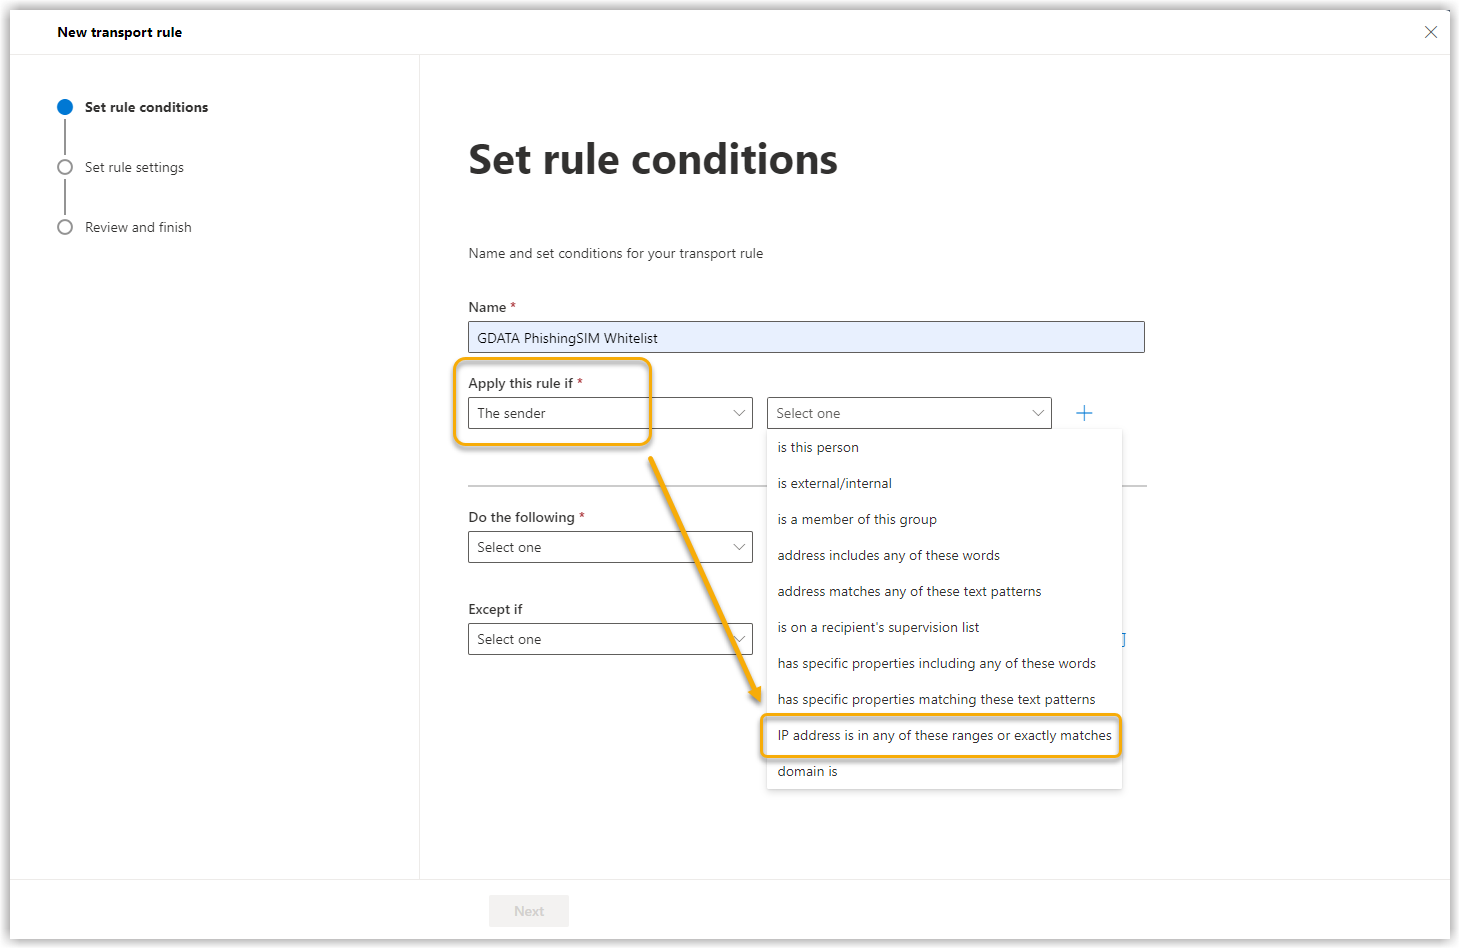
|
||
7. |
Voer een van de door onze campagne gebruikte IP-adressen in en klik op Toevoegen. Herhaal de procedure totdat alle benodigde domeinen zijn toegevoegd. Klik tot slot op Opslaan.
Screenshot weergeven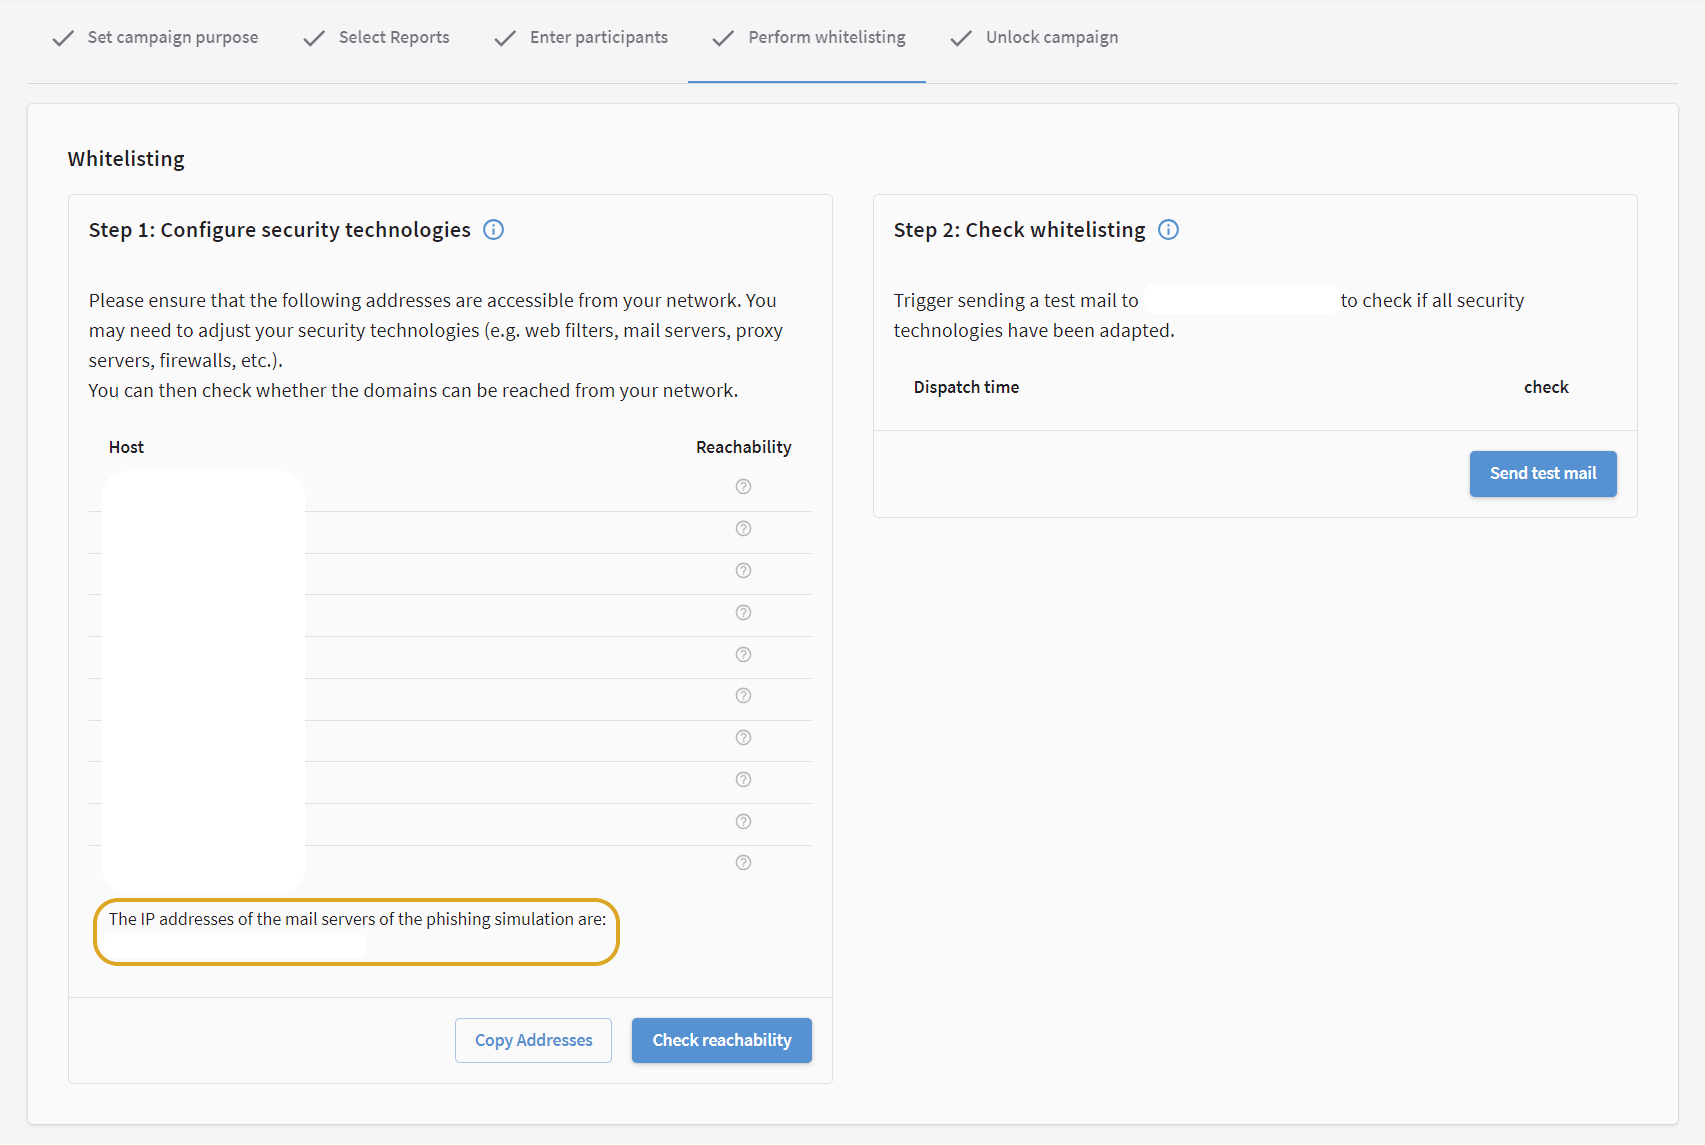
|
||
8. |
Selecteer in het vervolgkeuzemenu "Ga als volgt te werk" de optie Berichteigenschappen wijzigen. Screenshot weergeven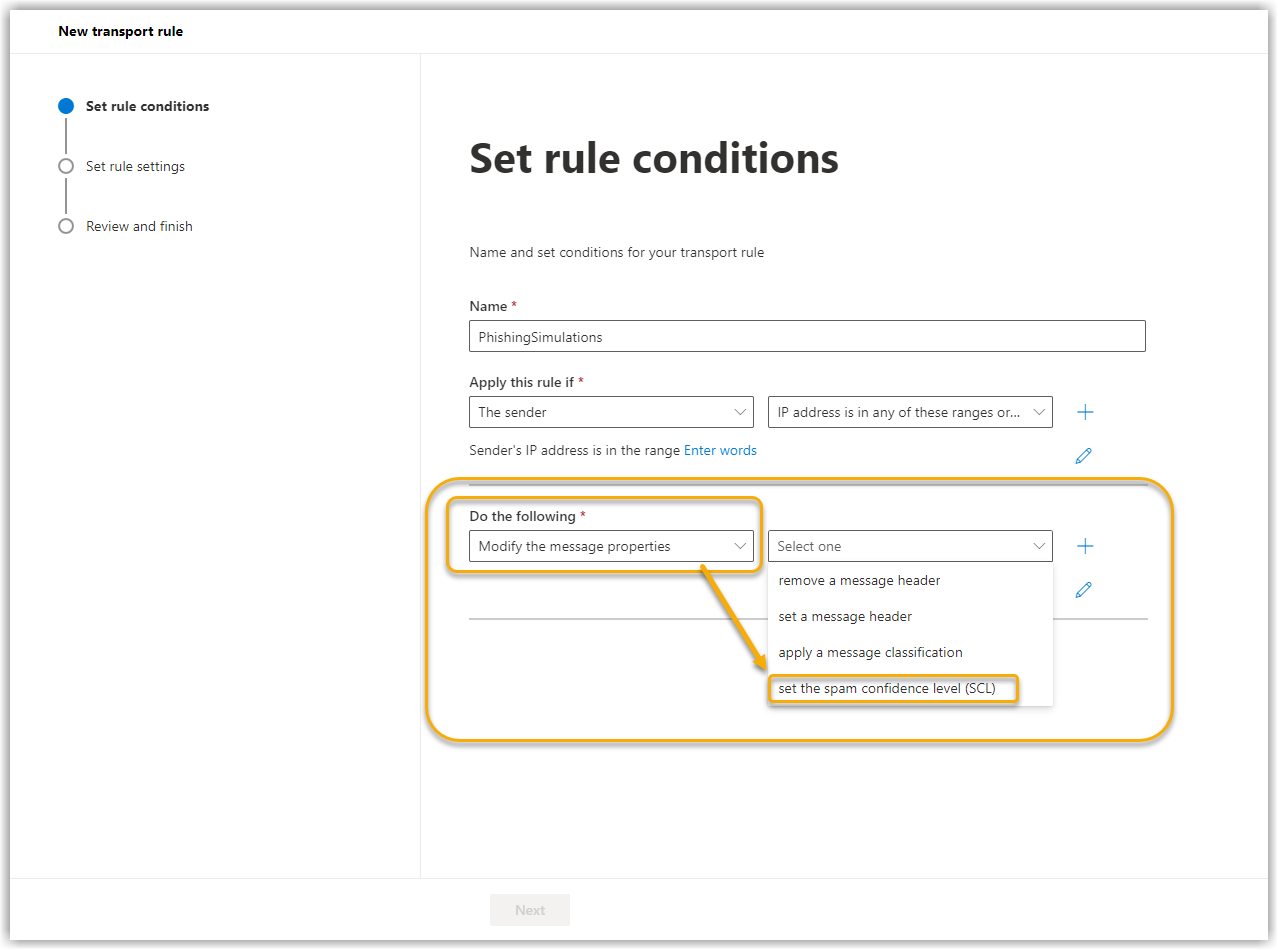
|
||
9. |
Selecteer in het vervolgkeuzemenu "Bypass spam filtering" en klik op Opslaan. Screenshot weergeven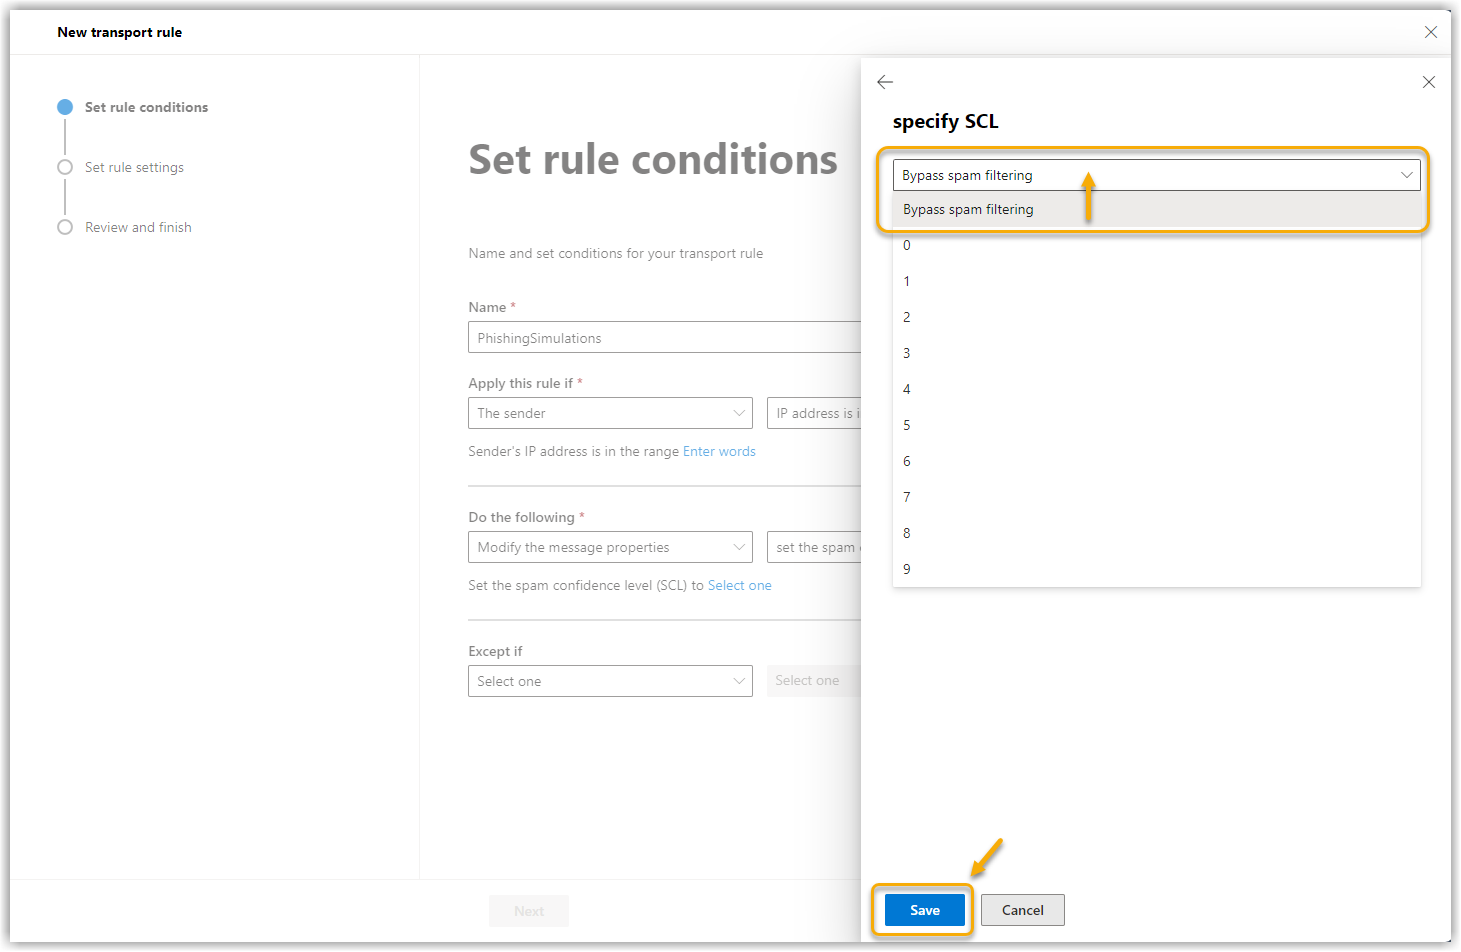
|
||
10. |
Klik op Volgende. |
||
11. |
Controleer in het volgende venster of de Regelmodus op "Afdwingen" staat en selecteer een ernstniveau voor deze regel. Regelovereenkomsten worden in activiteitenrapporten gegroepeerd op ernstniveau. Het ernstniveau is alleen een filter om het gebruik van de rapporten te vereenvoudigen. Het ernstniveau heeft geen invloed op de prioriteit waarmee de regel wordt verwerkt. De ernstniveaus zijn:
Screenshot weergeven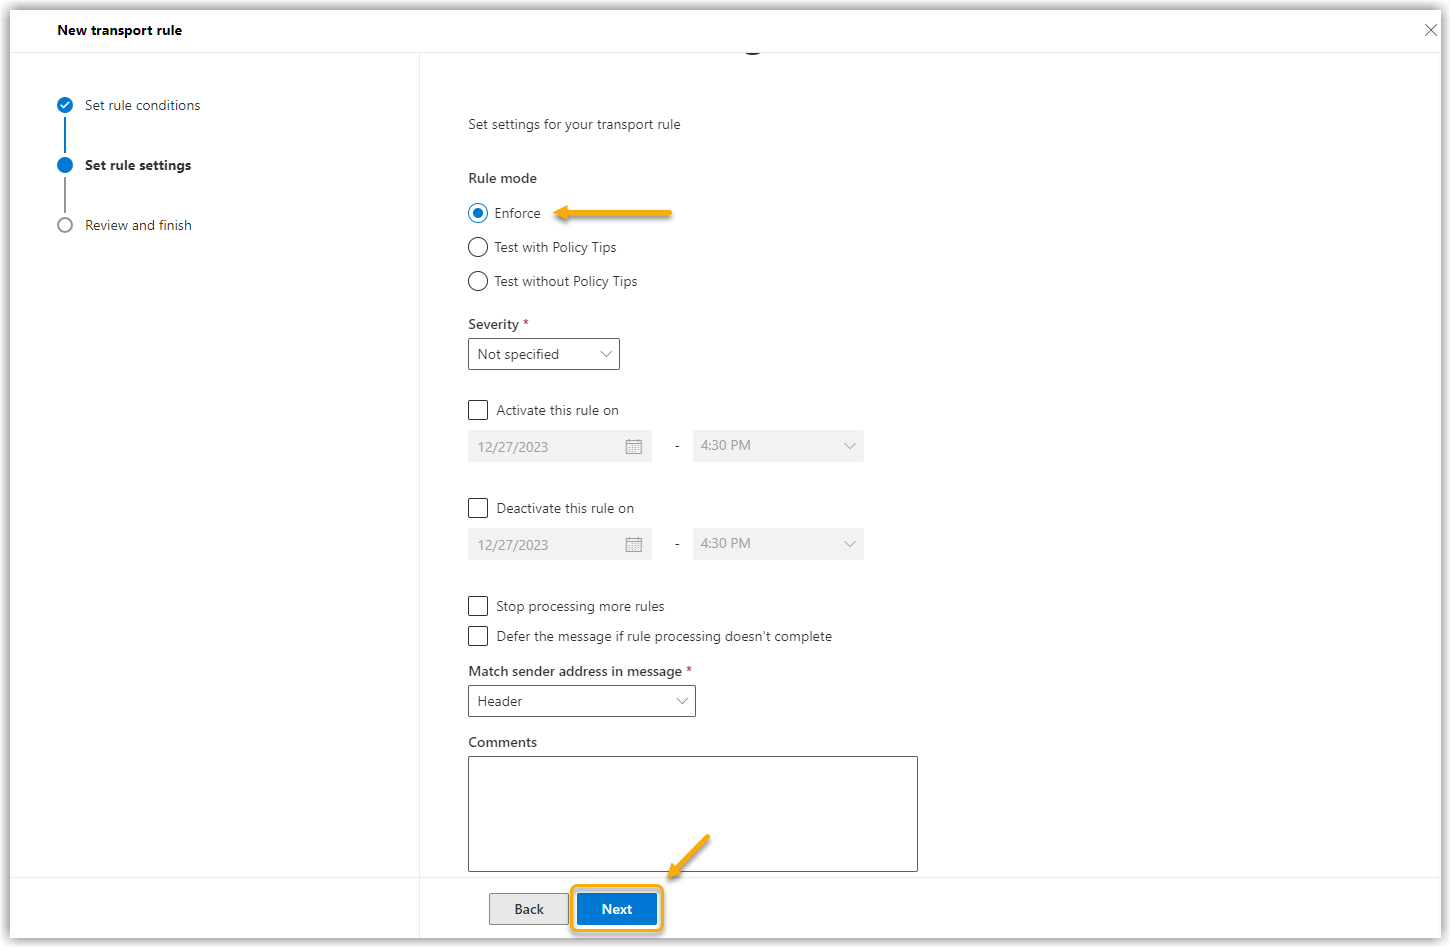
|
||
12. |
Klik op Volgende. Screenshot weergeven
|
||
13. |
Controleer in het volgende venster de instellingen nogmaals en klik op Voltooien. Screenshot weergeven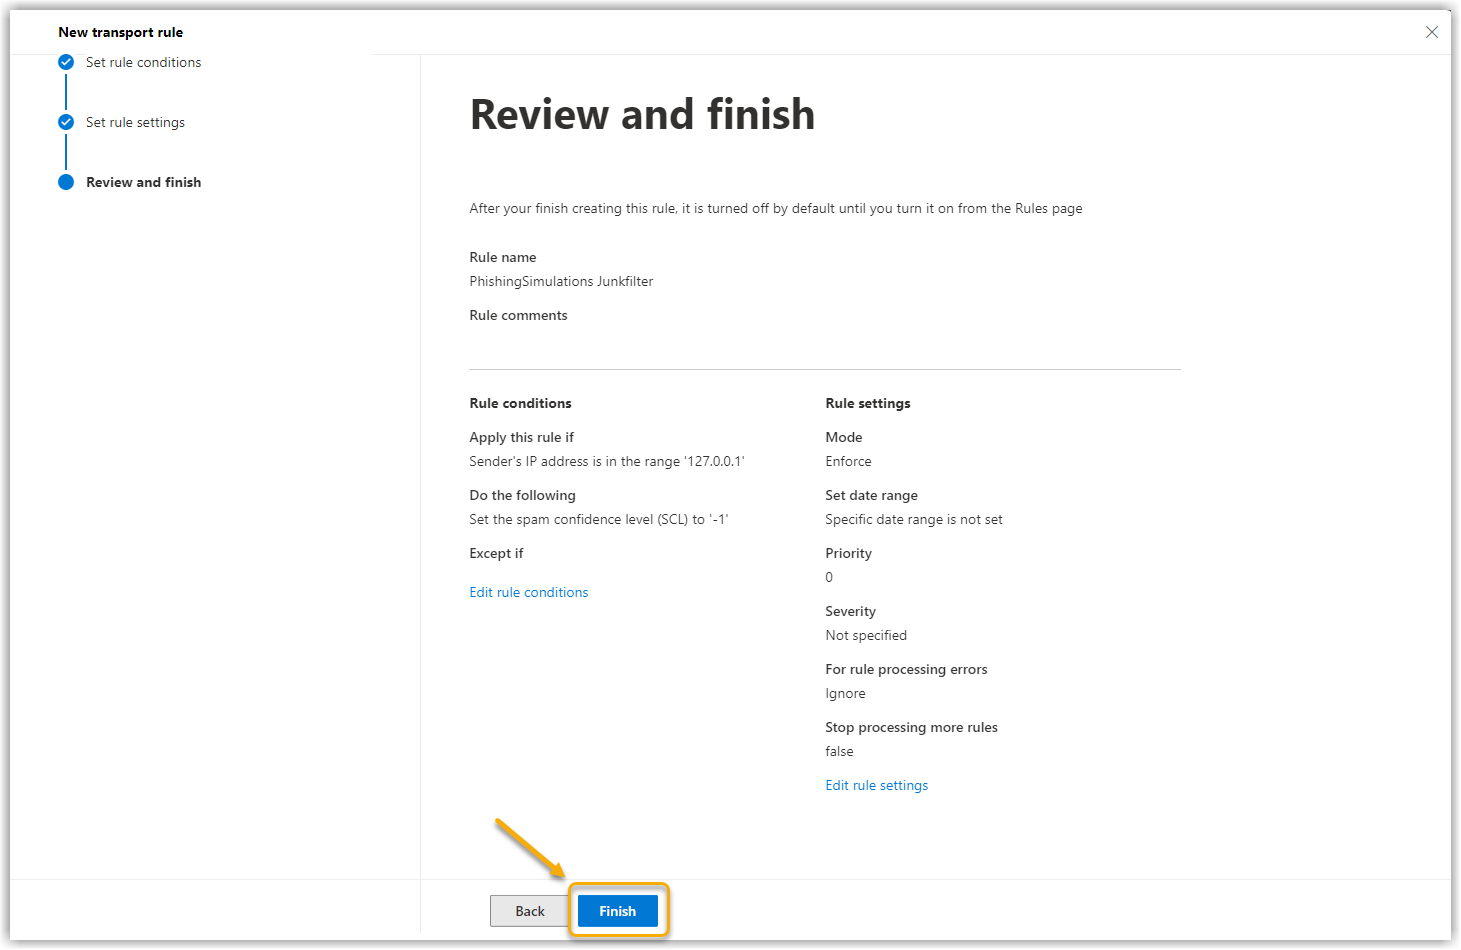
|
||
14. |
Uw regel is daarna aanwezig in uw regeloverzicht. Deze is echter nog uitgeschakeld. Klik op het woord Disabled en er wordt een nieuw venster geopend aan de rechterrand van het scherm. Screenshot weergeven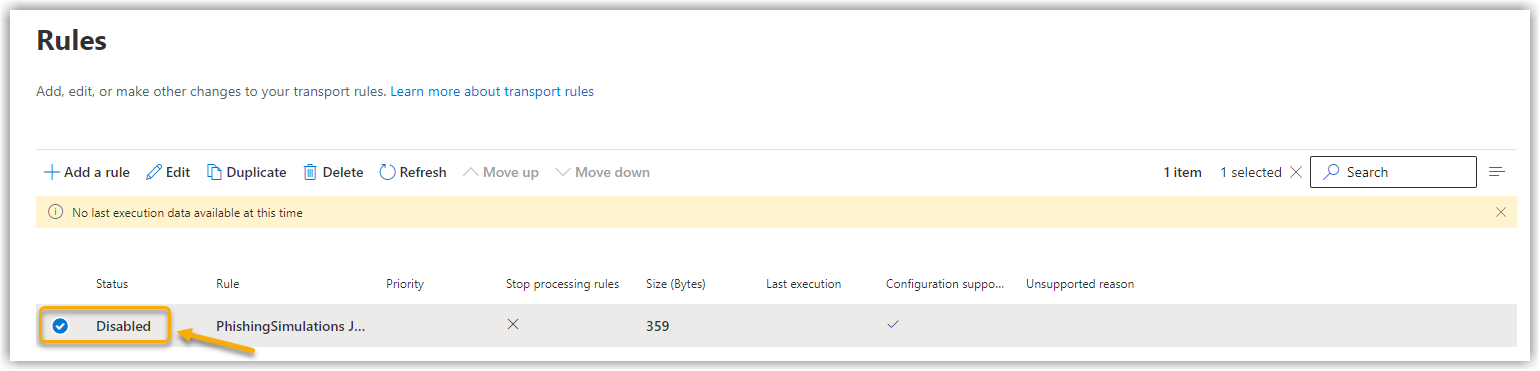
|
||
15. |
Zet de schuifregelaar voor de status op Ingeschakeld. Screenshot weergeven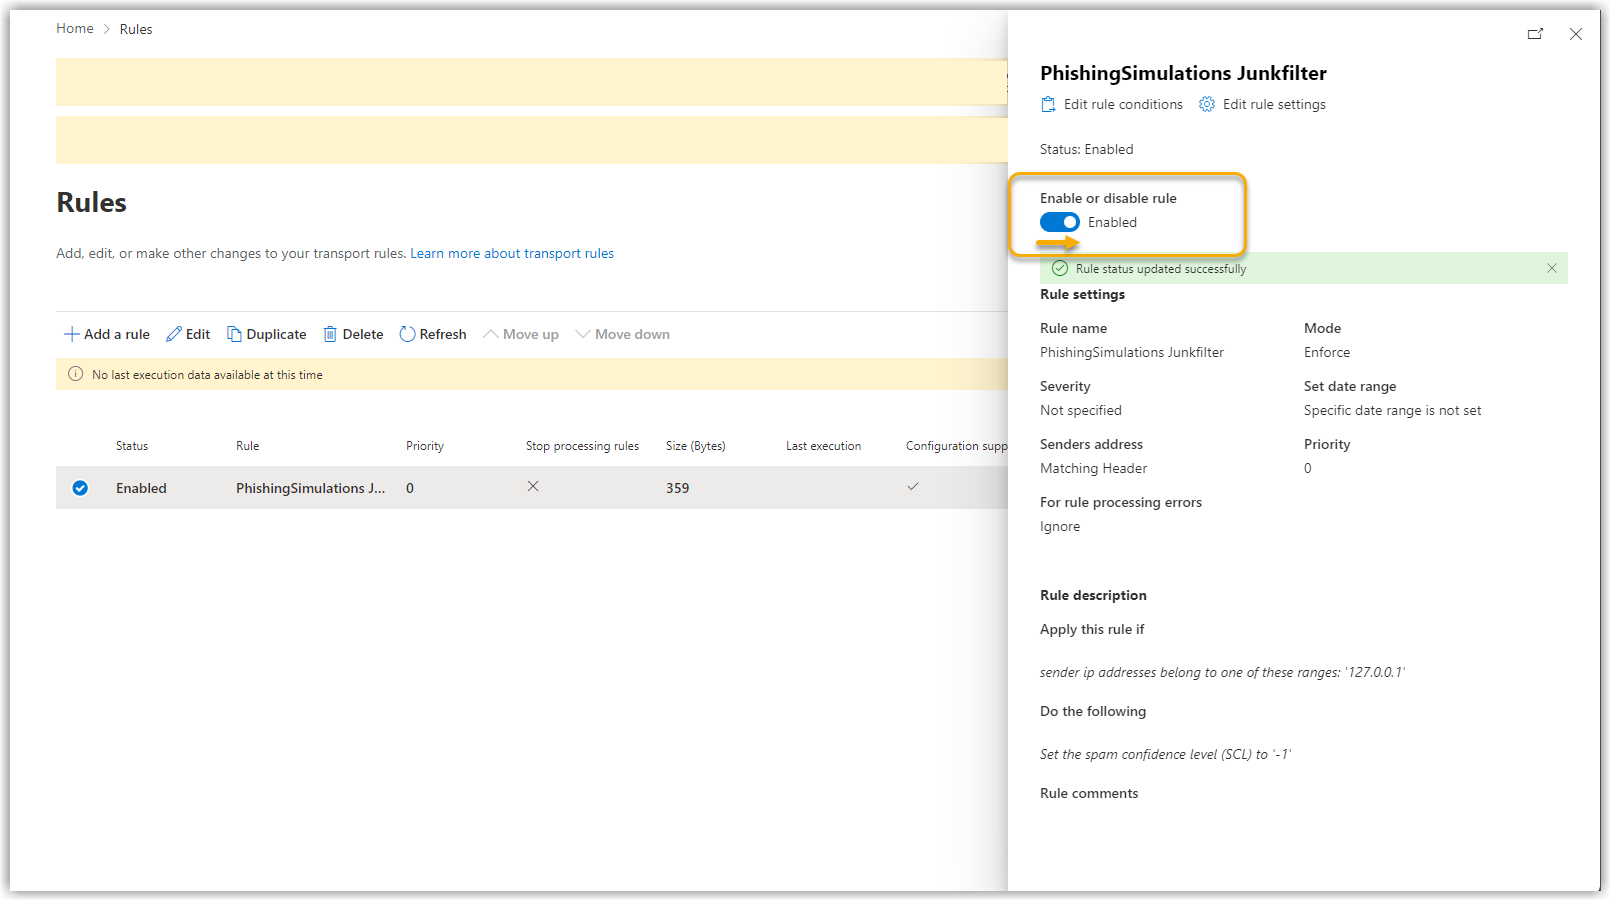
|
Het whitelisten van onze IP-adressen voor G DATA Phishing Simulation in het junkfilter van Exchange Online (Office 365) is nu voltooid.
| Verdere informatie over het maken van regels vindt u bij Microsoft onder Berichtenstroomregels beheren in Exchange Online. |