G DATA Phishing Simulation
De G DATA Awareness Manager
Met behulp van ons online platform – de G DATA Awareness Manager – kunt u uw phishingsimulatiecampagnes eenvoudig beheren. |
|
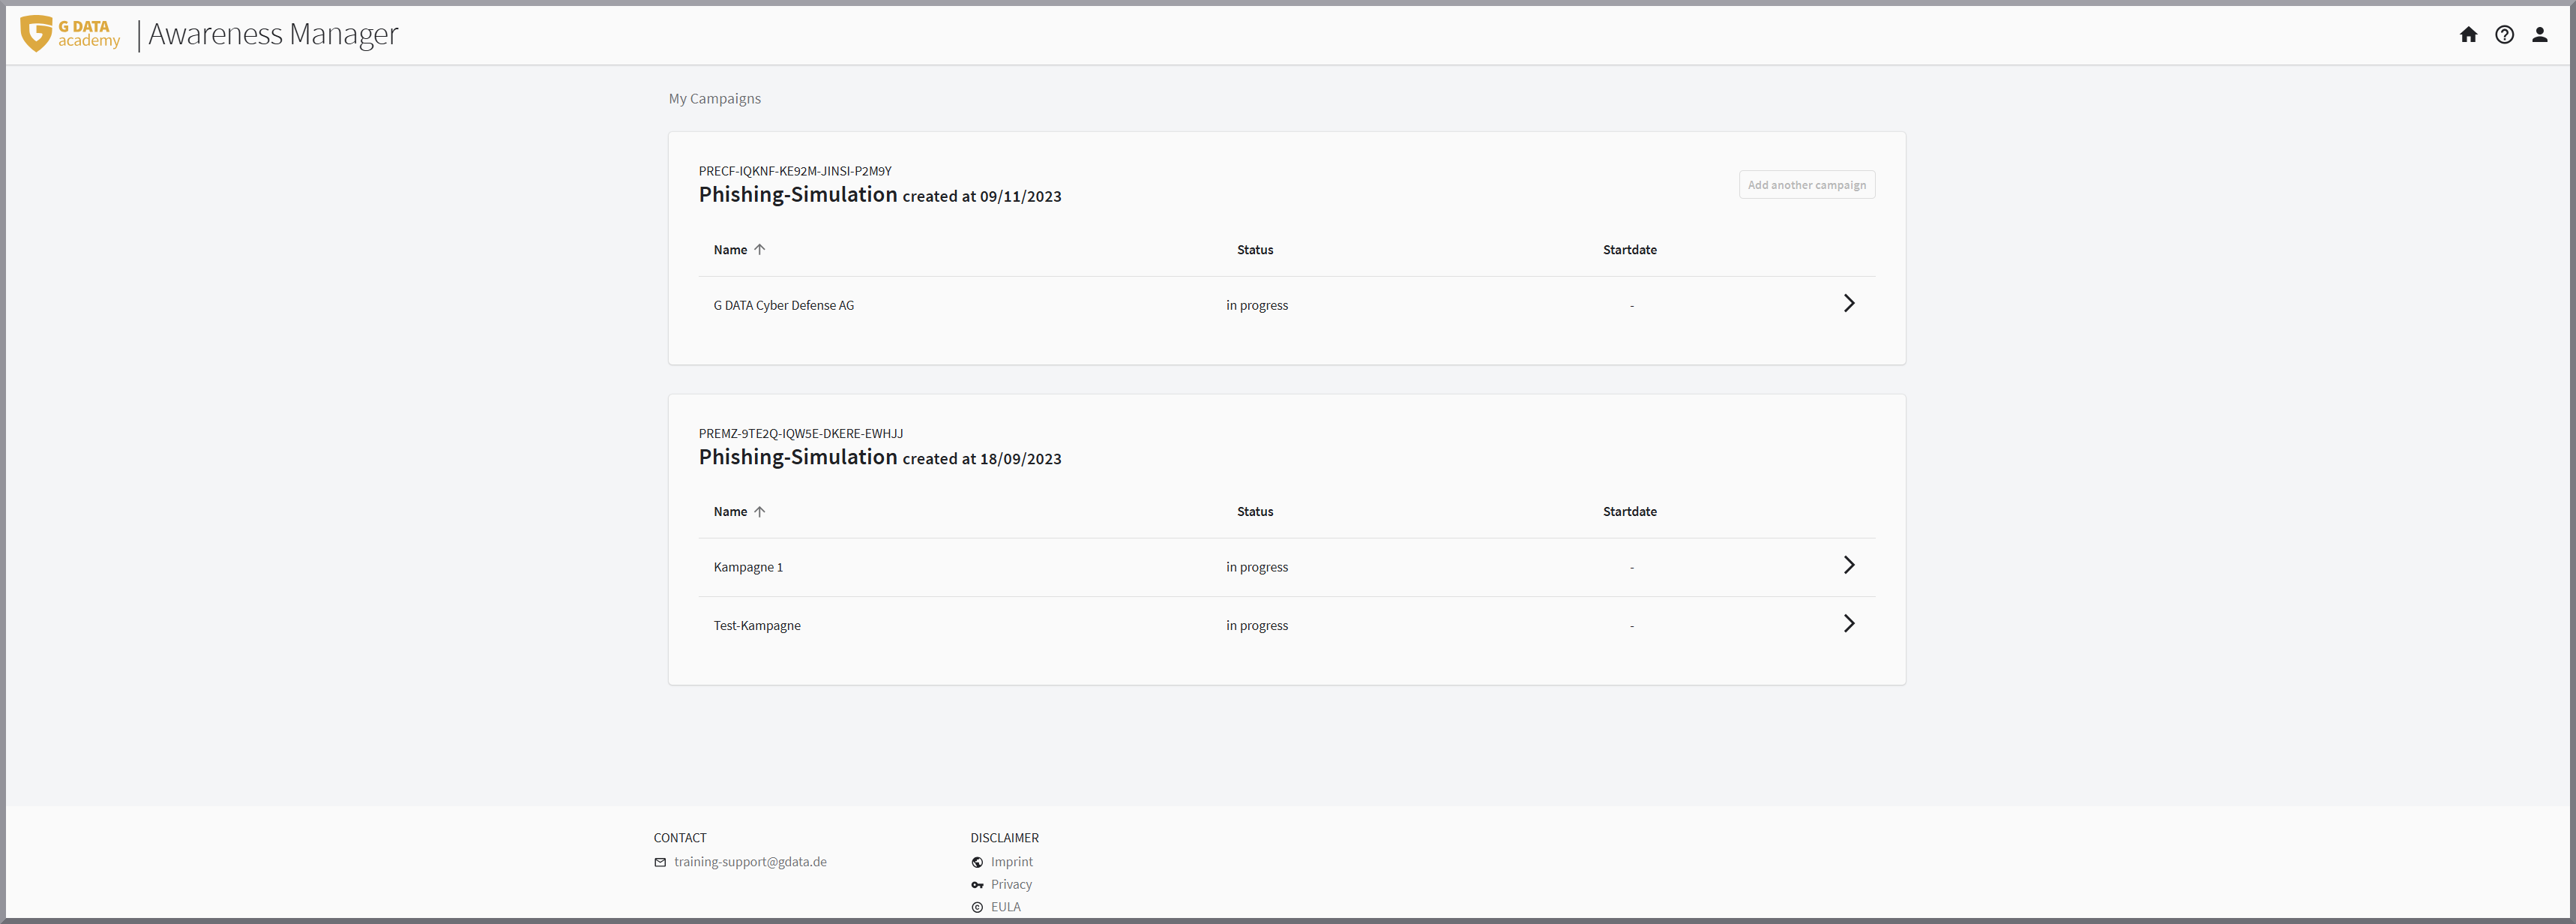
De startpagina van de G DATA Awareness Manager toont u overzichtelijk alle afgeronde en nog openstaande campagnes. De campagnes kunnen worden aangemaakt via de knop Nog een campagne toevoegen. Hoeveel campagnes u kunt uitvoeren (toevoegen), hangt af van het aantal campagnes dat u heeft aangeschaft.
Om een campagne uit te voeren, opent u de campagne eerst door op de betreffende regel te klikken.
|
Via het gele G DATA Academy-logo linksboven in de hoek van uw browservenster kunt u op elk moment terugkeren naar de startpagina met het overzicht van uw campagnes. 
|
Nu kunt u binnen uw campagne alle noodzakelijke stappen uitvoeren:
Das Dashboard
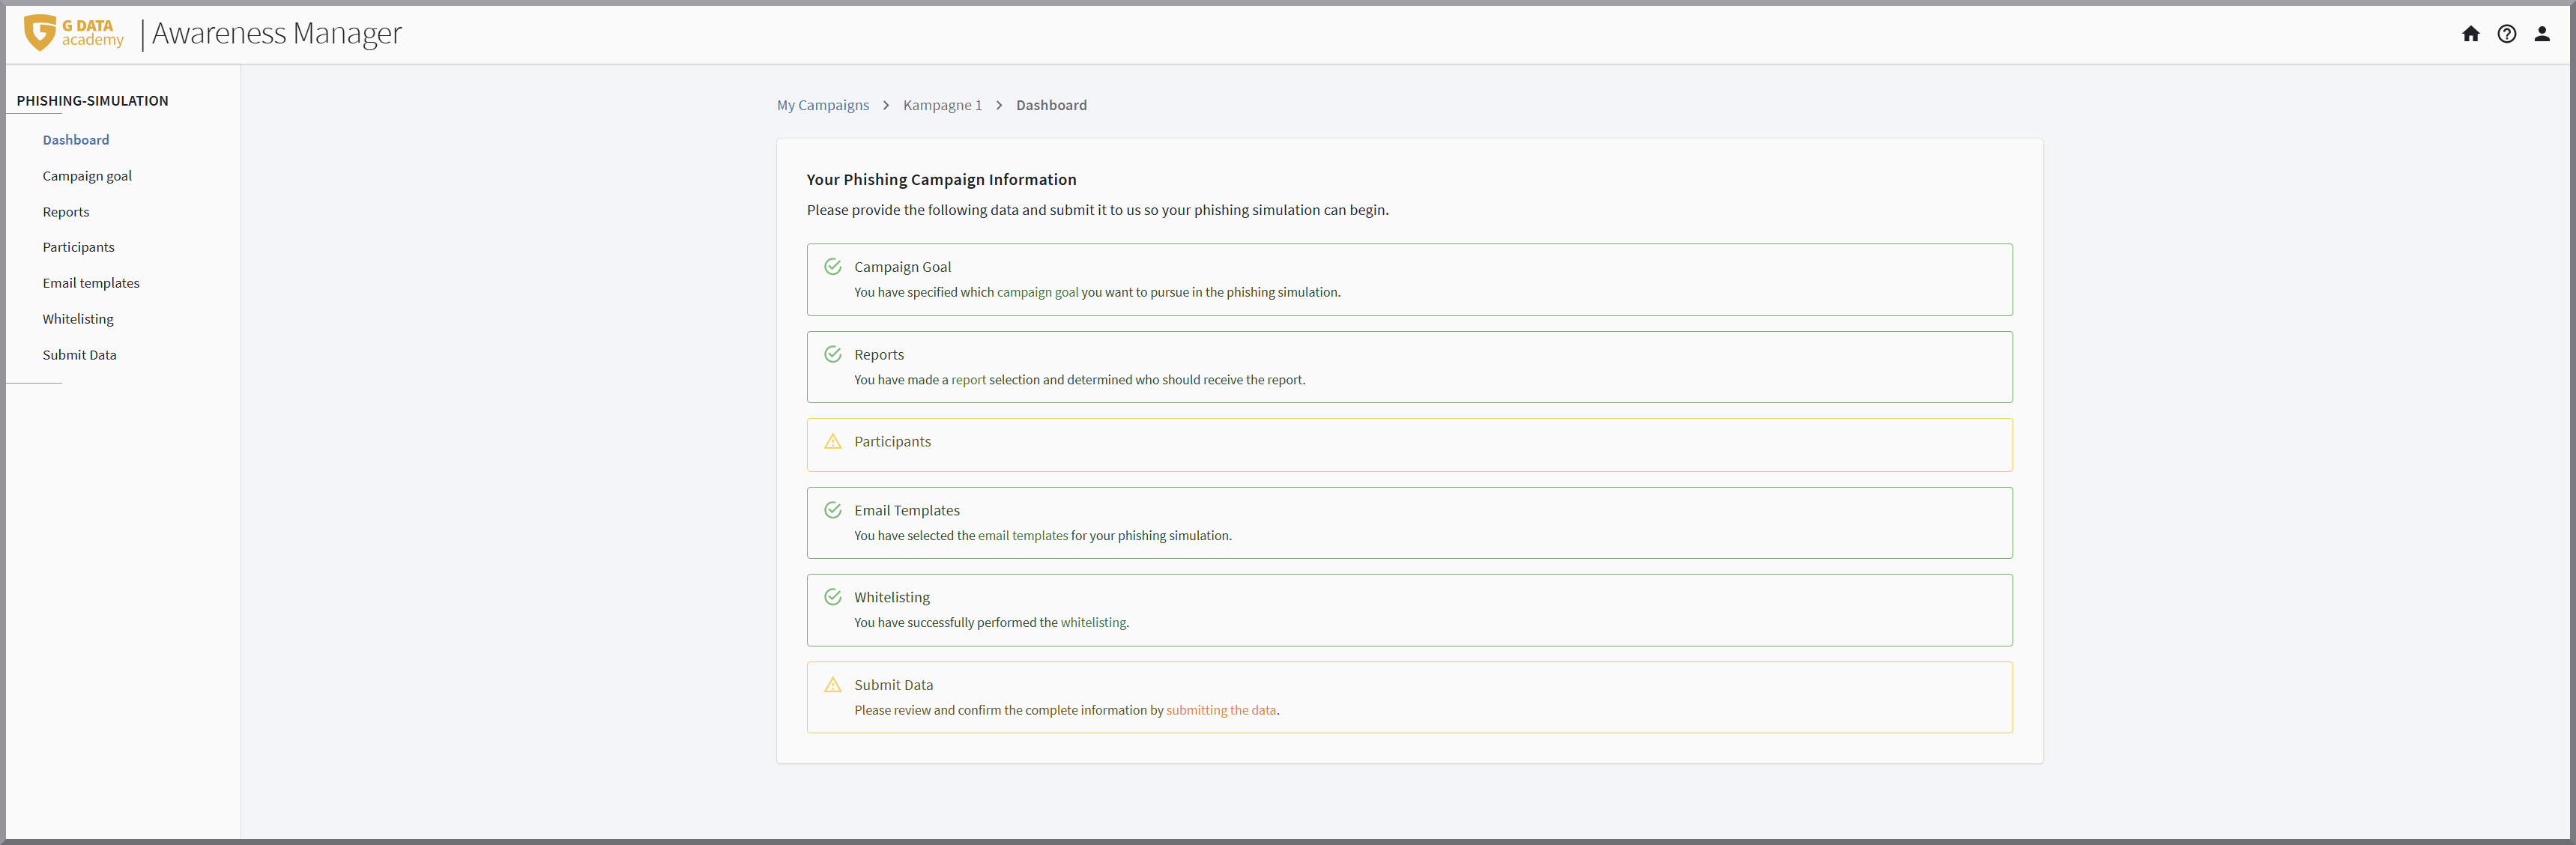
Het Dashboard van de G DATA Awareness Manager toont u overzichtelijk de status van de voorbereidingen voor uw campagne. Een groene rand geeft aan dat deze voorbereiding is voltooid; een gele rand geeft aan dat er nog iets moet worden gedaan.
U bereikt de afzonderlijke onderdelen via het menu aan de linkerrand van het scherm.
Generelle Einstellungen
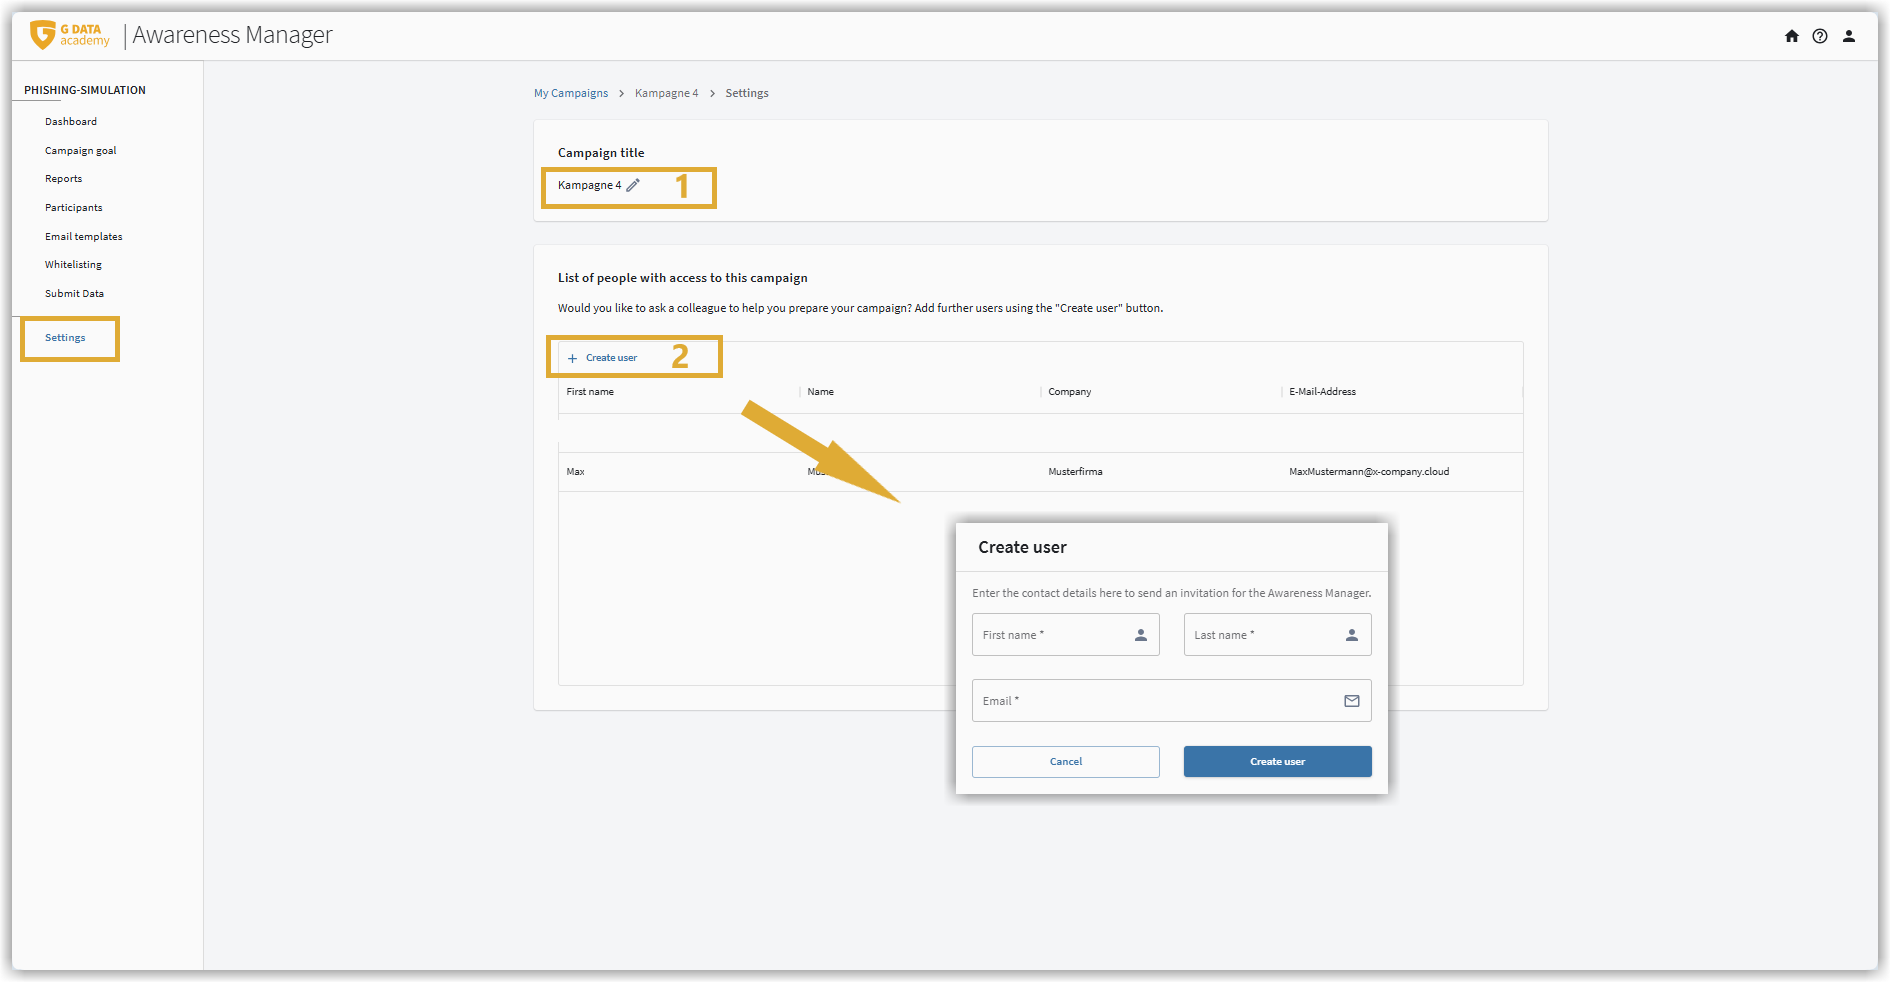
In het gedeelte Instellingen kunt u 2 punten vastleggen:
-
Door op het potlood naast de campagnenaam te klikken, kunt u zelf een naam voor de campagne toekennen.
-
Als de voorbereidingen van de campagne door andere personen moeten worden uitgevoerd, kunt u gebruikers aan uw campagne toevoegen. Dit kunnen andere leden van uw organisatie zijn, maar ook externe dienstverleners.
Klik hiervoor op Gebruiker toevoegen.
Er wordt een invoermasker geopend waarin u de voornaam, achternaam en het e-mailadres van de persoon kunt invoeren die toegang tot uw campagne moet krijgen.
Nadat u de invoer via de knop Gebruiker aanmaken heeft afgerond, ontvangt de toegevoegde persoon de volgende e-mail:
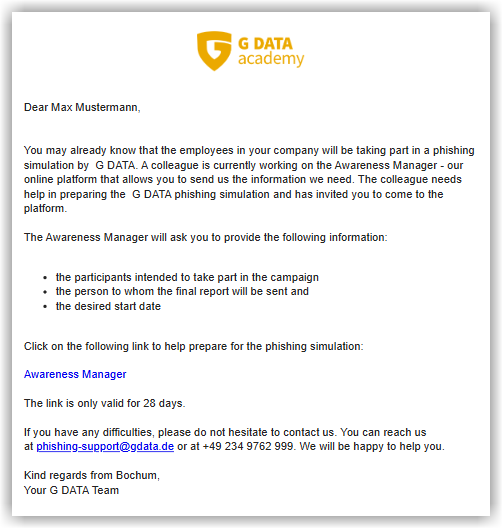
Door op de link in de e-mail te klikken, kan de nieuw toegevoegde gebruiker een eigen wachtwoord instellen en zich aanmelden bij de G DATA Awareness Manager.
| De uitnodiging is alleen geldig in de context van de phishingcampagne waarin u de gebruiker ook heeft aangemaakt. Als er nog andere campagnes aanwezig zijn, is de gebruiker daar niet opgenomen en moet deze daar zo nodig opnieuw worden toegevoegd. Ook voor reeds afgeronde phishingcampagnes kunnen derden worden uitgenodigd, bijvoorbeeld om de evaluatie te begeleiden. |
| Als een dienstverlener een gebruiker in de G DATA Awareness Manager heeft, maar geen toegang tot het netwerk, ligt de verantwoordelijkheid voor correcte whitelisting bij de klant. |
Kampagnedoel bepalen
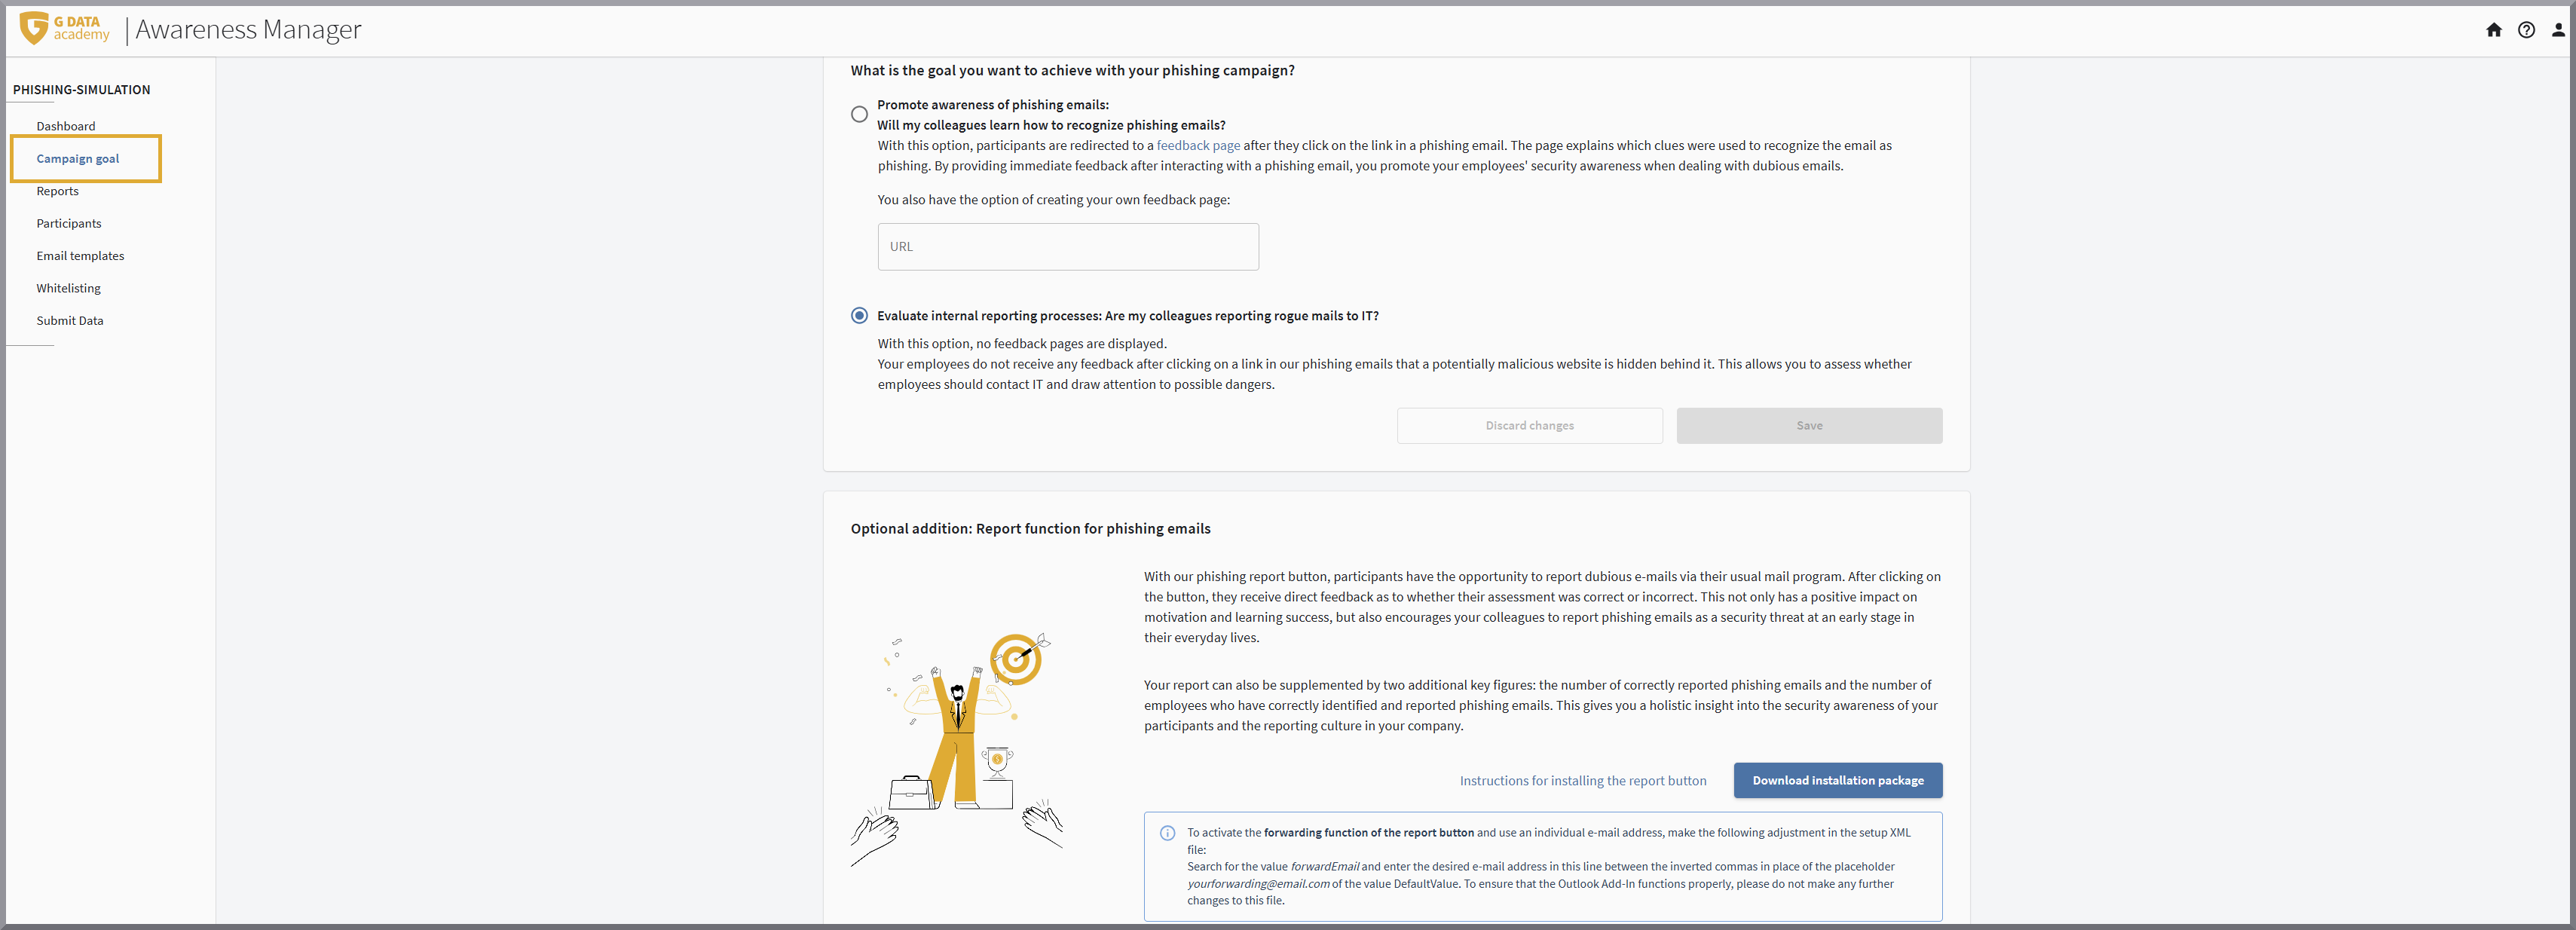
Welk doel wilt u met de phishingcampagne bereiken?
Selecteer of uw deelnemers bij een klik op onze links een terugkoppeling moeten krijgen.
Ontvangen uw medewerkers phishingmails die ondanks alle beveiligingsmaatregelen in het postvak terecht zijn gekomen? Wordt uw IT hierover geïnformeerd, zodat deze vervolgens maatregelen kan nemen om deze mails in de toekomst te blokkeren?
En: ondanks alle voorzichtigheid kan het in principe iedereen een keer overkomen om op een phishinglink te klikken. Vaak gebeuren zulke fouten in het hectische dagelijkse werk. Meestal merkt u snel dat u die link beter niet had kunnen aanklikken. Vaak alleen als een onaangenaam gevoel dat er met die link iets niet klopte. Meldt de medewerker deze vergissing snel aan de IT, dan kan de schade vaak nog worden voorkomen (bijvoorbeeld doordat snel prijsgegeven wachtwoorden worden gewijzigd). Wordt deze vergissing echter verzwegen, dan heeft de aanvaller zijn doel bereikt.
Melden uw medewerkers dit aan de IT nadat hun zo’n vergissing is overkomen?
Dit interne meldproces is een essentiële factor bij de beoordeling van de eigen IT-beveiliging.
Staat het interne meldproces centraal in uw geplande G DATA Phishing Simulation, dan zouden de deelnemers geen terugkoppeling moeten ontvangen. In de vergelijking tussen het "totaal aantal aangeklikte links van uw simulatiecampagne" en het "totaal aantal meldingen over onbedoelde klikken aan uw IT" kunt u zien hoe goed het gesteld is met het verantwoordelijkheidsgevoel van uw deelnemers met betrekking tot IT-beveiliging in uw organisatie.
Deze inzichten helpen u bij de beoordeling of een training van uw deelnemers met betrekking tot de juiste omgang met datalekken vooropstaat.
Kies in dit geval Interne meldprocessen beoordelen: Melden medewerkers mogelijke gevaren aan de IT?
Goede kennis van phishingmails en hoe u deze herkent, helpt om zulke vergissingen al vooraf te voorkomen. Ook onder stress zijn er criteria waarmee u snel een phishingmail kunt herkennen.
Als u uw deelnemers wilt sensibiliseren voor het herkennen van phishingmails, wordt de deelnemers na een klik op een van onze links en na het invoeren van gegevens op de landingspagina die wordt geopend, een passende infopagina getoond. Zo kan een campagne u helpen te beoordelen of trainingen over phishing voor uw organisatie noodzakelijk zijn, of dat uitgevoerde trainingen het herkenningspercentage van uw deelnemers duurzaam hebben verbeterd.
Kies in dit geval Sensibilisering voor phishingmails verhogen: Door onmiddellijke feedback de security awareness bevorderen.
|
Als u wilt, kunt u als alternatief een eigen webpagina ontwerpen voor de terugkoppeling aan uw deelnemers. Door de URL naar deze pagina in te voeren, wordt niet de G DATA-standaardpagina weergegeven, maar de door u opgegeven pagina. Let erop dat bij gebruik van een eigen pagina niet dynamisch kan worden weergegeven waaraan u de concrete phishingpoging had kunnen herkennen. 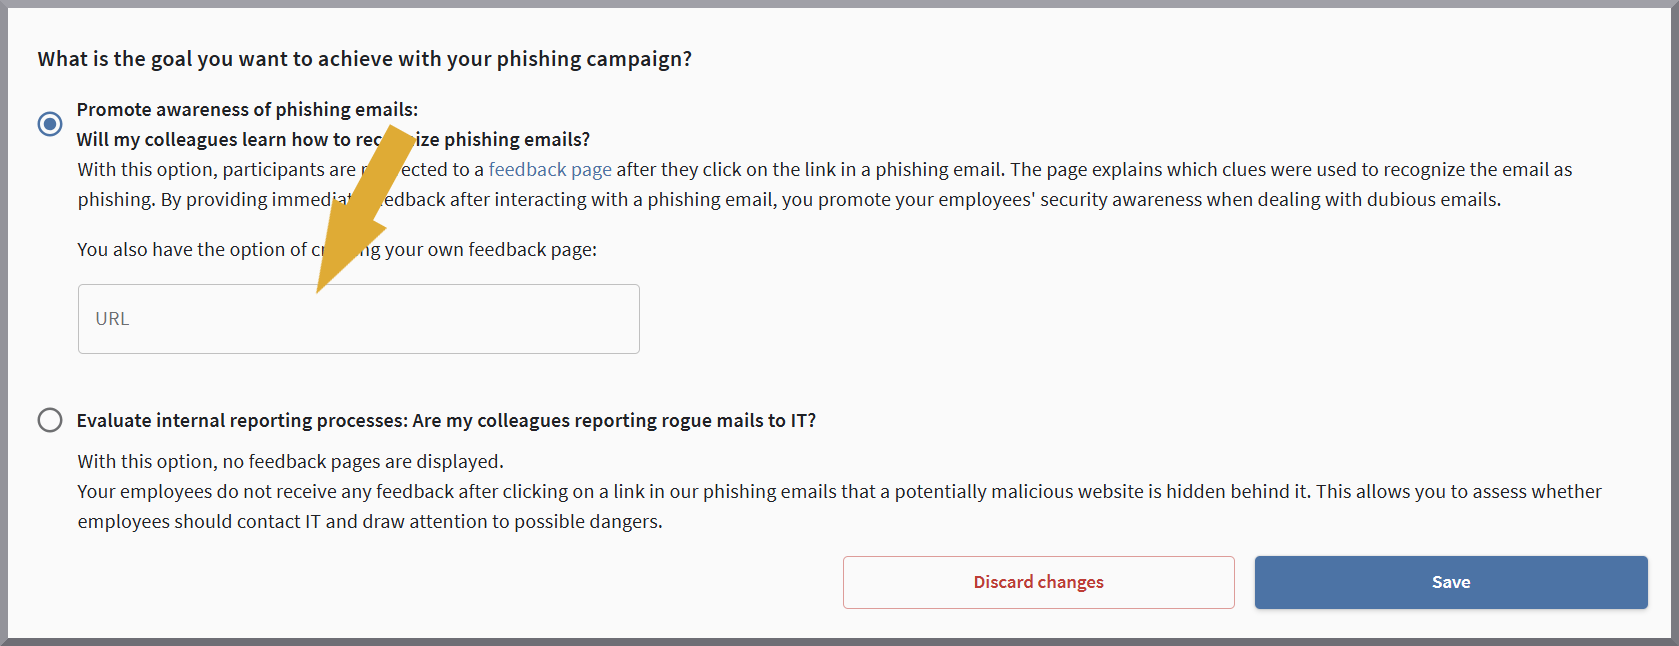
|
Optionele aanvulling: meldfunctie voor phishingmails
U hebt de mogelijkheid om bij deelnemers aan uw phishing-simulatiecampagne een Add-in voor Microsoft Outlook te installeren.
Met deze Add-in kunnen de deelnemers aan uw campagne elke e-mail die hun verdacht lijkt via een knop (button) melden.
De deelnemer ontvangt direct feedback of hij met zijn vermoeden juist zat en de e-mail daadwerkelijk onderdeel van de campagne was.
De evaluatie van deze meldingen wordt opgenomen in uw eindrapport.
Daar vindt u vervolgens
-
het aantal deelnemers dat minimaal één phishing-e-mail correct heeft gemeld,
-
evenals een chronologisch overzicht van de correct gemelde phishing-e-mails.
Reports auswählen
Hier wordt met aangevinkte vakjes aangegeven of u
-
uitsluitend het standaardrapport ontvangt dat in elke campagne is opgenomen, over alle deelnemers na afronding van de campagne, of
-
daarnaast het optioneel verkrijgbare groepsrapport met kengetallen met betrekking tot bepaalde groepen (bijv. gegroepeerd per afdeling of per medewerkers/leidinggevenden).
| Groepsanalyse is een optionele aanvullende dienst die u via onze verkoopafdeling kunt verkrijgen. U bepaalt groepen individueel. Het is mogelijk om deelnemers aan meerdere groepen toe te wijzen. |
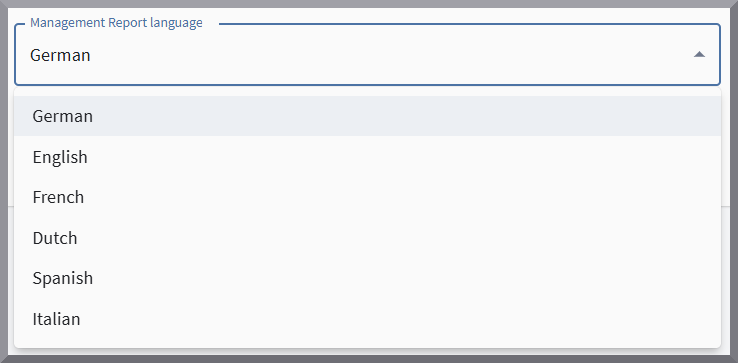
Geef op deze pagina de naam van de rapportontvanger op, in welke taal de rapporten moeten worden opgesteld en het e-mailadres van de ontvanger.
Teilnehmende eintragen
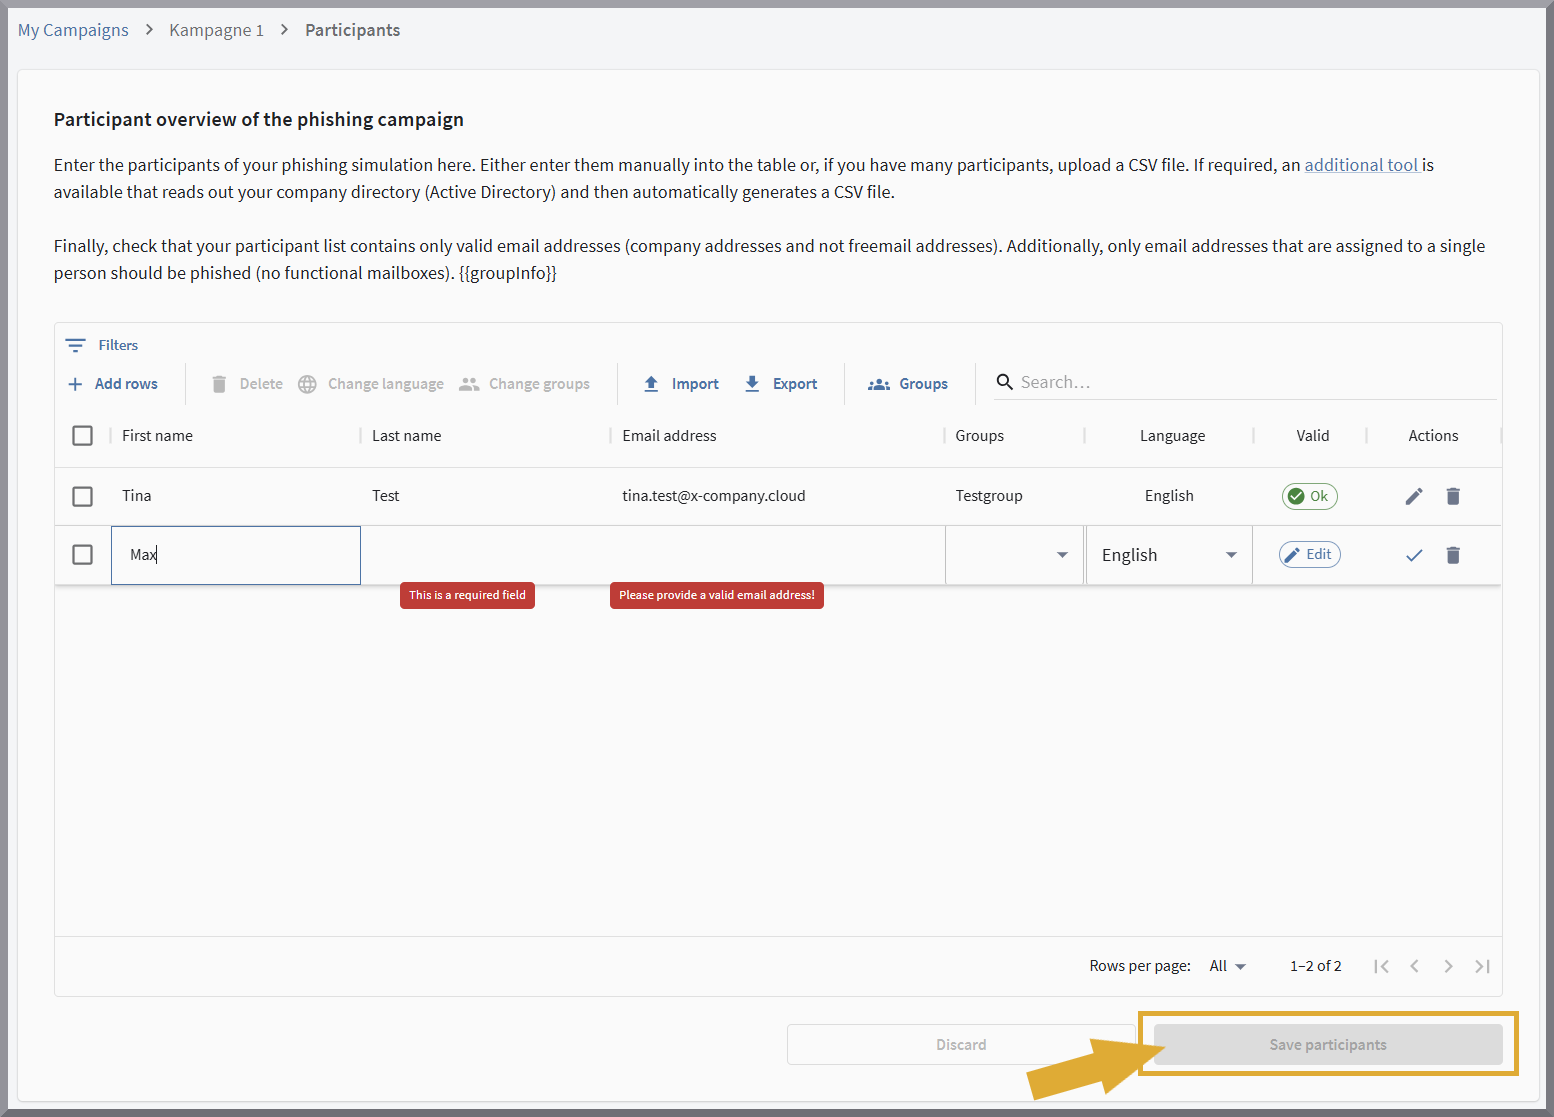
Op deze pagina legt u de deelnemers aan de G DATA Phishing Simulation vast. Dit kan via directe invoer op de pagina of via het importeren van een vooraf aangemaakt CSV-bestand.
| Wijzigingen in de vastgelegde of bewerkte lijst worden pas overgenomen nadat u heeft opgeslagen. Dit kan tot problemen leiden als u bij het invoeren van de deelnemers lange tijd inactief bent. Het invoermasker verliest dan het contact met de server en de invoer gaat verloren. Sla bij lange lijsten of wanneer u de invoer moet onderbreken tussendoor beslist op. |
E-mail Templates auswählen/verwalten
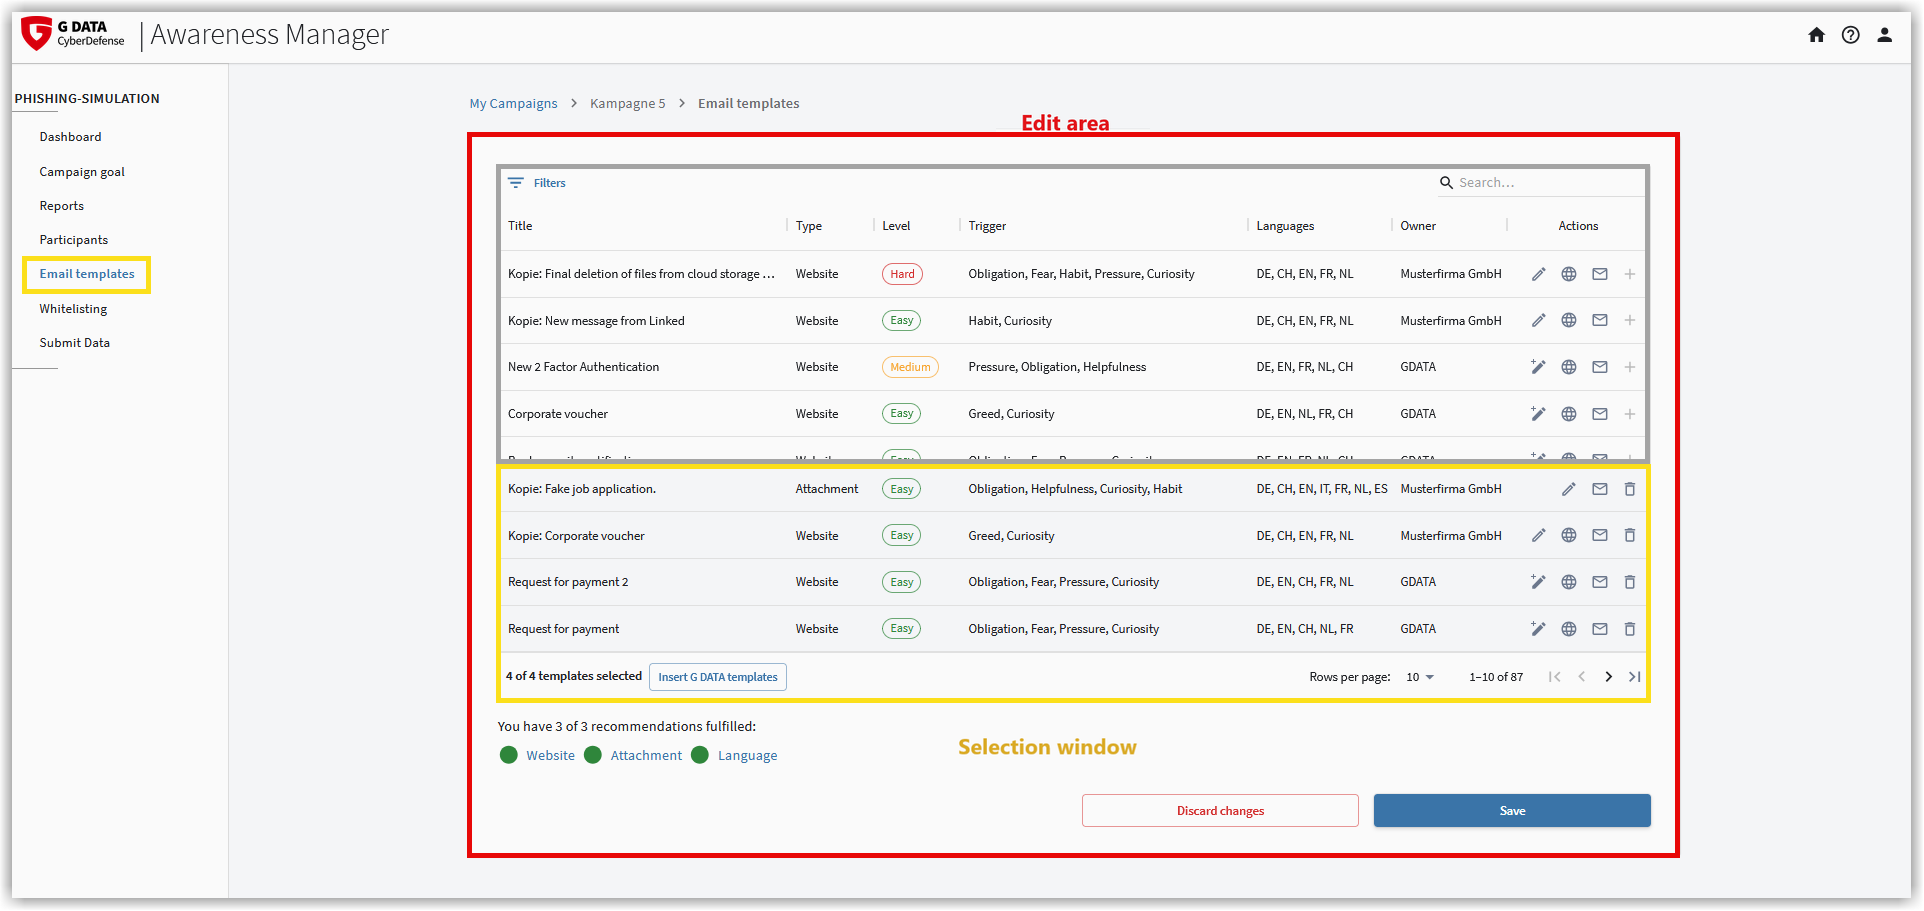
Elke campagne verstuurt 4 verschillende e-mails naar uw deelnemers. G DATA heeft hiervoor al 4 templates voor u samengesteld. Deze templates zijn geschikt als eerste kennismaking met het onderwerp en beschrijven gangbare situaties.
U kunt uit een reeks e-mailtemplates een eigen sjabloon opstellen.
Reeds aangemaakte campagnes kunt u via het potloodsymbool  indien nodig kopiëren en/of bewerken.
De selectie van deze templates gebeurt via het tabblad Templates.
Whitelisting durchführen
Whitelisting is afhankelijk van de securitysoftware die u gebruikt. In dit artikel vindt u nuttige informatie hierover.
Daten absenden/Kampagne freigeben
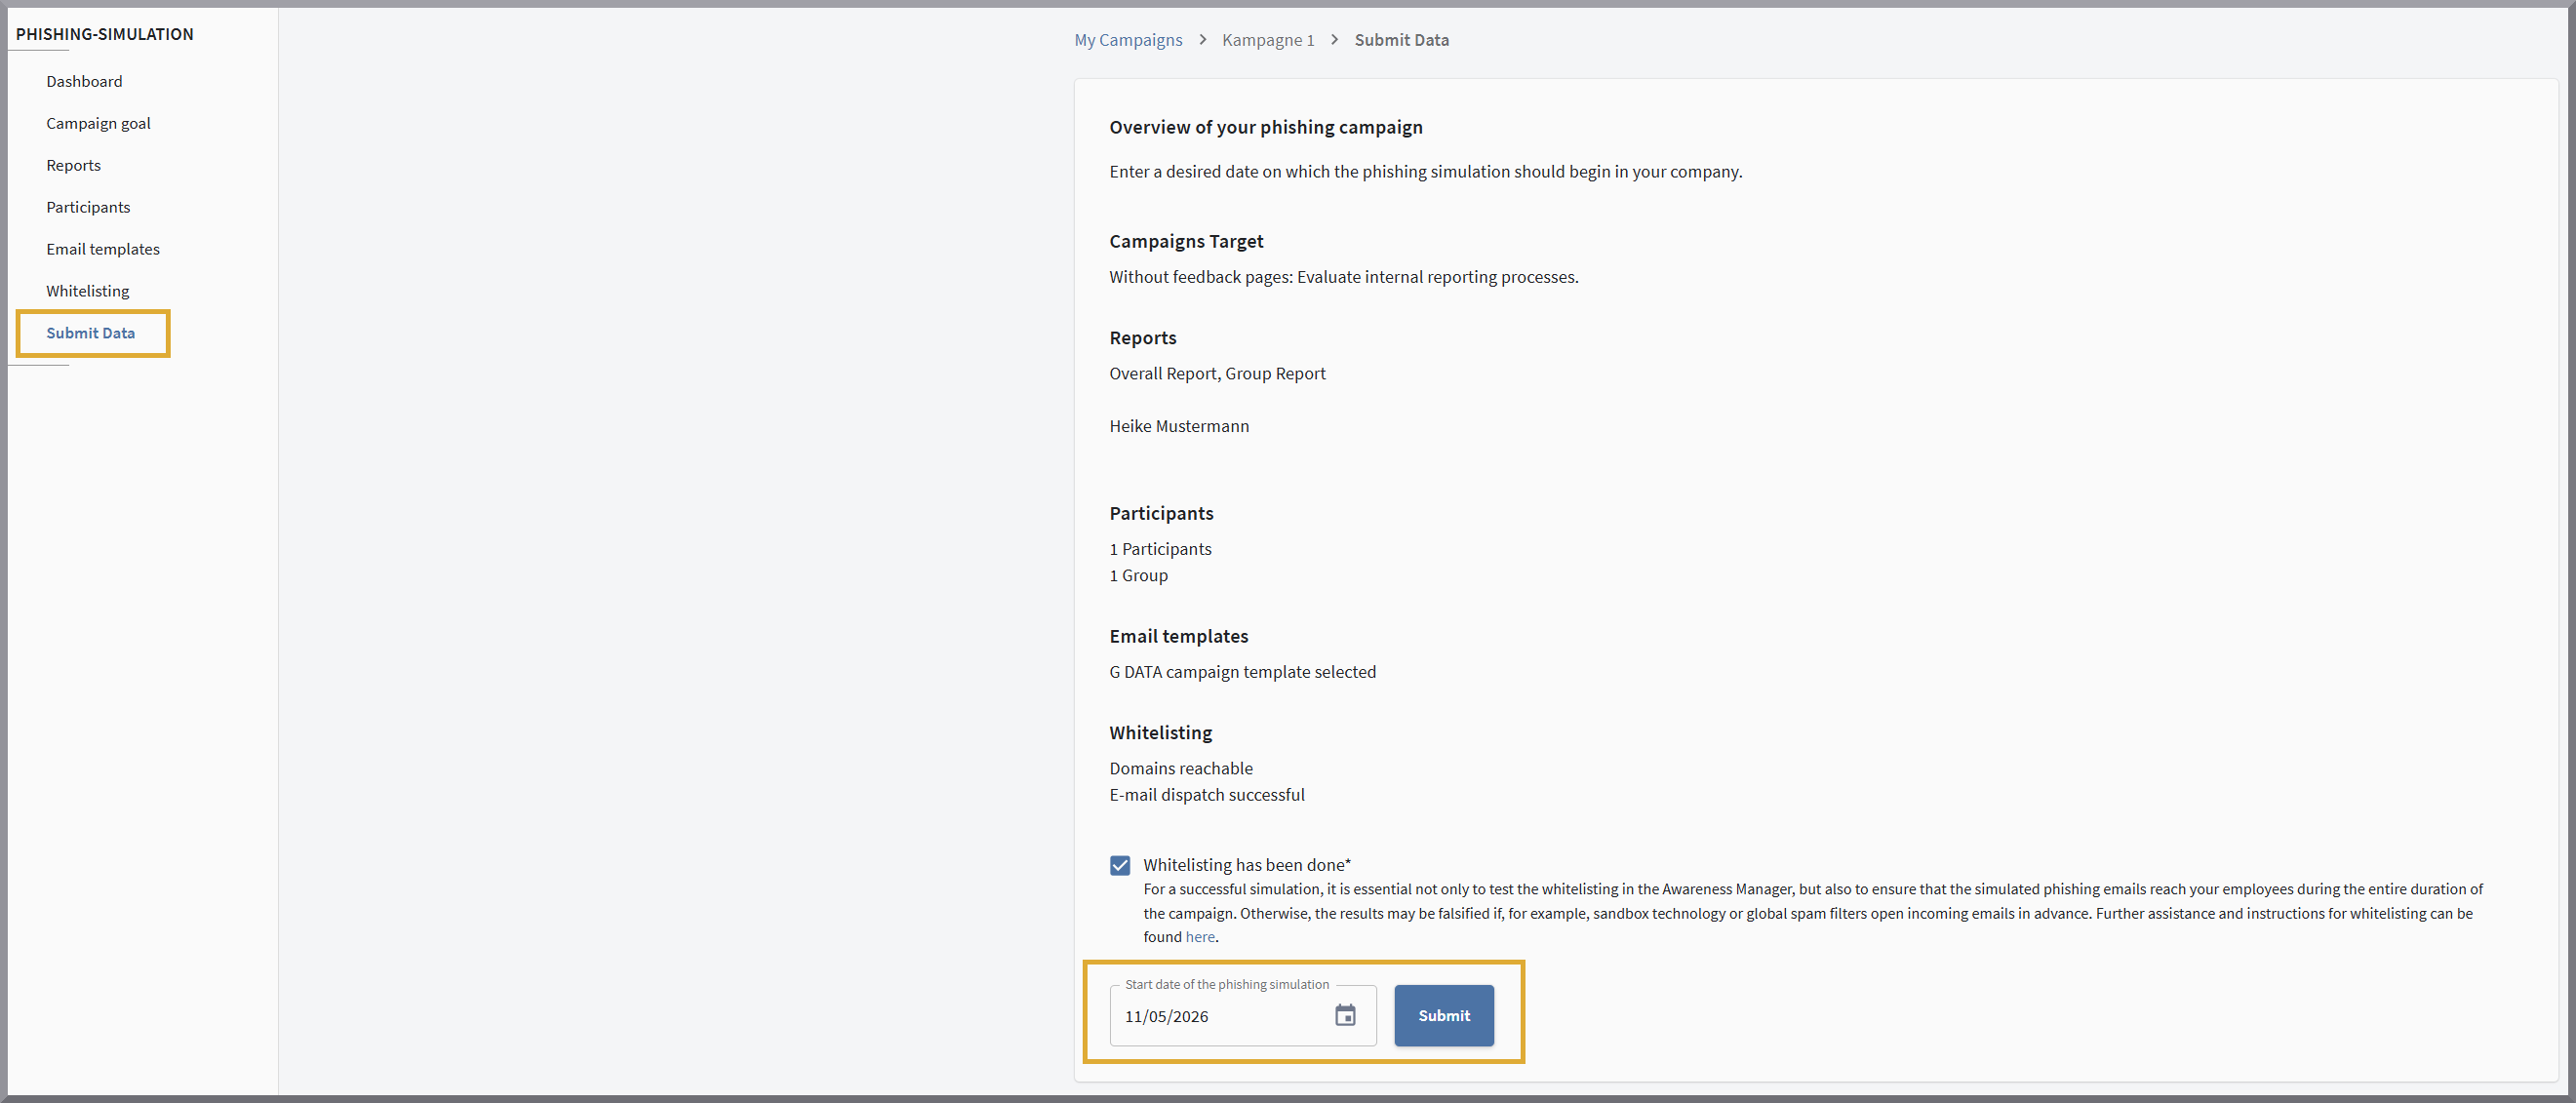
Wanneer alles is voorbereid en alle onderdelen in het Dashboard groen zijn, kunt u onder Gegevens verzenden de startweek invullen en de campagne starten. Voor de start is het noodzakelijk dat u nogmaals bevestigt dat de whitelisting correct is uitgevoerd en getest.