G DATA Phishing Simulation
Contournement de l’Advanced Threat Protection dans Defender P1 pour les liens et les pièces jointes.
Afin que les liens et les pièces jointes de nos e-mails de phishing simulés ne soient pas supprimés, l’Advanced Threat Protection dans Defender P1 doit être contournée.
Procédez comme suit :
1. |
Ouvrez le Microsoft 365 admin center. |
||
2. |
Dans le menu latéral de gauche, cliquez sur Sécurité. Afficher la capture d’écran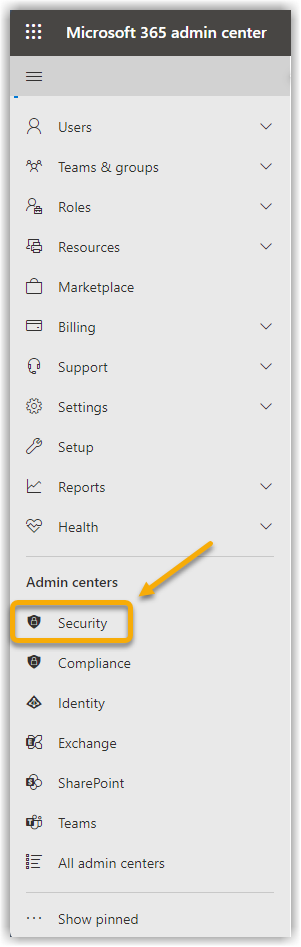
|
||
3. |
Dans le menu latéral de gauche, cliquez sur Suivi des messages Exchange. Vous accédez ensuite à l’Exchange Admin Center. Afficher la capture d’écran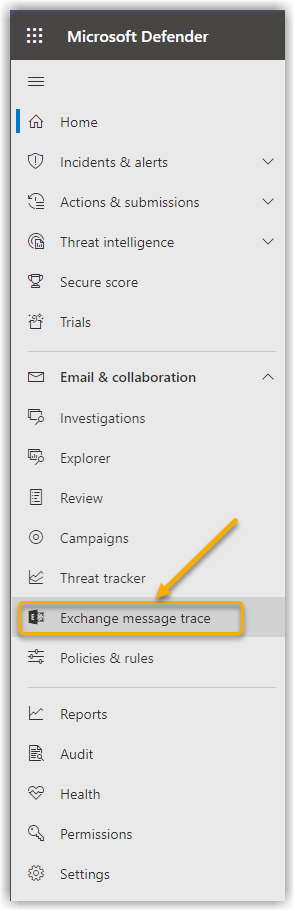
|
||
4. |
Dans le menu latéral de gauche, cliquez sur Flux de messagerie puis, dans le sous-menu qui s’ouvre, sur Règles Afficher la capture d’écran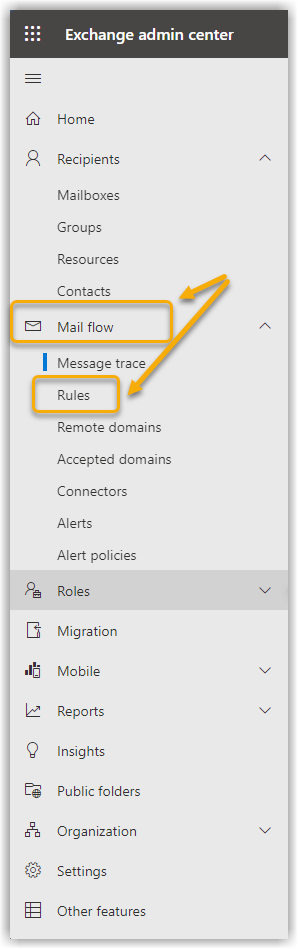
|
||
5. |
Cliquez sur Ajouter une règle. Dans le sous-menu qui s’ouvre, sélectionnez Créer une nouvelle règle. Afficher la capture d’écran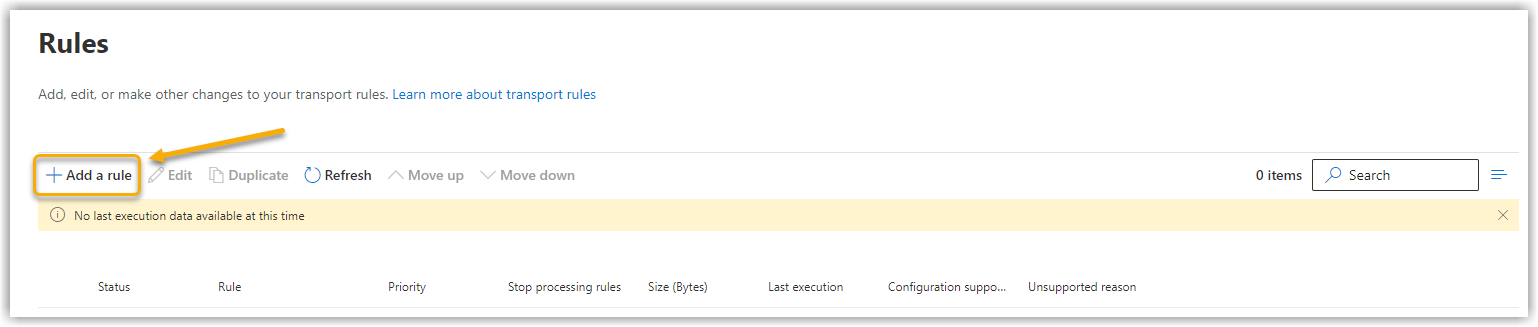
|
||
6. |
Sous Appliquer cette règle si…, sélectionnez L’IP se trouve dans l’une de ces plages ou correspond exactement à Afficher la capture d’écran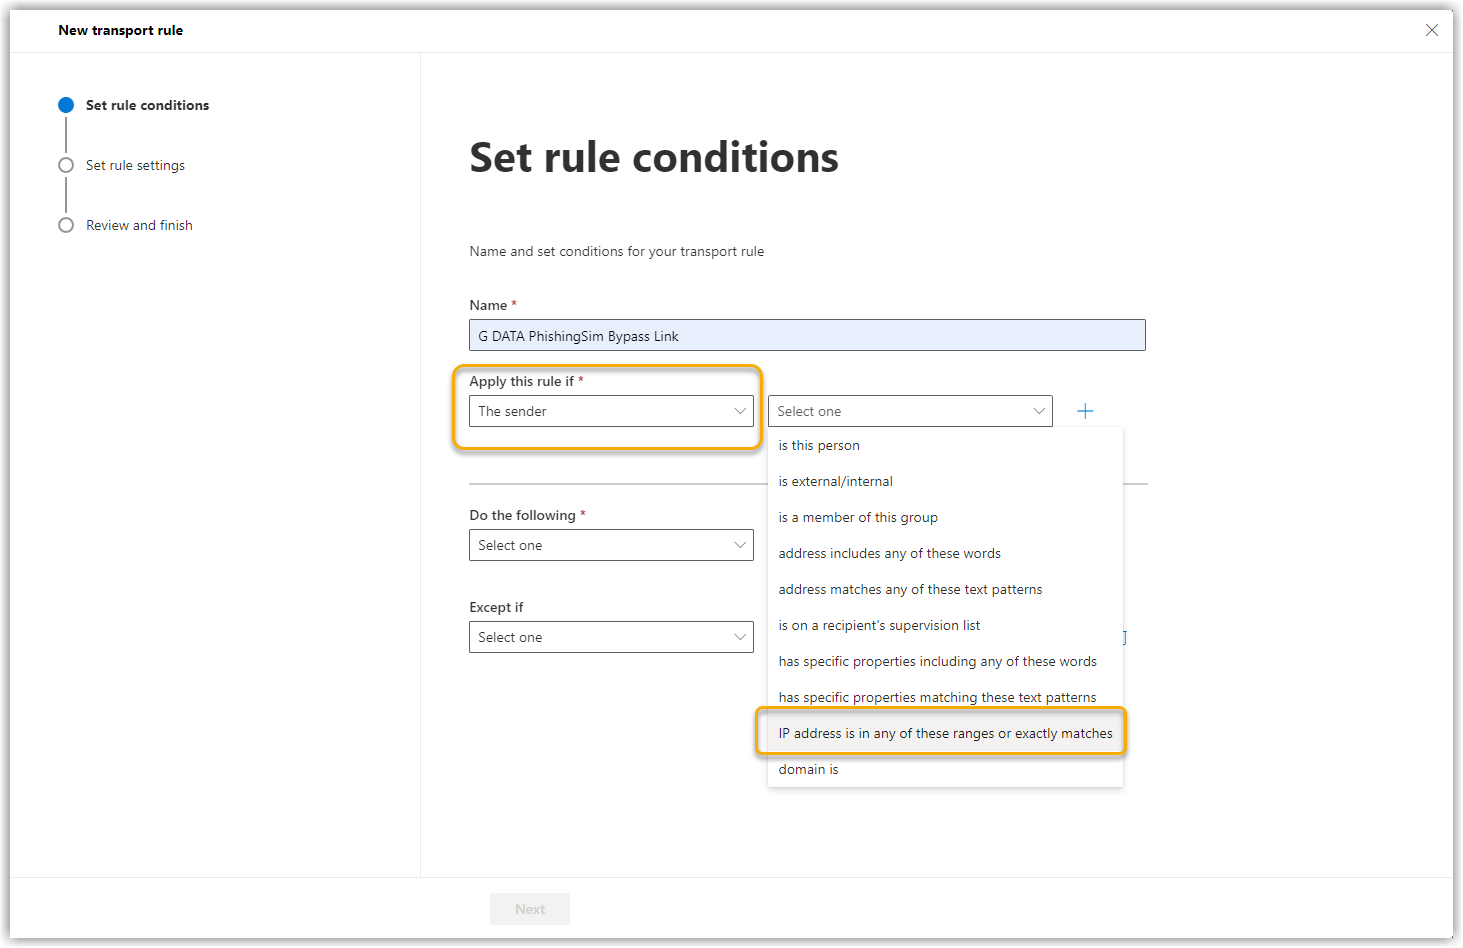
|
||
7. |
Saisissez maintenant notre IP.
Afficher la capture d’écran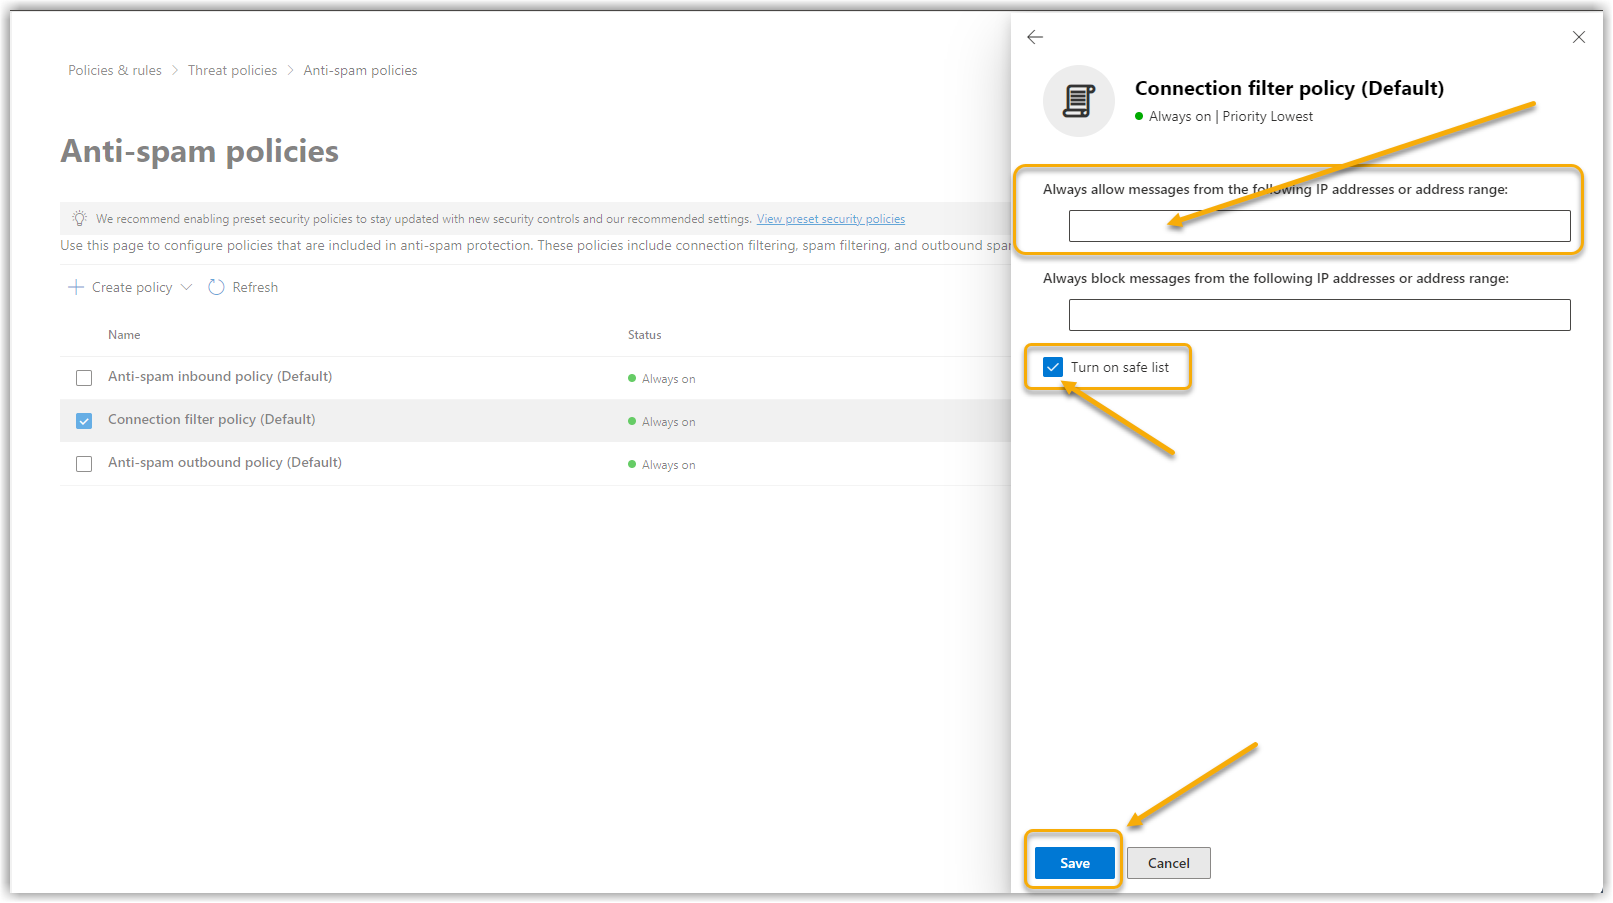
|
||
8. |
Sous Procédez comme suit :, sélectionnez Définir l’en-tête du message. Afficher la capture d’écran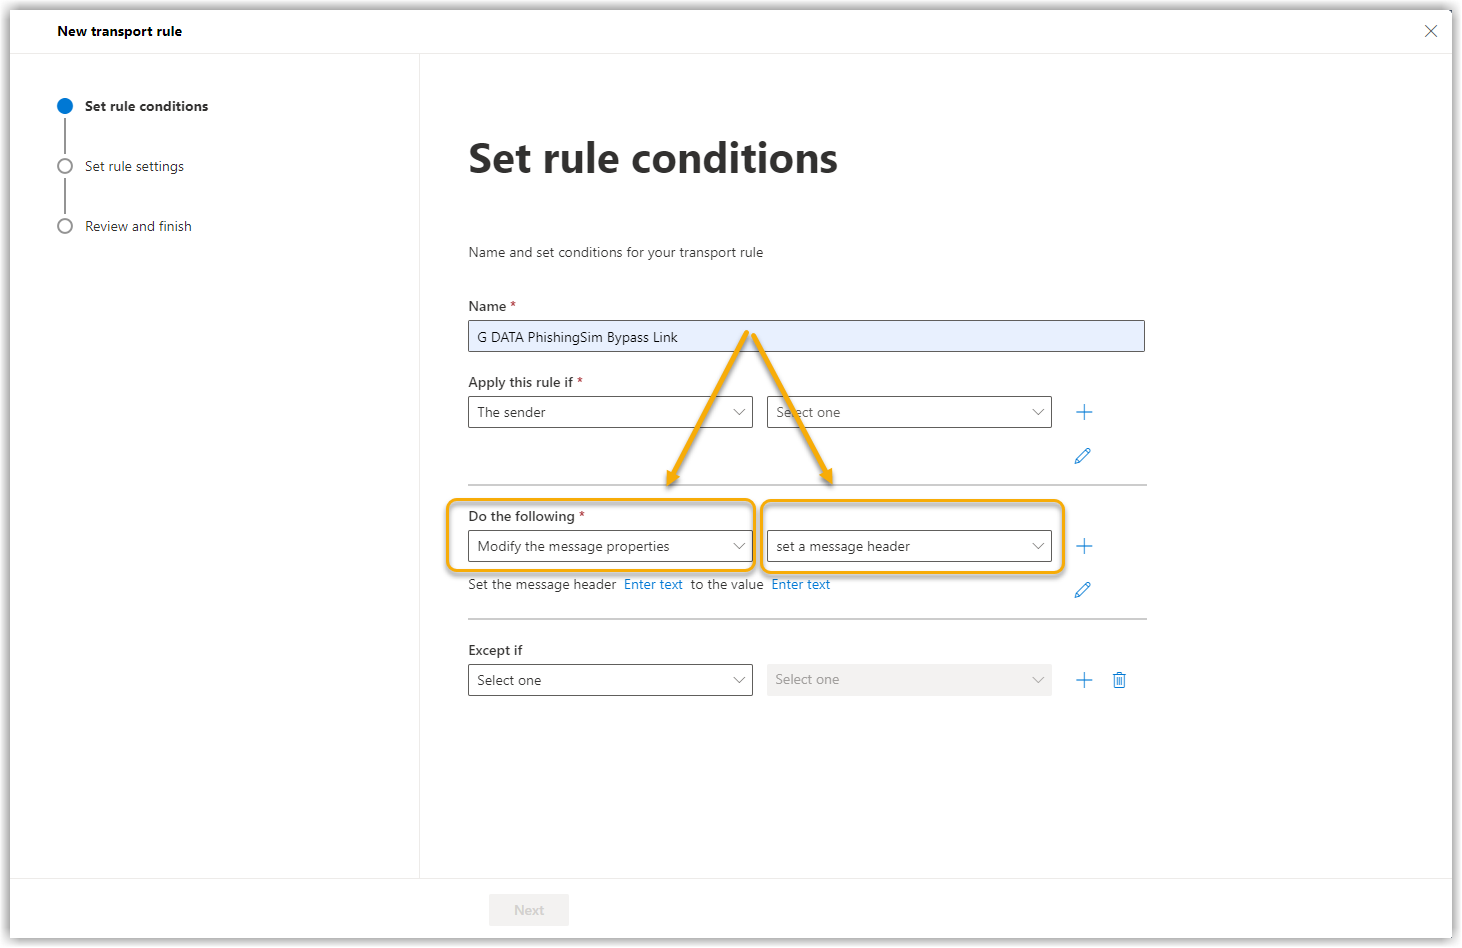
|
||
9. |
Cliquez sur Enter text. Cliquez sur Enregistrer. Afficher la capture d’écran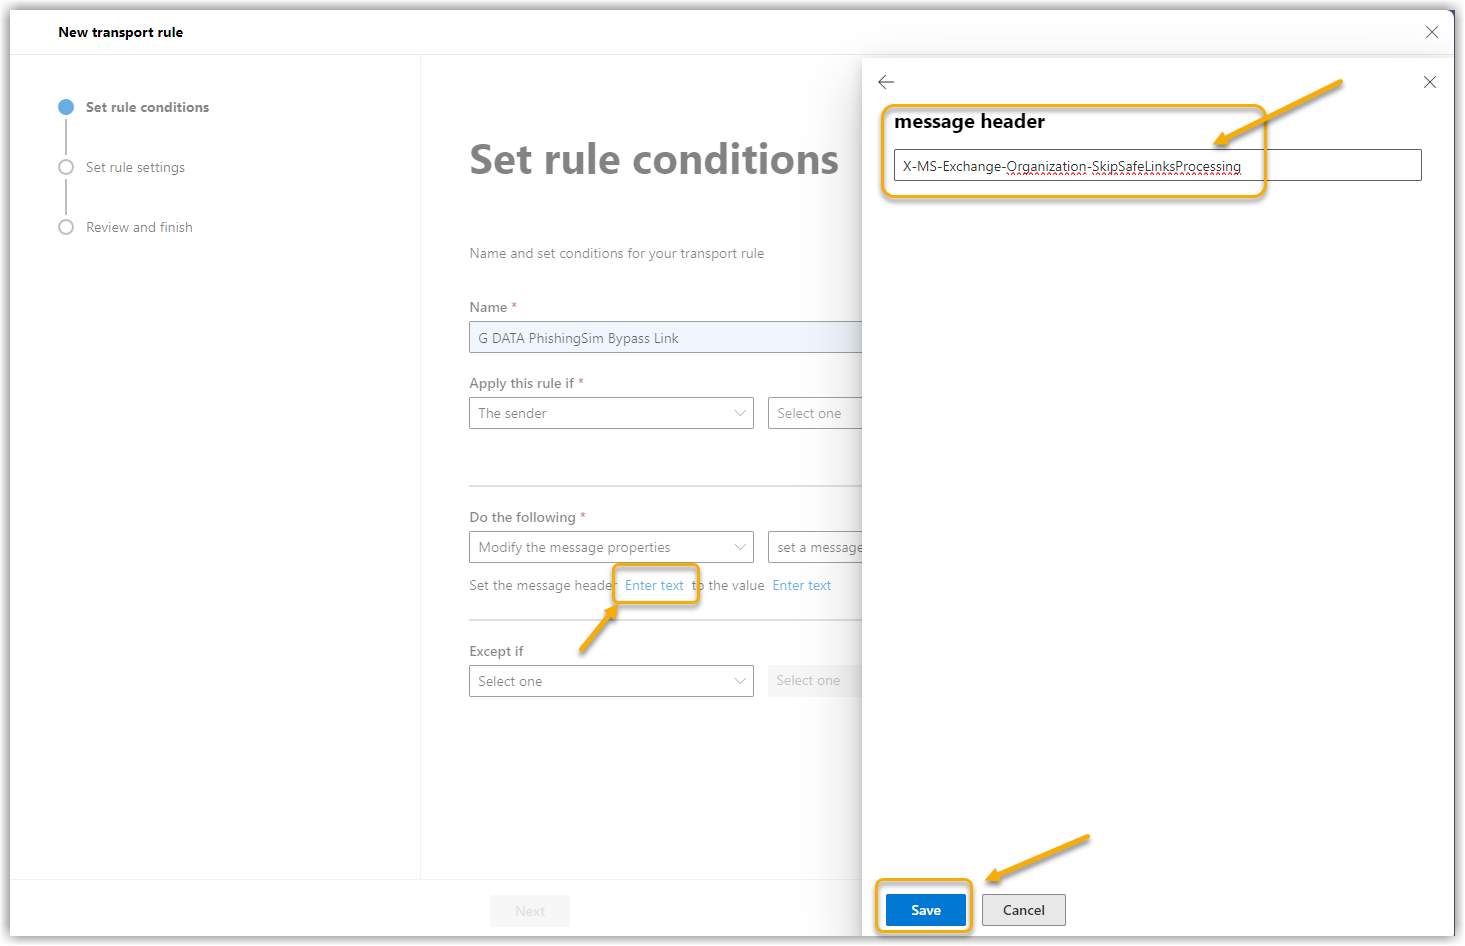
|
||
10. |
Cliquez sur Enter text. Cliquez sur Enregistrer. Afficher la capture d’écran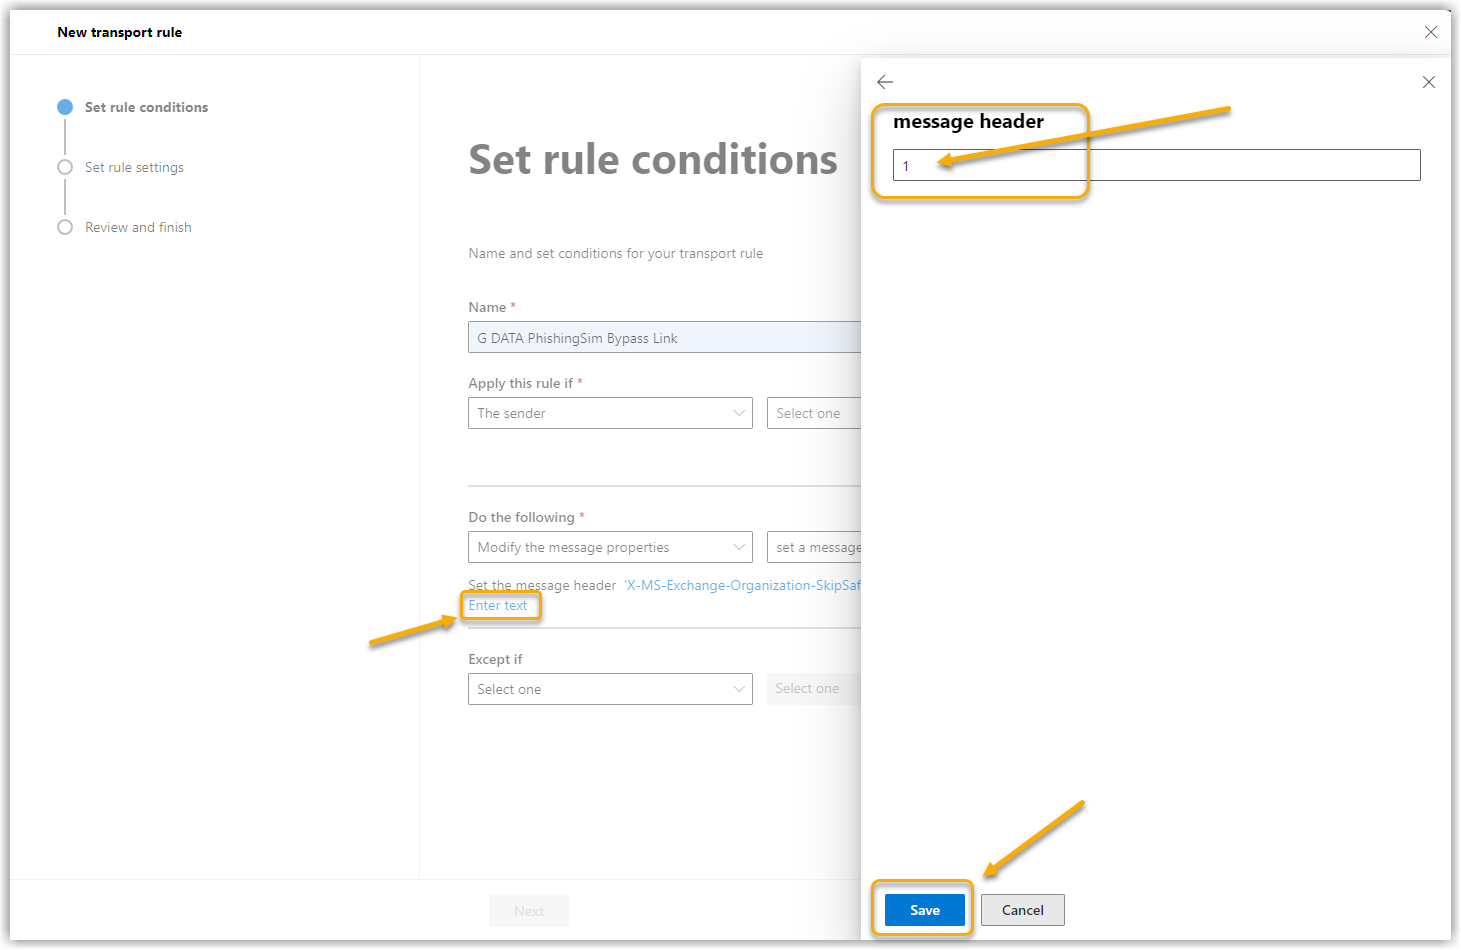
|
||
11. |
Dans la fenêtre suivante, assurez-vous que le Mode de règle est défini sur "Appliquer" (mode imposé) et sélectionnez un niveau de gravité pour cette règle. Les correspondances de règles sont regroupées par niveau de gravité dans les rapports d’activité. Le niveau de gravité est uniquement un filtre visant à faciliter l’utilisation des rapports. Le niveau de gravité n’a aucune incidence sur la priorité selon laquelle la règle est traitée.
Afficher la capture d’écran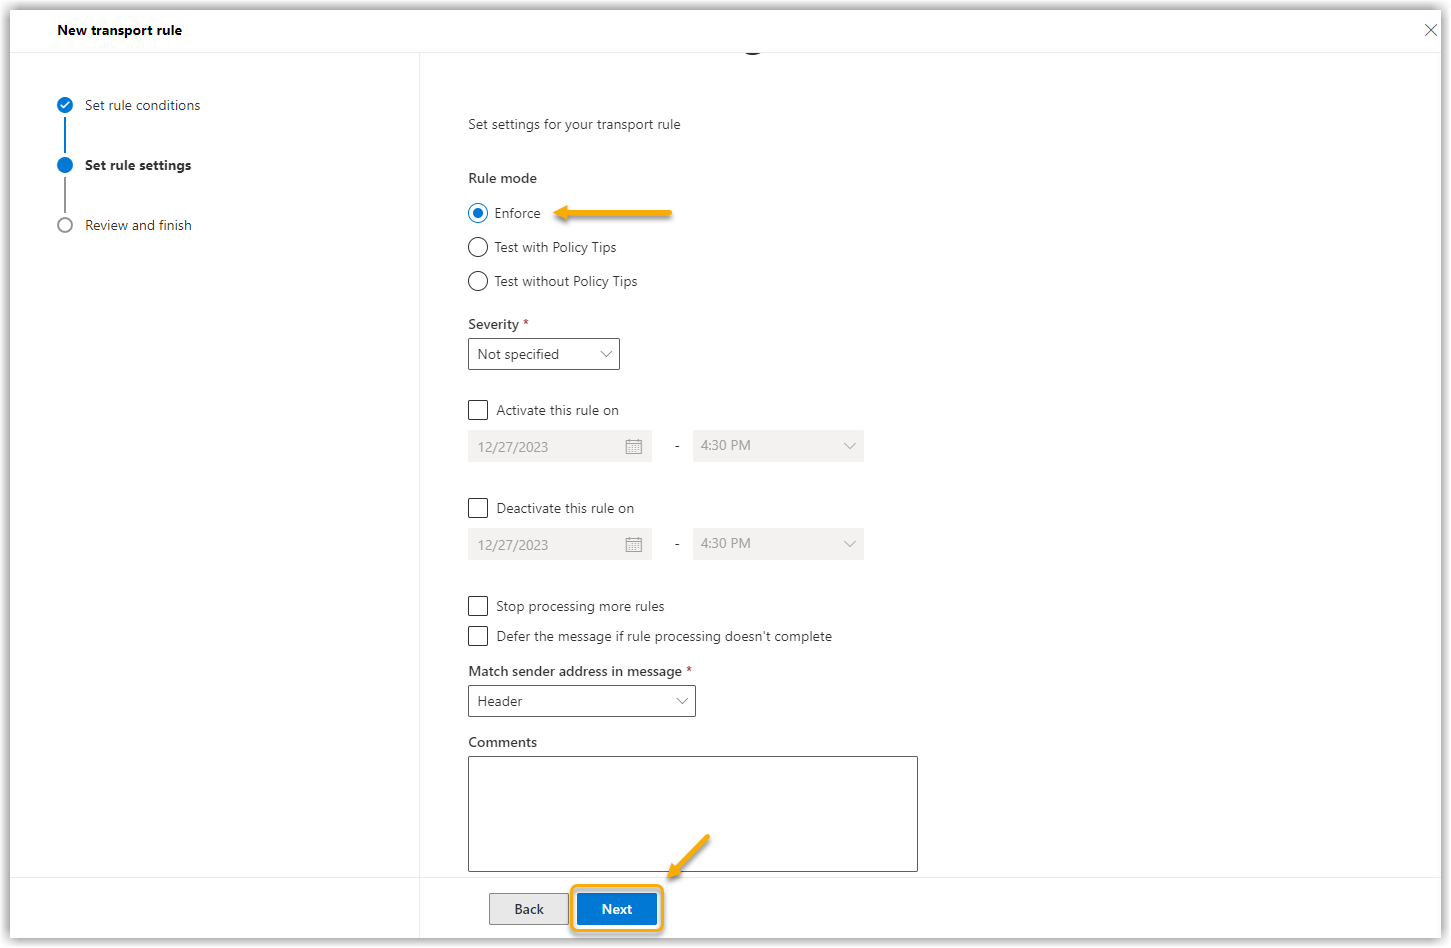
|
||
12. |
Cliquez sur Suivant. Afficher la capture d’écran
|
||
13. |
Dans la fenêtre suivante, vérifiez une nouvelle fois les paramètres, puis cliquez sur Terminer. Afficher la capture d’écran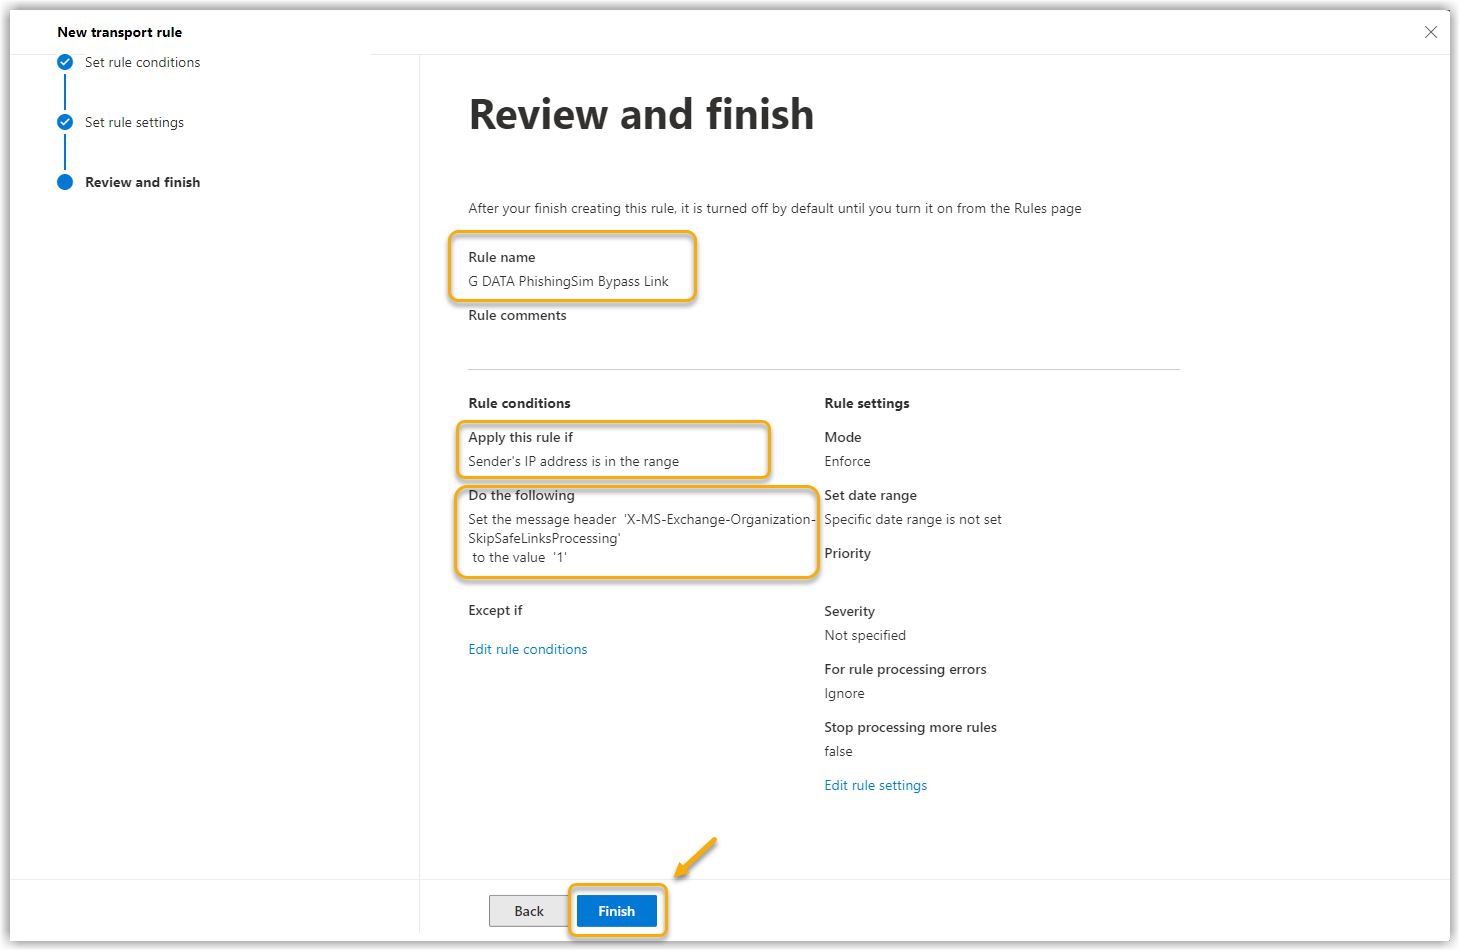
|
||
14. |
Votre règle apparaît ensuite dans la vue d’ensemble de vos règles. Toutefois, elle est encore désactivée. Cliquez sur le mot Disabled ; une nouvelle fenêtre s’ouvre sur le bord droit de l’écran. Afficher la capture d’écran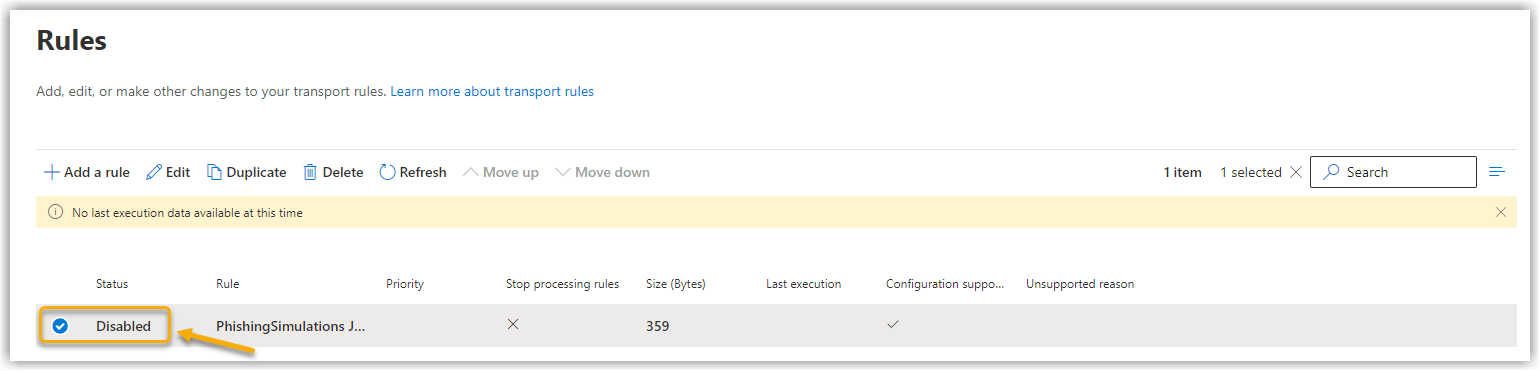
|
||
15. |
Faites glisser le curseur d’état sur Activé. Afficher la capture d’écran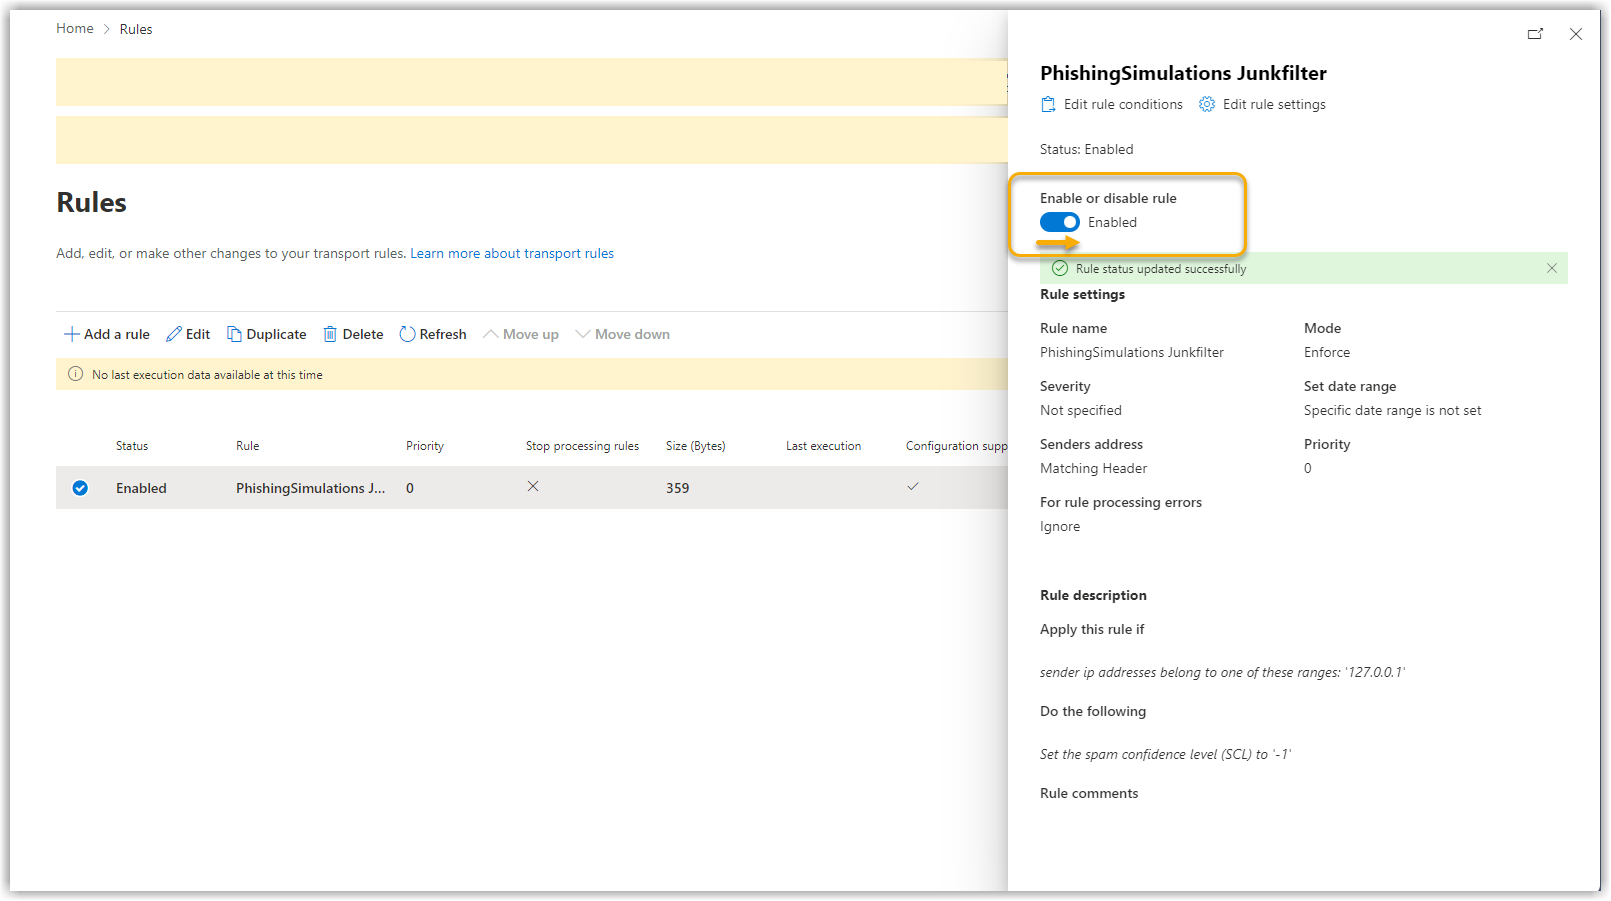
|
||
16. |
Répétez les étapes 5 à 15 avec les différences suivantes :
|
Ensuite, le contournement pour les liens et les pièces jointes est configuré.