G DATA Phishing Simulation
Configurazione predefinita della simulazione di phishing in Microsoft Exchange Online e Microsoft Defender
Affinché le e-mail di una campagna di simulazione di phishing vengano recapitate senza impedimenti nelle cassette postali degli utenti, senza che le misure di protezione di Defender riconoscano queste e-mail come spam e le filtrino, Microsoft offre un modo semplice per configurare un’eccezione a questi meccanismi di protezione.
| Sono esclusi gli scenari complessi di routing delle e-mail in cui connettori personalizzati instradano il flusso dei messaggi e-mail. |
Anlegen einer Phishing Kampagne über die Microsoft Defender GUI
1. |
Apra la pagina Consegna avanzata nel Microsoft Defender Portal Mostra screenshot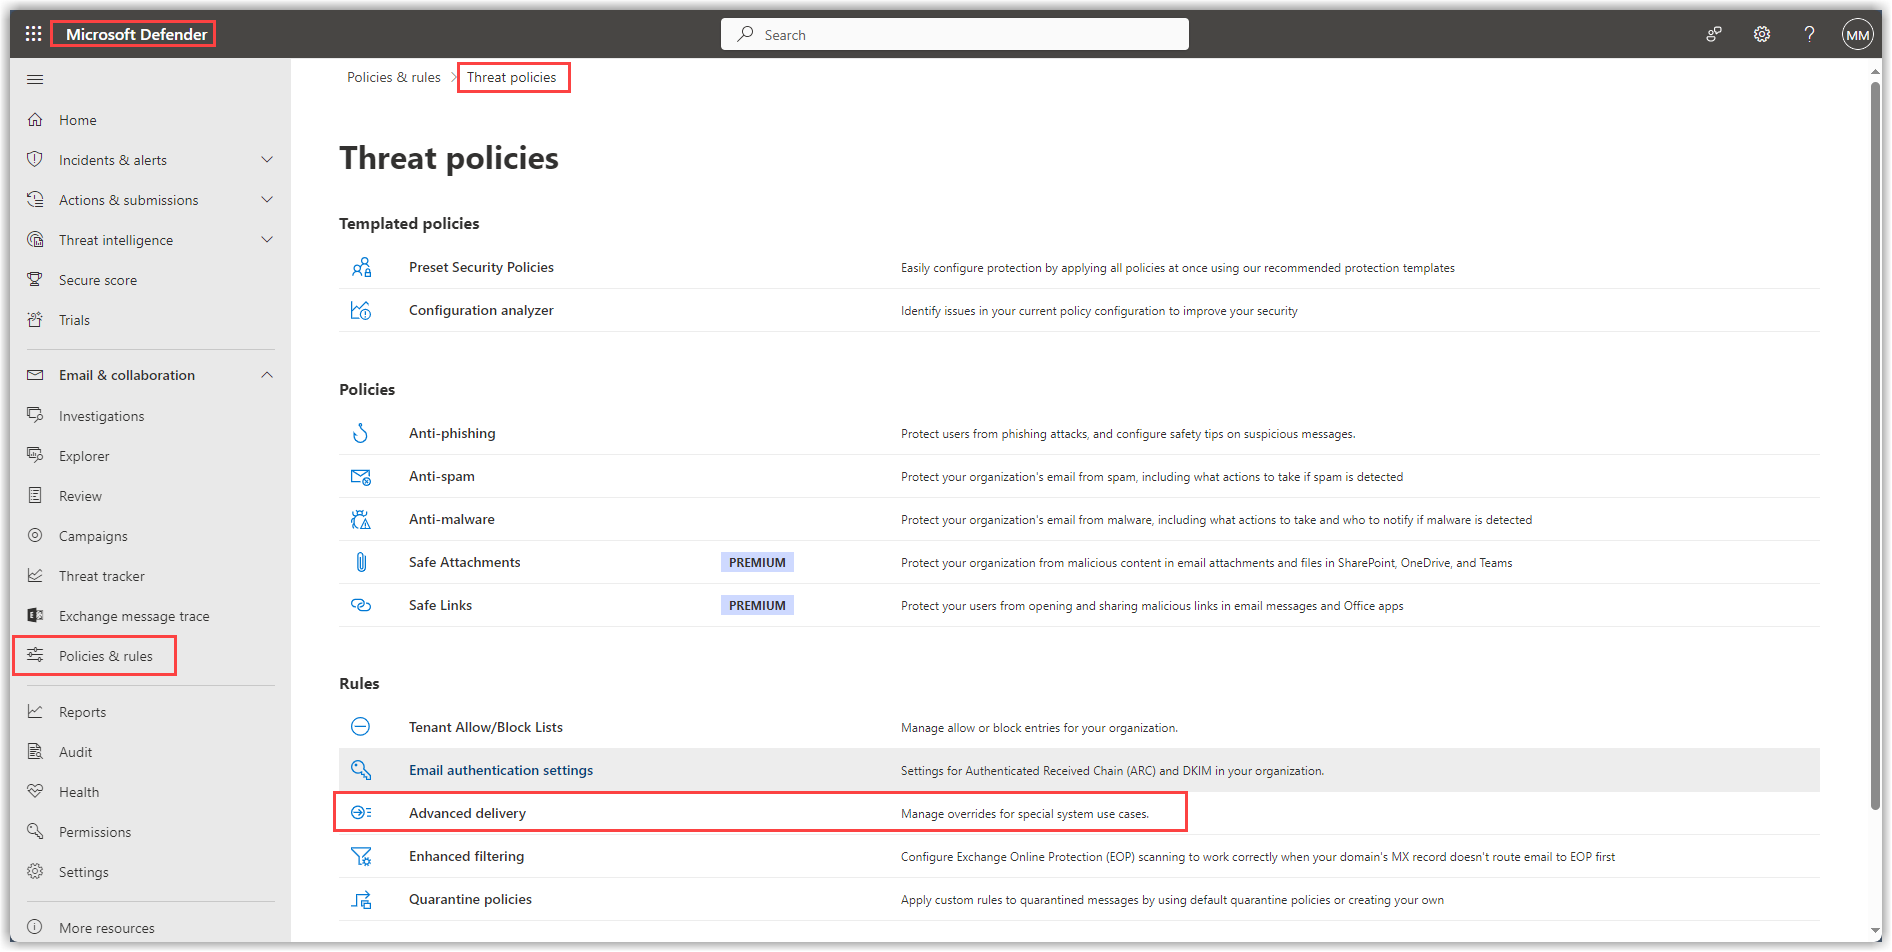
|
||
2. |
Nella pagina Consegna avanzata selezioni la scheda Simulazione di phishing e faccia clic su Aggiungi. Mostra screenshot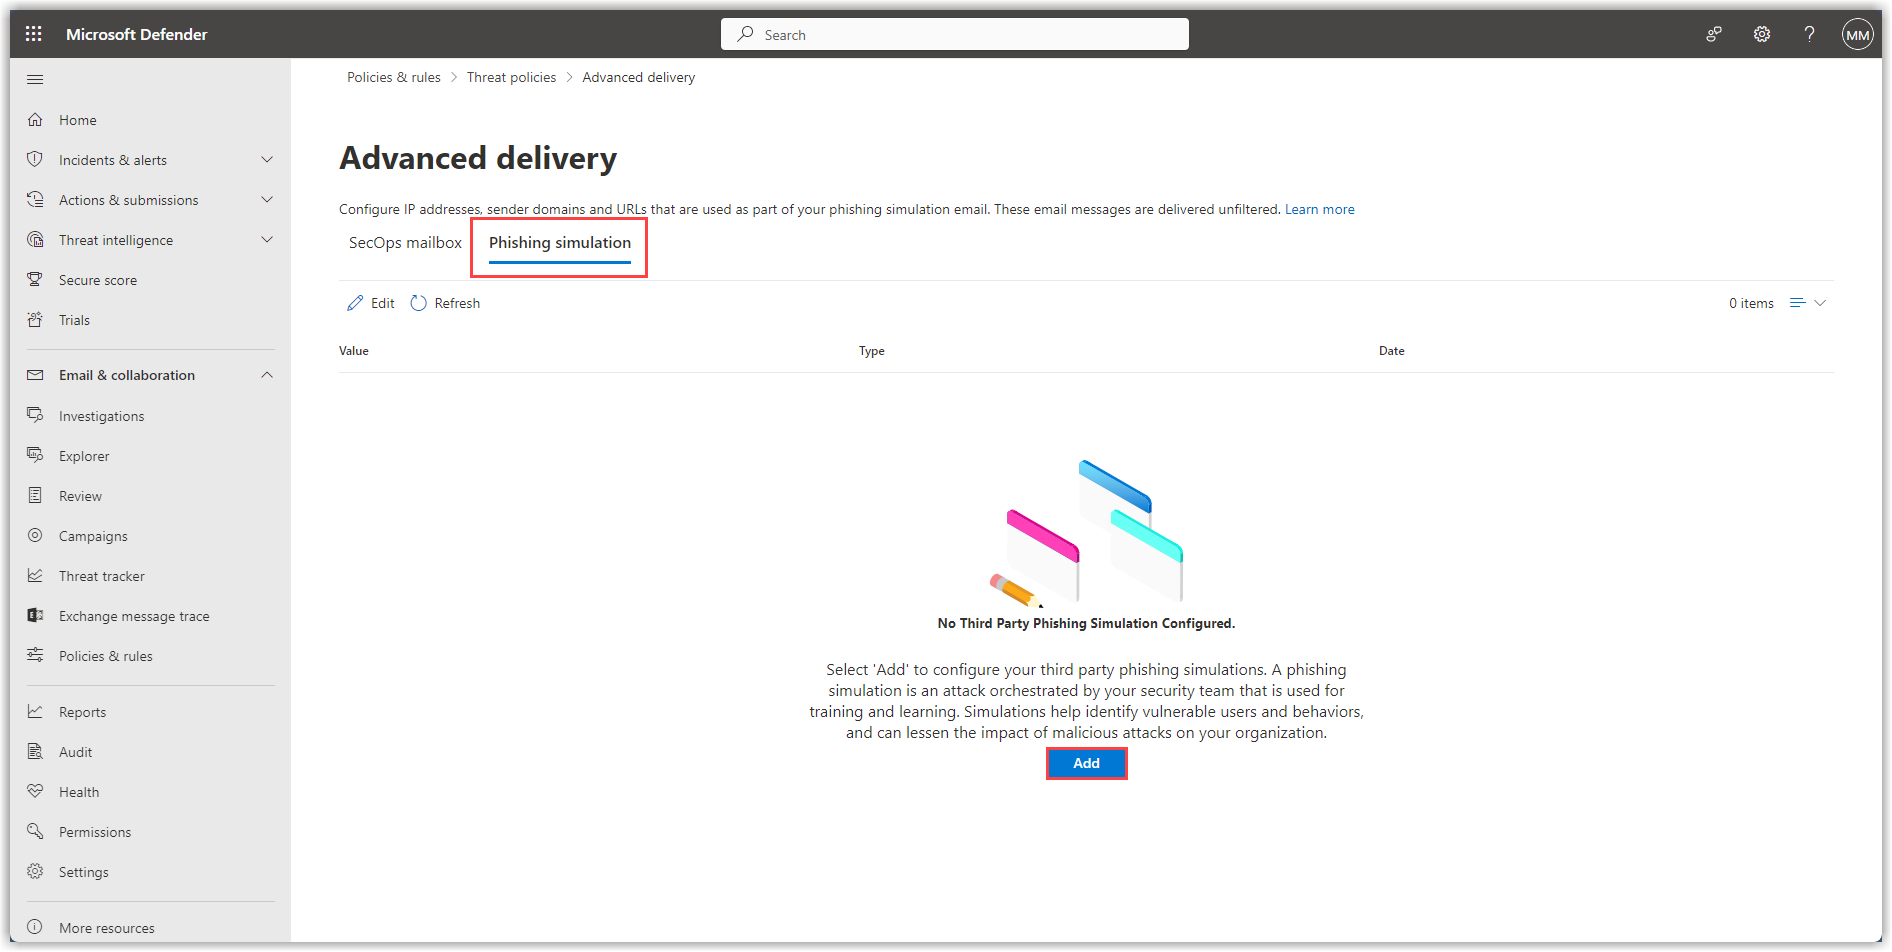
|
||
3. |
Inserisca qui i nostri domini e indirizzi IP e faccia clic su Aggiungi.
Mostra screenshot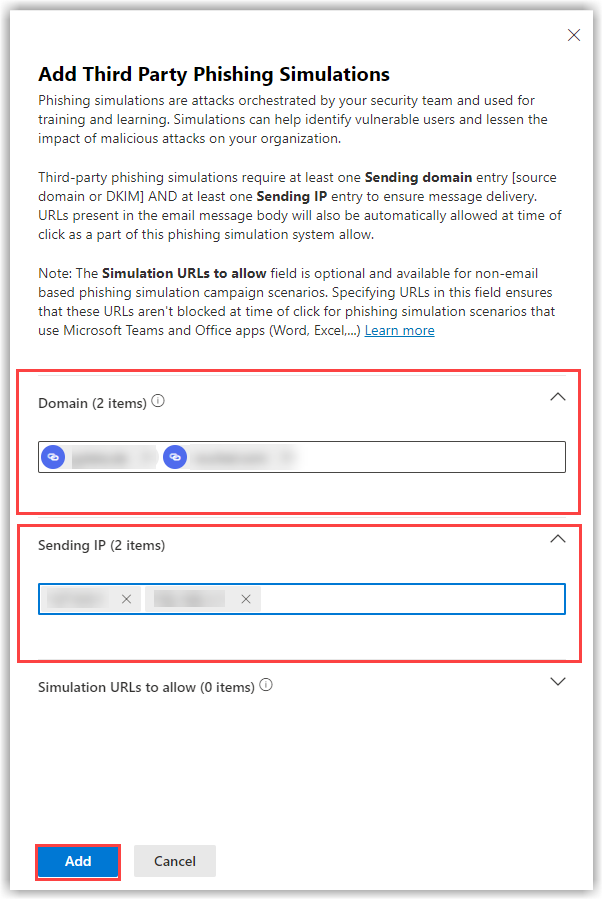
|
||
4. |
Verifichi nuovamente tutti i dati e faccia clic su Chiudi Mostra screenshot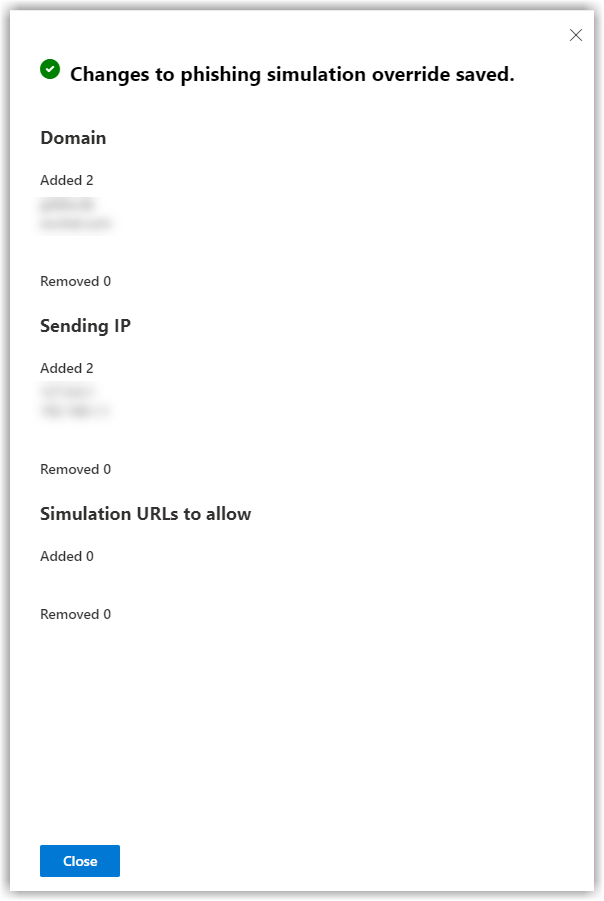
|
Ora tutte le e-mail che arrivano da uno degli indirizzi IP indicati in combinazione con uno dei domini del mittente verranno recapitate senza ispezione nella cassetta postale del destinatario.
Anlegen einer Phishing Kampagne über die Windows Powershell
1. |
Apra Exchange Online PowerShell con privilegi amministrativi e si connetta al suo Microsoft account. |
||
2. |
Crei la policy di phishing con il seguente comando:
|
||
3. |
Crei la regola di override della simulazione di phishing con il seguente comando: Sostituisca Domain1,Domain2,…Domain10 con i nostri domini, separandoli con una virgola.
|
Ora tutte le e-mail che arrivano da uno degli indirizzi IP indicati in combinazione con uno dei domini del mittente verranno recapitate senza ispezione nella cassetta postale del destinatario.