G DATA Phishing Simulation
Il G DATA Awareness Manager
Con l’aiuto della nostra piattaforma online – il G DATA Awareness Manager – può gestire comodamente le Sue campagne di simulazione di phishing. |
|
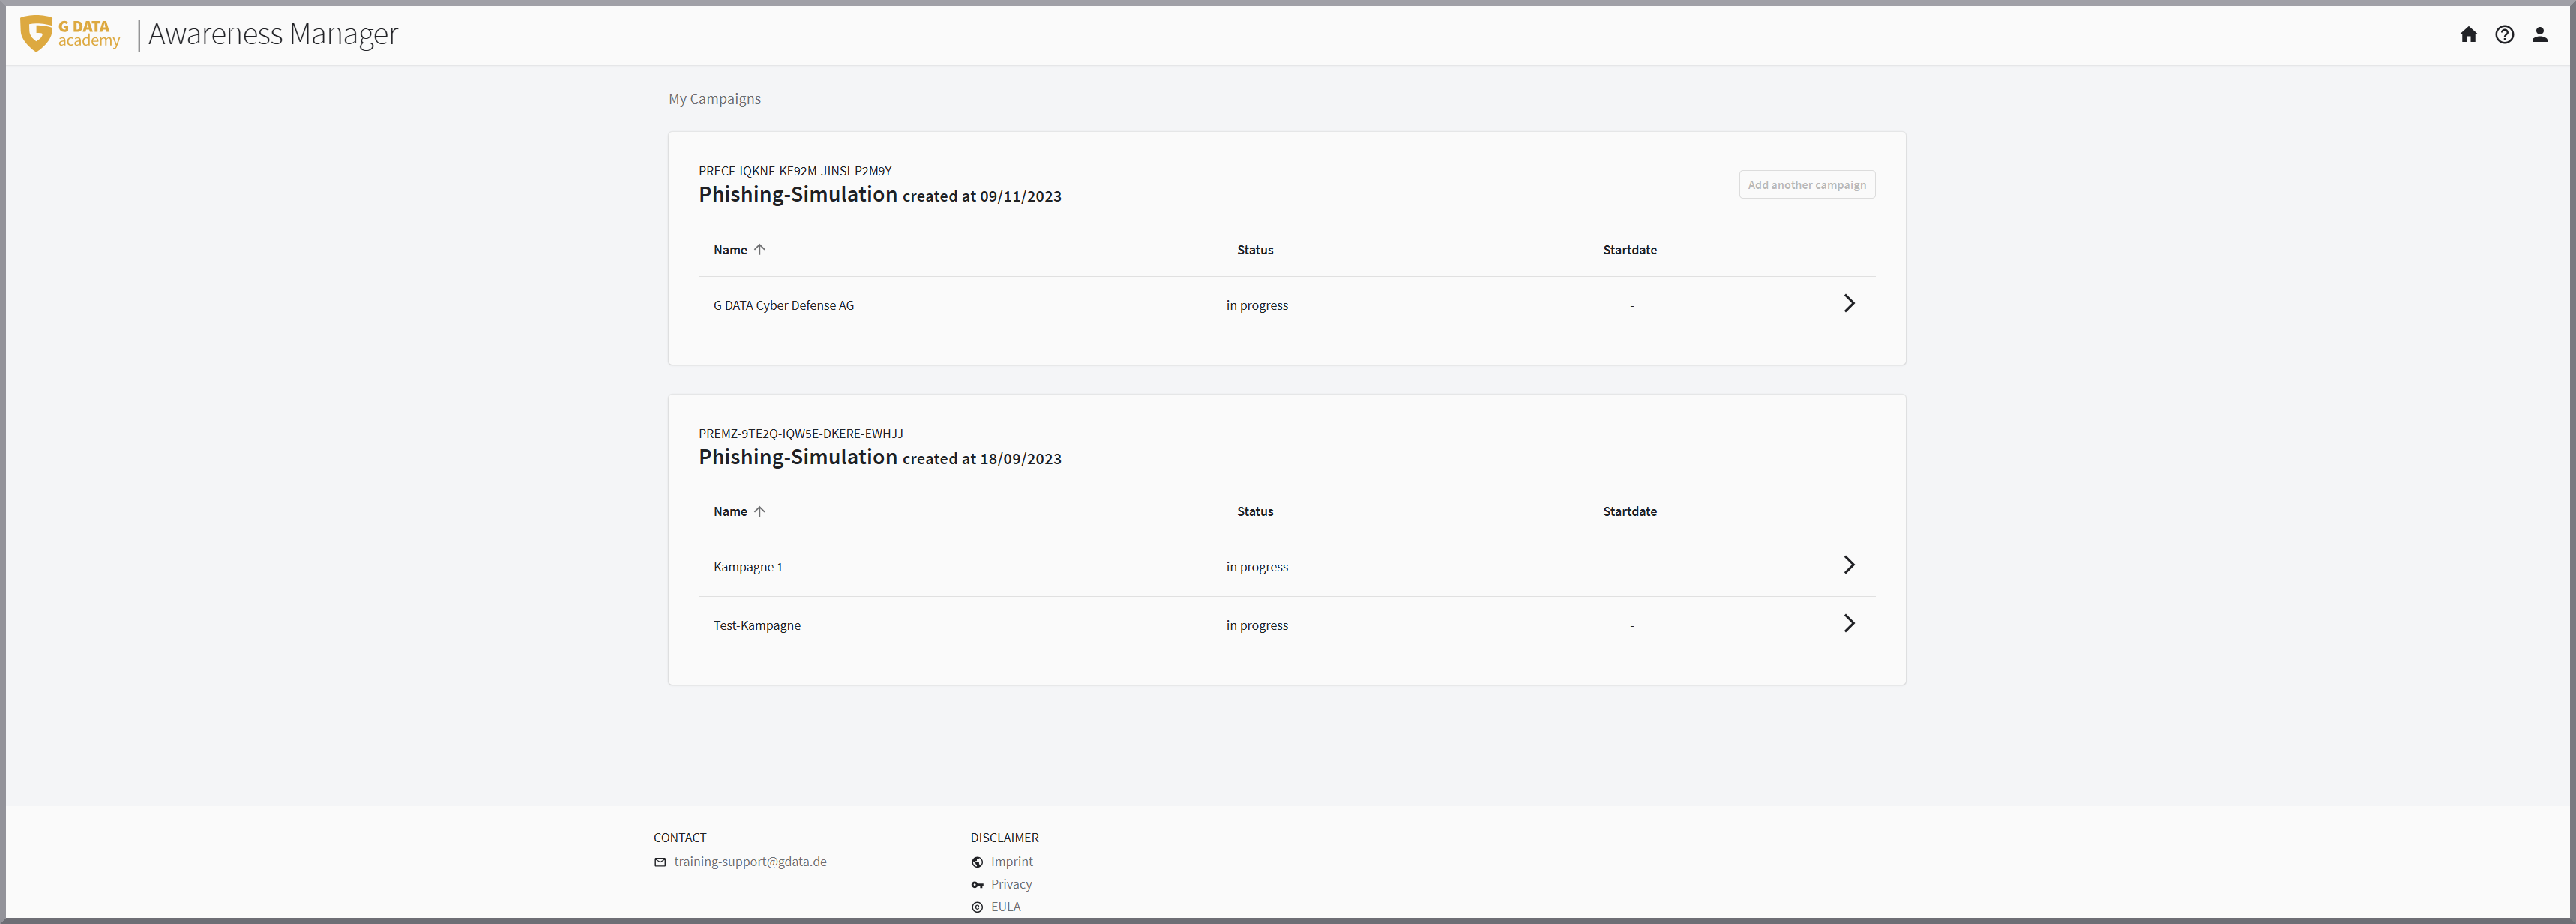
La pagina iniziale di G DATA Awareness Manager mostra in modo chiaro tutte le campagne completate e quelle ancora aperte. Le campagne possono essere create tramite il pulsante Aggiungi un’altra campagna. Il numero di campagne che può eseguire (aggiungere) dipende da quante campagne ha acquistato.
Per eseguire una campagna, apra innanzitutto la campagna facendo clic sulla riga corrispondente.
|
Tramite il logo giallo di G DATA Academy in alto a sinistra nella finestra del Suo browser può tornare in qualsiasi momento alla pagina iniziale con la panoramica delle Sue campagne. 
|
Ora può eseguire, all’interno della Sua campagna, tutti i passaggi necessari:
Il Dashboard
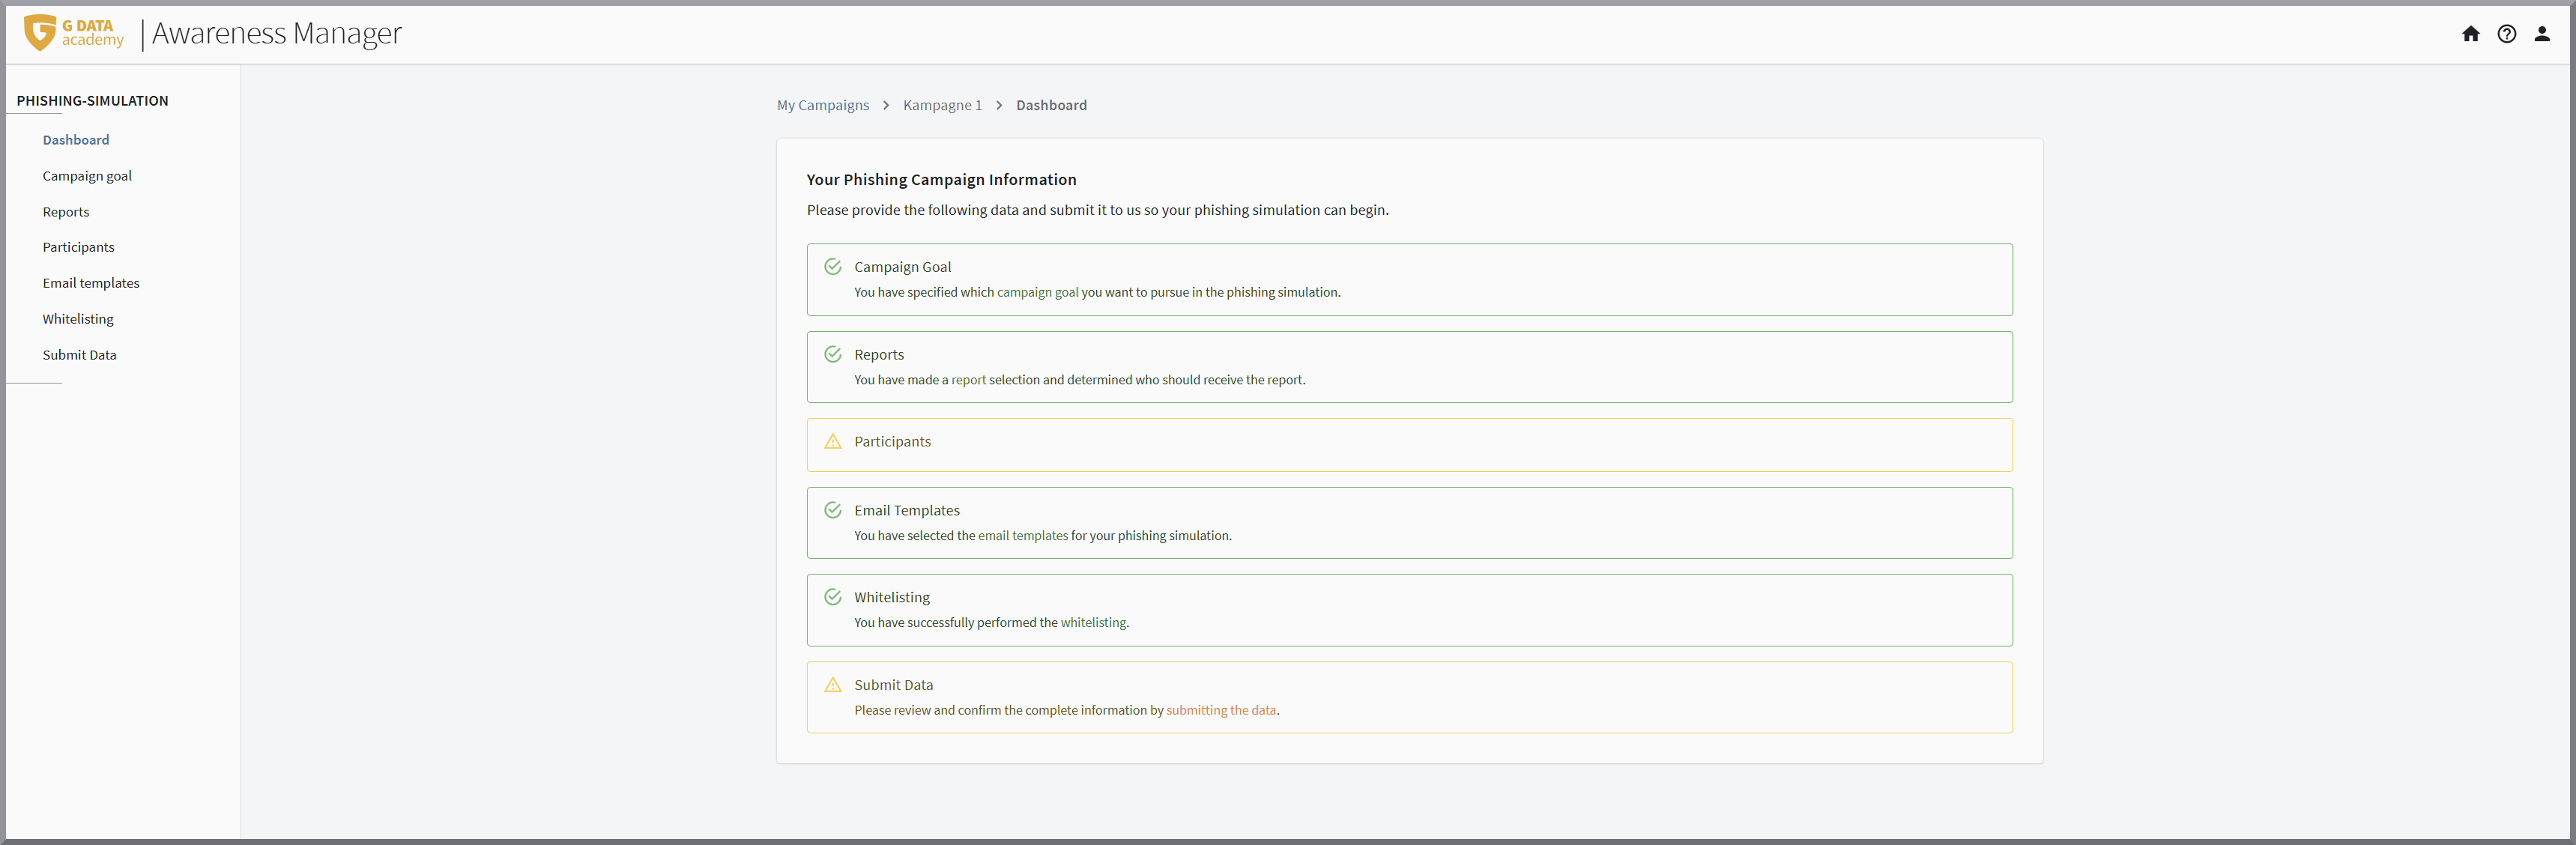
Il Dashboard di G DATA Awareness Manager mostra in modo chiaro lo stato delle attività di preparazione della Sua campagna. Un bordo verde indica che questa attività di preparazione è stata completata; un bordo giallo indica che è ancora necessario completare qualcosa.
Può accedere alle singole aree tramite il menu sul lato sinistro dello schermo.
Impostazioni generali
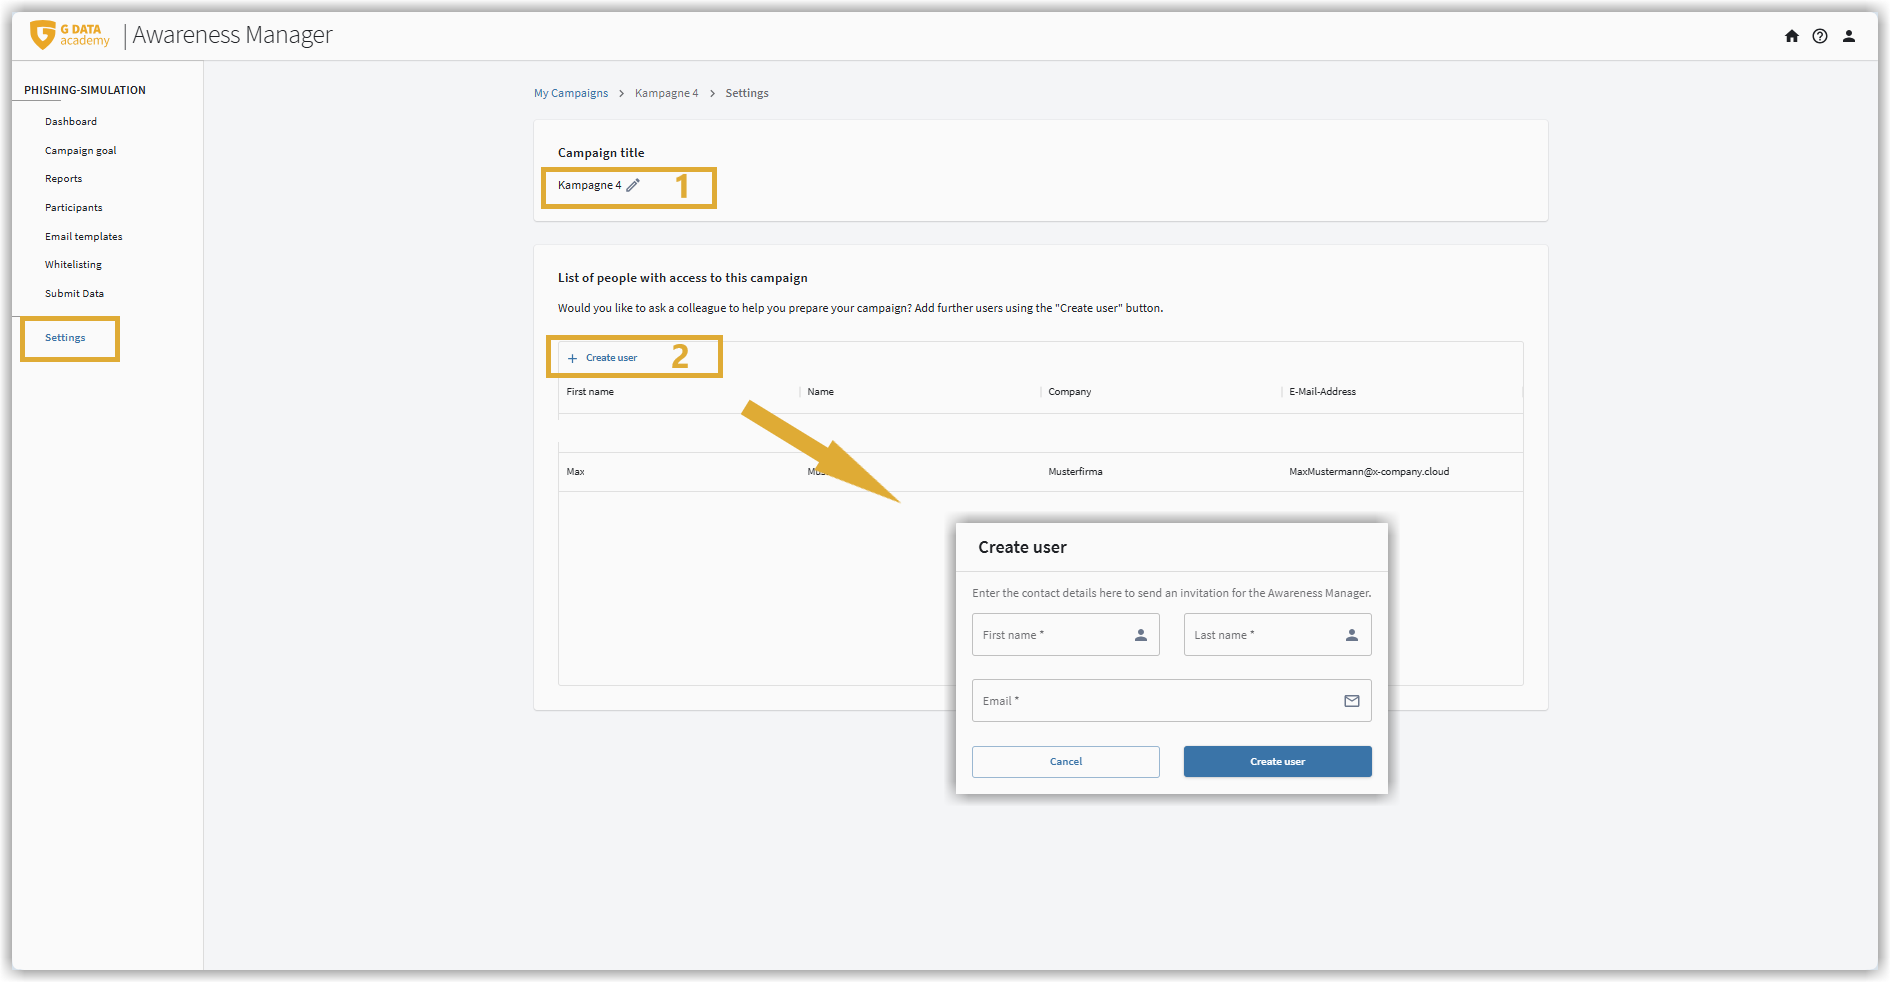
Nell’area delle impostazioni può definire 2 punti:
-
Facendo clic sulla matita accanto al nome della campagna, può assegnare liberamente un nome personalizzato alla campagna.
-
Se le attività di preparazione della campagna devono essere eseguite da altre persone, ha la possibilità di aggiungere utenti alla Sua campagna. Questi possono essere ulteriori membri della Sua azienda oppure fornitori di servizi esterni.
A tal fine, faccia clic su Aggiungi utenti.
Si apre una maschera di inserimento tramite la quale può immettere nome, cognome e indirizzo e-mail della persona che dovrà ottenere l’accesso alla Sua campagna.
Dopo aver completato l’inserimento tramite il pulsante Crea utente, la persona aggiunta riceverà la seguente e-mail:
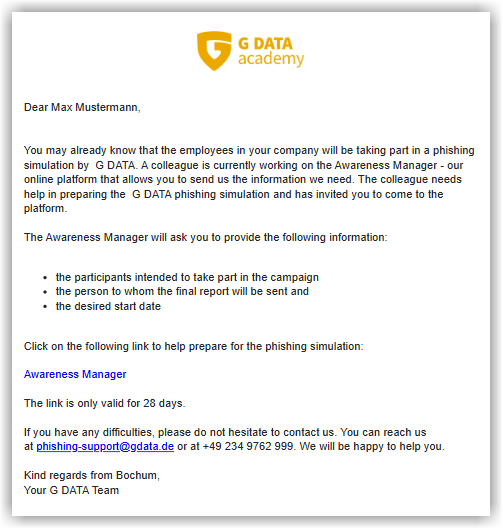
Facendo clic sul link ricevuto nell’e-mail, il nuovo utente può impostare una password personale e accedere a G DATA Awareness Manager.
| L’invito è valido solo nel contesto della campagna di phishing in cui ha creato anche l’utente. Se sono presenti ulteriori campagne, l’utente non è incluso anche lì e, se necessario, deve essere aggiunto nuovamente anche in tali campagne. Anche per campagne di phishing già concluse è possibile invitare terze parti, ad esempio per accompagnare la valutazione. |
| Se un fornitore di servizi ha ricevuto un utente in G DATA Awareness Manager, ma non ha accesso alla rete, la responsabilità del corretto whitelisting è a carico del cliente. |
Definire l’obiettivo della campagna
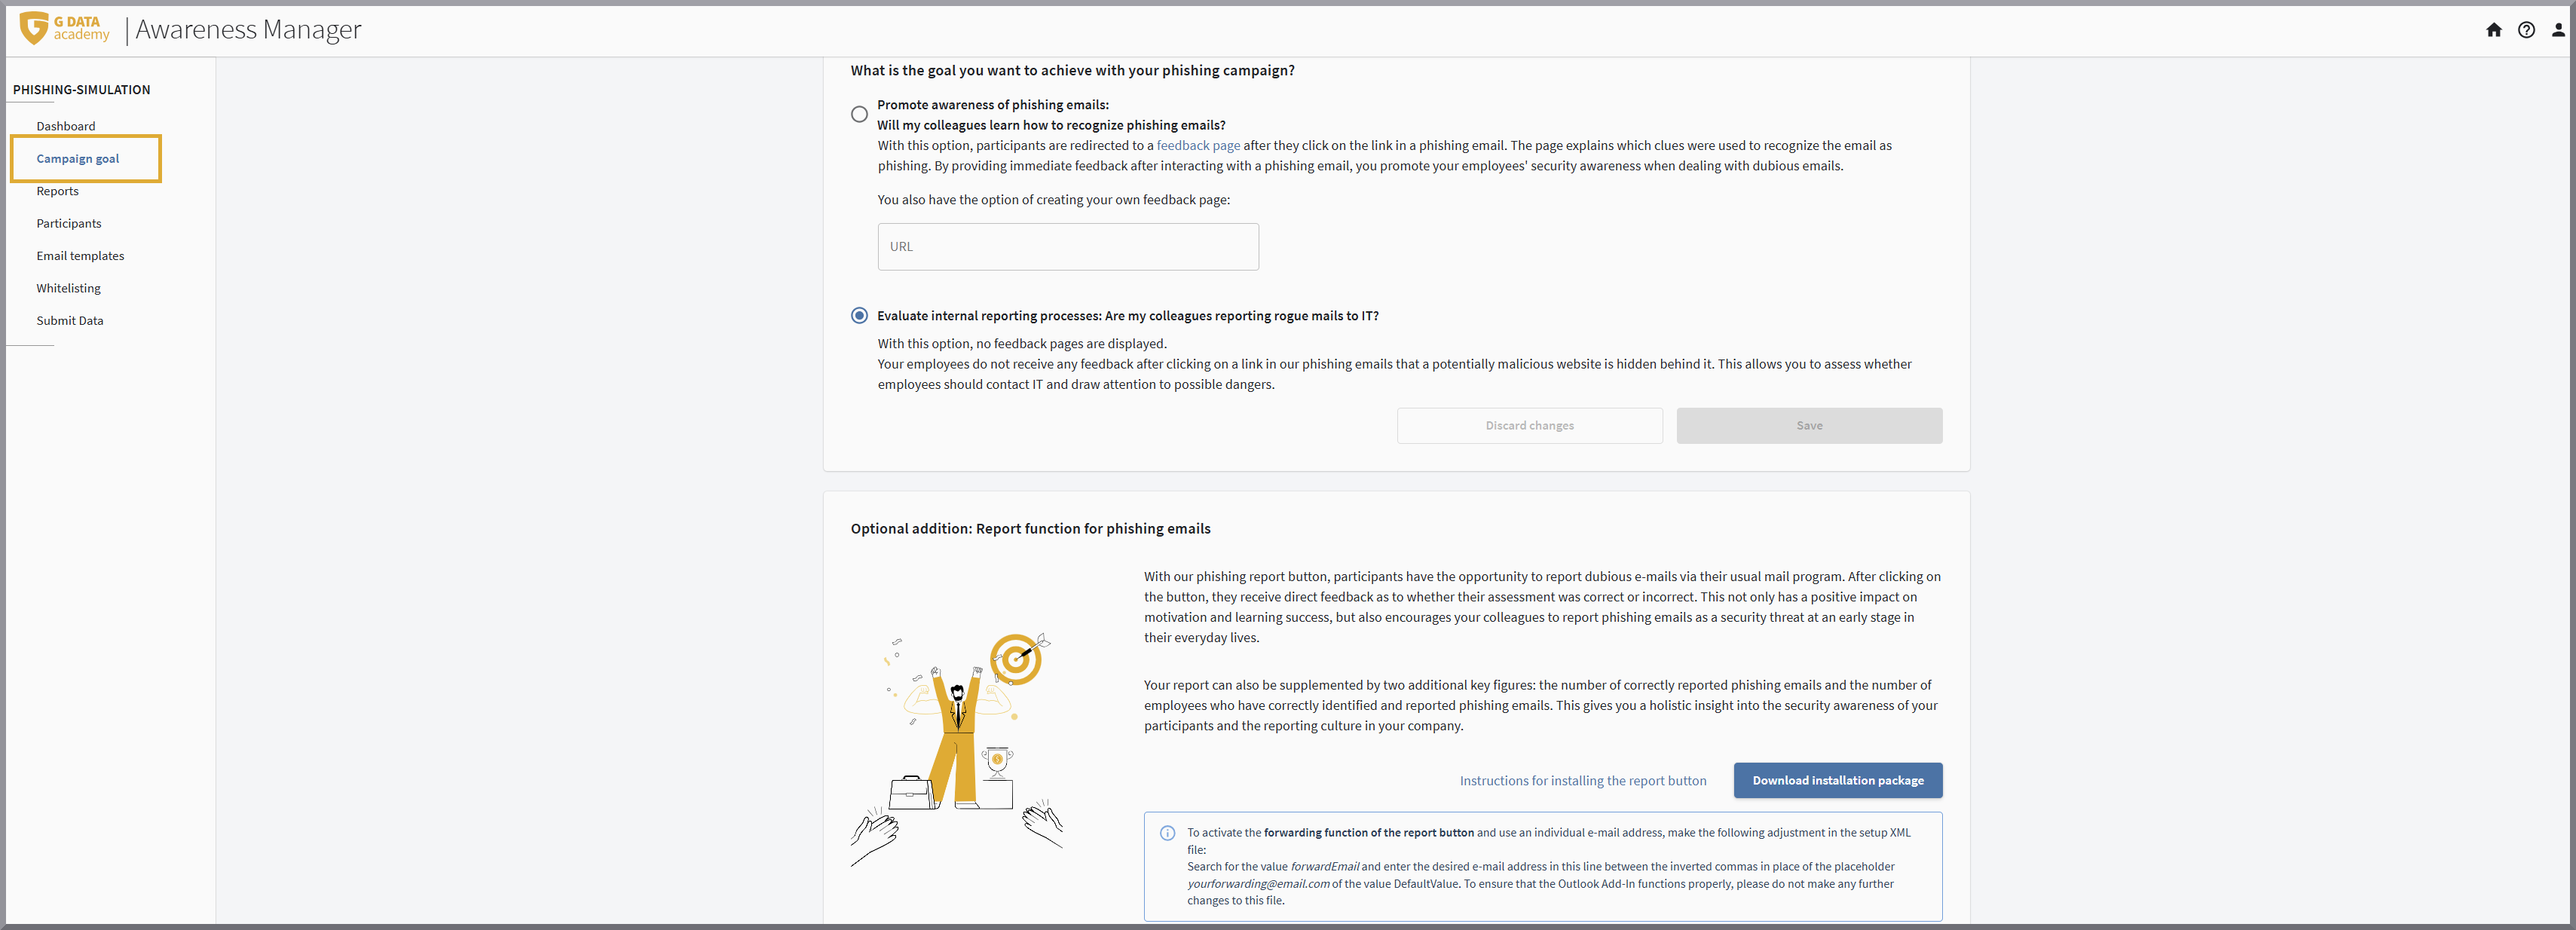
Quale obiettivo desidera perseguire con la campagna di phishing?
Selezioni se, dopo un clic sui nostri link, i partecipanti debbano ricevere un feedback.
I Suoi dipendenti ricevono e-mail di phishing che, nonostante tutte le misure di sicurezza, arrivano nella casella di posta? La Sua IT viene informata in modo che possa adottare misure per bloccare tali e-mail in futuro?
E inoltre: nonostante tutta la cautela, in linea di principio può capitare a chiunque di effettuare un clic su un link di phishing. Spesso questi errori avvengono nella frenesia quotidiana. Di solito ci si rende rapidamente conto che sarebbe stato meglio non cliccare quel link. Spesso solo come una sensazione spiacevole che con quel link qualcosa non andasse. Se il dipendente segnala rapidamente questo errore all’IT, spesso è ancora possibile prevenire il danno (ad esempio, cambiando rapidamente le password divulgate). Se invece questo errore viene taciuto, l’aggressore ha raggiunto il proprio obiettivo.
I Suoi dipendenti segnalano all’IT dopo che si è verificato un simile errore?
Questo processo interno di segnalazione è un fattore essenziale nella valutazione della propria sicurezza IT.
Se il processo interno di segnalazione è al centro della G DATA Phishing Simulation pianificata, i partecipanti non dovrebbero ricevere alcun feedback. Confrontando il valore della "numero complessivo di link cliccati nella Sua campagna di simulazione" con il "numero complessivo di segnalazioni alla Sua IT relative a clic accidentali" può riconoscere quanto sia sviluppato il senso di responsabilità dei partecipanti in relazione alla sicurezza IT nella Sua azienda.
Queste informazioni La aiutano a valutare se in primo piano vi sia una formazione dei partecipanti in relazione al corretto trattamento delle violazioni dei dati.
In questo caso selezioni Valutare i processi interni di segnalazione: i dipendenti segnalano possibili pericoli per l’IT?
Una buona conoscenza delle e-mail di phishing e di come riconoscerle aiuta a evitare tali errori già in anticipo. Anche sotto stress esistono criteri con cui è possibile individuare rapidamente un’e-mail di phishing.
Se desidera sensibilizzare i Suoi partecipanti per il riconoscimento delle e-mail di phishing, dopo un clic su uno dei nostri link e dopo l’inserimento dei dati nella landing page che si apre, ai partecipanti verrà mostrata una pagina informativa corrispondente. In questo modo, una campagna può aiutarLa a valutare se siano necessarie formazioni sul tema del phishing per la Sua azienda oppure se le formazioni svolte abbiano migliorato in modo duraturo il tasso di riconoscimento dei partecipanti.
In questo caso selezioni Aumentare la sensibilizzazione per le e-mail di phishing: promuovere la Security Awareness tramite feedback immediato.
|
Se lo desidera, in alternativa può creare una pagina web propria per il feedback ai partecipanti. Inserendo l’URL di questa pagina non verrà visualizzata la pagina standard di G DATA, bensì quella da Lei specificata. Si noti che, utilizzando una pagina propria, non è possibile mostrare in modo dinamico in che modo sarebbe stato possibile riconoscere il tentativo di phishing specifico. 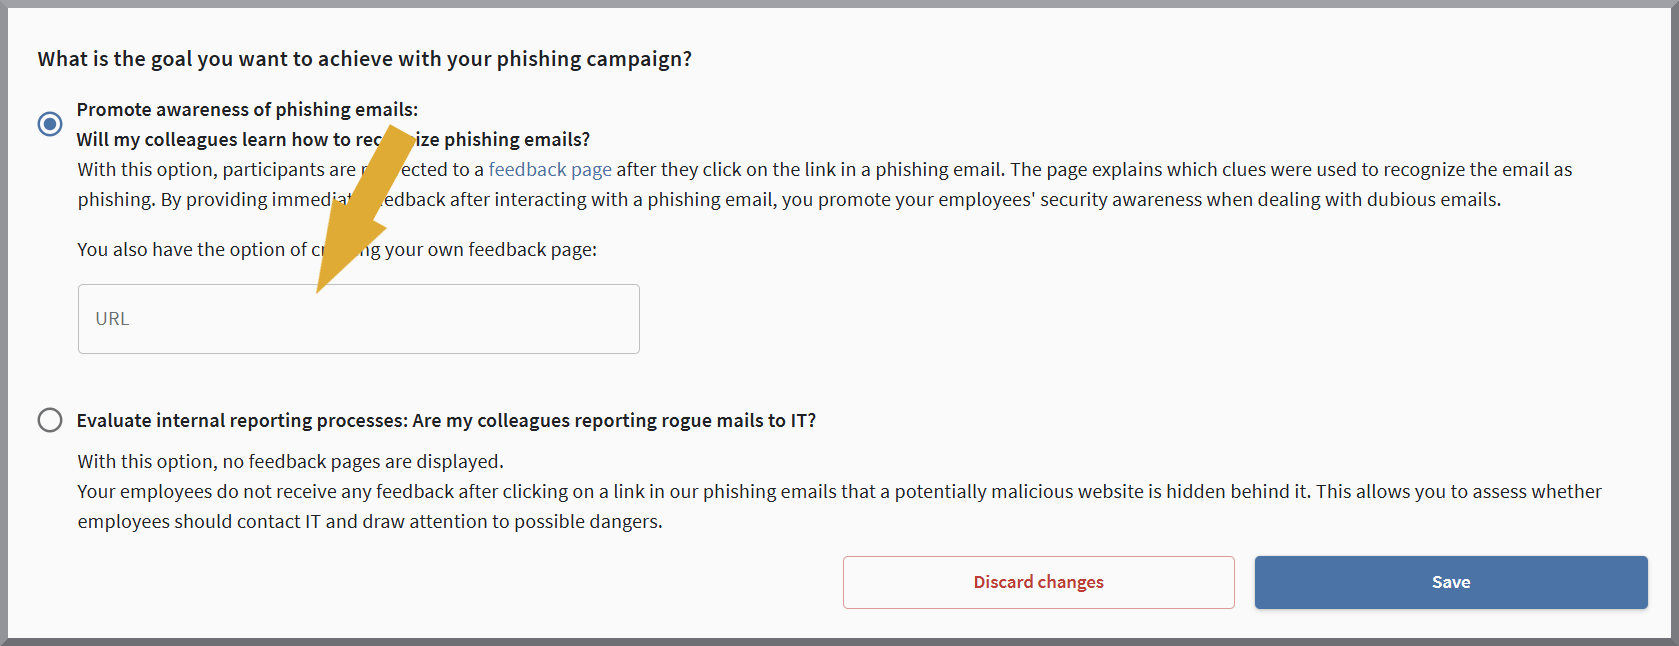
|
Integrazione opzionale: funzione di segnalazione per e-mail di phishing
Avete la possibilità di installare per i partecipanti alla Vostra campagna di simulazione di phishing un componente aggiuntivo (add-in) per Microsoft Outlook.
Con questo componente aggiuntivo, i partecipanti alla Vostra campagna possono segnalare, tramite un pulsante, qualsiasi e-mail che ritengano sospetta.
Il partecipante riceve un riscontro immediato sul fatto che il suo sospetto fosse corretto e che l’e-mail fosse effettivamente parte della campagna.
La valutazione di queste segnalazioni confluisce nel Vostro report finale.
Lì troverete quindi
-
il numero di partecipanti che hanno segnalato correttamente almeno una e-mail di phishing,
-
nonché una panoramica cronologica delle e-mail di phishing segnalate correttamente.
Selezionare i report
In questa sezione, le spunte attive indicano se
-
dopo la conclusione della campagna riceverà esclusivamente il report standard, incluso in ogni campagna, per tutti i partecipanti,
-
oppure, in aggiunta, il report di gruppo opzionale disponibile con indicatori relativi a gruppi specifici (ad es. raggruppati per reparti o per dipendenti/dirigenti).
| La valutazione di gruppo è un servizio aggiuntivo opzionale che può ottenere tramite il nostro reparto vendite. I gruppi vengono definiti individualmente. È possibile assegnare i partecipanti a più gruppi. |
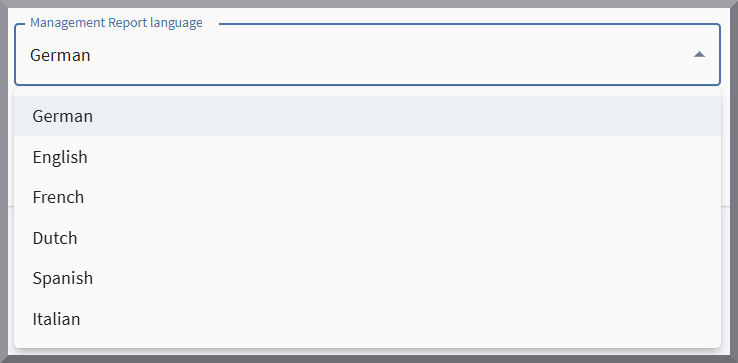
In questa pagina inserisca il nome del destinatario del report, la lingua in cui devono essere redatti i report e l’indirizzo e-mail del destinatario.
Inserire i partecipanti
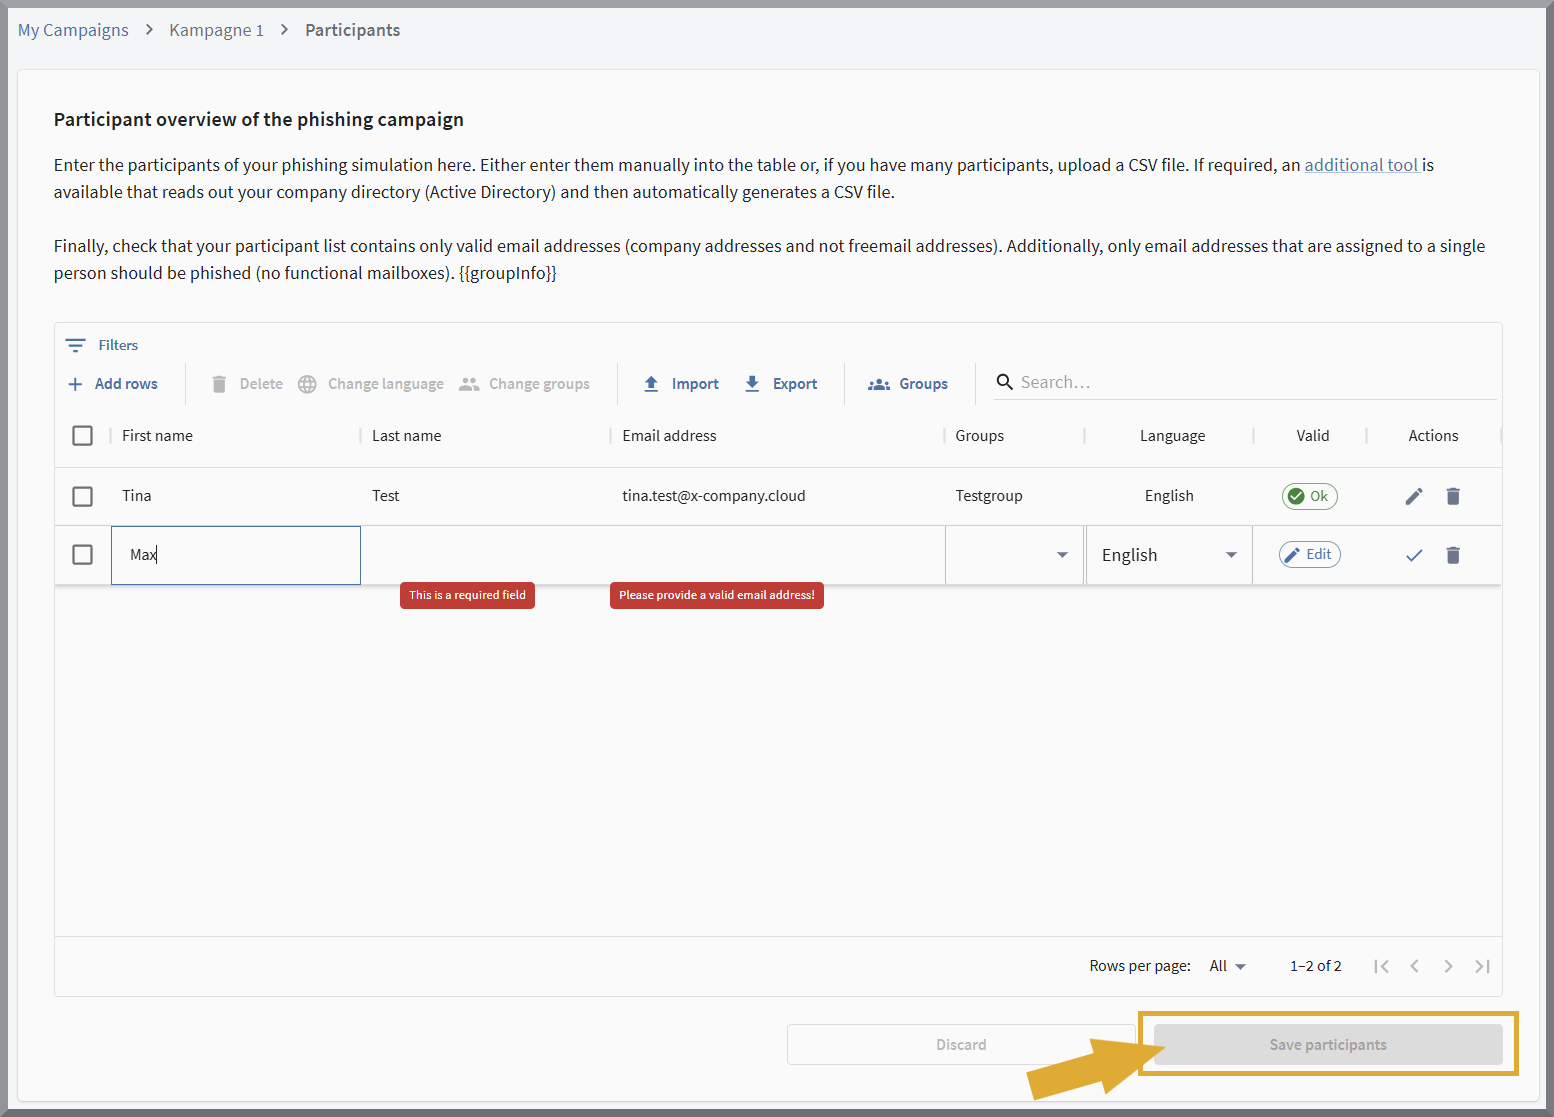
In questa pagina inserisce i partecipanti alla G DATA Phishing Simulation. È possibile farlo tramite inserimento diretto nella pagina o tramite importazione di un file CSV creato in precedenza.
| Le modifiche all’elenco acquisito o elaborato vengono applicate solo dopo il salvataggio. Ciò può causare problemi se, durante l’inserimento dei partecipanti, rimane inattivo a lungo. La maschera di inserimento perde quindi il contatto con il server e gli inserimenti vanno persi. In caso di elenchi lunghi o se deve interrompere l’inserimento, salvi assolutamente di tanto in tanto. |
Selezionare/gestire i template e-mail
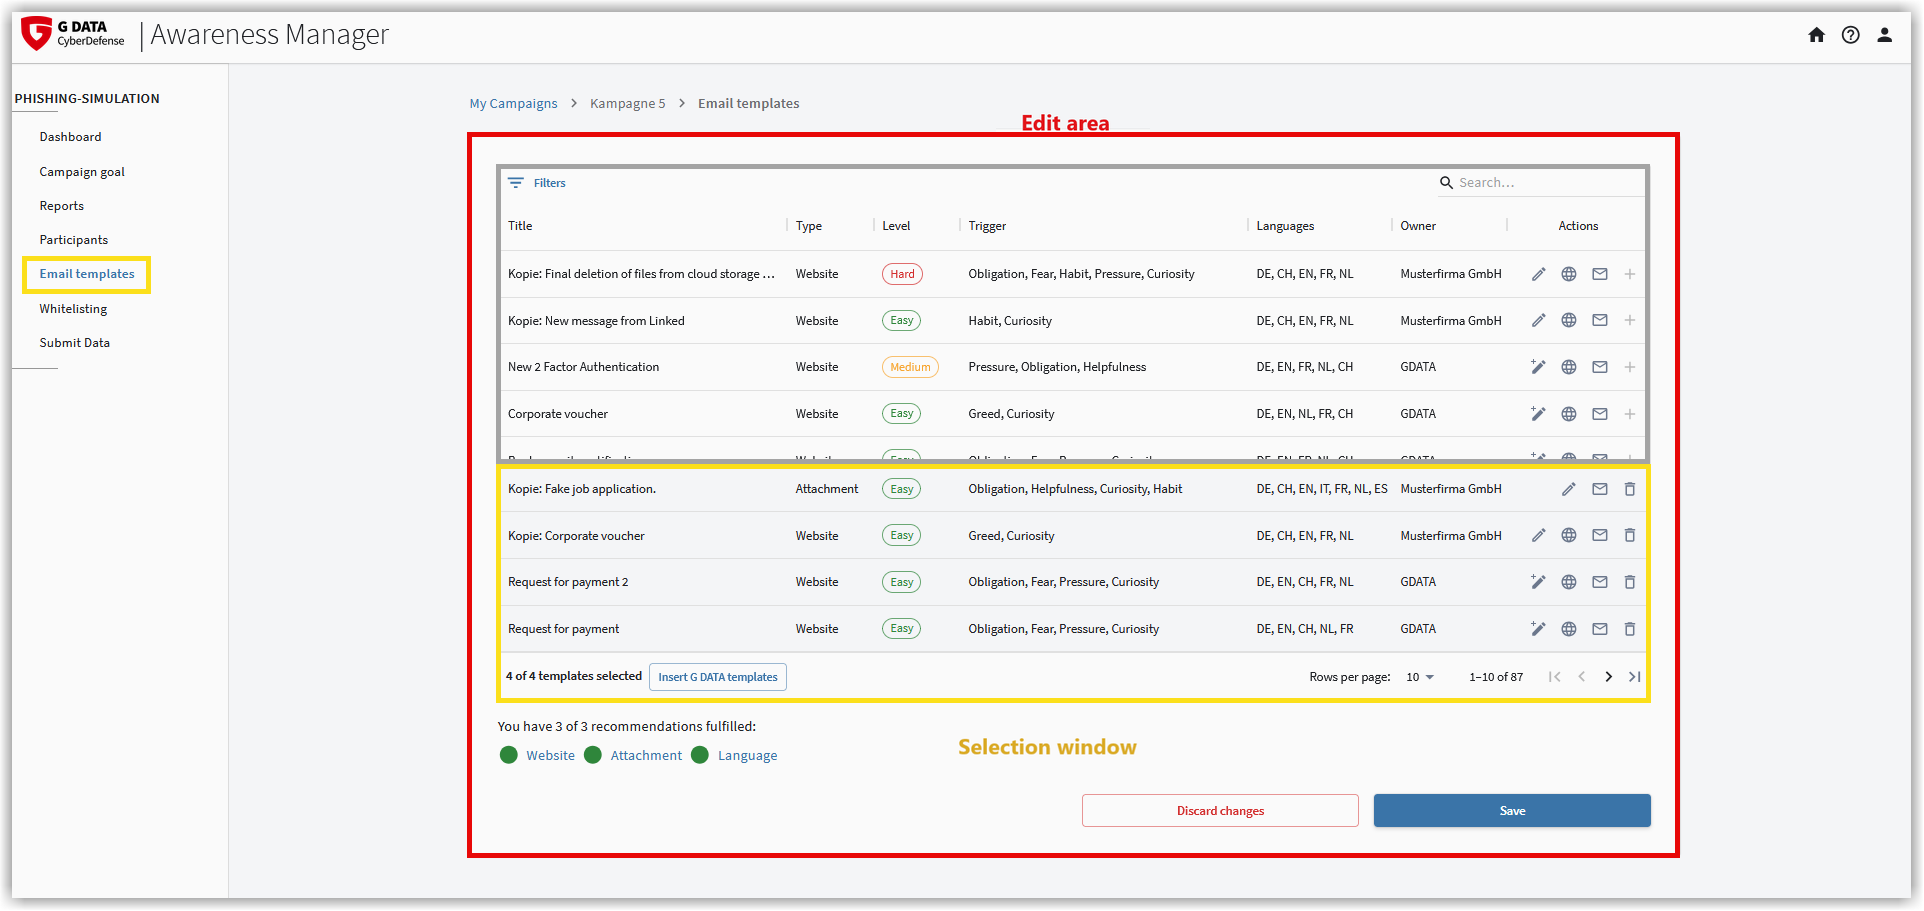
Ogni campagna invia 4 diverse e-mail ai Suoi partecipanti. G DATA ha già riepilogato 4 template per Lei. Questi template sono adatti a un primo approccio all’argomento e rappresentano situazioni comuni.
Può creare un modello personalizzato a partire da una serie di template e-mail.
Le campagne già create possono, se necessario, essere copiate e/o modificate tramite l’icona della matita  copiare e/o modificare.
La selezione di questi template avviene tramite la scheda Template.
Eseguire il whitelisting
Il whitelisting dipende dal software di sicurezza utilizzato presso la Sua organizzazione. In questo articolo trova informazioni utili al riguardo.
Inviare i dati/autorizzare la campagna
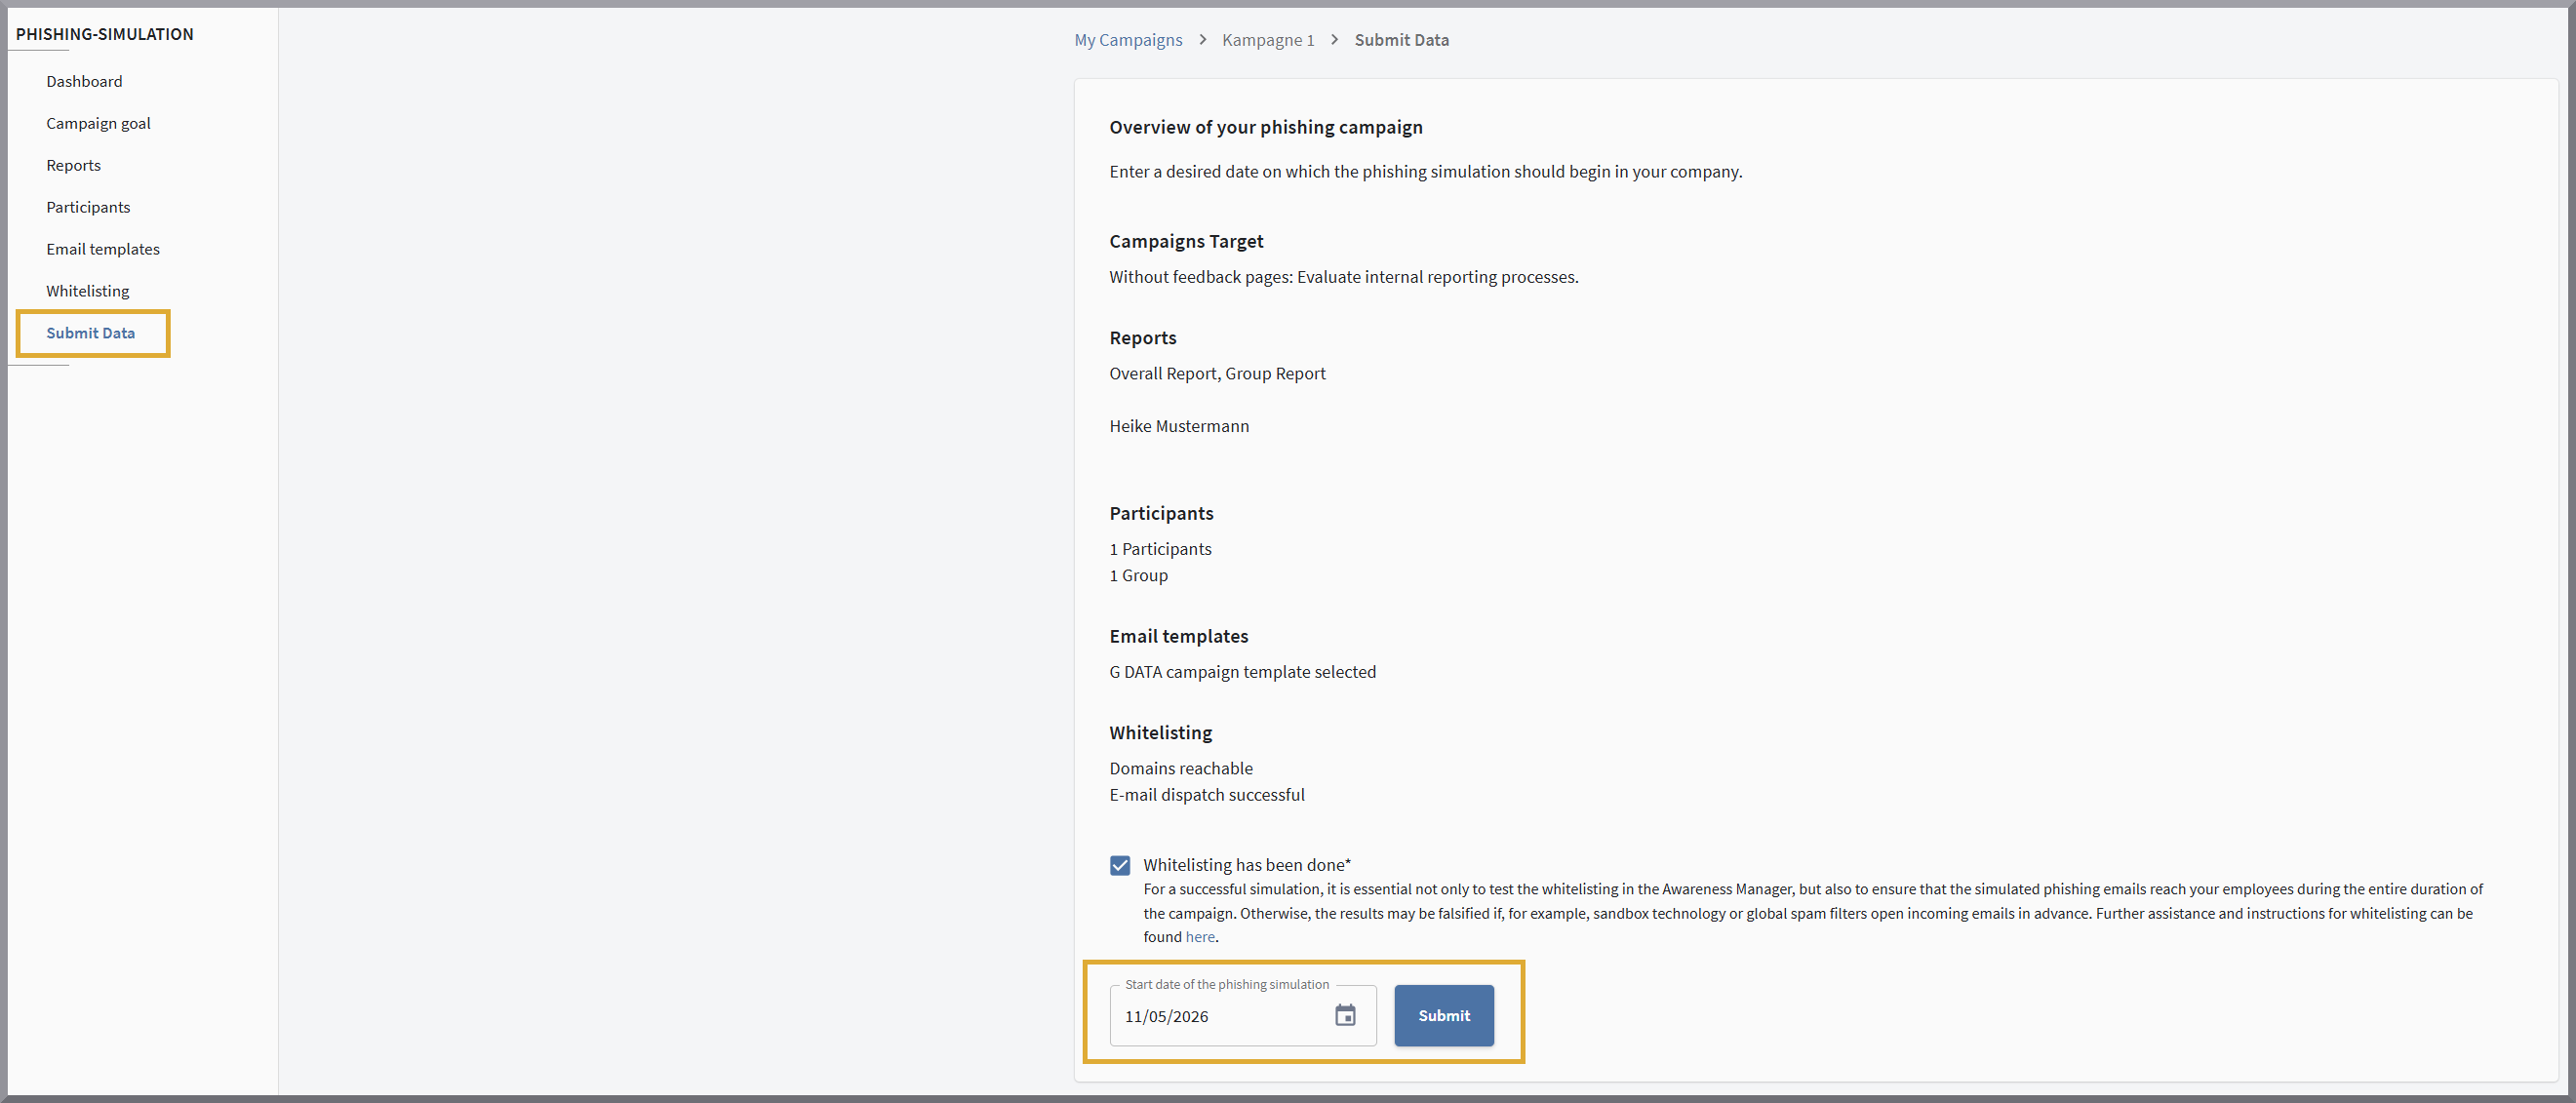
Quando tutto è preparato e tutte le aree nel Dashboard sono verdi, sotto la voce Inviare i dati può inserire la settimana di avvio e avviare la campagna. Prima dell’avvio è necessario confermare ancora una volta che il whitelisting è stato eseguito e testato correttamente.