G DATA MXDR
Retracer des incidents à l’aide du Graphe des alertes
Pour l’analyse a posteriori d’incidents complexes, il peut être utile d’examiner en détail tous les processus impliqués. Pour permettre cela, le Graphe des alertes est disponible dans le G DATA Web-Portal. Vous y trouverez une représentation visuelle de chaque alerte du incident concerné, indiquant quels processus impliqués ont déclenché d’autres processus.
Quel processus a déclenché d’autres processus ? Que s’est-il passé, et dans quels fichiers du système ? Des modifications ont-elles
été apportées au Registre Windows et, si oui, qu’est-ce qui a changé en détail ? Y a-t-il eu une communication vers l’extérieur et, si oui, vers où ?
Ces questions peuvent faire l’objet d’une analyse approfondie.
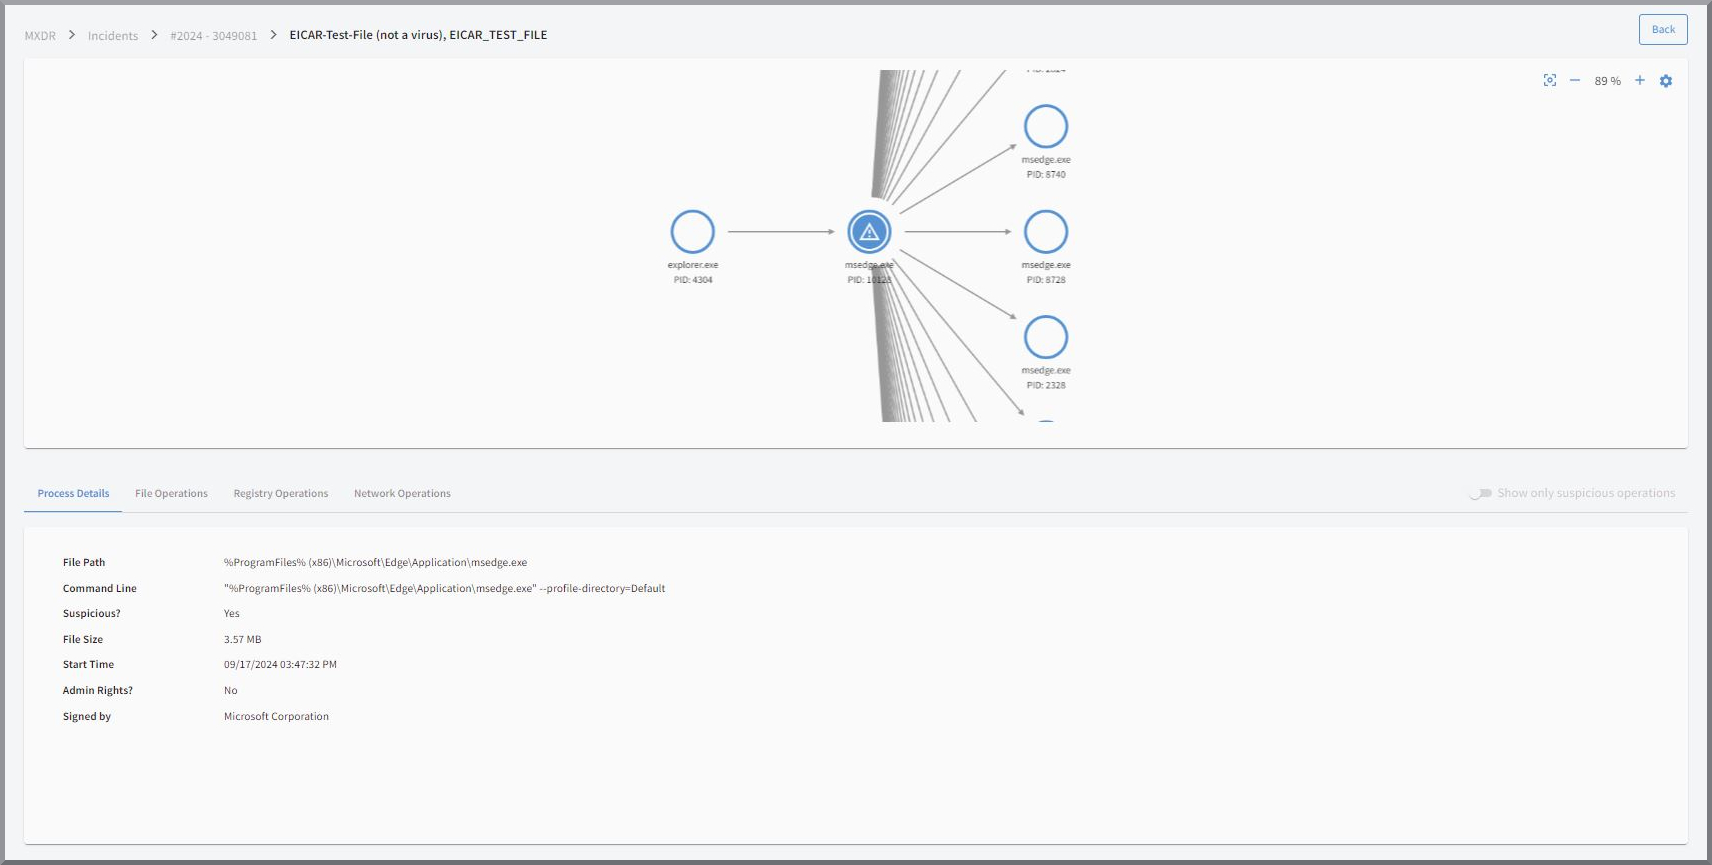
Les interactions entre les processus sont représentées ici. En outre, il est possible de consulter les détails de chaque
processus.
Cela inclut :
-
Détails généraux du processus
-
Opérations sur les fichiers
-
Opérations dans le Registre Windows
-
Opérations réseau
| Le graphe concerne les processus qui appartiennent à une alerte, et non les processus de toutes les alertes qui appartiennent à un incident ! |
Vous accédez au Graphe des alertes dans la
vue détaillée de l’incident soit via l’historique (timeline), soit via la liste des
alertes.
Ici vous trouverez la documentation du Graphe des alertes.