G DATA XDR
Gestione ruoli
I ruoli definiscono l’insieme di autorizzazioni necessarie agli utenti per svolgere le attività loro affidate. I ruoli rispecchiano la ripartizione delle responsabilità all’interno della Sua azienda.
|
Consigliamo di utilizzare i ruoli predefiniti Admin e Read Only. |
Se necessario, può creare ruoli personalizzati per ciascuna categoria e assegnarli agli utenti.
Panoramica
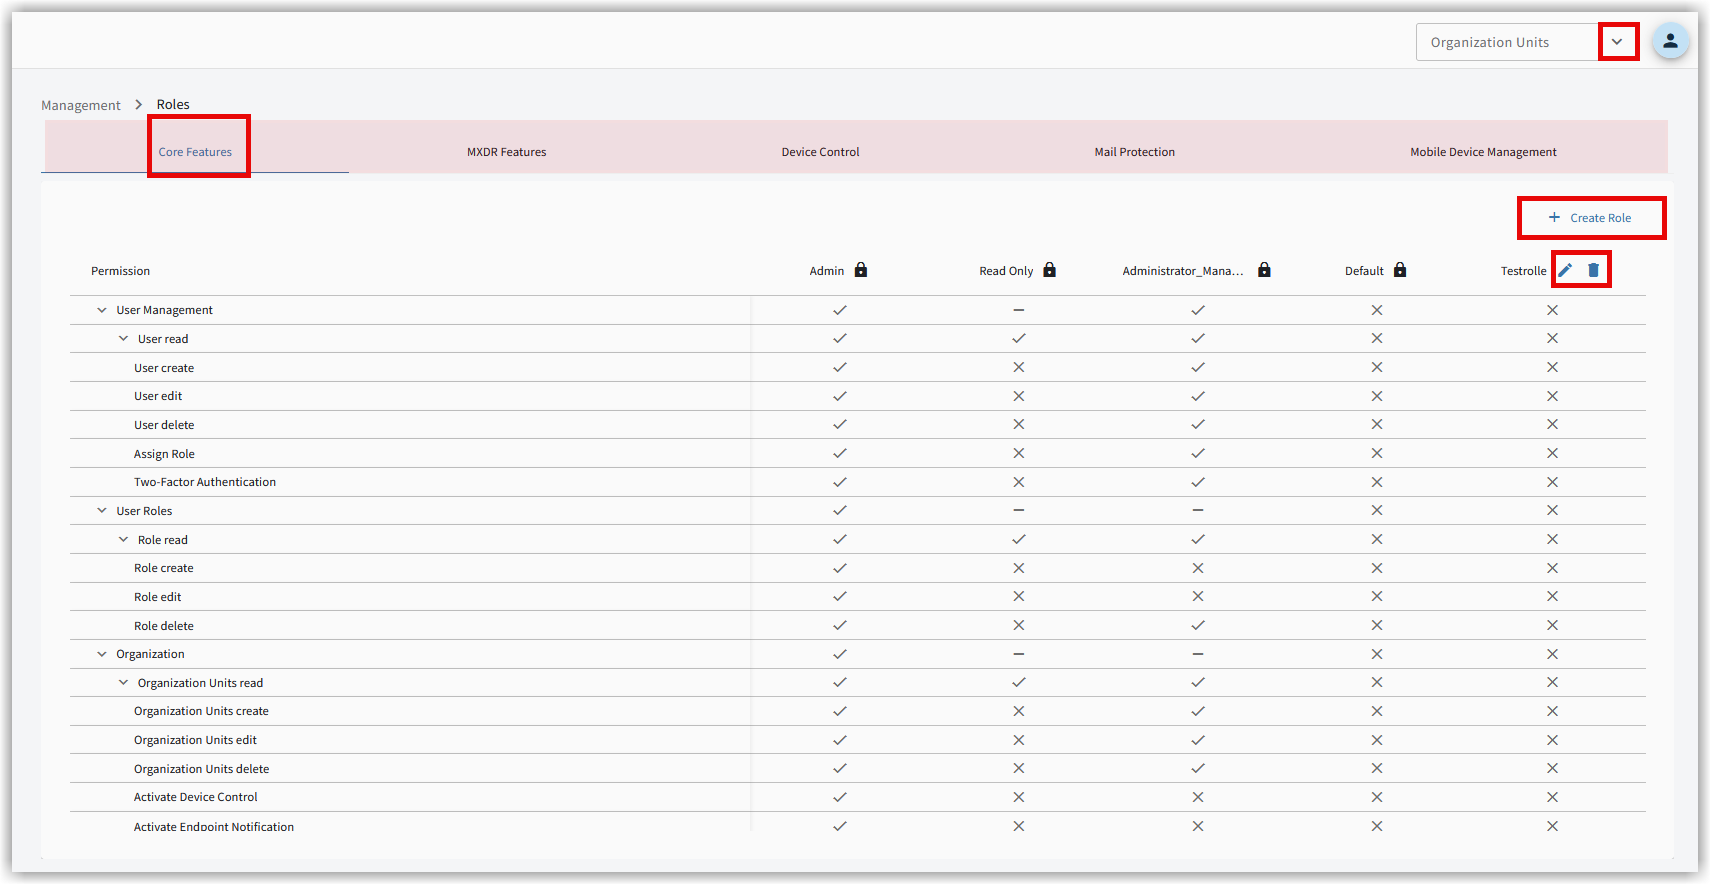
Nella gestione dei ruoli può visualizzare le autorizzazioni assegnate ai ruoli predefiniti Admin e Read Only. Questi ruoli
non possono essere rimossi. Se necessario, è possibile creare ruoli personalizzati per ciascuna categoria
 .
Si apre la finestra per l’assegnazione delle autorizzazioni al nuovo ruolo.
Per modificare le autorizzazioni di un ruolo personalizzato, faccia clic nella riga corrispondente sull’icona di modifica  .
Per eliminare un ruolo, faccia clic sull’icona di eliminazione nella riga corrispondente
 .
|
Un ruolo può essere eliminato solo se non è più assegnato ad alcun utente. Durante la procedura di eliminazione è possibile assegnare un nuovo ruolo agli utenti interessati. 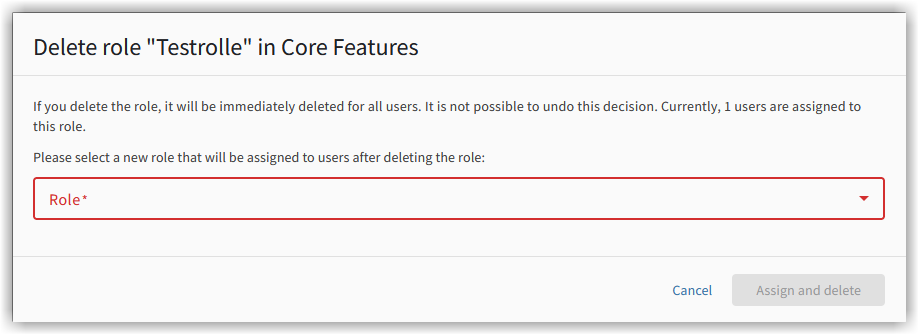
|
Funzioni di base
Funzioni di base
Le funzioni di base consentono l’amministrazione generale del portale web e comprendono funzioni per la Gestione utenti, i Ruoli utente e l'Organizzazione. Di seguito sono illustrate le autorizzazioni disponibili suddivise per categoria.
Gestione utenti
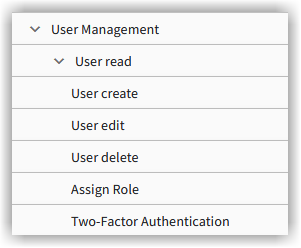
Visualizzare gli utenti |
Consente di visualizzare gli utenti. |
Creare utenti |
Consente di creare nuovi utenti. |
Modificare gli utenti |
Consente di modificare gli utenti esistenti. |
Eliminare gli utenti |
Consente di eliminare gli utenti esistenti. |
Assegnare un ruolo |
Consente di assegnare un ruolo a un utente. |
Autenticazione a due fattori |
Autorizzazione ad attivare o disattivare l’autenticazione a due fattori per un utente. |
Ruoli utente
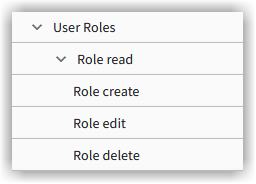
Visualizzare i ruoli |
Consente di visualizzare i ruoli. |
Creare ruoli |
Consente di creare nuovi ruoli. |
Modificare i ruoli |
Consente di modificare i ruoli esistenti. |
Eliminare i ruoli |
Consente di eliminare i ruoli esistenti. |
Organizzazione
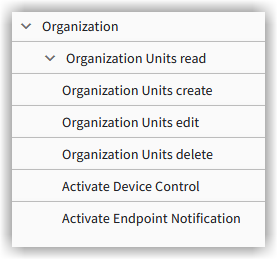
Visualizzare le unità organizzative |
Autorizzazione a visualizzare le unità organizzative. |
Creare unità organizzative |
Consente di visualizzare le unità organizzative. |
Modificare le unità organizzative |
Consente di modificare le unità organizzative esistenti. |
Eliminare le unità organizzative |
Consente di eliminare le unità organizzative esistenti. |
Attivare Device Control |
Consente di attivare Device Control. |
Attivare le notifiche degli endpoint |
Consente di assegnare le notifiche degli endpoint. |
Funzioni MXDR
G DATA MXDR
Funzioni MXDR
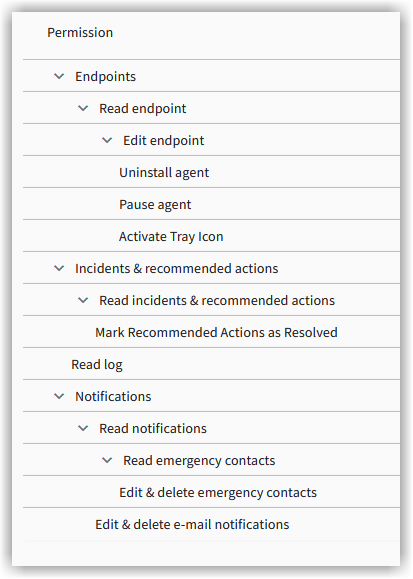
Visualizzare e modificare |
Stabilisce se gli utenti con questo ruolo possono visualizzare e/o modificare gli endpoint. |
||
Opzioni di configurazione dell’Agent |
L’eliminazione dell’endpoint dal portale è vincolata all’autorizzazione a disinstallare gli Agent dagli endpoint. All’avvio della disinstallazione dell’Agent, può decidere se rimuovere contemporaneamente anche l’endpoint dal portale. Le persone autorizzate alla disinstallazione possono rimuovere l’endpoint dal G DATA Portale web anche in un secondo momento.
|
||
Mettere in pausa l’Agent |
Qui può configurare se chi dispone del ruolo può mettere in pausa l’Agent sugli endpoint per 15 minuti.
|
||
Attivare l’icona nell’area di notifica |
Qui può configurare se chi dispone del ruolo può visualizzare l’icona dell’Agent nell’area di notifica del sistema sugli endpoint. |
Incidenti e raccomandazioni operative
Visualizzare incidenti e raccomandazioni operative |
Qui può stabilire se chi dispone di questo ruolo può visualizzare gli incidenti e le raccomandazioni operative. |
Contrassegnare le raccomandazioni operative come completate |
Qui può stabilire se chi dispone di questo ruolo può contrassegnare le raccomandazioni operative come completate. L’opzione è disponibile solo se il ruolo consente di visualizzare le raccomandazioni operative. |
Visualizzare i log |
Qui può stabilire se chi dispone di questo ruolo può visualizzare la vista Log. |
Notifiche
Visualizzare le notifiche |
Opzione per stabilire in generale se chi dispone del ruolo specifico riceve notifiche. |
||
Modificare ed eliminare i contatti di emergenza |
Qui può stabilire se chi dispone del ruolo può aggiungere utenti all’elenco dei contatti di emergenza e rimuoverli.
|
||
Modificare ed eliminare le notifiche e-mail |
Qui può stabilire se chi dispone del ruolo può aggiungere utenti all’elenco dei destinatari delle notifiche e-mail e rimuoverli. È inoltre possibile impostare la lingua dell’e-mail e il tipo di eventi che generano notifiche.
|
Gestione dispositivi
Gestione dispositivi
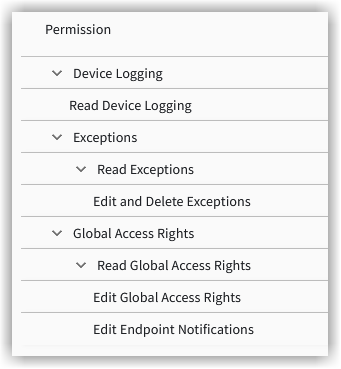
Se utilizza il prodotto G DATA Policy Control, qui può stabilire quali modifiche possono apportare al prodotto le persone che dispongono del ruolo.
Registrazione delle attività dei dispositivi |
Stabilisce se gli utenti con questo ruolo possono visualizzare i log delle attività dei dispositivi. |
Visualizzare le eccezioni |
Consente di visualizzare le eccezioni. |
Modificare ed eliminare le eccezioni |
Consente di modificare ed eliminare le eccezioni. |
Regole di accesso globali |
Stabilisce se gli utenti con questo ruolo possono visualizzare e/o modificare le regole di accesso globali e modificare le notifiche visualizzate sugli endpoint. |