G DATA XDR
Creazione e modifica dei ruoli
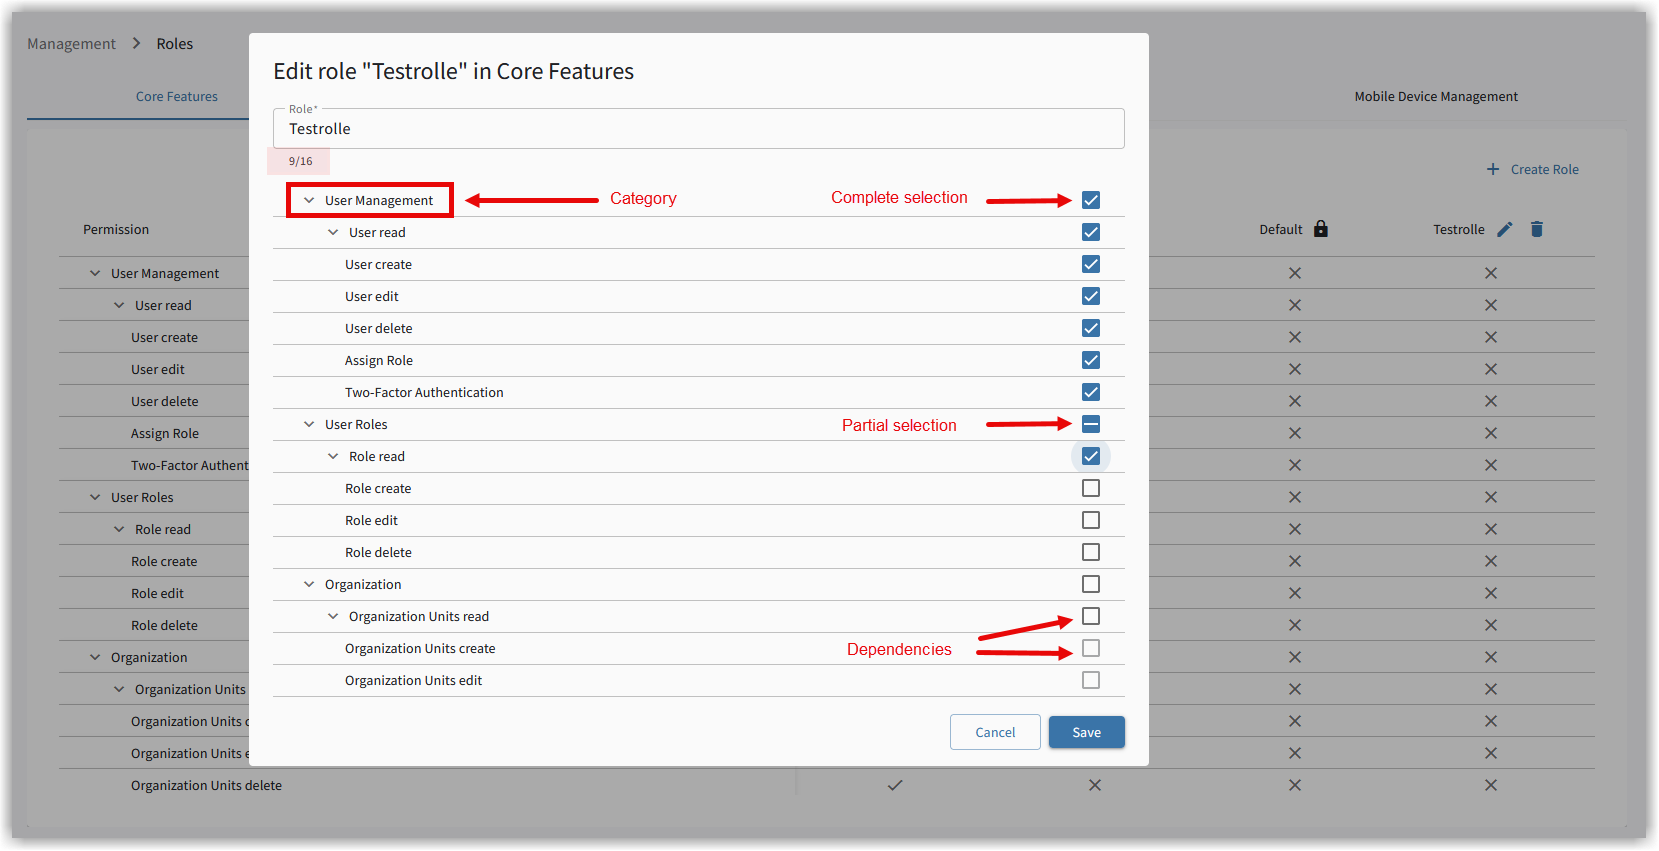
La finestra presenta la stessa struttura sia per la creazione di nuovi ruoli sia per la modifica dei ruoli. È possibile creare e modificare il ruolo e le relative autorizzazioni sia per le funzioni di base sia per i singoli prodotti.
Durante la creazione di un ruolo, può assegnare un nome di massimo 16 caratteri.
Selezioni o deselezioni le caselle di controllo per impostare le autorizzazioni.
Le autorizzazioni possono essere selezionate direttamente per le categorie principali e vengono concesse per le rispettive aree associate.
Se vengono concesse tutte le autorizzazioni di una categoria principale, la relativa casella presenta un segno di spunta.

Se sono selezionate solo alcune autorizzazioni di una categoria principale, la casella di controllo mostra una
linea orizzontale.

Se la casella di controllo  non è selezionata, la relativa autorizzazione non viene concessa.
Se una casella di controllo relativa a un’autorizzazione appare in grigio, tale autorizzazione può essere concessa solo dopo aver concesso l’autorizzazione preliminare necessaria. Ad esempio, non è possibile concedere l’autorizzazione a Eliminare gli utenti se il ruolo non dispone dell’autorizzazione a Visualizzare gli utenti.
| Conceda l’autorizzazione ad Assegnare un ruolo solo ai ruoli con autorizzazioni complete per tutti i prodotti. In caso contrario, un utente con un ruolo di questo tipo e autorizzazioni limitate potrebbe attribuirsi autonomamente tutte le altre autorizzazioni senza approvazione. Ad esempio, se un ruolo consente di gestire il portale, ma non di visualizzare gli endpoint o di contrassegnare le raccomandazioni operative come completate, tale ruolo non dovrebbe consentire di assegnarsi autonomamente le autorizzazioni mancanti. |
Funzioni di base
Funzioni di base
Le funzioni di base consentono l’amministrazione generale del portale web e comprendono funzioni per la Gestione utenti, i Ruoli utente e l'Organizzazione. Di seguito sono illustrate le autorizzazioni disponibili suddivise per categoria.
Gestione utenti
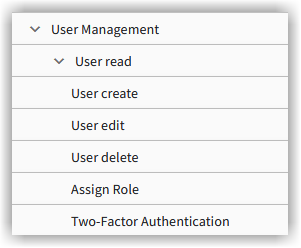
Visualizzare gli utenti |
Consente di visualizzare gli utenti. |
Creare utenti |
Consente di creare nuovi utenti. |
Modificare gli utenti |
Consente di modificare gli utenti esistenti. |
Eliminare gli utenti |
Consente di eliminare gli utenti esistenti. |
Assegnare un ruolo |
Consente di assegnare un ruolo a un utente. |
Autenticazione a due fattori |
Autorizzazione ad attivare o disattivare l’autenticazione a due fattori per un utente. |
Ruoli utente
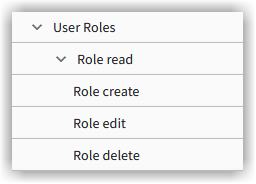
Visualizzare i ruoli |
Consente di visualizzare i ruoli. |
Creare ruoli |
Consente di creare nuovi ruoli. |
Modificare i ruoli |
Consente di modificare i ruoli esistenti. |
Eliminare i ruoli |
Consente di eliminare i ruoli esistenti. |
Organizzazione
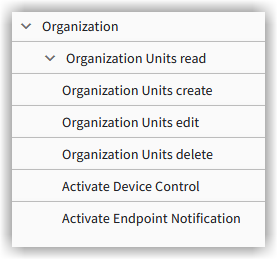
Visualizzare le unità organizzative |
Autorizzazione a visualizzare le unità organizzative. |
Creare unità organizzative |
Consente di visualizzare le unità organizzative. |
Modificare le unità organizzative |
Consente di modificare le unità organizzative esistenti. |
Eliminare le unità organizzative |
Consente di eliminare le unità organizzative esistenti. |
Attivare Device Control |
Consente di attivare Device Control. |
Attivare le notifiche degli endpoint |
Consente di assegnare le notifiche degli endpoint. |
Impostazioni specifiche dei prodotti
A seconda del prodotto, possono essere presenti ulteriori sezioni dedicate ai prodotti.
Configurazione delle autorizzazioni G DATA MXDR
Definisca quali autorizzazioni di configurazione riceve il ruolo per G DATA MXDR.
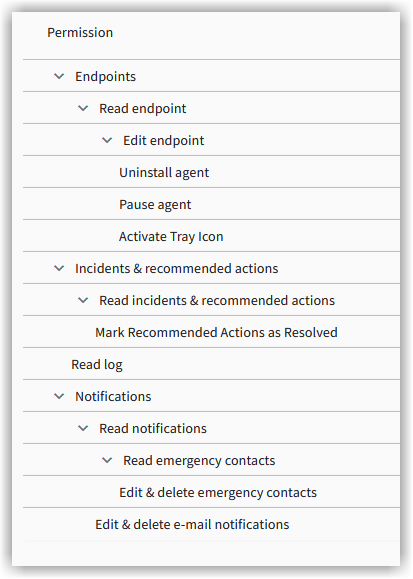
Gestione endpoint
Visualizzare e modificare |
Stabilisce se gli utenti con questo ruolo possono visualizzare e/o modificare gli endpoint. |
||
Opzioni di configurazione dell’Agent |
L’eliminazione dell’endpoint dal portale è vincolata all’autorizzazione a disinstallare gli Agent dagli endpoint. All’avvio della disinstallazione dell’Agent, può decidere se rimuovere contemporaneamente anche l’endpoint dal portale. Le persone autorizzate alla disinstallazione possono rimuovere l’endpoint dal G DATA Portale web anche in un secondo momento.
|
||
Mettere in pausa l’Agent |
Qui può configurare se chi dispone del ruolo può mettere in pausa l’Agent sugli endpoint per 15 minuti.
|
||
Attivare l’icona nell’area di notifica |
Qui può configurare se chi dispone del ruolo può visualizzare l’icona dell’Agent nell’area di notifica del sistema sugli endpoint. |
Incidenti e raccomandazioni operative
Visualizzare incidenti e raccomandazioni operative |
Qui può stabilire se chi dispone di questo ruolo può visualizzare gli incidenti e le raccomandazioni operative. |
Contrassegnare le raccomandazioni operative come completate |
Qui può stabilire se chi dispone di questo ruolo può contrassegnare le raccomandazioni operative come completate. L’opzione è disponibile solo se il ruolo consente di visualizzare le raccomandazioni operative. |
Visualizzare i log |
Qui può stabilire se chi dispone di questo ruolo può visualizzare la vista Log. |
Notifiche
Visualizzare le notifiche |
Opzione per stabilire in generale se chi dispone del ruolo specifico riceve notifiche. |
||
Modificare ed eliminare i contatti di emergenza |
Qui può stabilire se chi dispone del ruolo può aggiungere utenti all’elenco dei contatti di emergenza e rimuoverli.
|
||
Modificare ed eliminare le notifiche e-mail |
Qui può stabilire se chi dispone del ruolo può aggiungere utenti all’elenco dei destinatari delle notifiche e-mail e rimuoverli. È inoltre possibile impostare la lingua dell’e-mail e il tipo di eventi che generano notifiche.
|
Configurazione delle autorizzazioni per la configurazione dei dispositivi
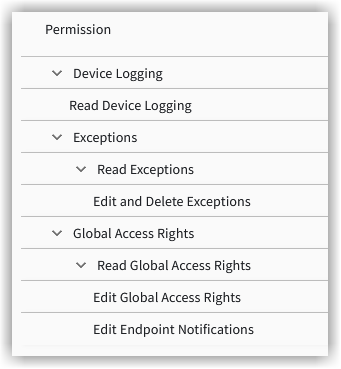
Se utilizza il prodotto G DATA Policy Control, qui può stabilire quali modifiche possono apportare al prodotto le persone che dispongono del ruolo.
Registrazione delle attività dei dispositivi |
Stabilisce se gli utenti con questo ruolo possono visualizzare i log delle attività dei dispositivi. |
Visualizzare le eccezioni |
Consente di visualizzare le eccezioni. |
Modificare ed eliminare le eccezioni |
Consente di modificare ed eliminare le eccezioni. |
Regole di accesso globali |
Stabilisce se gli utenti con questo ruolo possono visualizzare e/o modificare le regole di accesso globali e modificare le notifiche visualizzate sugli endpoint. |
Configurazione delle autorizzazioni G DATA Mail Protection
Se utilizza G DATA Mail Protection, qui può stabilire se il prodotto è visibile nel G DATA Portale web a chi dispone di questo ruolo.
Configurazione delle autorizzazioni G DATA Mobile Device Management
Se utilizza G DATA Mobile Device Management, qui può stabilire se il prodotto è visibile nel G DATA Portale web a chi dispone di questo ruolo.