G DATA XDR
Installazione dell’G DATA Agenten su sistemi macOS
L’installazione su sistemi macOS può essere eseguita tramite GUI oppure tramite comando da riga di comando.
| Qualora Lei abbia installato G DATA Security Client, disinstalli tale componente prima dell’installazione e della messa in funzione dell’Agent. |
|
Per un’identificazione univoca viene utilizzato il FQDN del sistema su cui deve essere installato G DATA Agent. Si assicuri che sul sistema macOS sia impostato correttamente il HostName (nicht ComputerName o LocalHostName!). |
|
Informazioni importanti sull’uso dei modelli. Il G DATA Agent non deve essere installato su modelli che vengono successivamente utilizzati per la clonazione su altri sistemi. L’installazione del G DATA Agent deve essere eseguita sempre dopo un’operazione di clonazione, per garantire un’identificazione univoca degli incidenti. |
Installazione tramite GUI
1 |
Scarichi il file di installazione dal G DATA Portale web nella vista "Installazione di nuovi endpoint", oppure tramite download diretto hier. |
|||
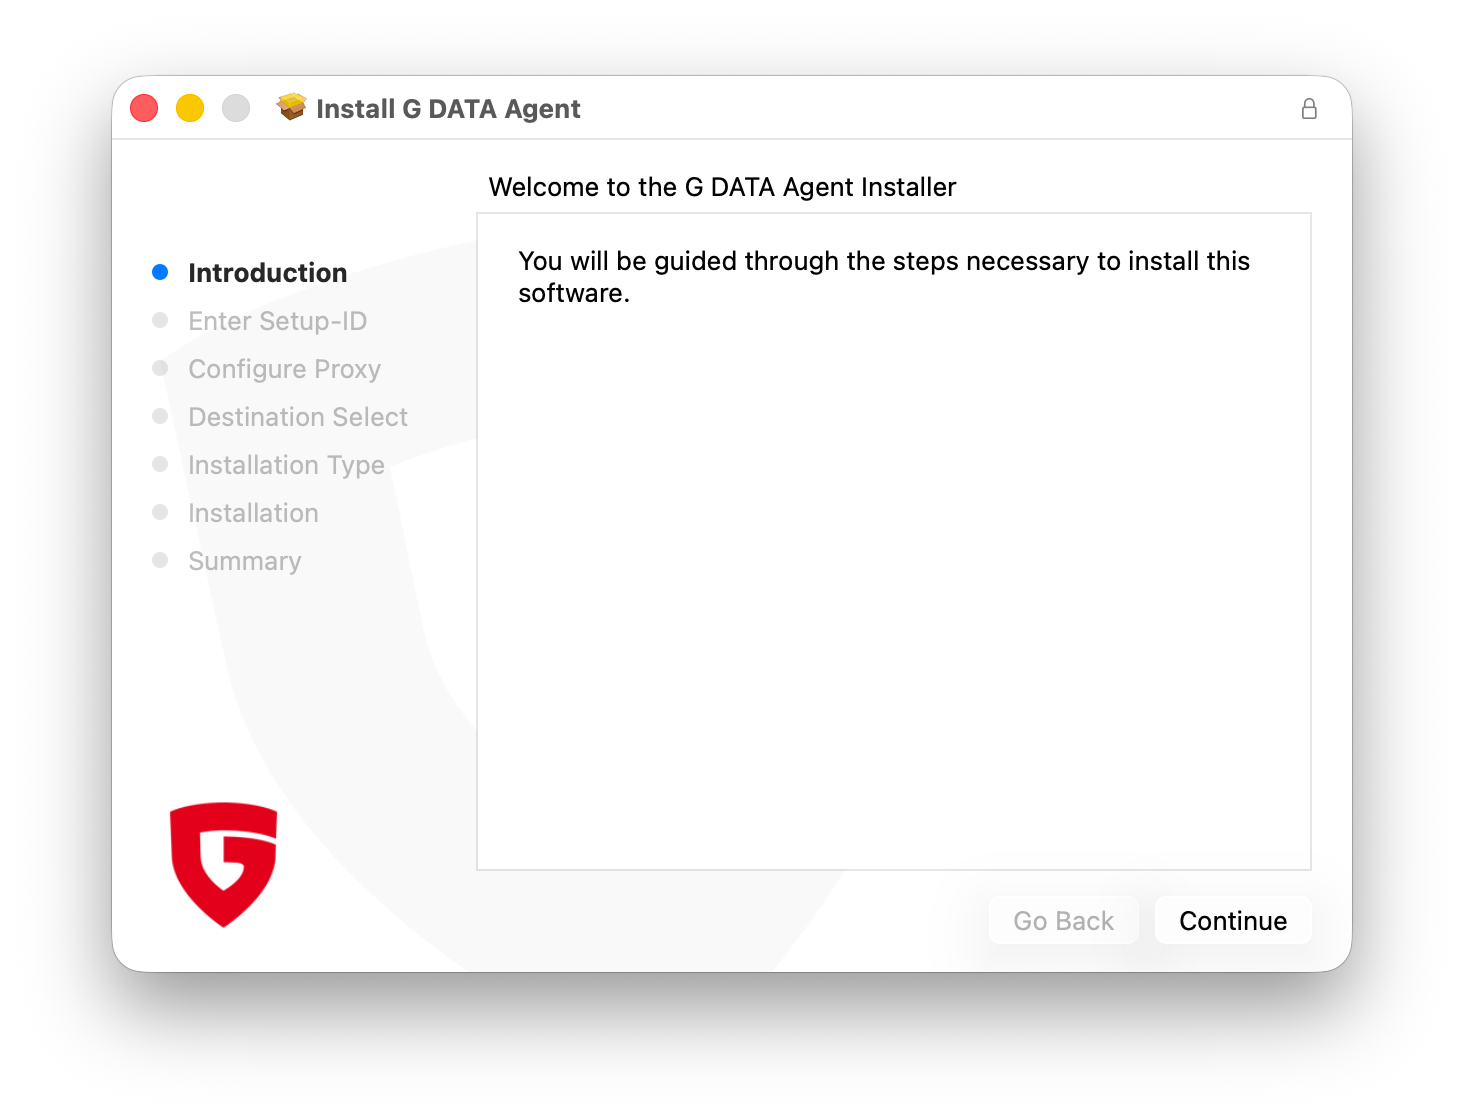
2 |
Faccia clic sul file di installazione ed esegua l’installazione. |
|
||
3 |
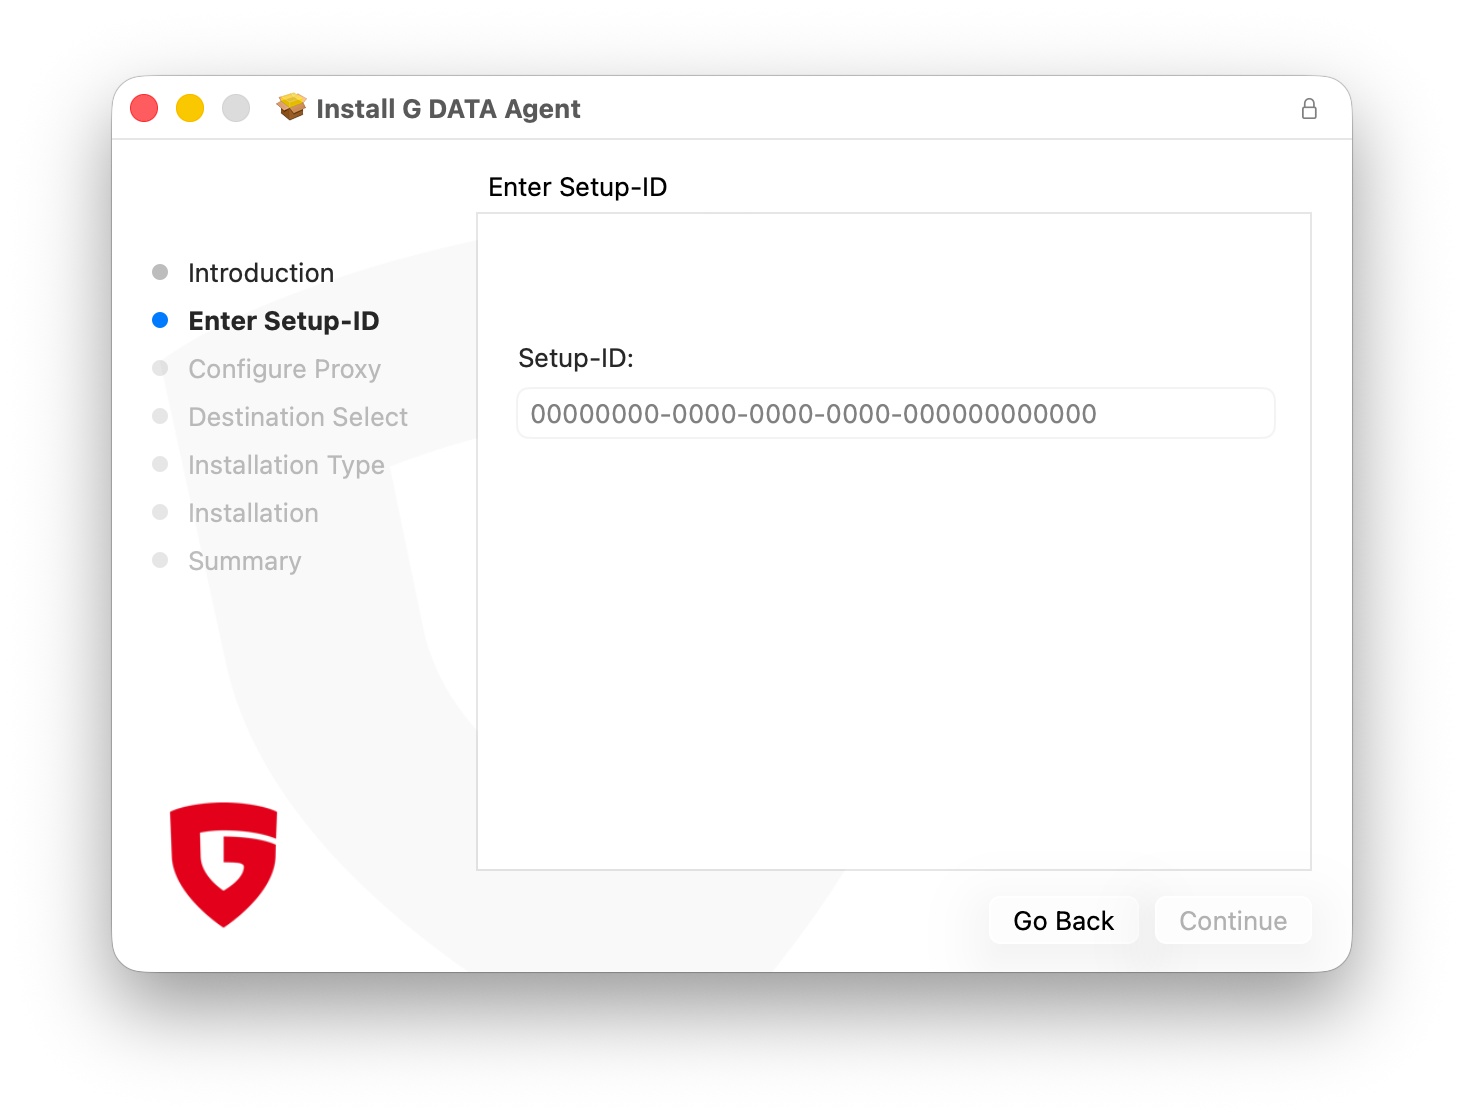
Inserisca la Setup ID. Può visualizzarla nel G DATA Portale web nella vista "Installazione di nuovi endpoint". |
|
||
4 |
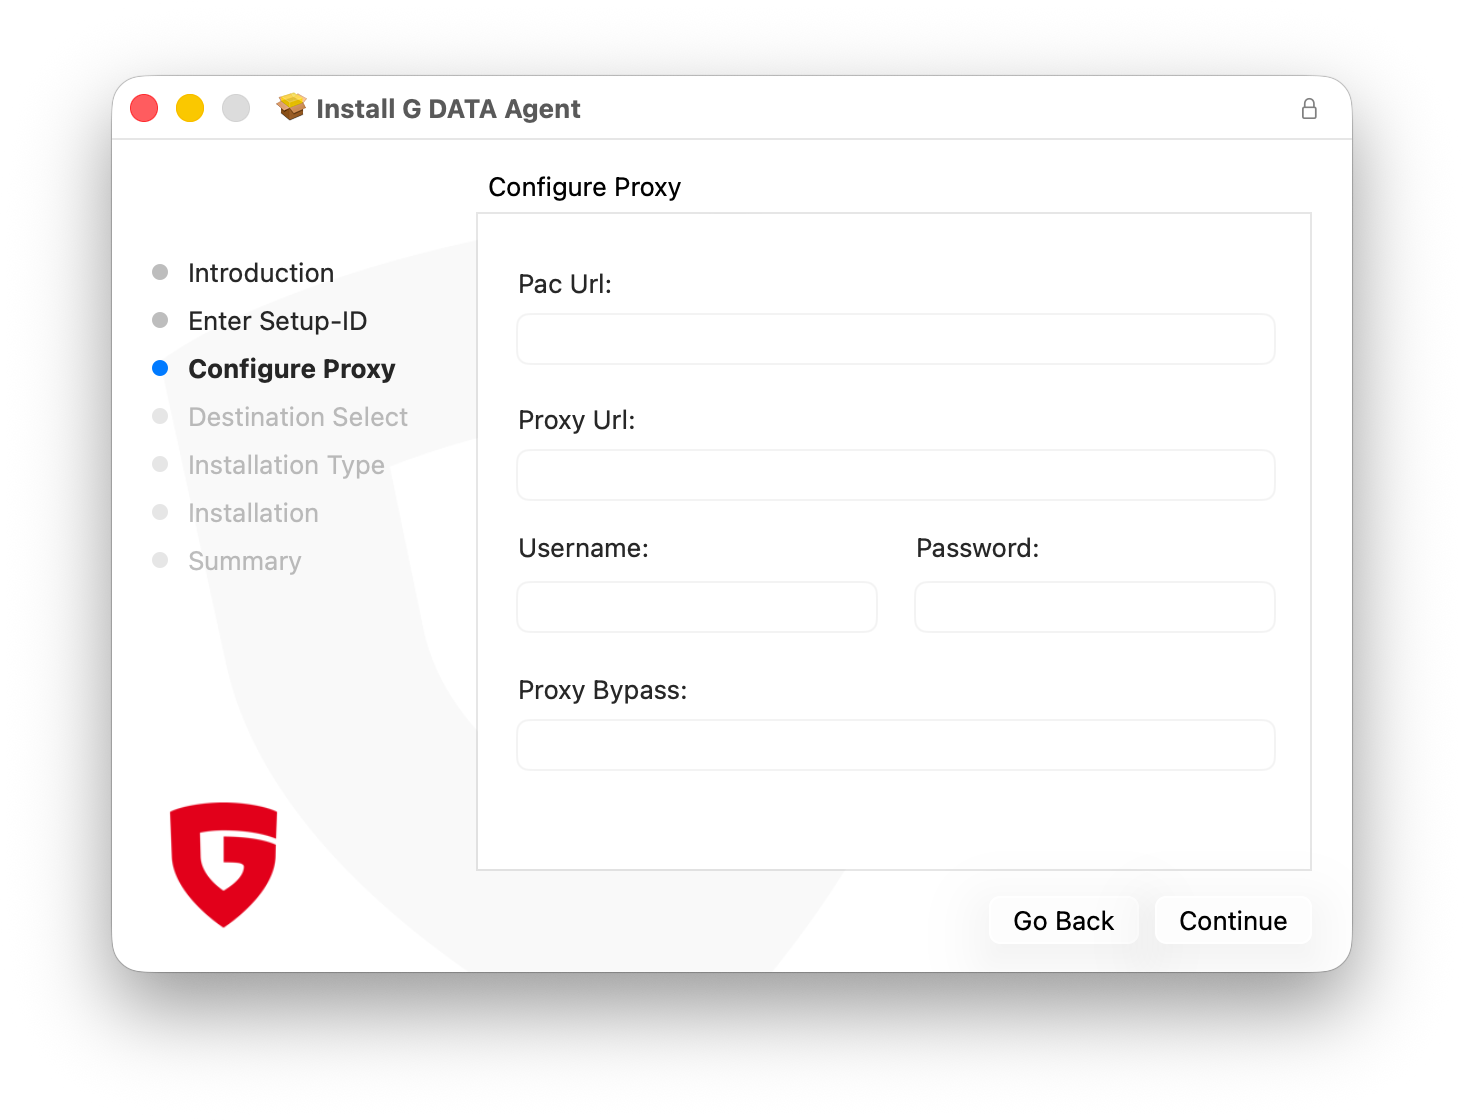
Successivamente può configurare facoltativamente un server proxy. Se non utilizza server proxy, lasci i campi vuoti. |
|
||
5 |
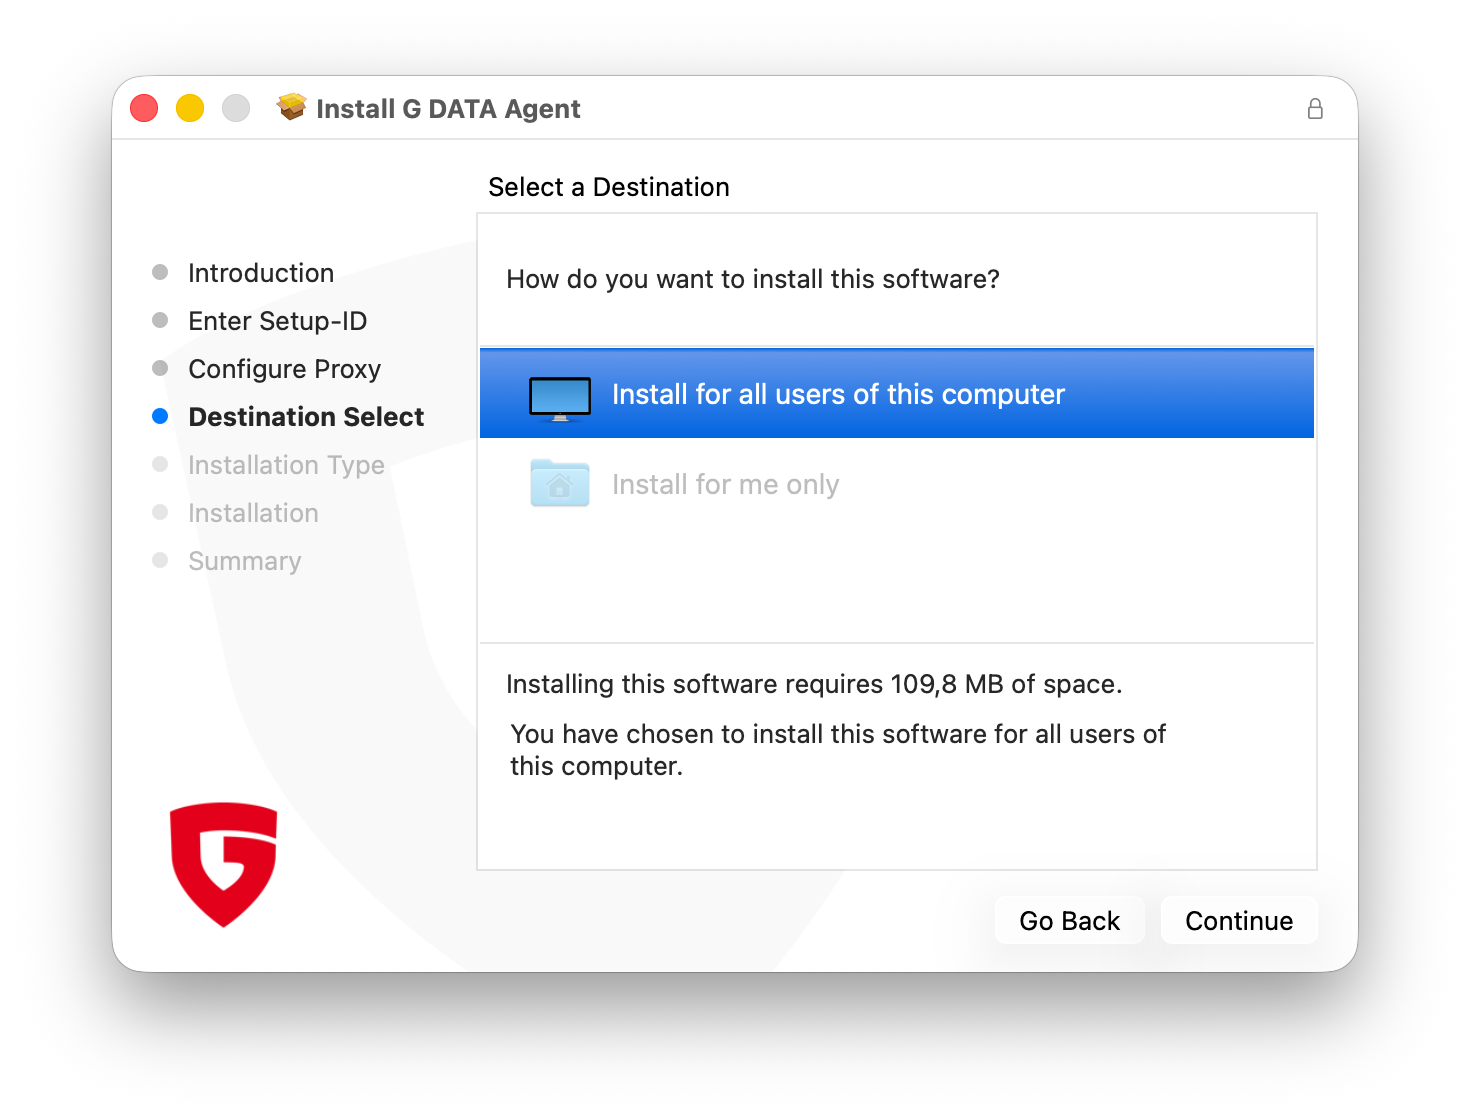
Segue la selezione degli utenti per i quali deve essere eseguita l’installazione. Data la natura del software, è possibile installare l’Agent solo per tutti gli utenti. Faccia clic su Fortfahren. |
|
||
6 |
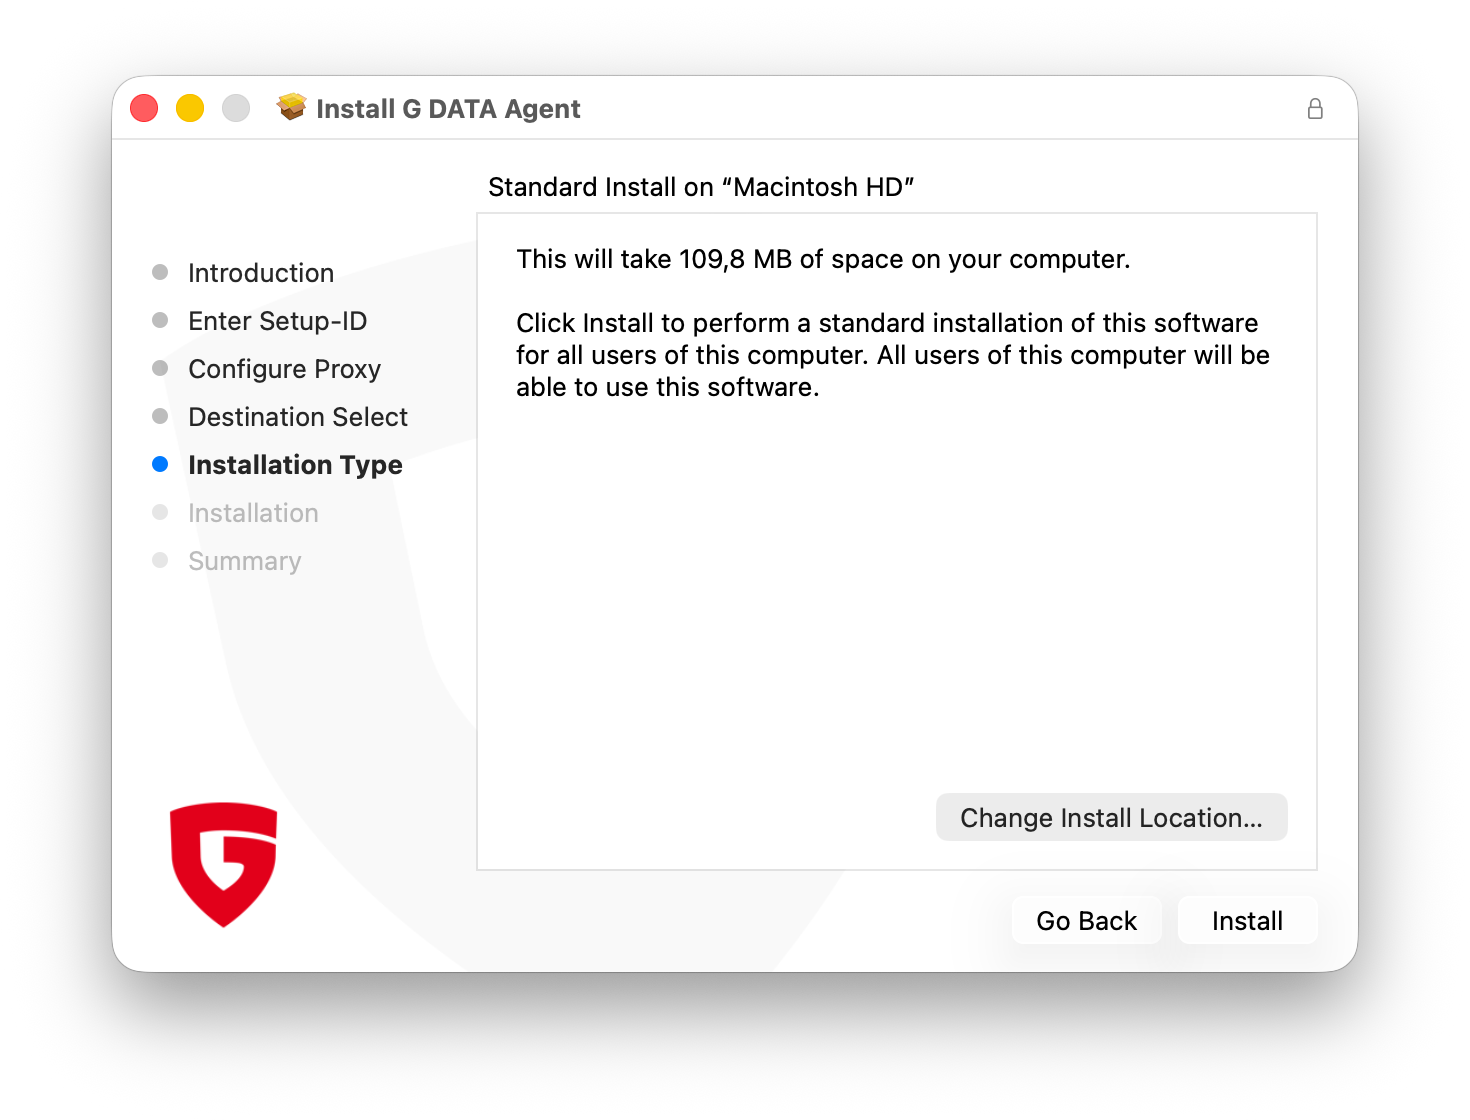
Successivamente deve essere selezionato il volume su cui viene eseguita l’installazione. Come nel passaggio precedente, anche qui non è disponibile alcuna opzione di selezione. Faccia clic su Installieren.
|
|
||
7 |
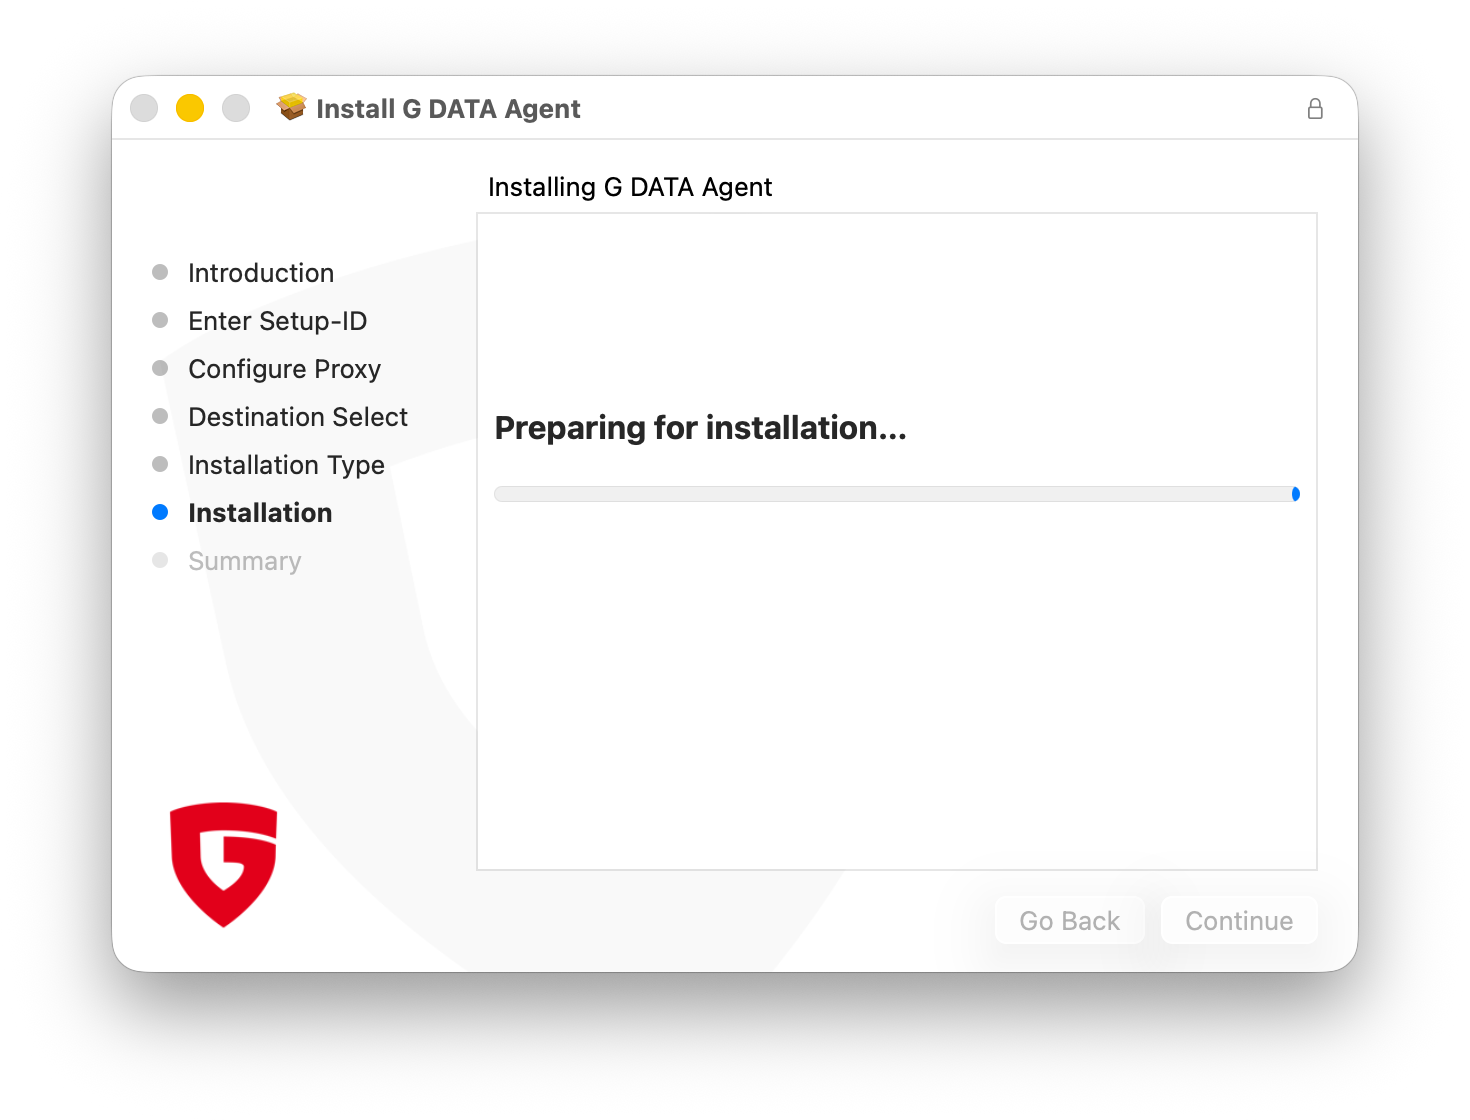
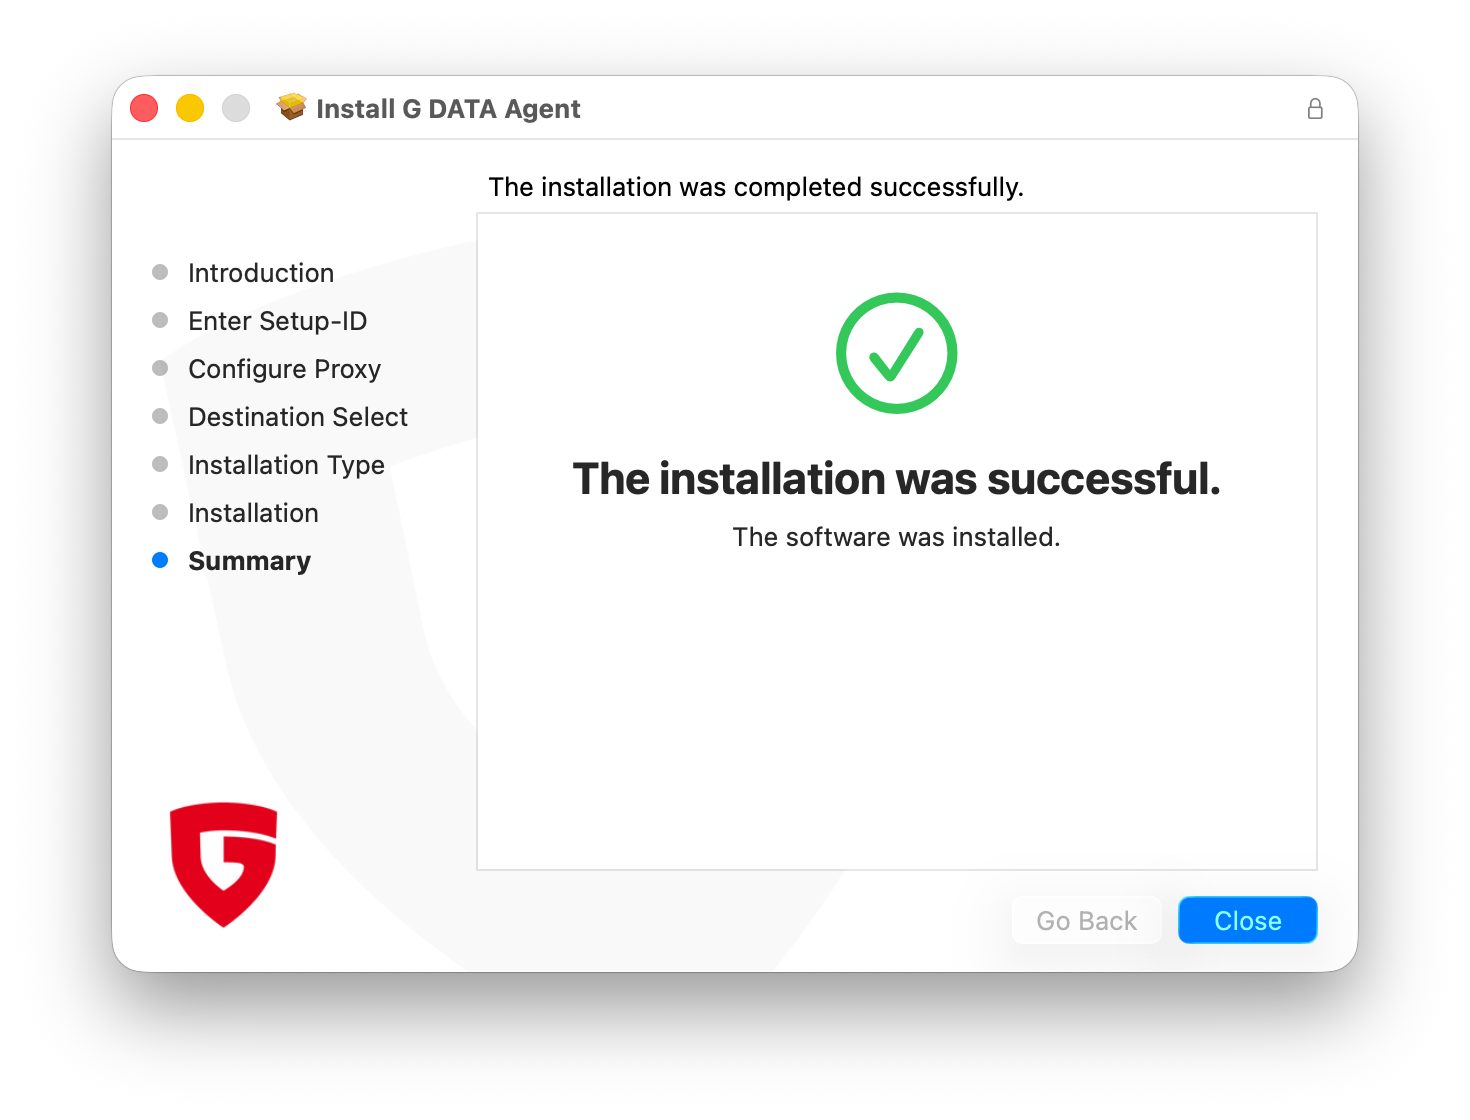
Il processo di installazione viene ora avviato. Dopo il completamento dell’installazione, riceverà una conferma che l’Agent è stato installato correttamente. |
|
||
8 |
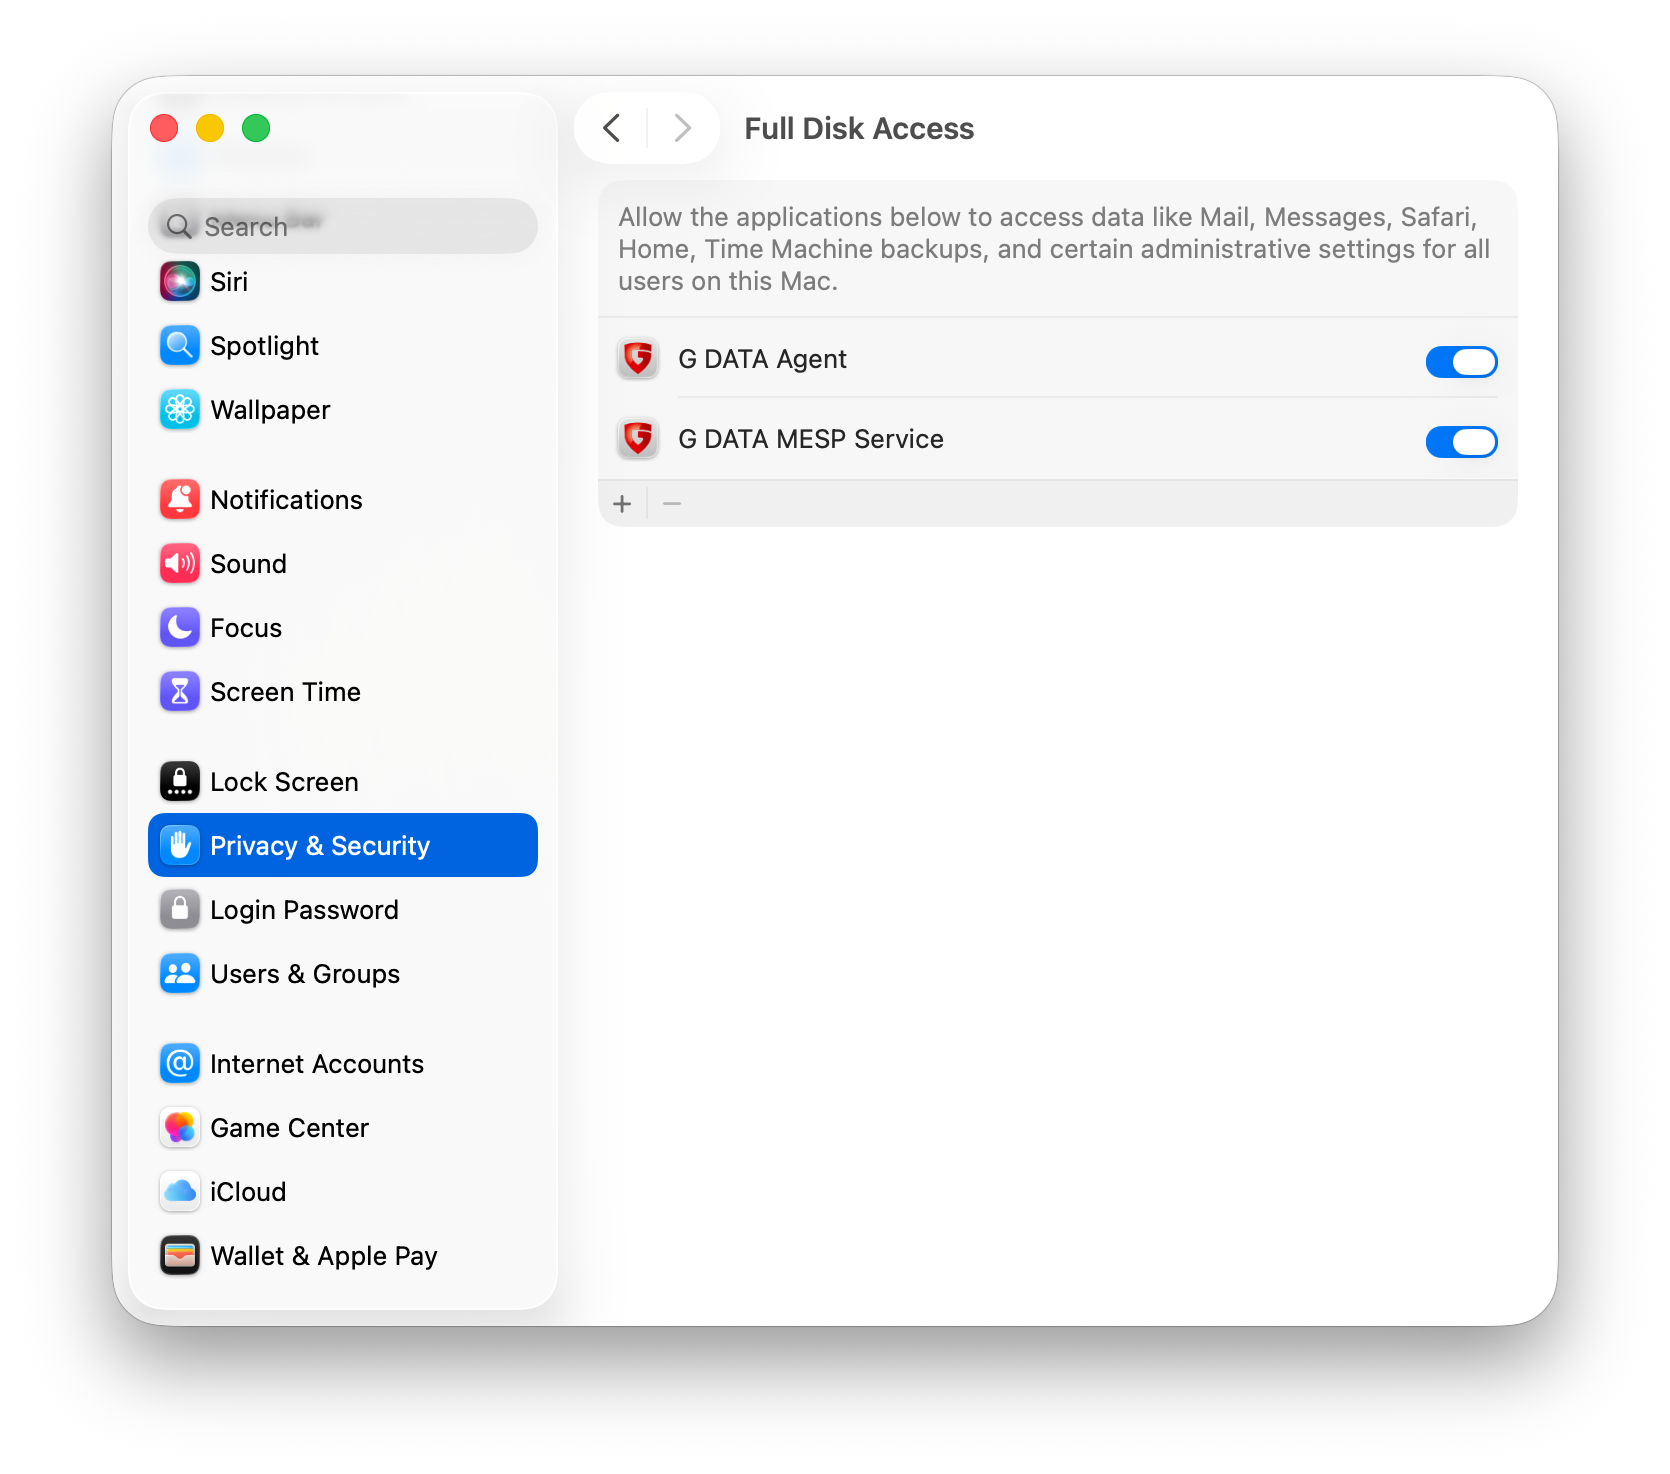
Ora deve ancora concedere il full disk access (FDA) a "G DATA Agent" e a "G DATA MESP Service". A tale scopo, vada in "Privacy e sicurezza" nelle impostazioni e attivi l’interruttore corrispondente per entrambe le applicazioni. |
|
||
9 |
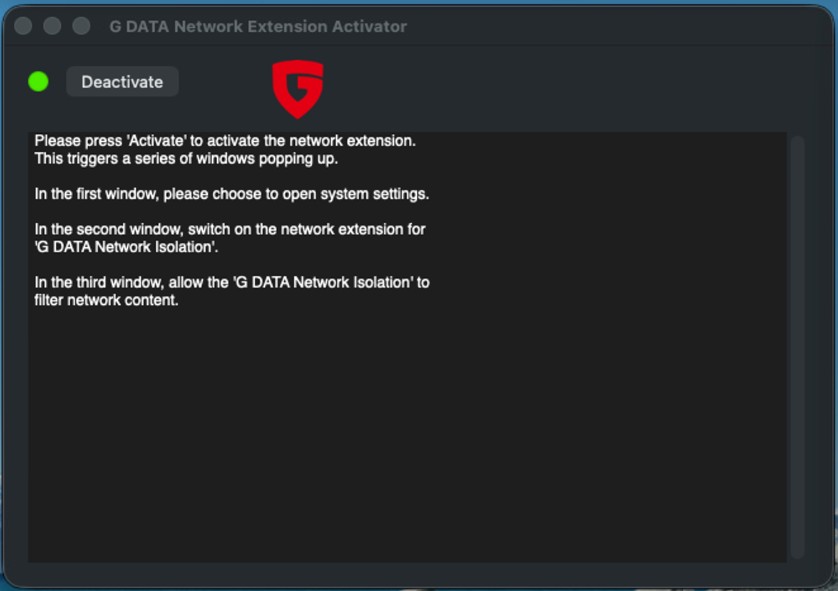
Attivi "G DATA Network Isolation" nelle impostazioni generali. È possibile che venga richiesto tramite finestra pop-up. Se ciò non accade, vada autonomamente nelle impostazioni generali e alla voce "G DATA Network Isolation" e lo attivi facendo clic sull’icona informazioni (vedere screenshot). |

|
||
10 |
In questo modo l’installazione e la configurazione del G DATA Agent sono completate. |
|||
Installazione tramite riga di comando
1 |
Scarichi il file di installazione dal G DATA Portale web nella vista "Installazione di nuovi endpoint", oppure tramite download diretto hier. |
|
2 |
Nel percorso del file di installazione, durante l’esecuzione deve essere presente o deve essere creato un file gdata.agent.cfg, con il seguente contenuto: Sostituisca "setupid" con la Sua Setup ID (incluse le virgolette), che può visualizzare nel G DATA Portale web nella vista "Installazione di nuovi endpoint". A eccezione di questa voce, tutte le voci sono facoltative e devono essere create solo se deve essere configurato un server proxy. |
|
3 |
Ora apra la riga di comando. |
|
4 |
Inserisca il seguente comando: |
|
5 |
Ora conceda alle applicazioni "G DATA Agent" e "G DATA MESP service" il full disk access (FDA). A tal fine, apra "Privacy e sicurezza" nelle impostazioni e attivi i relativi interruttori. |
|
6 |
Attivi "G DATA Network Isolation" nelle impostazioni generali. È possibile che venga richiesto tramite finestra pop-up. Se ciò non accade, vada autonomamente nelle impostazioni generali e alla voce "G DATA Network Isolation" e lo attivi facendo clic sull’icona informazioni (vedere screenshot). |
|
7 |
L’installazione è completata dopo l’esecuzione corretta del comando. |
|
Raggiungibilità del Cloud G DATA
Per garantire la segnalazione affidabile e tempestiva di eventi e incidenti, il cloud G DATA deve essere raggiungibile e non deve essere bloccato da un firewall. A tal fine sono necessarie le impostazioni elencate di seguito. È necessario assicurarsi che *.gdatasecurity.de e *.gdatasoftware.com possano essere risolti e siano raggiungibili.
-
Aperture delle porte
-
Gli Agent G DATA sugli endpoint devono poter raggiungere gli IP dei nostri server backend tramite la porta TCP/443, intervallo IP 194.156.84.0/22 (194.156.84.0 - 194.156.87.255).
-
-
Protocolli
-
I sistemi devono poter comunicare tramite i protocolli HTTPS:// e anche WSS://.
-
-
TLS
-
I server proxy utilizzati devono supportare almeno TLS 1.2.
-
Non deve essere presente alcuna SSL Inspection o Deep Packet Inspection.
-
Deve essere possibile stabilire una connessione cifrata TLS con chess.gdatasecurity.de. A tal fine deve essere presente un certificato root corrispondente.
-