G DATA Phishing Simulation
Configuración estándar de simulación de phishing en Microsoft Exchange Online y Microsoft Defender
Para que los correos electrónicos de una campaña de simulación de phishing se entreguen sin impedimentos en los buzones de los usuarios, sin que las medidas de protección de Defender identifiquen estos correos como spam y los filtren, Microsoft ofrece una forma sencilla de configurar una omisión de estos mecanismos de protección.
| Quedan excluidos los escenarios complejos de enrutamiento de correo electrónico en los que conectores propios enrutan el flujo de mensajes. |
Crear una campaña de phishing mediante la GUI de Microsoft Defender
1. |
Abra la página entrega avanzada en el portal de Microsoft Defender Screenshot anzeigen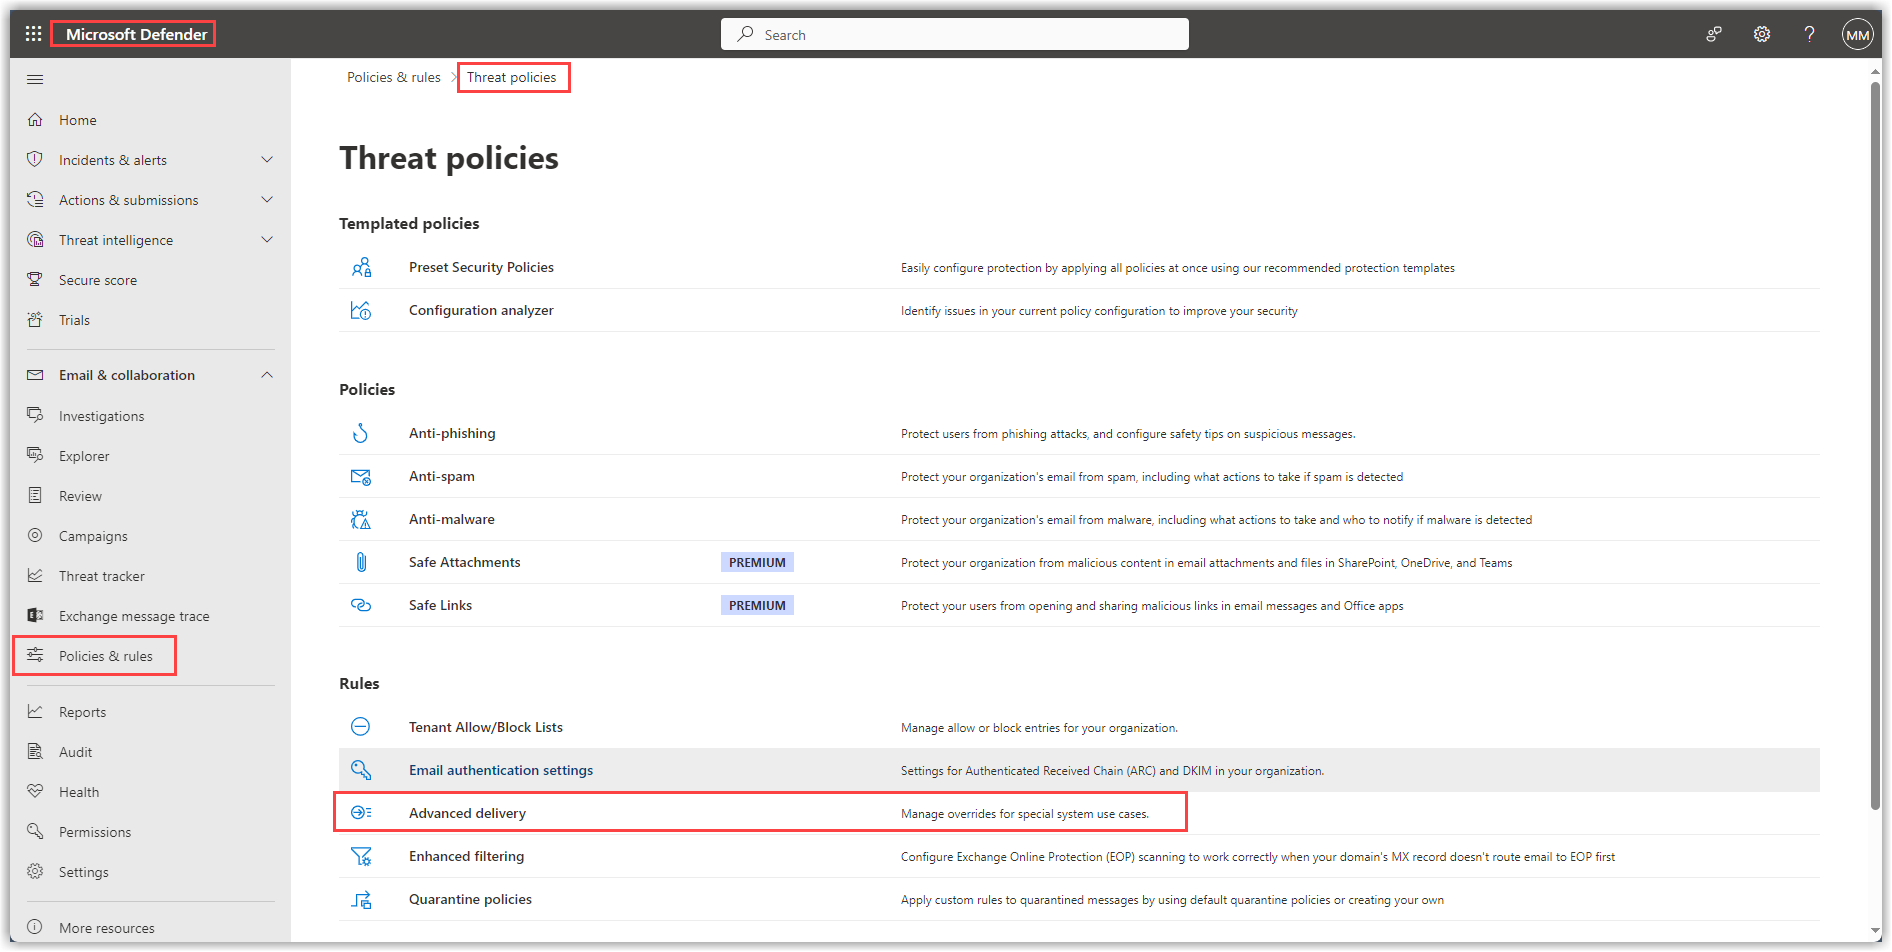
|
||
2. |
En la página Entrega avanzada, seleccione la pestaña Simulación de phishing y haga clic en Añadir. Screenshot anzeigen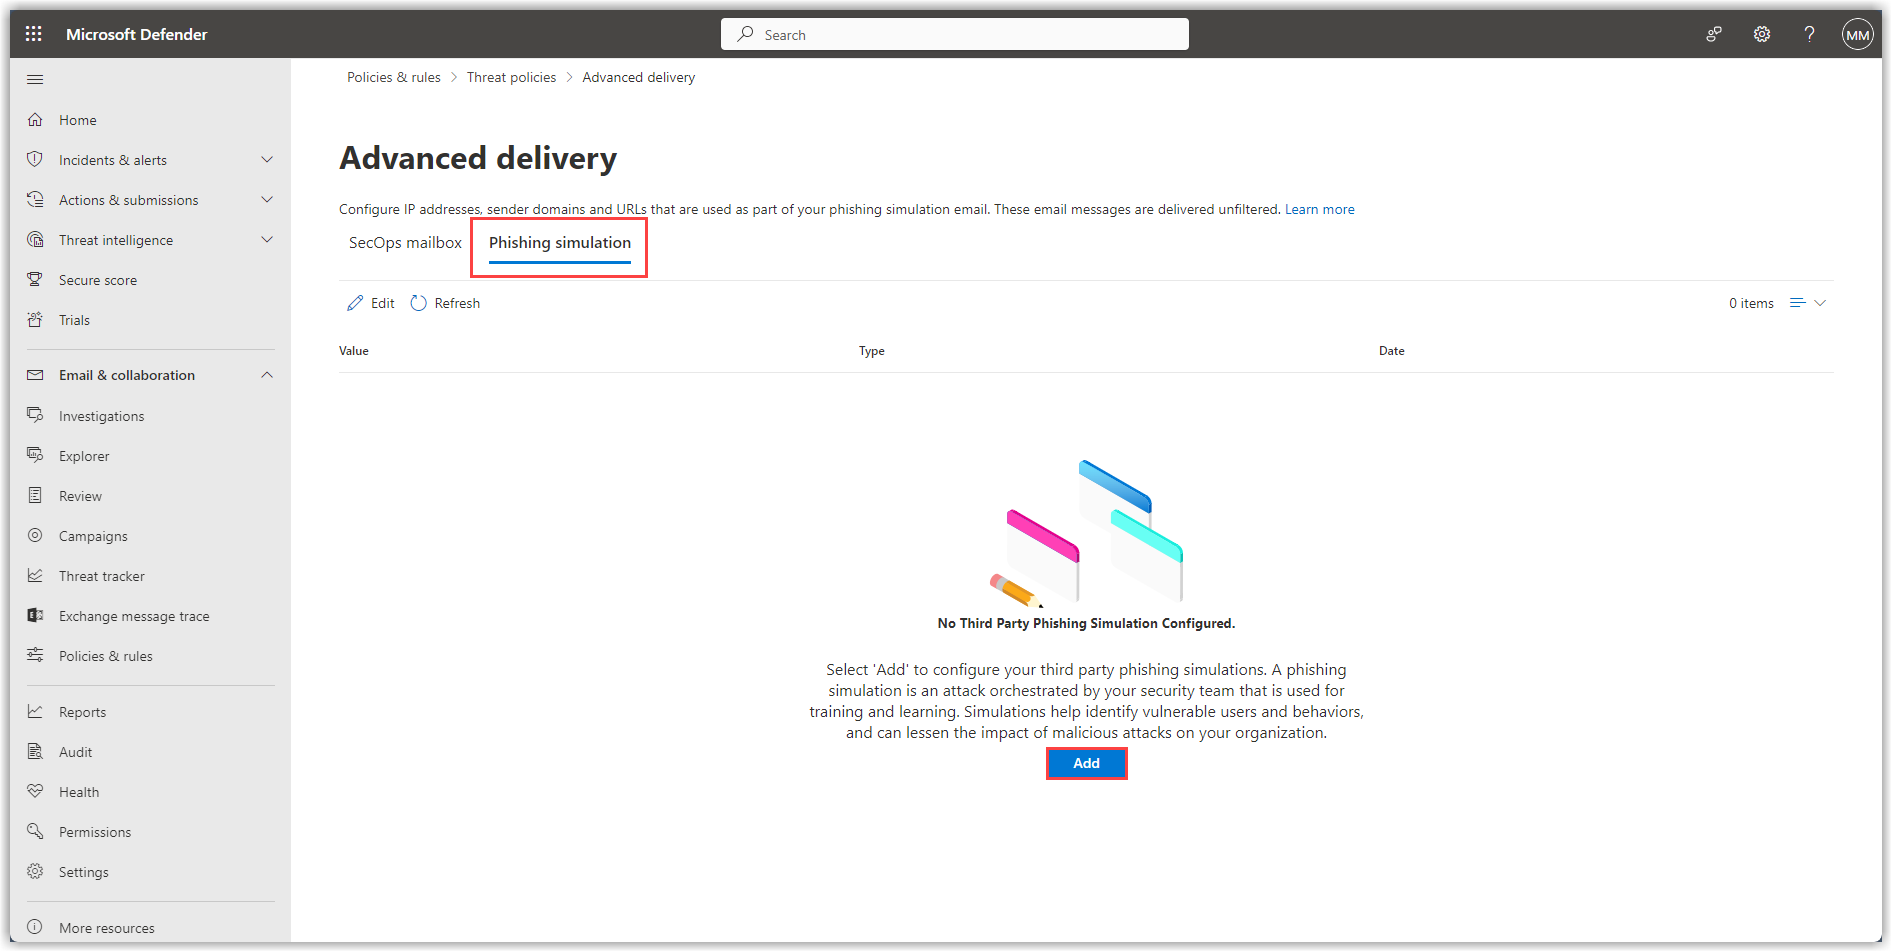
|
||
3. |
Introduzca aquí nuestros dominios e IP y haga clic en Añadir.
Screenshot anzeigen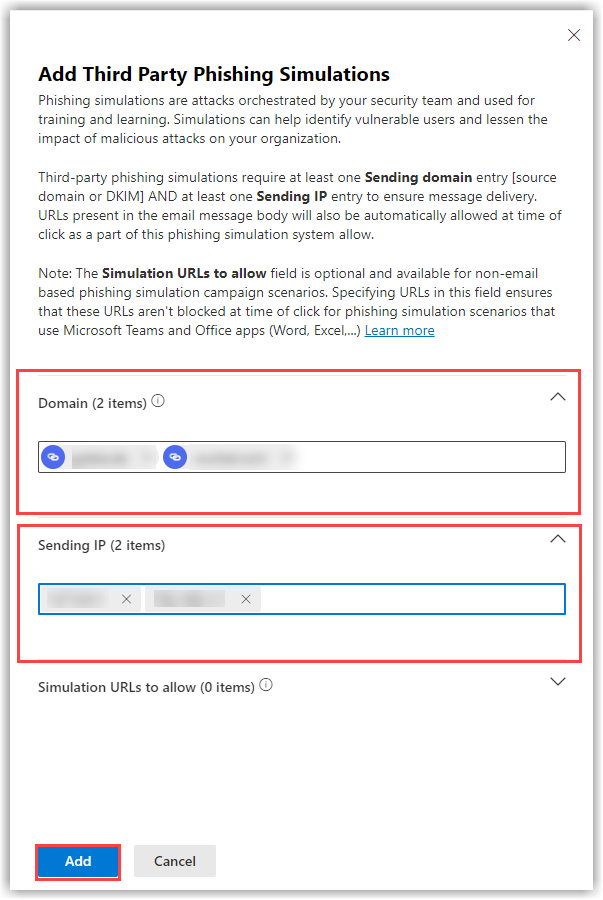
|
||
4. |
Vuelva a comprobar todos los datos y haga clic en Cerrar Screenshot anzeigen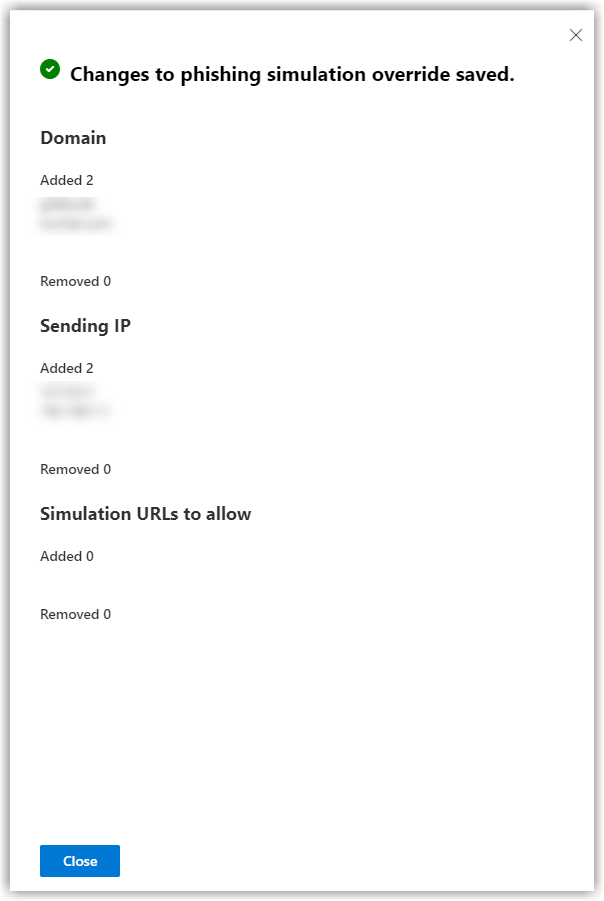
|
Ahora, todos los correos electrónicos que lleguen desde una de las IP indicadas en combinación con uno de los dominios del remitente indicados se reenviarán al buzón del destinatario sin comprobación.
Crear una campaña de phishing mediante Windows PowerShell
1. |
Abra Exchange Online PowerShell con privilegios administrativos y conéctese con su cuenta de Microsoft. |
||
2. |
Cree la directiva de phishing con el siguiente comando:
|
||
3. |
Cree la regla de sobrescritura de simulación de phishing con el siguiente comando: Sustituya Domain1,Domain2,…Domain10 por nuestros dominios, separados por comas.
|
Ahora, todos los correos electrónicos que lleguen desde una de las IP indicadas en combinación con uno de los dominios del remitente indicados se reenviarán al buzón del destinatario sin comprobación.