G DATA Phishing Simulation
El G DATA Awareness Manager
Con ayuda de nuestra plataforma en línea — el G DATA Awareness Manager — puede gestionar cómodamente sus campañas de simulación de phishing. |
|
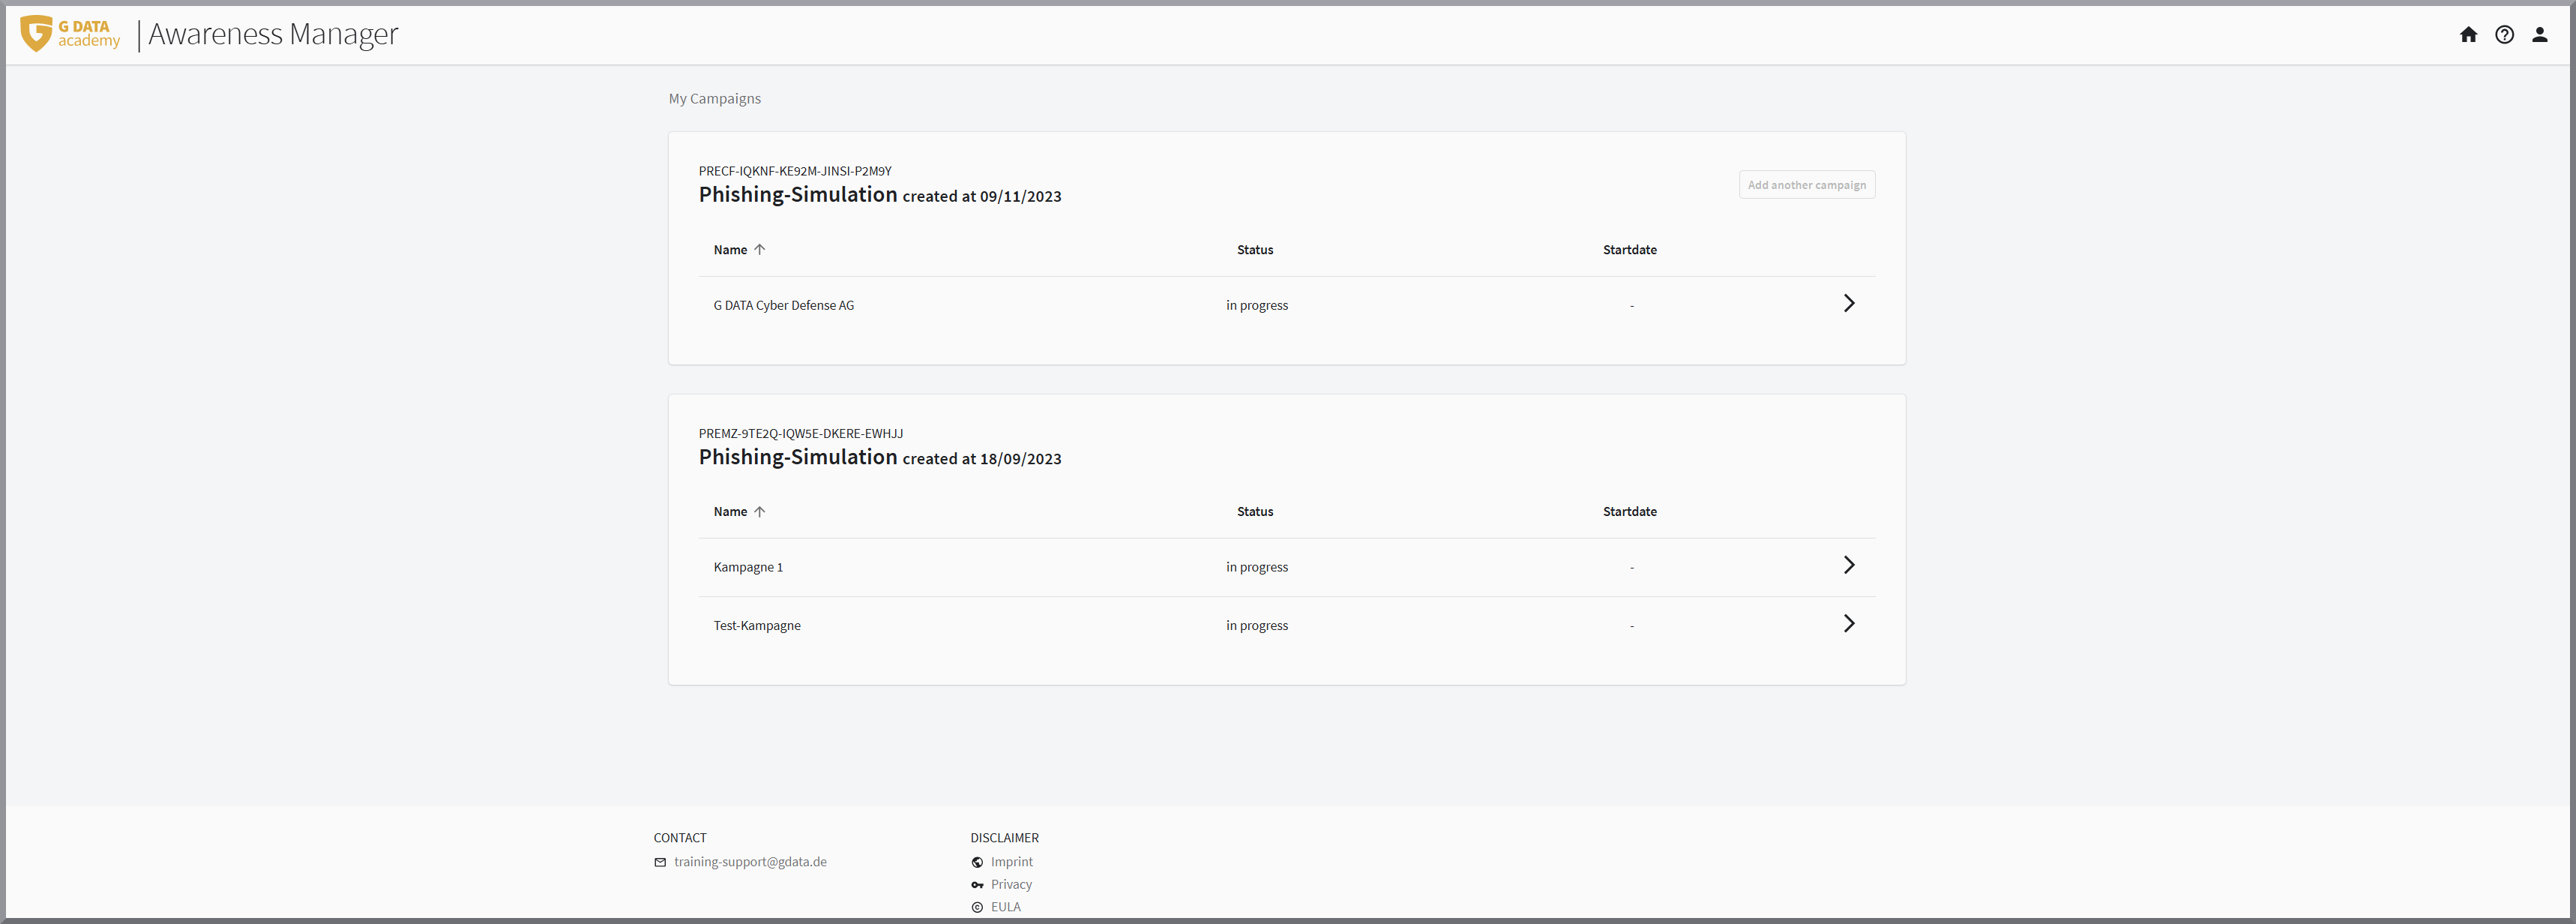
La página de inicio del G DATA Awareness Manager le muestra de forma clara todas las campañas finalizadas y las que aún están abiertas. Las campañas pueden crearse mediante el botón Añadir otra campaña. El número de campañas que puede realizar (añadir) depende de cuántas campañas haya adquirido.
Para realizar una campaña, abra primero la campaña haciendo clic en la fila correspondiente.
|
A través del logotipo amarillo de G DATA Academy en la esquina superior izquierda de la ventana del navegador, puede volver en cualquier momento a la página de inicio con el resumen de sus campañas. 
|
Ahora puede llevar a cabo todos los pasos necesarios dentro de su campaña:
El Dashboard
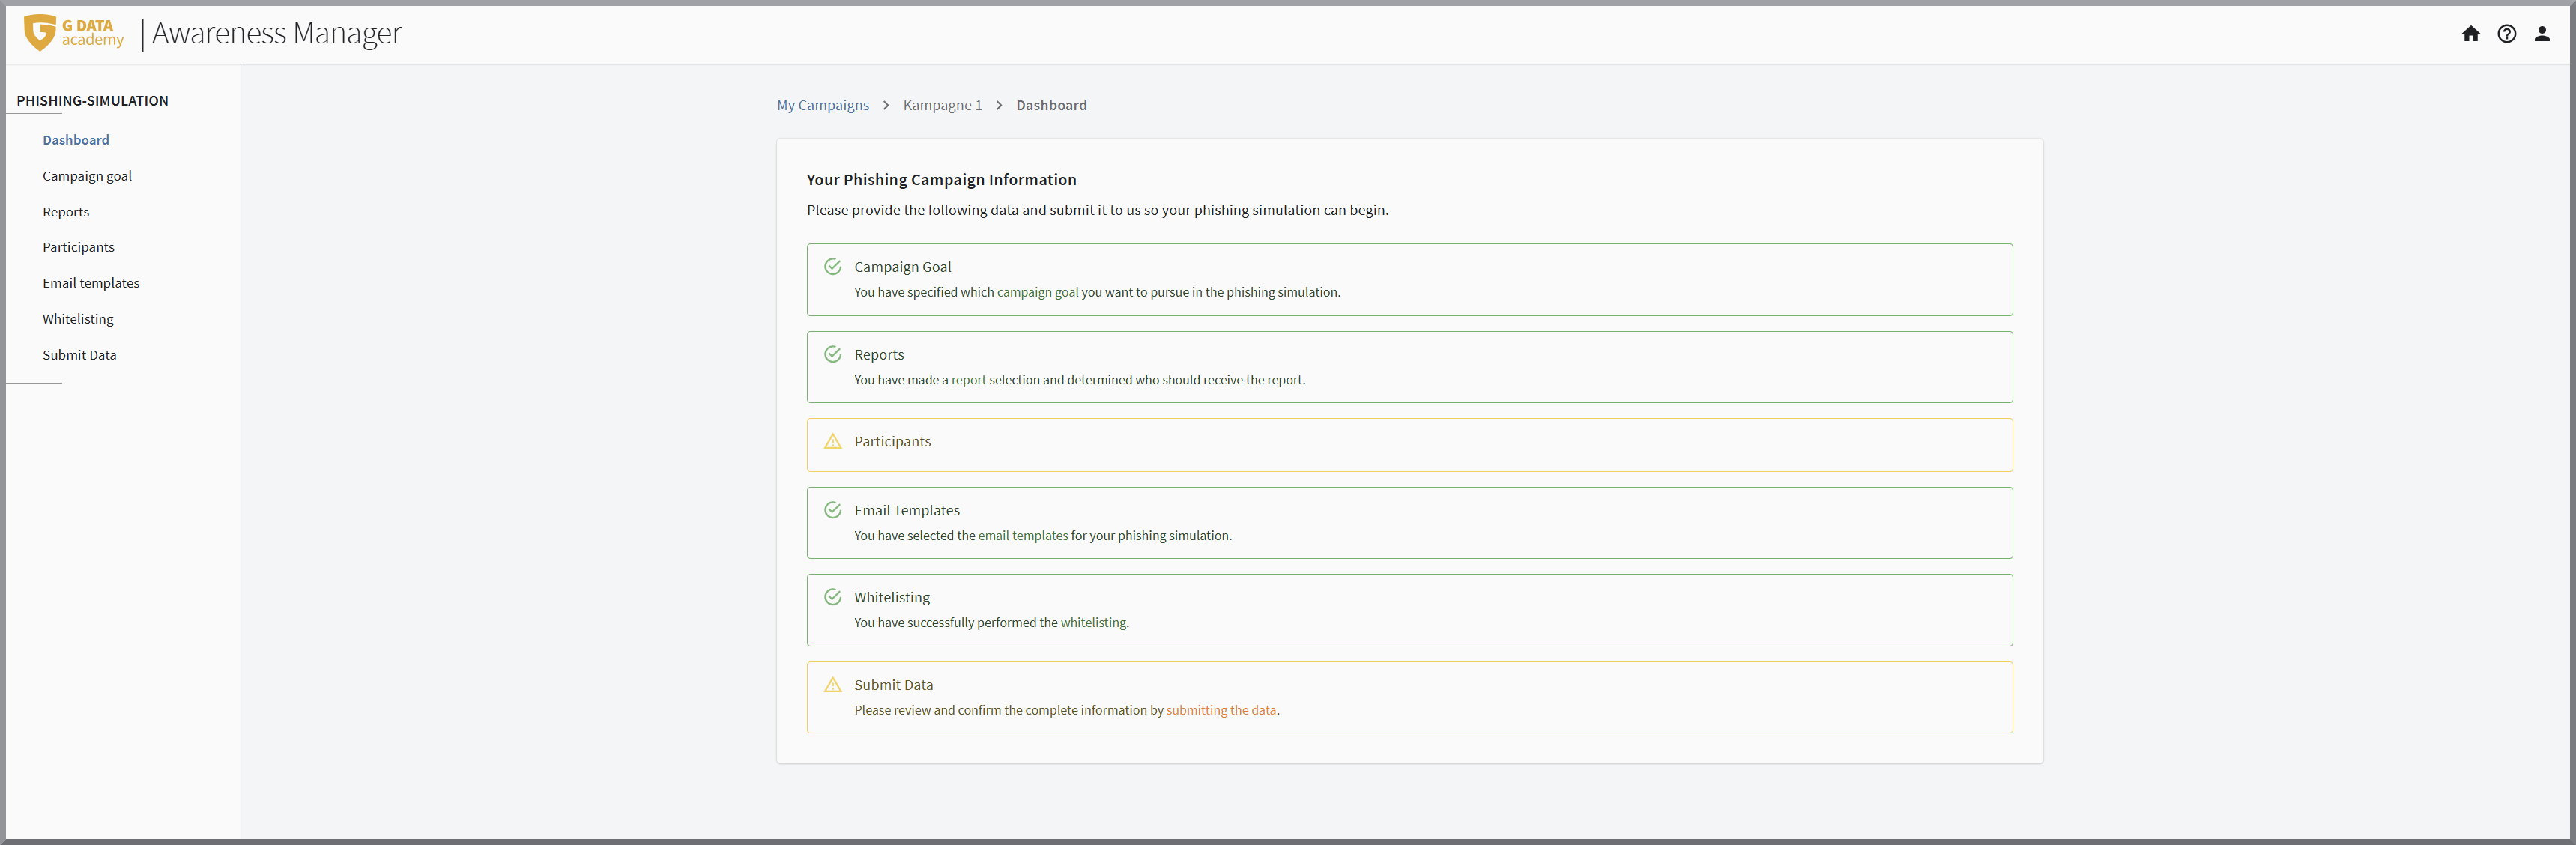
El Dashboard del G DATA Awareness Manager le muestra de forma clara el estado de los preparativos de su campaña. Un borde verde le indica que ese preparativo se ha completado; un borde amarillo le indica que aún queda algo por completar.
Puede acceder a las distintas áreas mediante el menú del lado izquierdo de la pantalla.
Configuración general
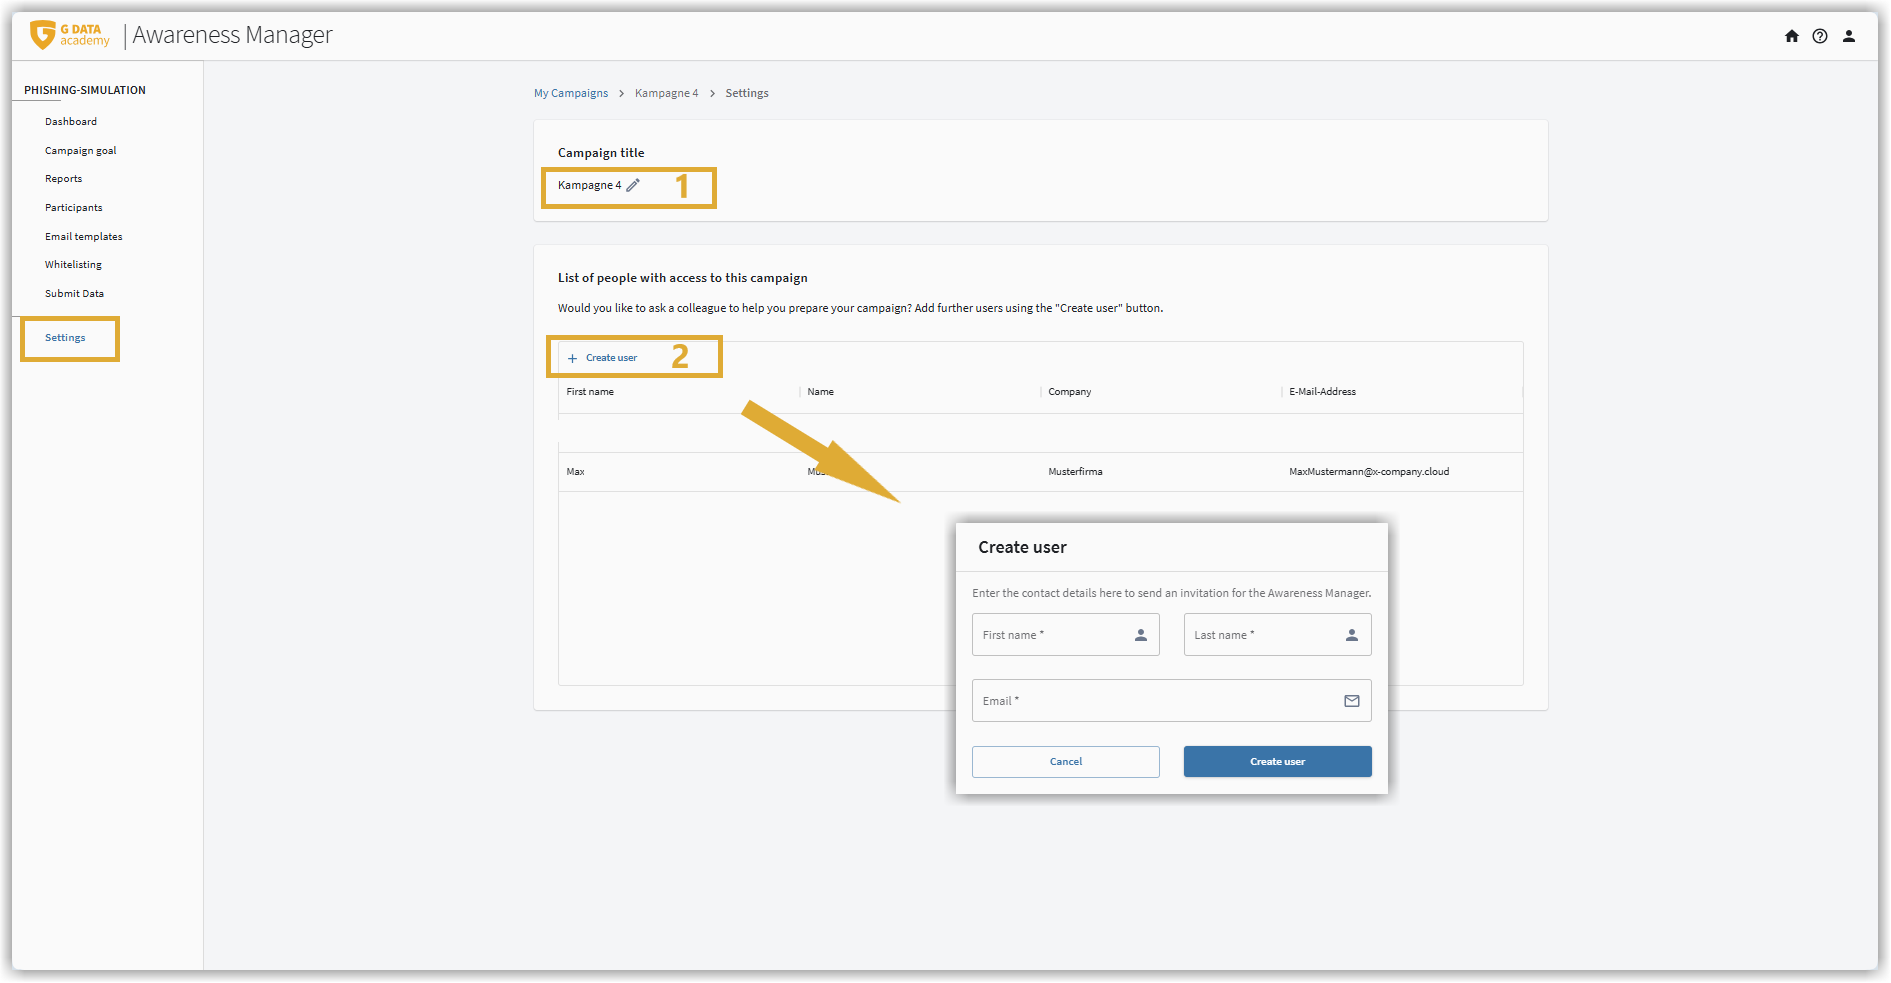
En el área de configuración dispone de 2 puntos que puede definir:
-
Al hacer clic en el lápiz junto al nombre de la campaña, puede asignar libremente un nombre propio a la campaña.
-
Si los preparativos de la campaña deben ser realizados por otras personas, tiene la posibilidad de añadir personas usuarias a su campaña. Pueden ser otras personas de su organización, pero también proveedores de servicios externos.
Para ello, haga clic en Añadir usuario.
Se abrirá un formulario de entrada en el que puede introducir el nombre, los apellidos y la dirección de correo electrónico de la persona que debe obtener acceso a su campaña.
Una vez haya finalizado la entrada mediante el botón Crear usuario, la persona añadida recibirá el siguiente correo electrónico:
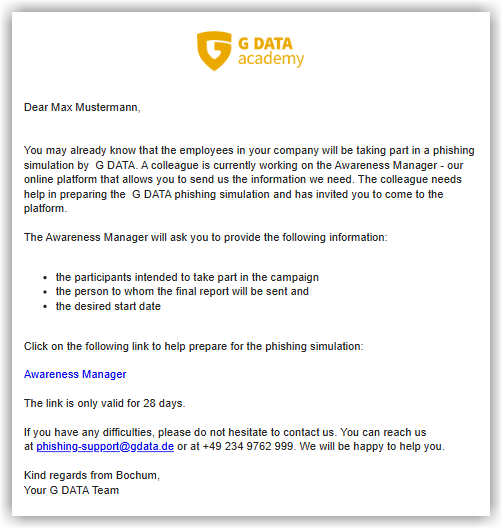
Al hacer clic en el enlace recibido en el correo, la persona usuaria recién añadida puede asignarse una contraseña propia y acceder al G DATA Awareness Manager.
| La invitación solo es válida en el contexto de la campaña de phishing en la que también haya creado a la persona usuaria. Si existen otras campañas, allí no figura la persona usuaria y, en su caso, también debe añadirse de nuevo. También se puede invitar a terceras personas a campañas de phishing ya finalizadas, por ejemplo, para acompañar el análisis. |
| Si un proveedor de servicios dispone de una cuenta de usuario en el G DATA Awareness Manager, pero no tiene acceso a la red, la responsabilidad del allowlisting correcto recae en el cliente. |
Definir el objetivo de la campaña
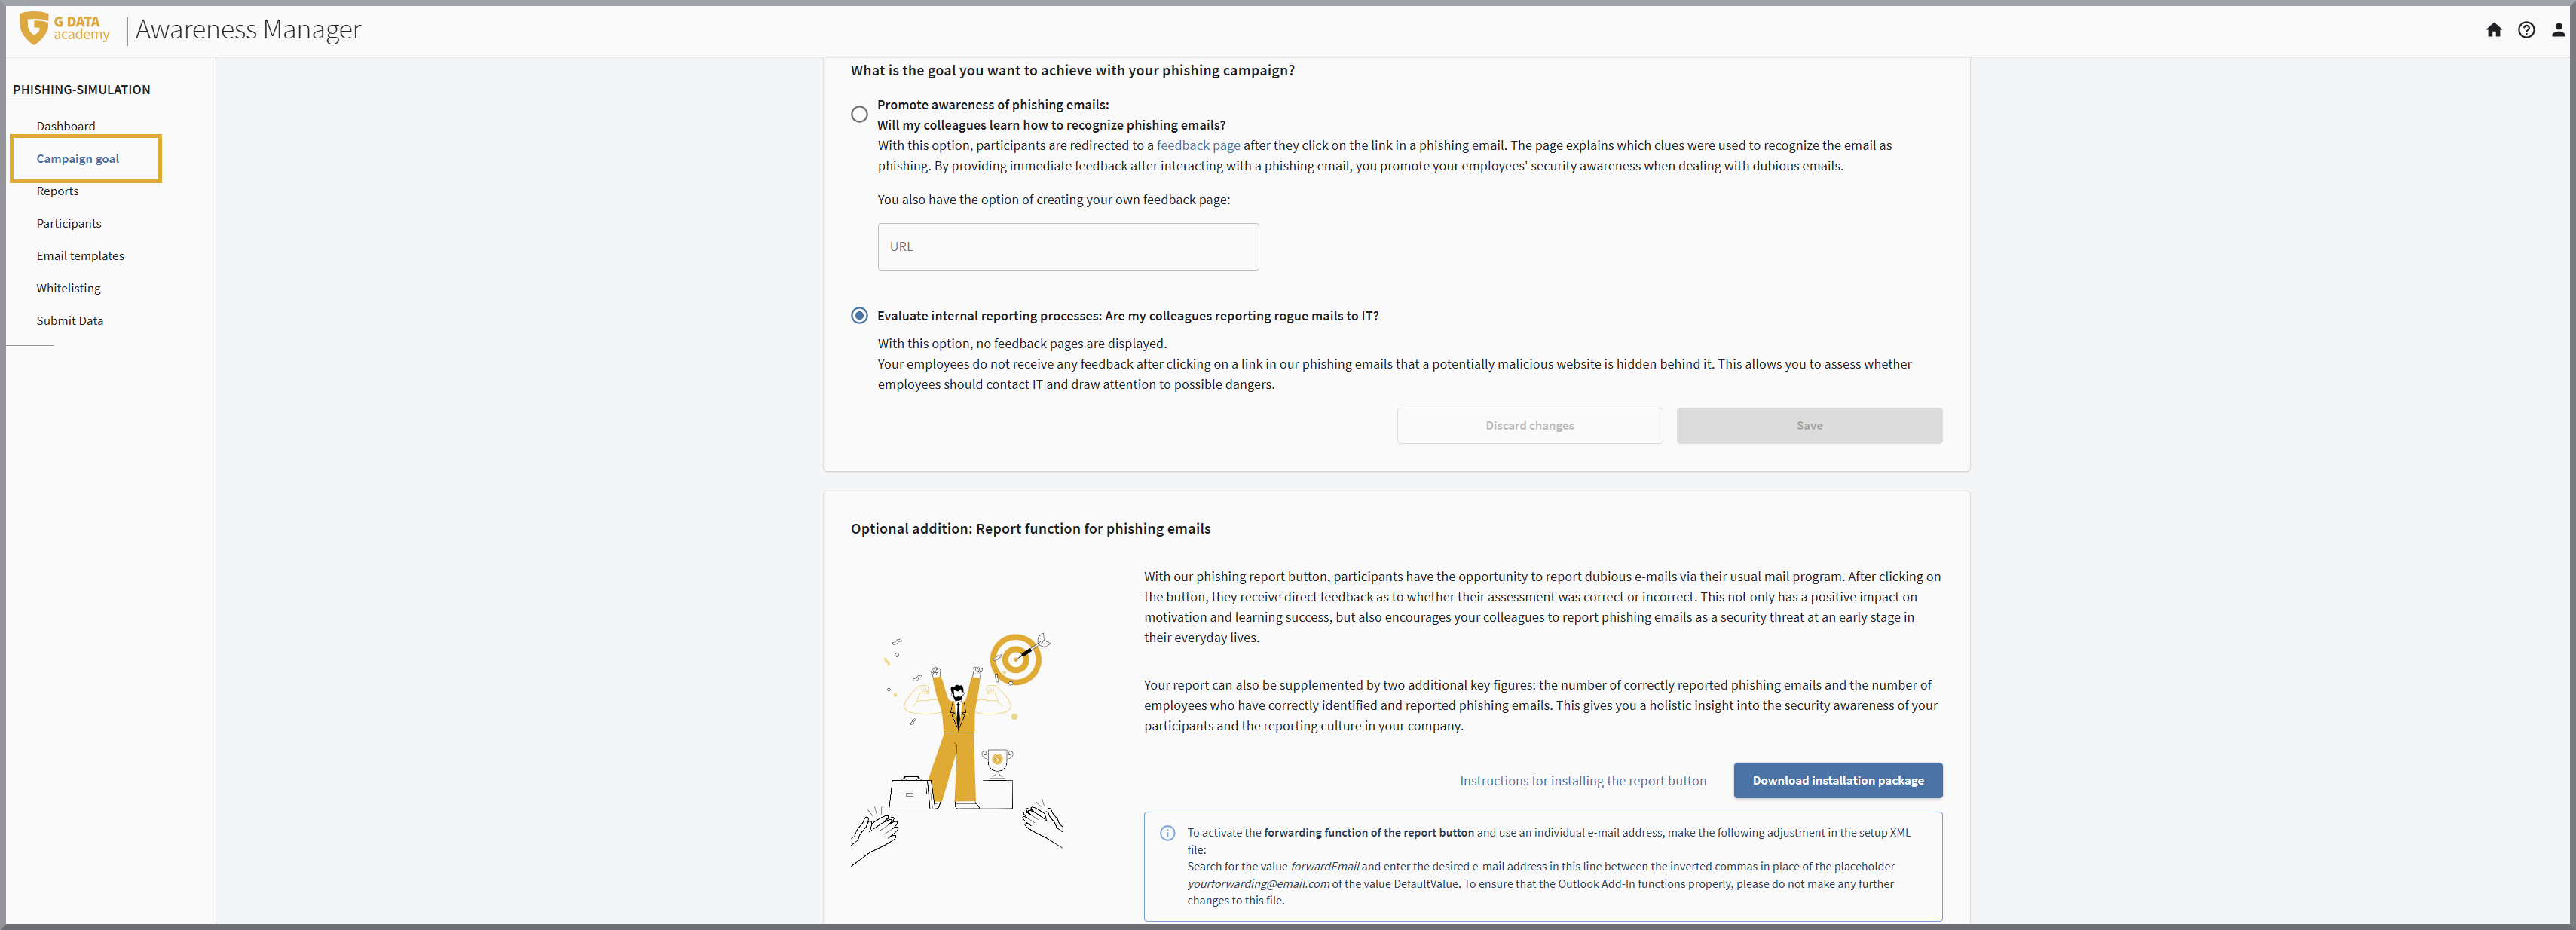
¿Qué objetivo desea perseguir con la campaña de phishing?
Seleccione si las personas participantes deben recibir feedback al hacer clic en nuestros enlaces.
¿Recibe su personal correos de phishing que, a pesar de todas las medidas de seguridad, llegan a la bandeja de entrada? ¿Se informa de ello a su departamento de TI para que pueda adoptar medidas y bloquear estos correos en el futuro?
Y: a pesar de toda la precaución, en principio puede ocurrirle a cualquiera hacer clic en un enlace de phishing. A menudo estos errores suceden en el ajetreo del día a día. Por lo general, uno se da cuenta rápidamente de que habría sido mejor no hacer clic en ese enlace. A menudo solo queda una sensación incómoda de que algo no iba bien con ese enlace. Si la persona empleada comunica rápidamente este descuido al departamento de TI, a menudo todavía puede evitarse el daño (por ejemplo, cambiando rápidamente las contraseñas expuestas). Sin embargo, si este descuido se oculta, el atacante habrá alcanzado su objetivo.
¿Informa su personal al departamento de TI después de que le ocurra un descuido de este tipo?
Este proceso interno de notificación es un factor esencial para evaluar la propia seguridad de TI.
Si el proceso interno de notificación es el foco de su G DATA Phishing Simulation planificada, las personas participantes no deberían recibir feedback. Mediante la comparación entre el «número total de enlaces en los que se ha hecho clic en su campaña de simulación» y el «número total de notificaciones a su TI sobre clics accidentales» podrá reconocer lo bien que está el sentido de la responsabilidad de las personas participantes con respecto a la seguridad de TI en su organización.
Estos resultados le ayudan a evaluar si la formación de las personas participantes en relación con el tratamiento correcto de las fugas de datos es lo prioritario.
En este caso, seleccione Evaluar procesos internos de notificación: ¿El personal notifica posibles riesgos para TI?
Un buen conocimiento sobre los correos de phishing y sobre cómo detectarlos ayuda a evitar estos descuidos desde el principio. Incluso bajo estrés, existen criterios con los que se puede identificar rápidamente un correo de phishing.
Si desea sensibilizar a las personas participantes para la detección de correos de phishing, a las personas participantes, tras hacer clic en uno de nuestros enlaces y tras introducir datos en la landing page que se abre, se les mostrará la correspondiente página informativa. De este modo, una campaña puede ayudarle a evaluar si son necesarias formaciones sobre phishing para su organización o si las formaciones realizadas han mejorado de forma sostenible la tasa de detección de las personas participantes.
En este caso, seleccione Aumentar la sensibilización ante correos de phishing: fomentar la Security Awareness mediante feedback inmediato.
|
Si lo desea, como alternativa puede diseñar su propia página web para el feedback a las personas participantes. Al introducir la URL de esta página no se mostrará la página estándar de G DATA, sino la página que usted haya indicado. Tenga en cuenta que, al utilizar una página propia, no puede mostrarse de forma dinámica por qué se podría haber reconocido el intento concreto de phishing. 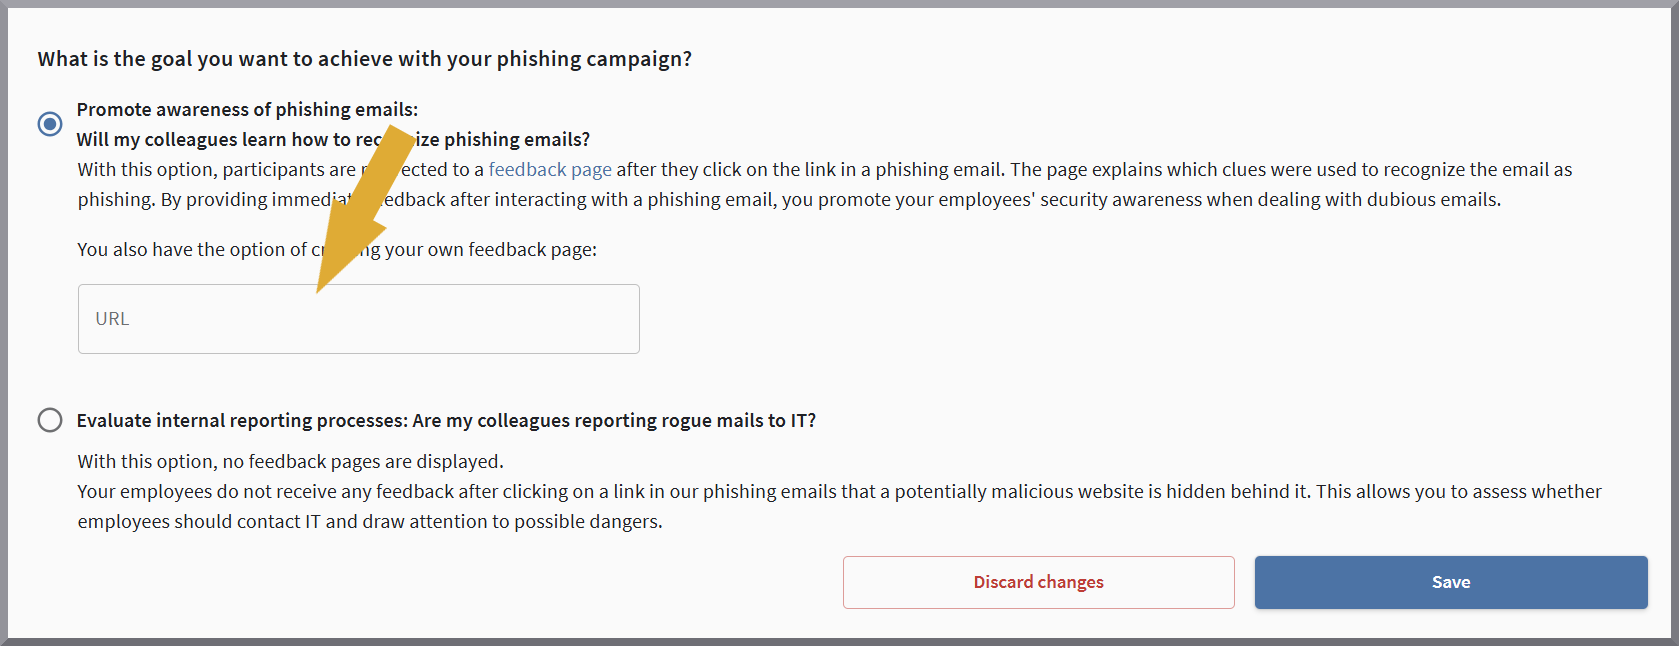
|
Complemento opcional: función de notificación para correos de phishing
Tiene la posibilidad de instalar un complemento para Microsoft Outlook para las personas participantes de su campaña de simulación de phishing.
Con este complemento, las personas participantes de su campaña pueden notificar cualquier correo electrónico que les parezca sospechoso mediante un botón.
La persona participante recibe una respuesta inmediata sobre si su sospecha era correcta y si el correo electrónico formaba realmente parte de la campaña.
El análisis de estas notificaciones se incorpora a su informe final.
Allí encontrará entonces
-
el número de personas participantes que han notificado correctamente al menos un correo de phishing,
-
así como un resumen cronológico de los correos de phishing notificados correctamente.
Seleccionar informes
En este punto, las marcas activas le indican si
-
recibirá únicamente el informe estándar incluido en cada campaña sobre todas las personas participantes tras la finalización de la campaña
o * adicionalmente, el informe de grupo opcional con indicadores referidos a determinados grupos (p. ej., agrupados por departamentos o por personal/mando).
| El análisis de grupos es un servicio adicional opcional que puede obtener a través de nuestro departamento comercial. Usted define los grupos de manera individual. Es posible asignar participantes a varios grupos. |
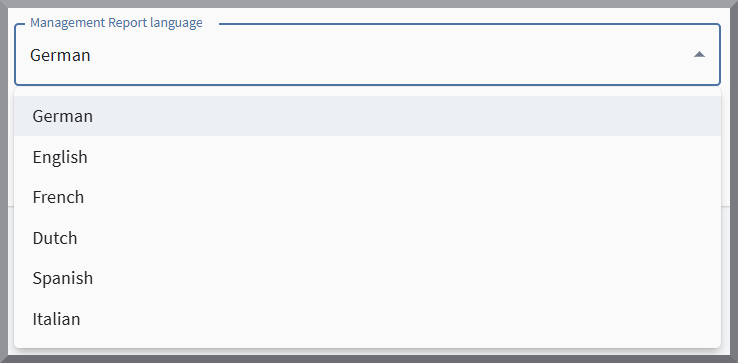
En esta página, indique el nombre de la persona destinataria del informe, el idioma en el que deben redactarse los informes, así como la dirección de correo electrónico de la persona destinataria.
Registrar participantes
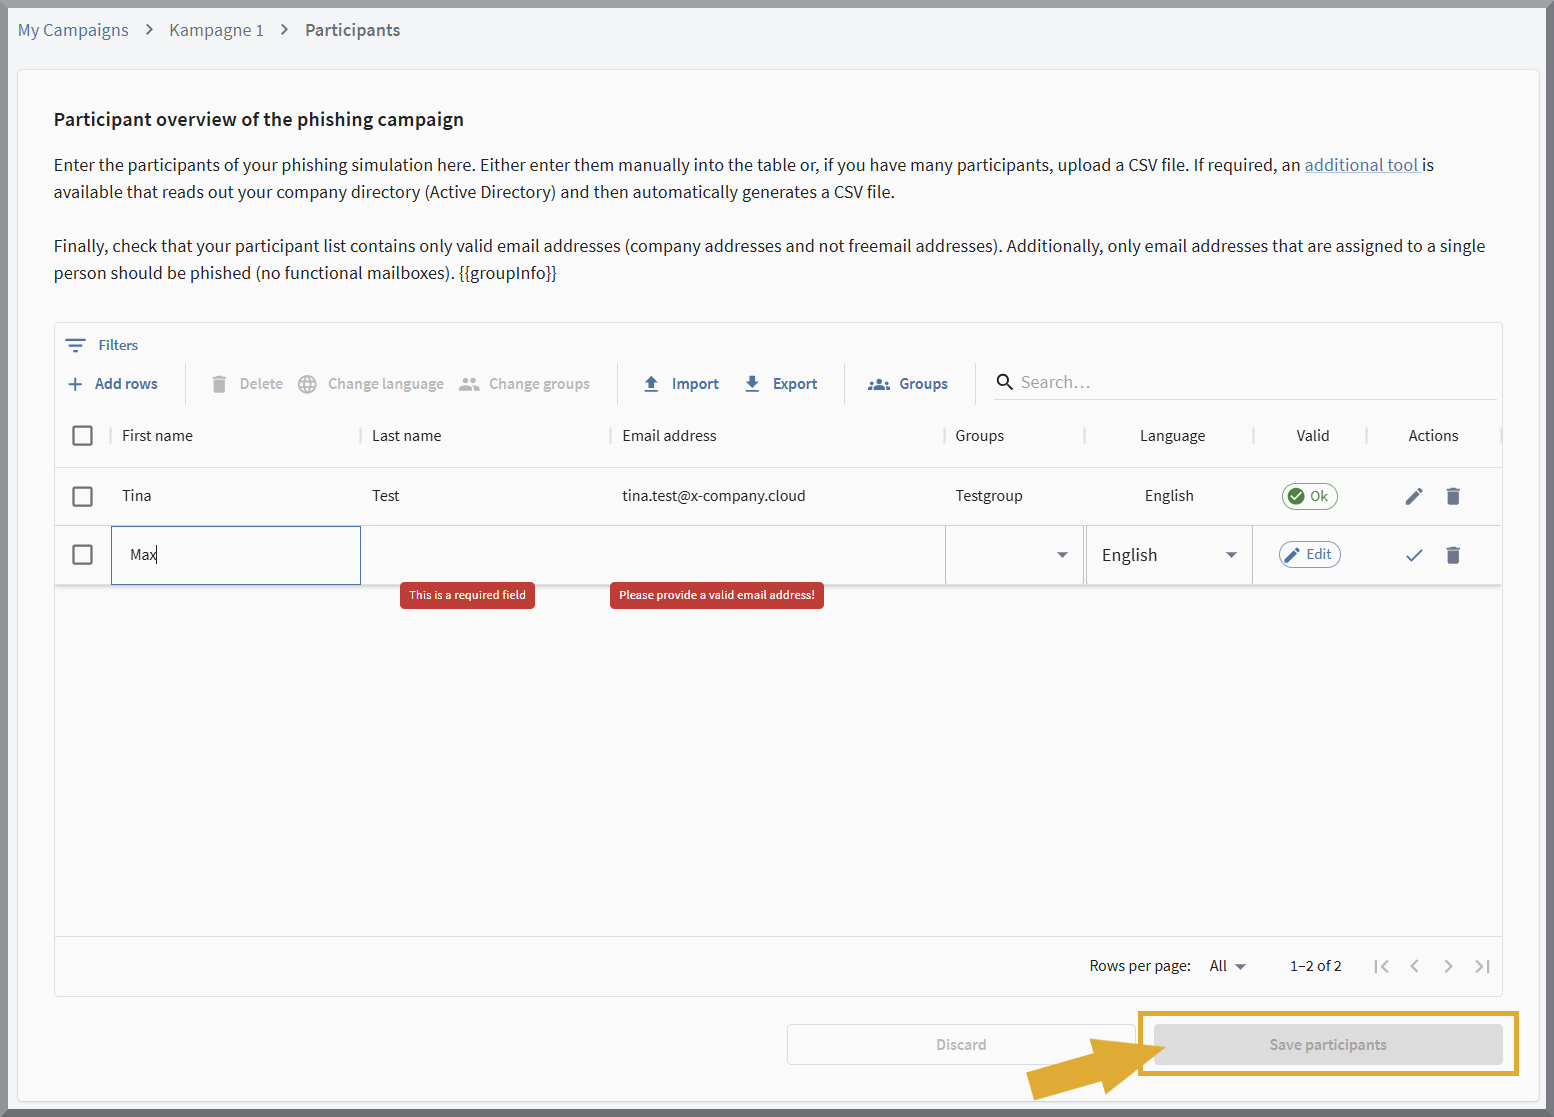
En esta página registrará a las personas participantes en la G DATA Phishing Simulation. Esto puede realizarse mediante entrada directa en la página o mediante importación de un archivo CSV creado previamente.
| Los cambios en la lista registrada o editada solo se aplicarán cuando haya guardado. Esto puede provocar problemas si permanece inactivo durante mucho tiempo al introducir participantes. En ese caso, el formulario pierde el contacto con el servidor y se pierden las entradas. Si trabaja con listas largas o si necesita interrumpir la introducción, guarde obligatoriamente de forma intermedia. |
Seleccionar/gestionar plantillas de correo electrónico
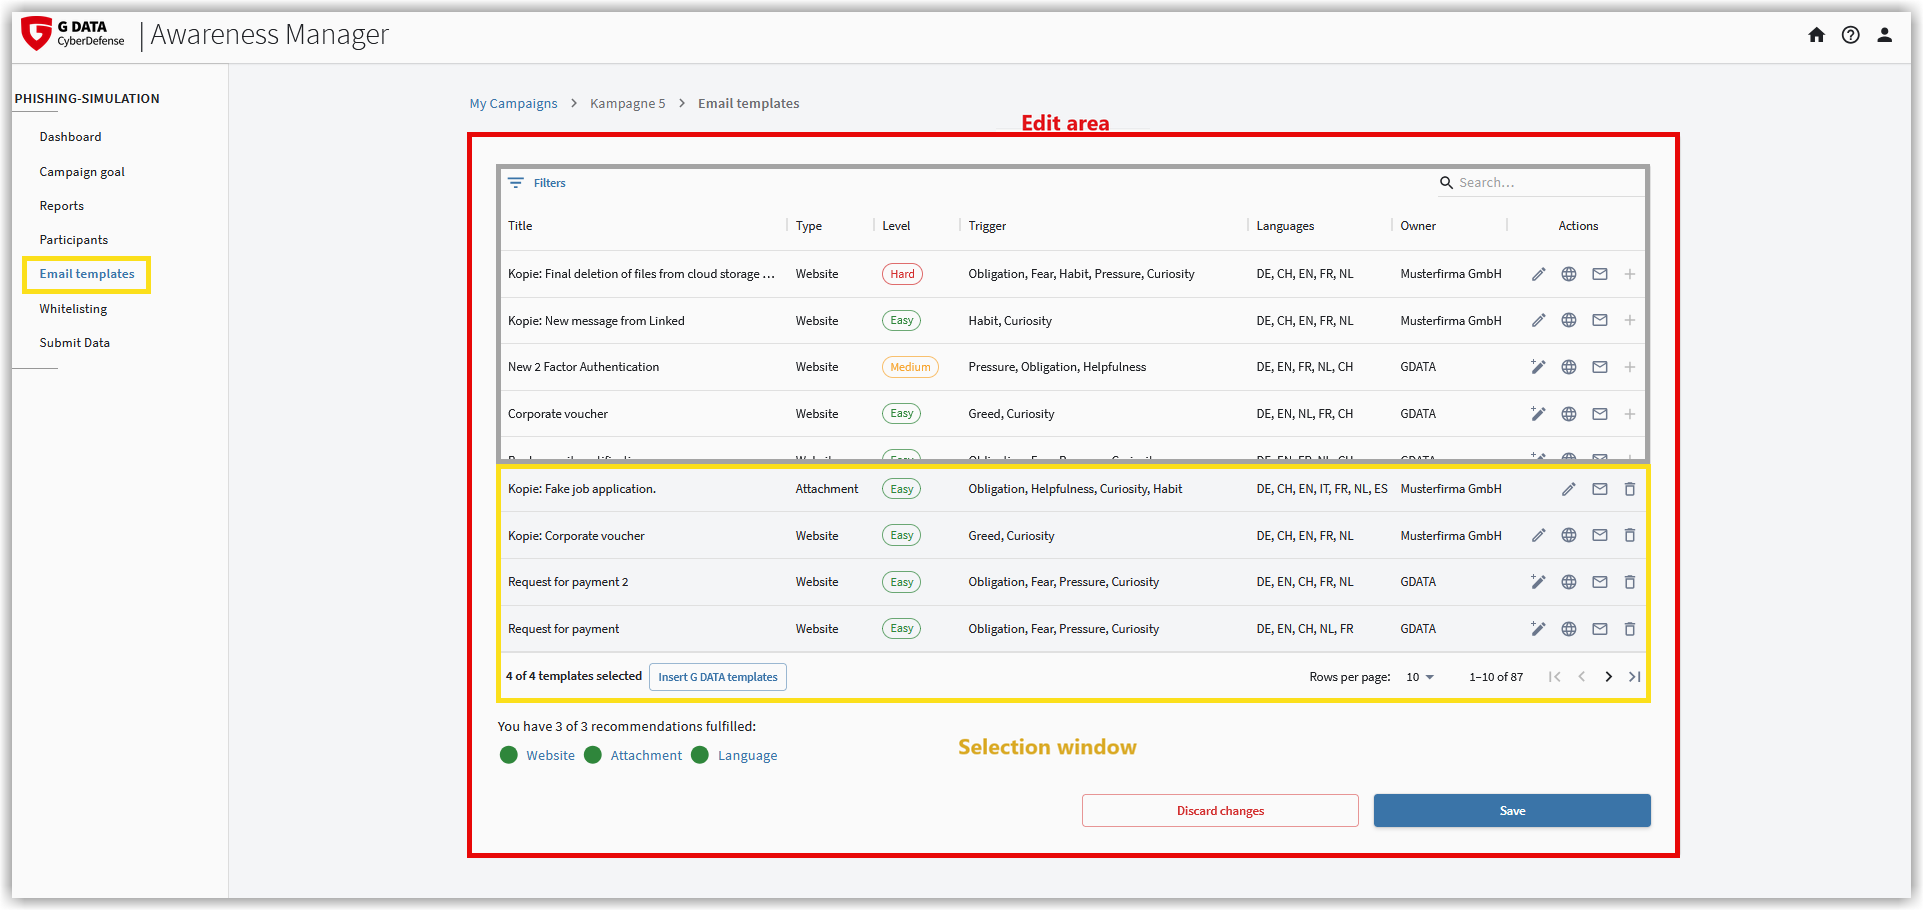
Cada campaña envía 4 correos electrónicos diferentes a las personas participantes. G DATA ya ha recopilado 4 plantillas para usted. Estas plantillas son adecuadas para una primera introducción al tema y reflejan situaciones habituales.
Puede crear su propia plantilla a partir de una serie de plantillas de correo electrónico.
Las campañas ya creadas pueden copiarse o editarse, si es necesario, mediante el símbolo del lápiz  copiar y/o editar.
La selección de estas plantillas se realiza mediante la pestaña Plantillas.
Realizar whitelisting
El whitelisting depende del software de seguridad utilizado en su entorno. En este artículo encontrará información útil al respecto.
Enviar datos/autorizar campaña
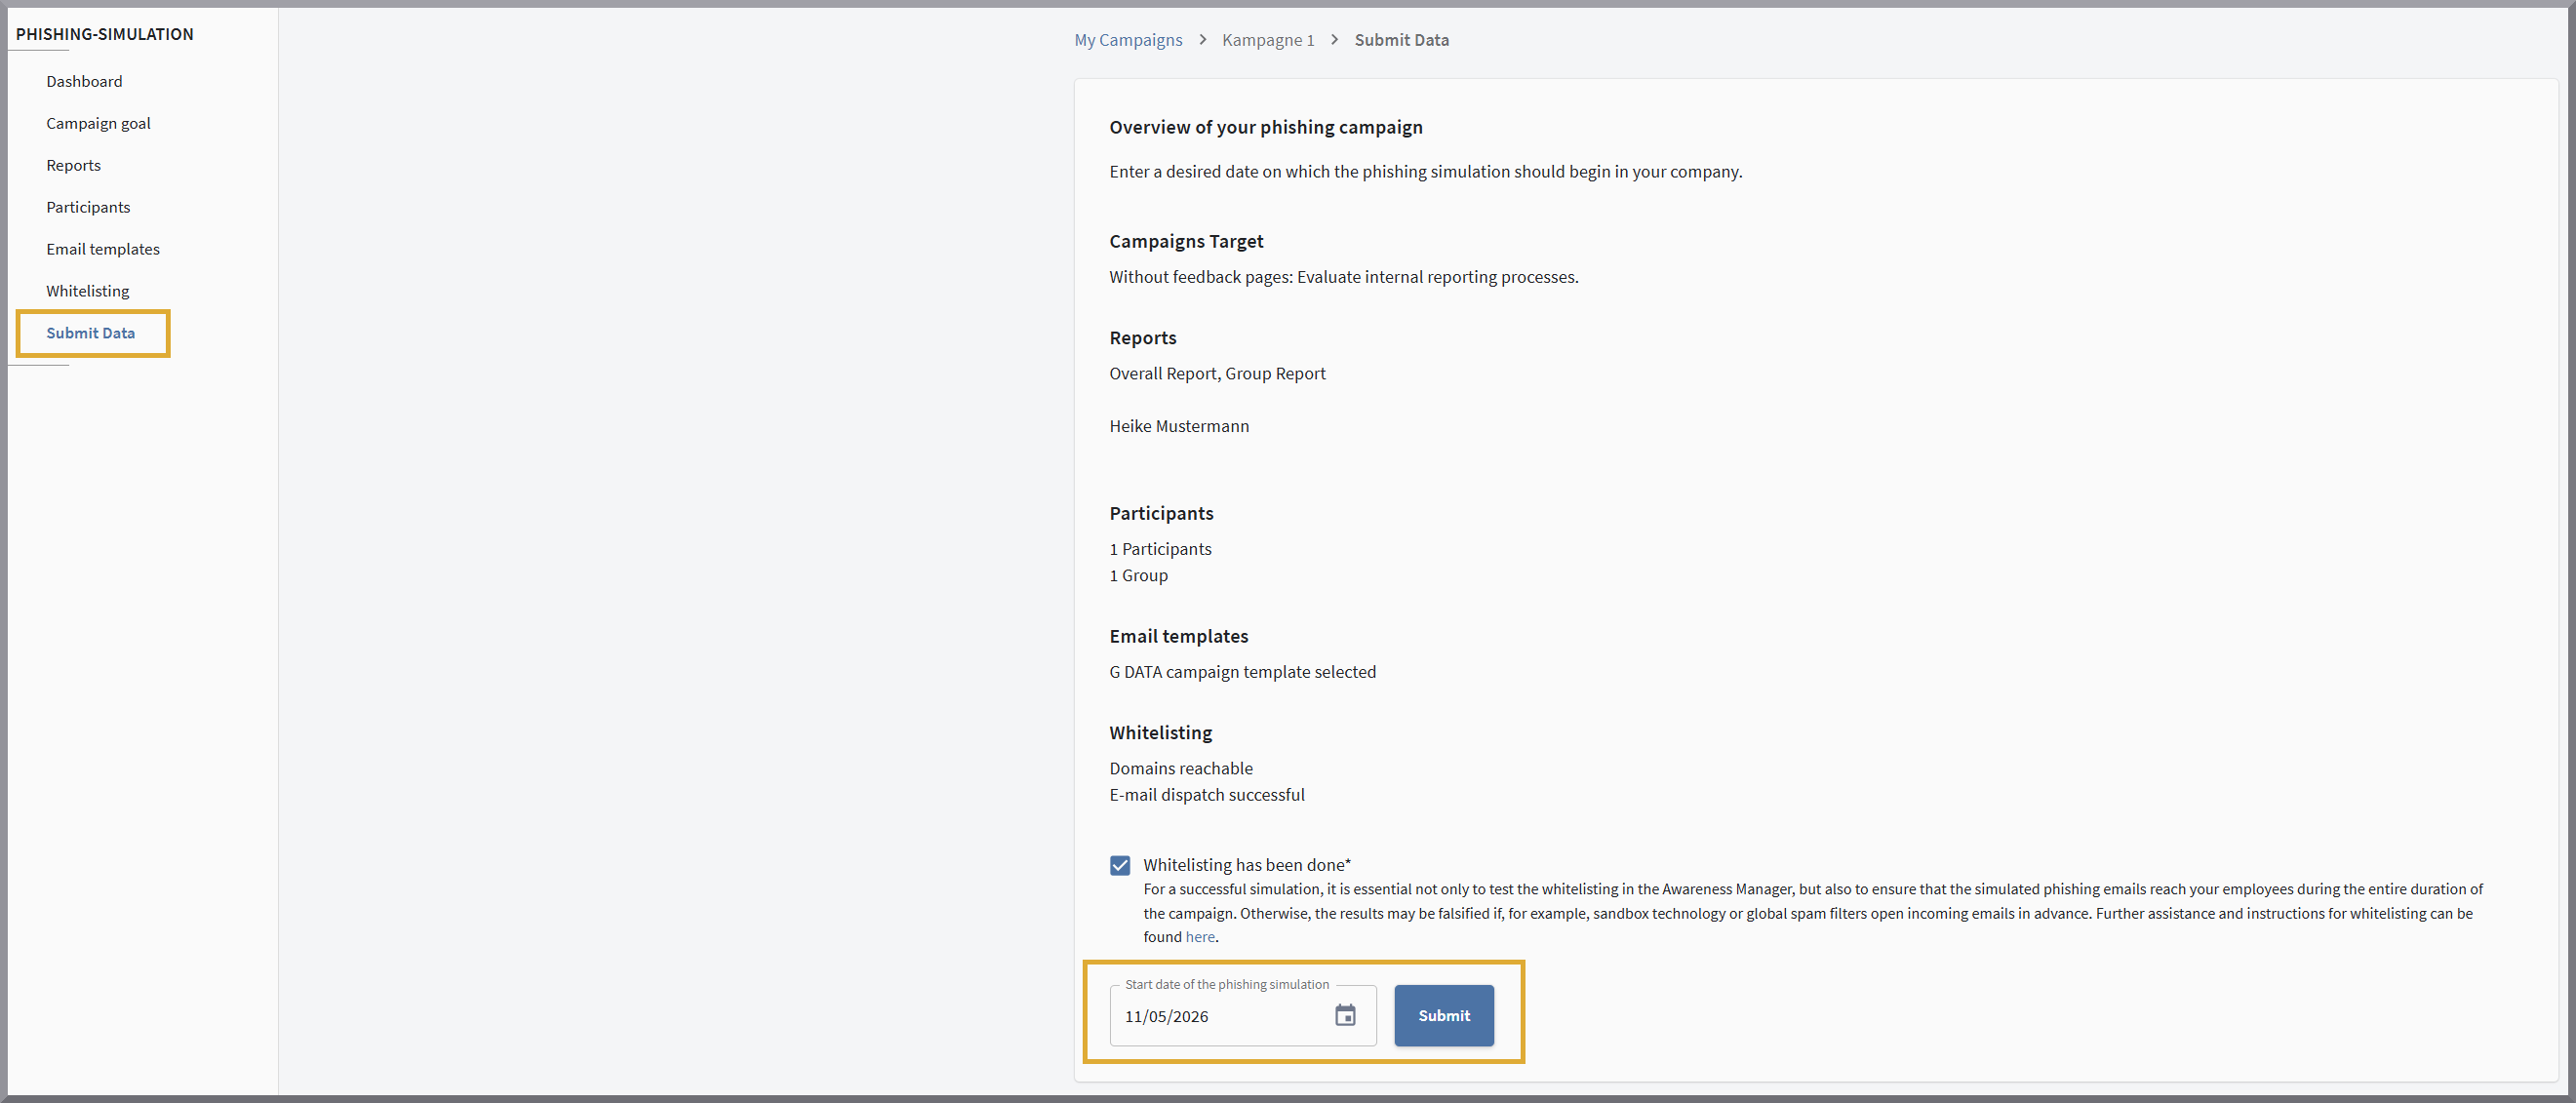
Cuando todo esté preparado y todas las áreas del Dashboard estén en verde, en el punto Enviar datos podrá introducir la semana de inicio y comenzar la campaña. Antes de empezar, es necesario que confirme una vez más que el whitelisting se ha realizado y probado correctamente.