G DATA XDR
Creación y edición de roles
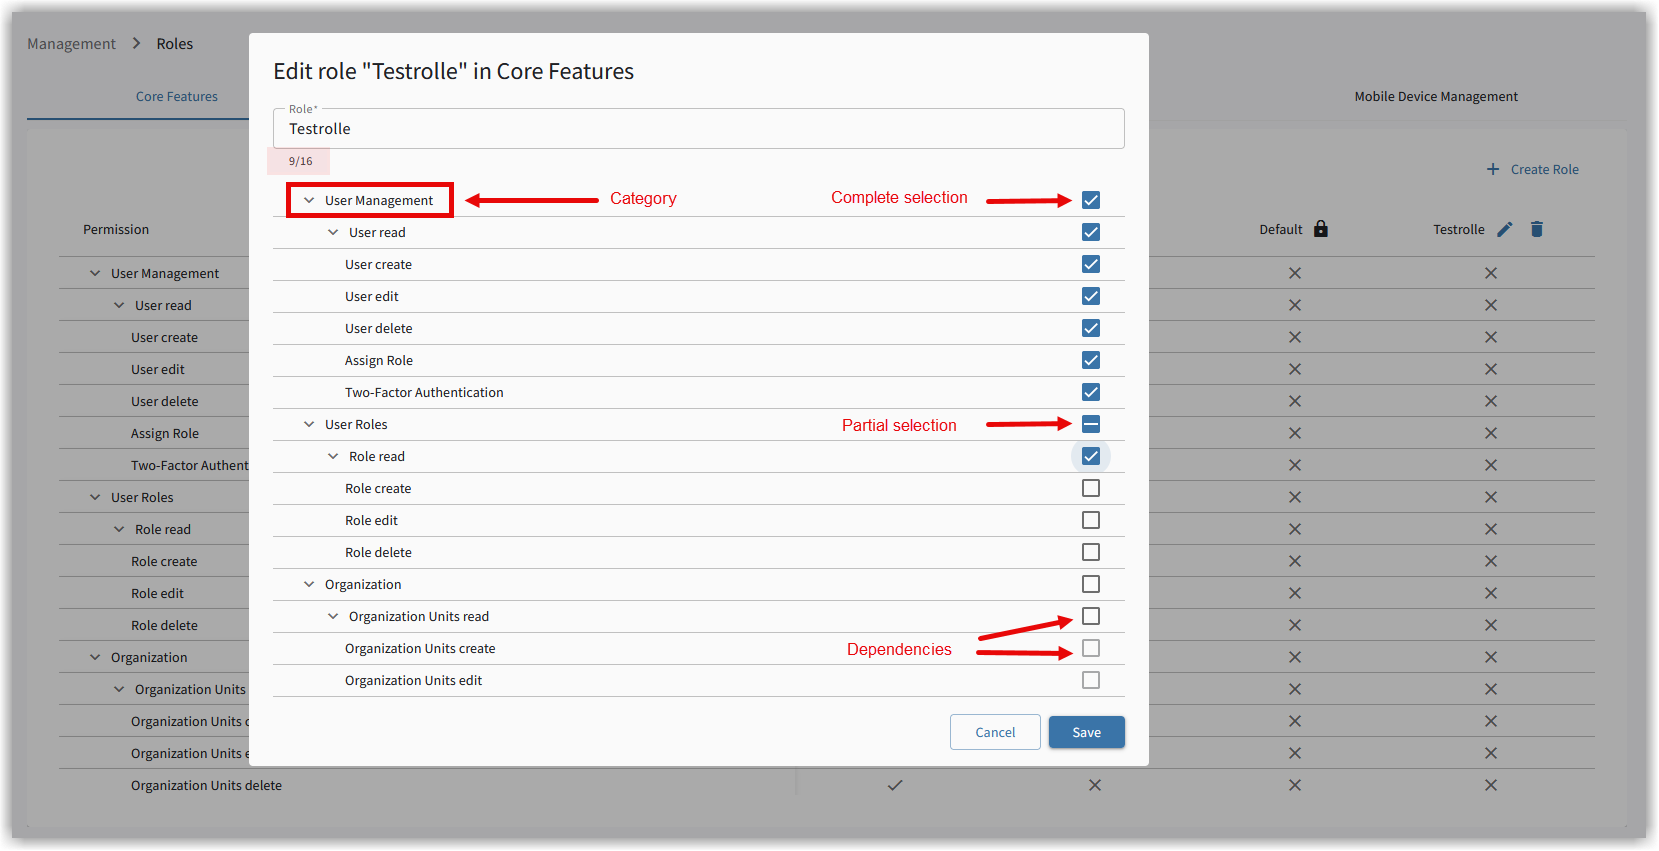
La ventana tiene la misma estructura tanto para crear nuevos roles como para editar roles. El rol y sus permisos se pueden crear y editar tanto para las funciones básicas como para productos individuales.
Al crear un rol, puede asignarle un nombre de hasta 16 caracteres.
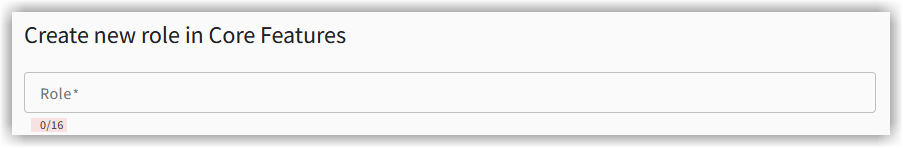
Marque o desmarque las casillas para establecer los permisos.
Los permisos se pueden seleccionar directamente para las categorías superiores y se conceden a las áreas correspondientes.
Si se conceden todos los permisos de una categoría superior, esta área se muestra con una marca de verificación.

Si solo se seleccionan algunos permisos de una categoría superior, la casilla muestra una
línea horizontal.

Si la casilla  no está marcada, no se concede el permiso correspondiente.
Si la casilla de un permiso aparece atenuada, dicho permiso solo se puede conceder después de haber otorgado el permiso previo necesario. Por ejemplo, no se puede conceder el permiso Eliminar usuarios si el rol no tiene el permiso Ver usuarios.
| Conceda el permiso Asignar roles únicamente a los roles con permisos completos para todos los productos. De lo contrario, un usuario con un rol de este tipo y permisos limitados podría concederse todos los demás permisos sin autorización. Por ejemplo, si un rol permite administrar el portal, pero no ver endpoints ni marcar acciones recomendadas como completadas, no debería permitir que el propio usuario se asigne los permisos que le faltan. |
Funciones básicas
Funciones básicas
Las funciones básicas permiten el manejo general del portal web e incluyen funciones para la gestión de usuarios, los roles de usuario y la organización. A continuación se muestran los permisos disponibles por categorías.
Gestión de usuarios
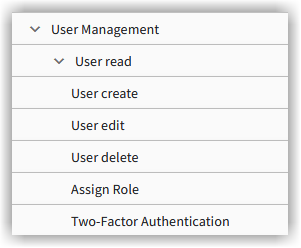
Ver usuarios |
Permite ver los usuarios. |
Crear usuarios |
Permite crear nuevos usuarios. |
Editar usuarios |
Permite editar los usuarios existentes. |
Eliminar usuarios |
Permite eliminar los usuarios existentes. |
Asignar un rol |
Permite asignar un rol a un usuario. |
Autenticación de dos factores |
Permiso para activar o desactivar la autenticación de dos factores de un usuario. |
Roles de usuario
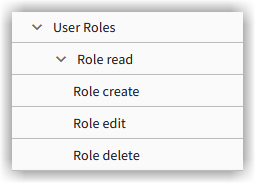
Ver roles |
Permite ver los roles. |
Crear roles |
Permite crear nuevos roles. |
Editar roles |
Permite editar los roles existentes. |
Eliminar roles |
Permite eliminar los roles existentes. |
Organización
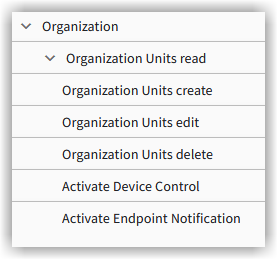
Ver unidades organizativas |
Permiso para consultar las unidades organizativas. |
Crear unidades organizativas |
Permite ver las unidades organizativas. |
Editar unidades organizativas |
Permite editar las unidades organizativas existentes. |
Eliminar unidades organizativas |
Permite eliminar las unidades organizativas existentes. |
Activar Device Control |
Permite activar el control de dispositivos. |
Activar notificaciones de endpoints |
Permite asignar notificaciones de endpoints. |
Ajustes específicos de los productos
Según el producto, puede haber otros bloques de productos disponibles.
Configuración de permisos de G DATA MXDR
Establezca qué permisos de configuración recibe el rol para G DATA MXDR.
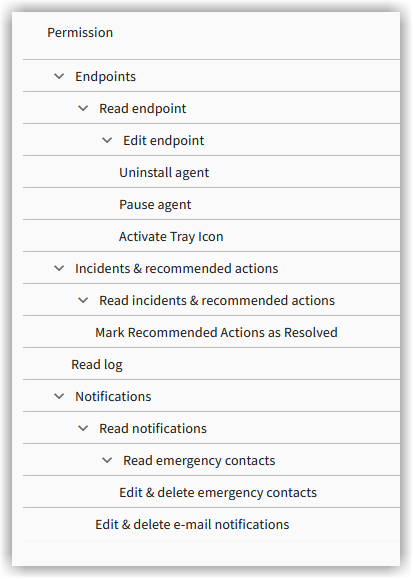
Gestión de endpoints
Ver y editar |
Determina si los usuarios con este rol pueden consultar y/o editar endpoints. |
||
Opciones de configuración del Agent |
La eliminación de un endpoint del portal está vinculada al permiso para desinstalar el Agent en los endpoints. Al iniciar la desinstalación del Agent, puede decidir si desea eliminar también el endpoint del portal. Las personas autorizadas para realizar la desinstalación pueden eliminar el endpoint de G DATA Portal web más adelante.
|
||
Pausar el Agent |
Aquí puede configurar si los usuarios con este rol pueden pausar el Agent en los endpoints durante 15 minutos.
|
||
Activar el icono del área de notificación |
Aquí puede configurar si los usuarios con este rol pueden hacer que se muestre el icono del Agent en el área de notificación de los endpoints. |
Incidentes y acciones recomendadas
Ver incidentes y acciones recomendadas |
Aquí puede establecer si los usuarios con este rol pueden ver incidentes y acciones recomendadas. |
Marcar acciones recomendadas como completadas |
Aquí puede establecer si los usuarios con este rol pueden marcar acciones recomendadas como completadas. Esta opción solo está disponible si el rol permite ver las acciones recomendadas. |
Ver registros |
Aquí puede establecer si los usuarios con este rol pueden acceder a la vista Registros. |
Notificaciones
Ver notificaciones |
Interruptor para establecer, de forma general, si los usuarios con este rol reciben notificaciones. |
||
Editar y eliminar contactos de emergencia |
Aquí puede establecer si los usuarios con este rol pueden añadir usuarios a la lista de contactos de emergencia y eliminarlos de ella.
|
||
Editar y eliminar notificaciones por correo electrónico |
Aquí puede establecer si los usuarios con este rol pueden añadir usuarios a la lista de destinatarios de notificaciones por correo electrónico y eliminarlos de ella. Además, se pueden configurar el idioma del correo electrónico y el tipo de eventos que generan notificaciones.
|
Configuración de permisos para la configuración de dispositivos
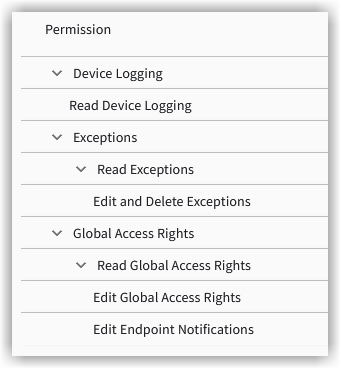
Si utiliza el producto G DATA Policy Control, aquí puede establecer qué modificaciones pueden realizar los usuarios con este rol en el producto.
Registro de dispositivos |
Determina si los usuarios con este rol pueden consultar el registro de dispositivos. |
Ver excepciones |
Permite consultar las excepciones. |
Editar y eliminar excepciones |
Permite editar y eliminar excepciones. |
Reglas de acceso globales |
Determina si los usuarios con este rol pueden consultar y/o editar las reglas de acceso globales, así como editar las notificaciones que se muestran en los endpoints. |
Configuración de permisos de G DATA Mail Protection
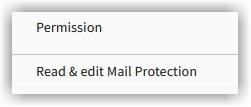
Si utiliza G DATA Mail Protection, aquí puede establecer si el producto se muestra en G DATA Portal web a los usuarios con este rol.
Configuración de permisos de G DATA Mobile Device Management
Si utiliza G DATA Mobile Device Management, aquí puede establecer si el producto se muestra en G DATA Portal web a los usuarios con este rol.