G DATA XDR
Instalación del G DATA Agent en sistemas macOS
La instalación en sistemas macOS se puede realizar mediante una interfaz gráfica de usuario (GUI) o mediante un comando en la línea de comandos.
| Si ha instalado el G DATA Security Client, desinstálelo antes de instalar y poner en funcionamiento el Agent. |
|
Para una identificación inequívoca, se utiliza el FQDN del sistema en el que se va a instalar el G DATA Agent. Asegúrese por favor de que, en el sistema macOS, el HostName (no el ComputerName o el LocalHostName!) esté configurado adecuadamente. |
|
Información importante sobre el uso de plantillas. El G DATA Agent no debe instalarse en plantillas que posteriormente se utilicen para clonar en otros sistemas. La instalación del G DATA Agent debe realizarse siempre después de un proceso de clonación, para garantizar una identificación única de incidentes. |
Instalación mediante GUI
1 |
Descargue el archivo de instalación desde el G DATA Portal web en la vista "Instalación de nuevos terminales", o mediante descarga directa aquí. |
|||
2 |
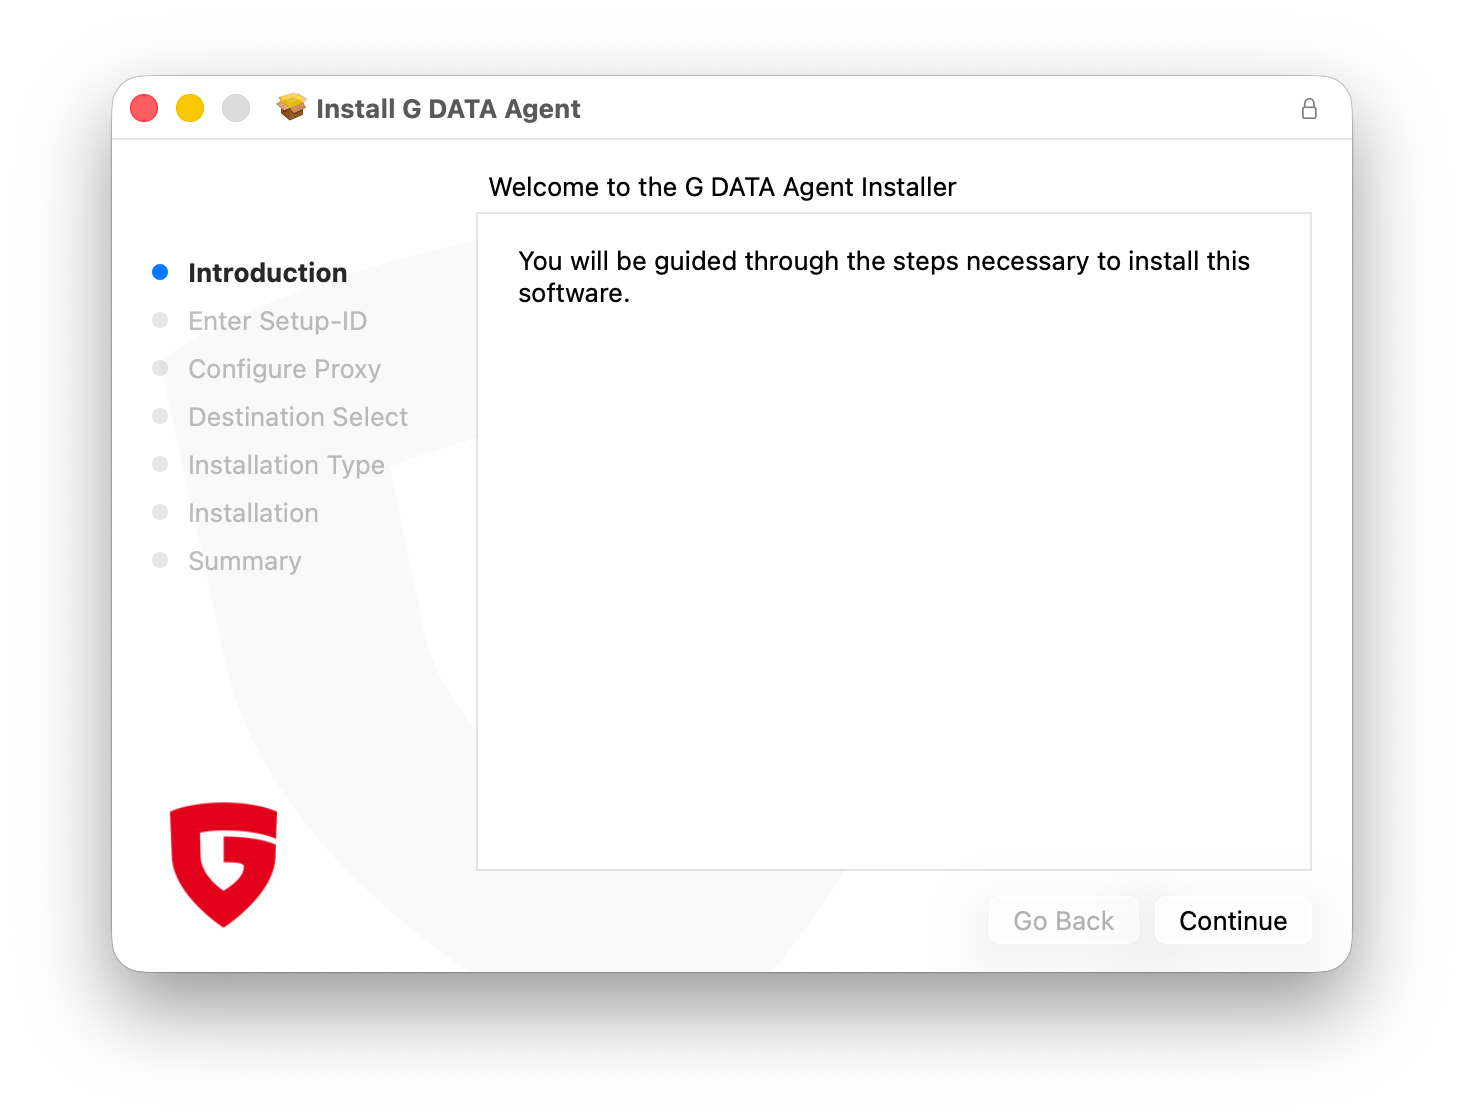
Haga clic en el archivo de instalación y ejecútelo. |
|
||
3 |
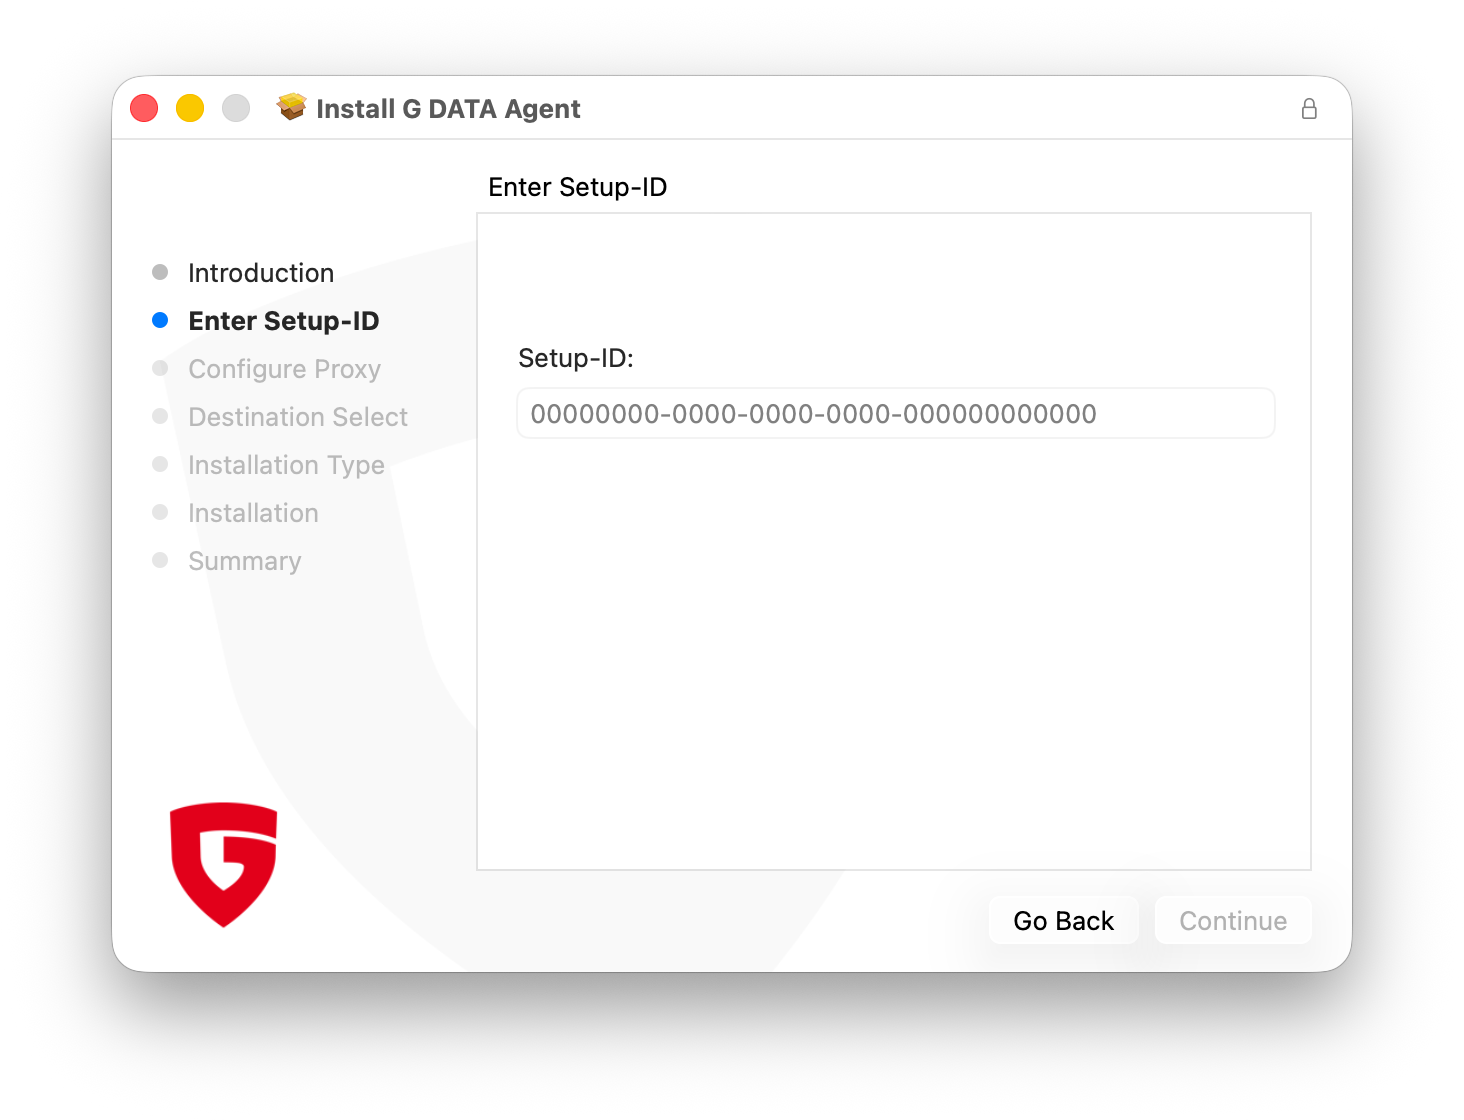
Introduzca la Setup ID. Puede consultarla en el G DATA Portal web en la vista "Instalación de nuevos terminales". |
|
||
4 |
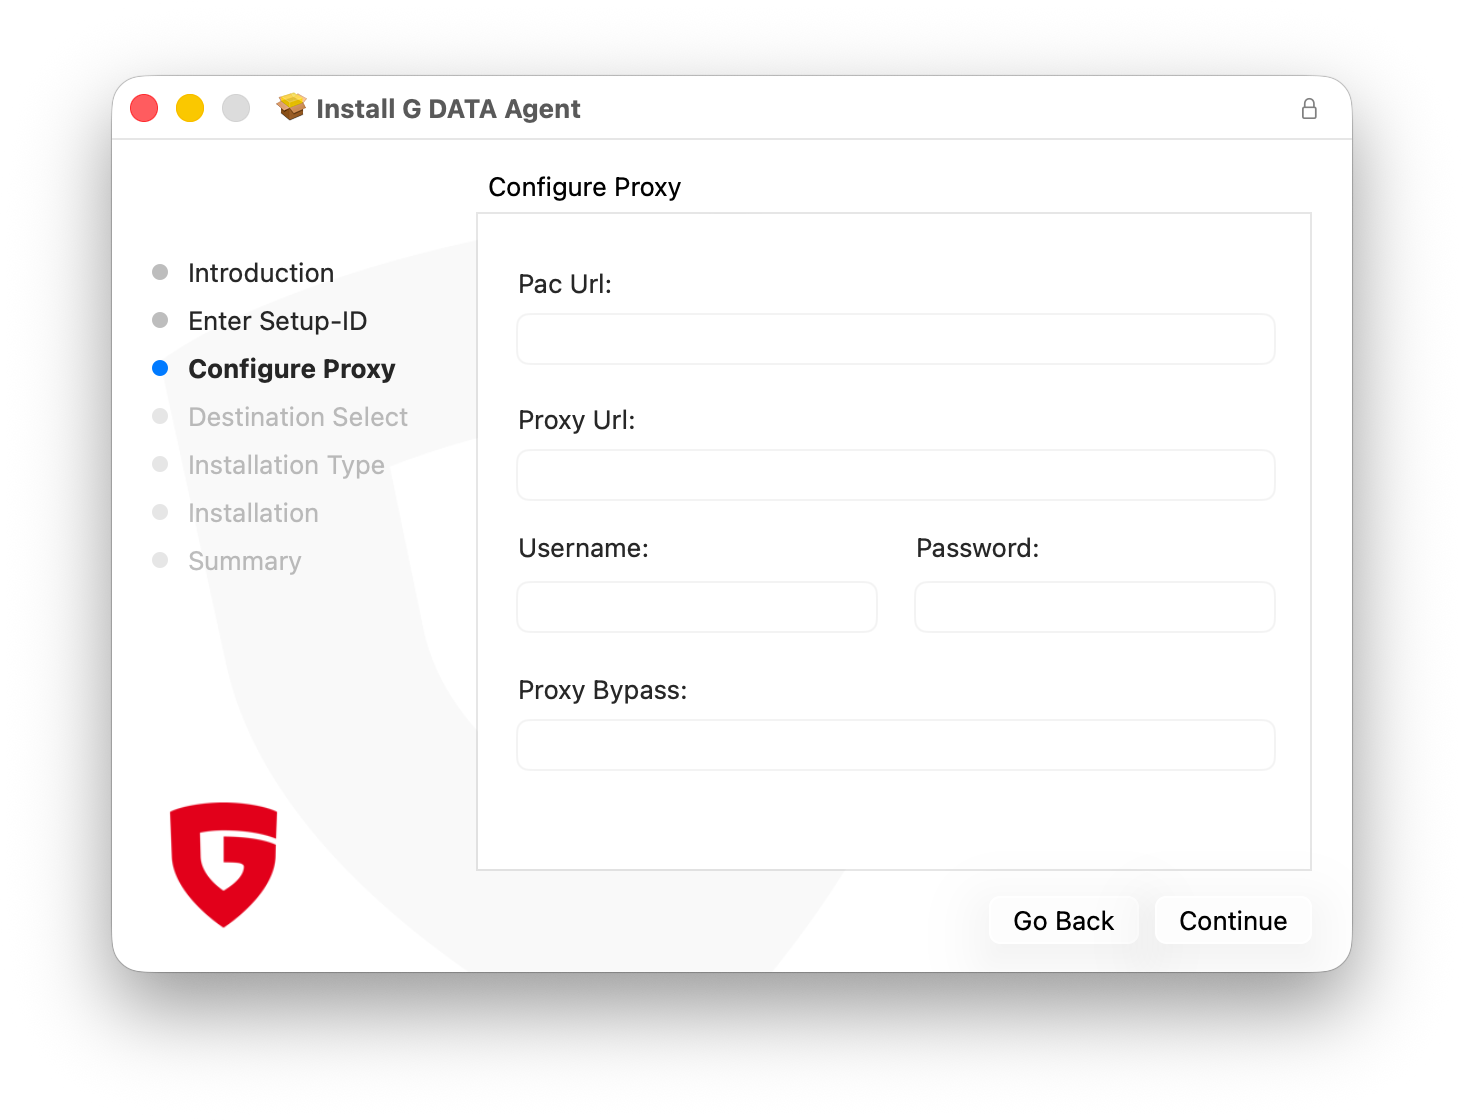
A continuación, puede configurar opcionalmente un servidor proxy. Si no utiliza servidores proxy, deje los campos vacíos. |
|
||
5 |
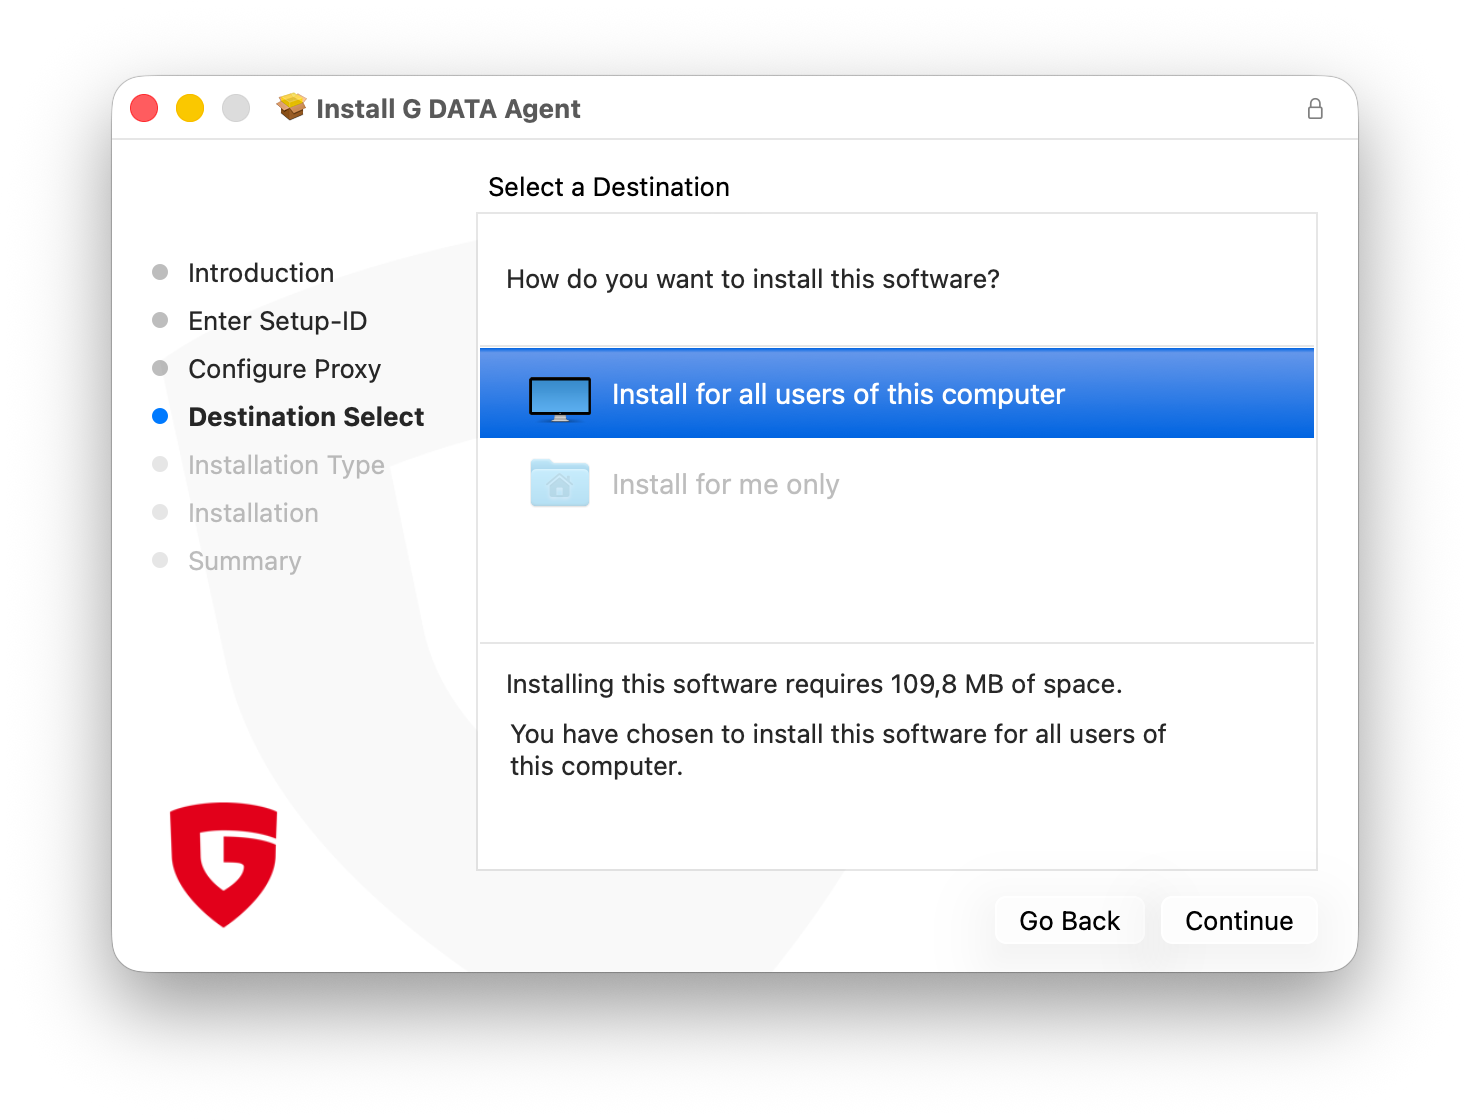
A continuación, seleccione para qué usuarios debe realizarse la instalación. Debido a la naturaleza del software, solo es posible instalar el Agent para todos los usuarios. Haga clic en Fortfahren. |
|
||
6 |
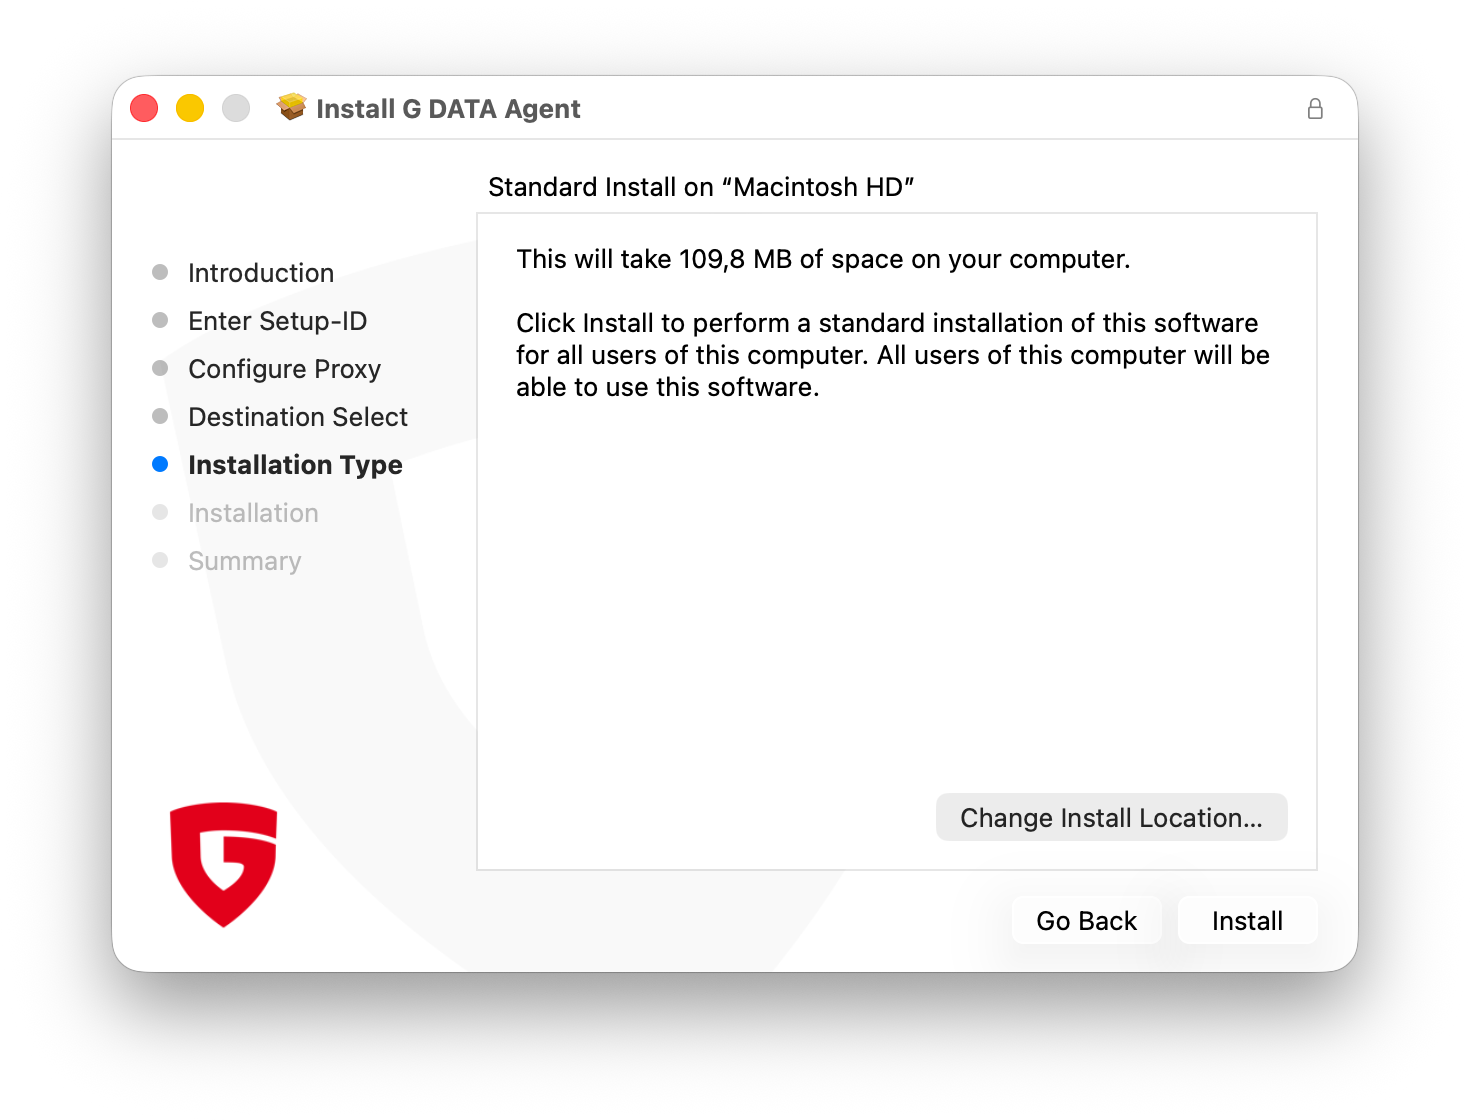
A continuación, debe seleccionarse el volumen en el que se realiza la instalación. Como en el paso anterior, aquí tampoco hay ninguna opción de selección. Haga clic en Installieren.
|
|
||
7 |
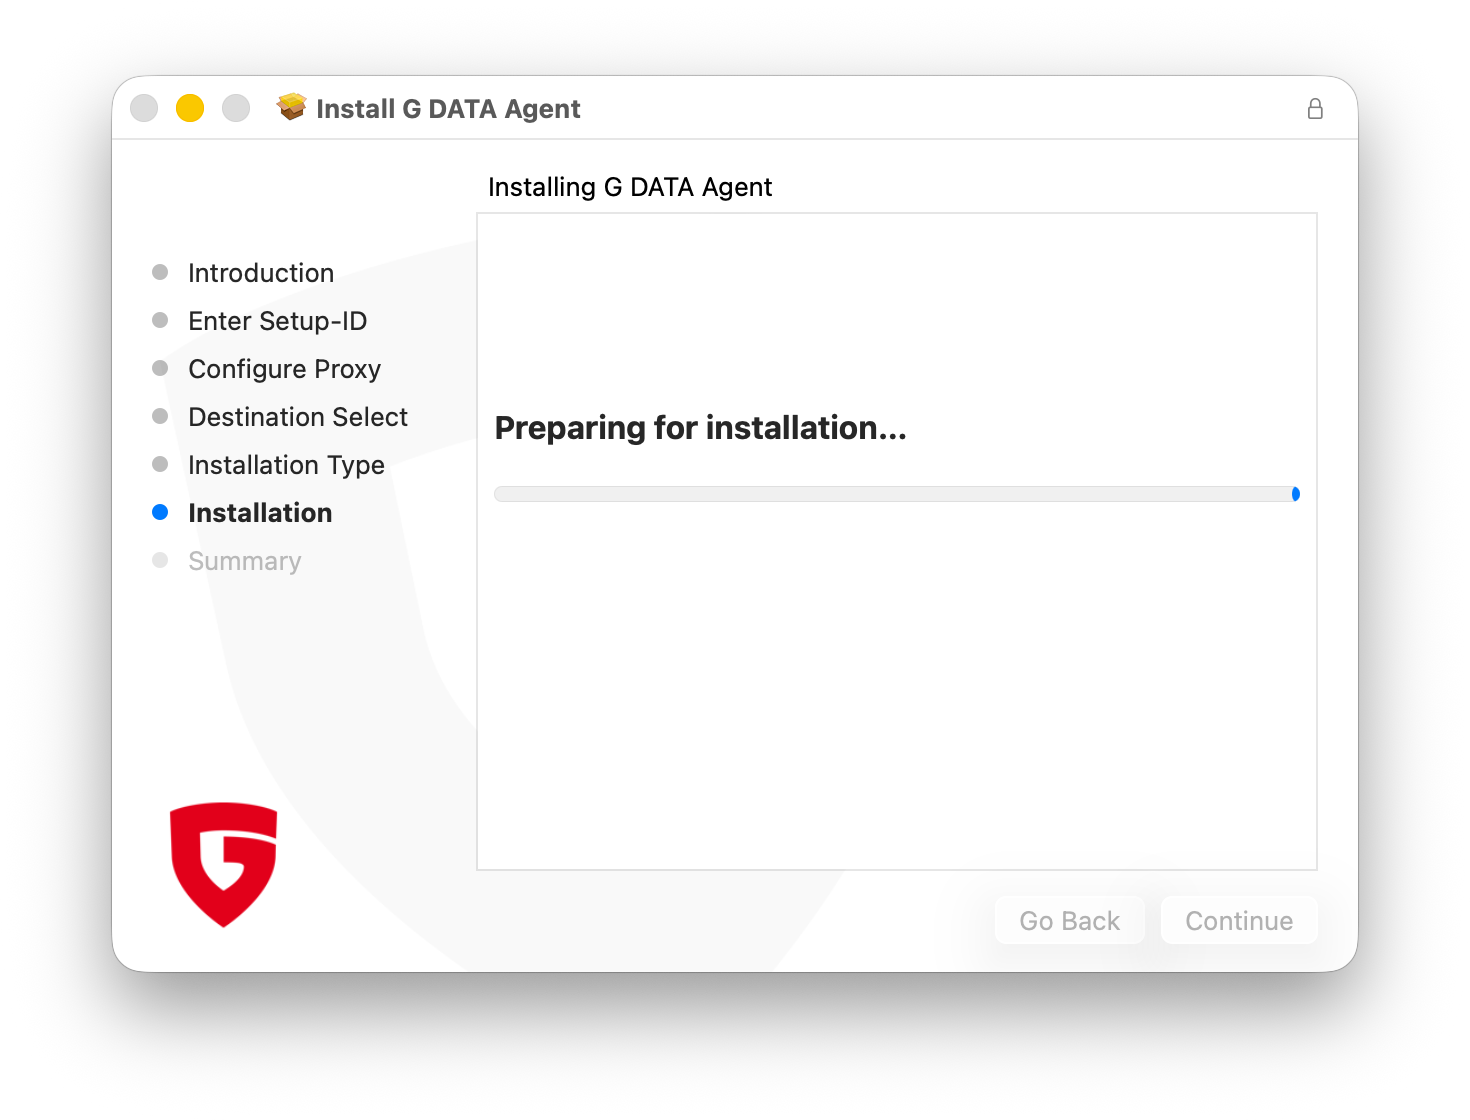
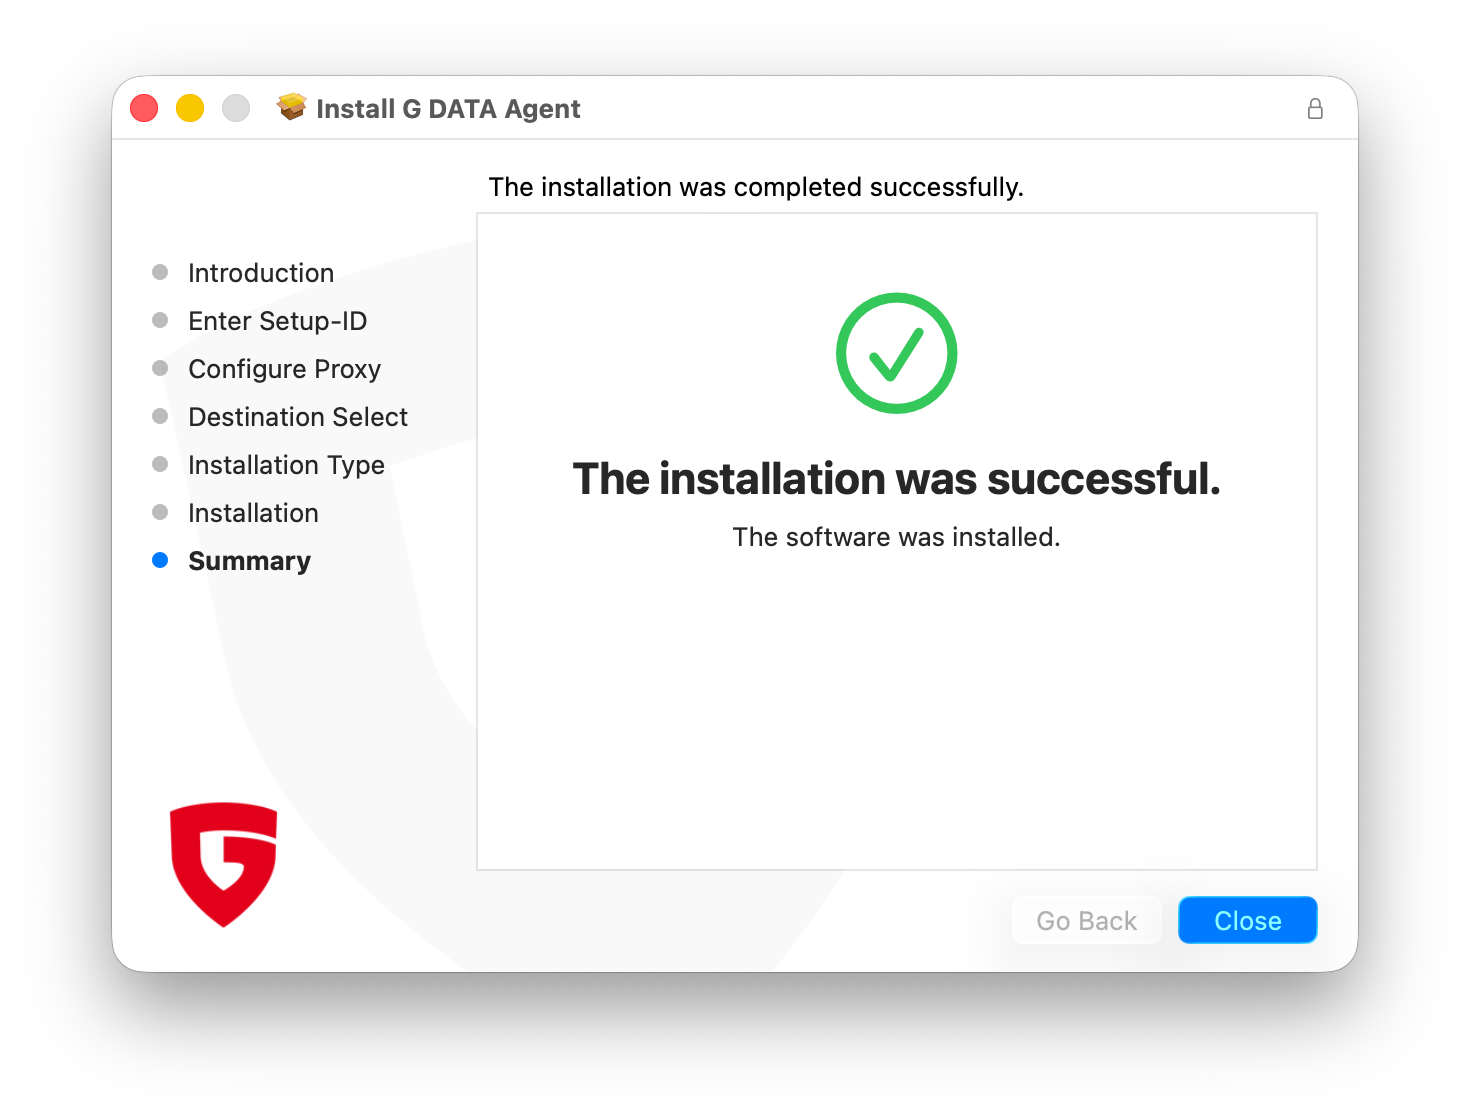
El proceso de instalación se inicia ahora. Una vez finalizada correctamente la instalación, recibirá una confirmación de que el Agent se ha instalado correctamente. |
|
||
8 |
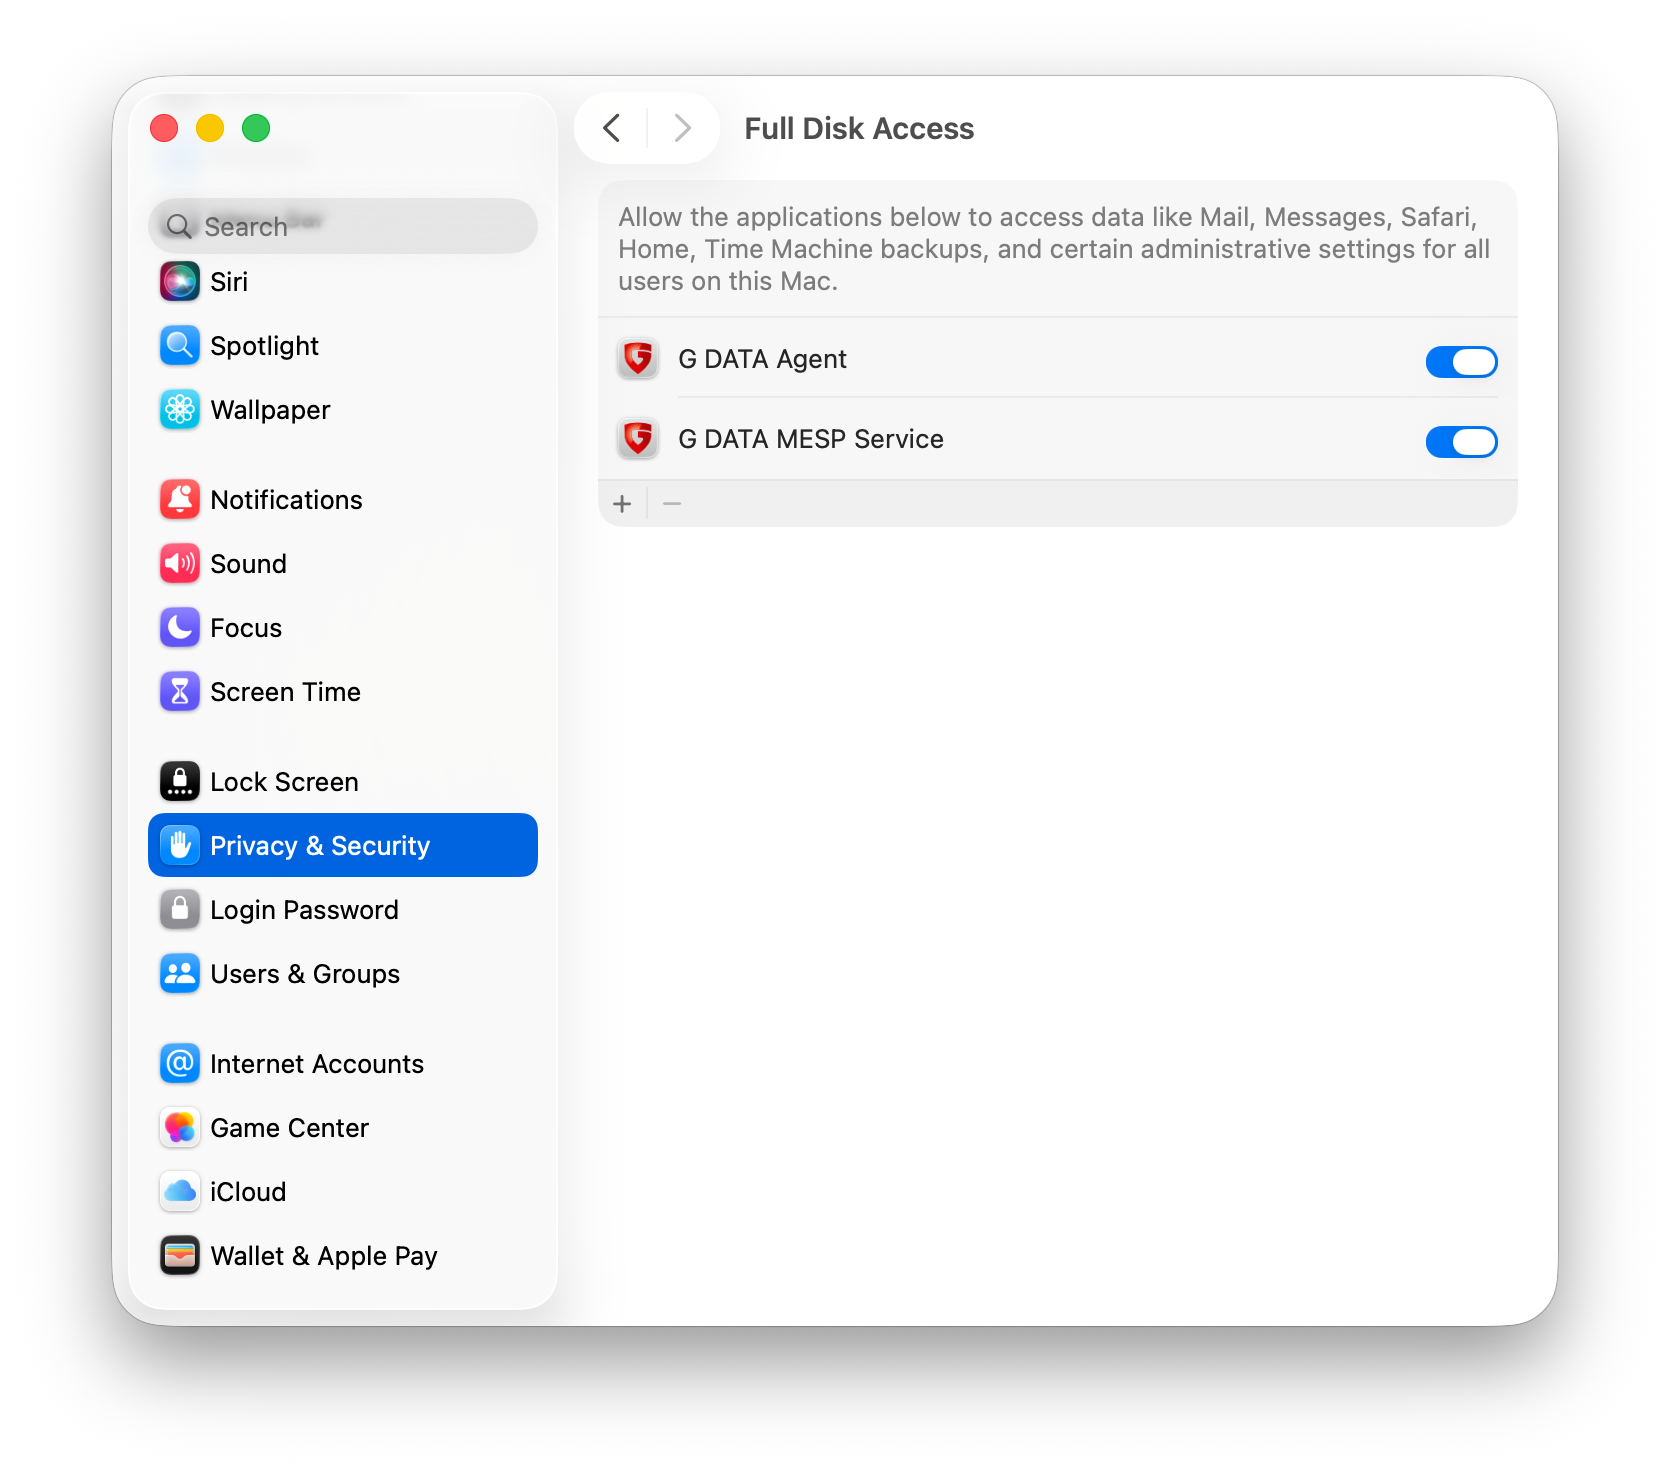
Ahora debe conceder acceso total al disco (Full Disk Access, FDA) a "G DATA Agent" y a "G DATA MESP Service". Para ello, vaya a los ajustes, a "Privacidad y seguridad", y active el interruptor correspondiente para ambas aplicaciones. |
|
||
9 |
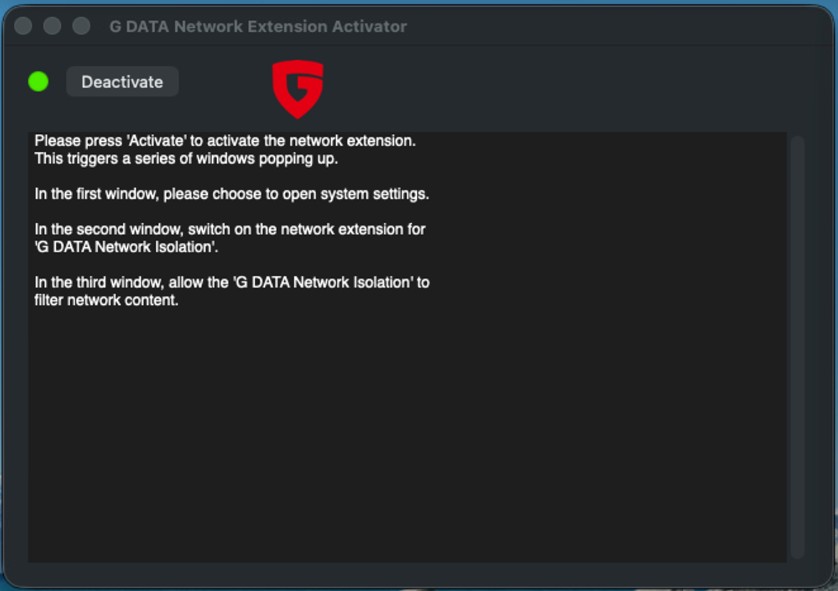
Active "G DATA Network Isolation" en los ajustes generales. Es posible que se le solicite hacerlo mediante una ventana emergente. Si no ocurre, vaya por su cuenta a los ajustes generales y a la entrada "G DATA Network Isolation", y actívelo haciendo clic en el símbolo de información (véase la captura de pantalla). |

|
||
10 |
Con esto, se completa la instalación y la configuración del G DATA Agent. |
|||
Instalación mediante la línea de comandos
1 |
Descargue el archivo de instalación desde el G DATA Portal web en la vista "Instalación de nuevos terminales", o mediante descarga directa aquí. |
|
2 |
En la ubicación del archivo de instalación, durante la ejecución debe existir o crearse un archivo gdata.agent.cfg con el siguiente contenido: Sustituya "setupid" por su Setup ID (incluidas las comillas), que puede consultar en el G DATA Portal web en la vista "Instalación de nuevos terminales". Salvo esta entrada, todas las entradas son opcionales y solo deben crearse si se va a configurar un servidor proxy. |
|
3 |
Abra ahora la línea de comandos. |
|
4 |
Introduzca el siguiente comando: |
|
5 |
Ahora conceda acceso total al disco (Full Disk Access, FDA) a las aplicaciones "G DATA Agent" y "G DATA MESP service". Abra para ello "Privacidad y seguridad" en los ajustes y active los interruptores correspondientes. |
|
6 |
Active "G DATA Network Isolation" en los ajustes generales. Es posible que se le solicite hacerlo mediante una ventana emergente. Si no ocurre, vaya por su cuenta a los ajustes generales y a la entrada "G DATA Network Isolation", y actívelo haciendo clic en el símbolo de información (véase la captura de pantalla). |
|
7 |
La instalación finaliza tras ejecutar correctamente el comando. |
|
Accesibilidad de la G DATA nube
Para garantizar la notificación fiable y oportuna de eventos e incidentes, la nube de G DATA debe ser accesible y no debe estar bloqueada por un firewall. Para ello son necesarias las siguientes configuraciones. Debe garantizarse que *.gdatasecurity.de y *.gdatasoftware.com puedan resolverse y sean accesibles.
-
Aperturas de puertos
-
Los Agent de G DATA en los endpoints deben poder alcanzar las IP de nuestros servidores backend a través del puerto TCP/443, rango de IP 194.156.84.0/22 (194.156.84.0 - 194.156.87.255).
-
-
Protocolos
-
Los sistemas deben poder comunicarse mediante los protocolos HTTPS:// y también WSS://.
-
-
TLS
-
Los servidores proxy utilizados deben ser compatibles como mínimo con TLS 1.2.
-
No debe haber SSL Inspection ni Deep Packet Inspection.
-
Debe poder establecerse una conexión cifrada mediante TLS con chess.gdatasecurity.de. Para ello, debe existir un certificado raíz correspondiente.
-