G DATA XDR
Die Erstellung und Bearbeitung von Rollen
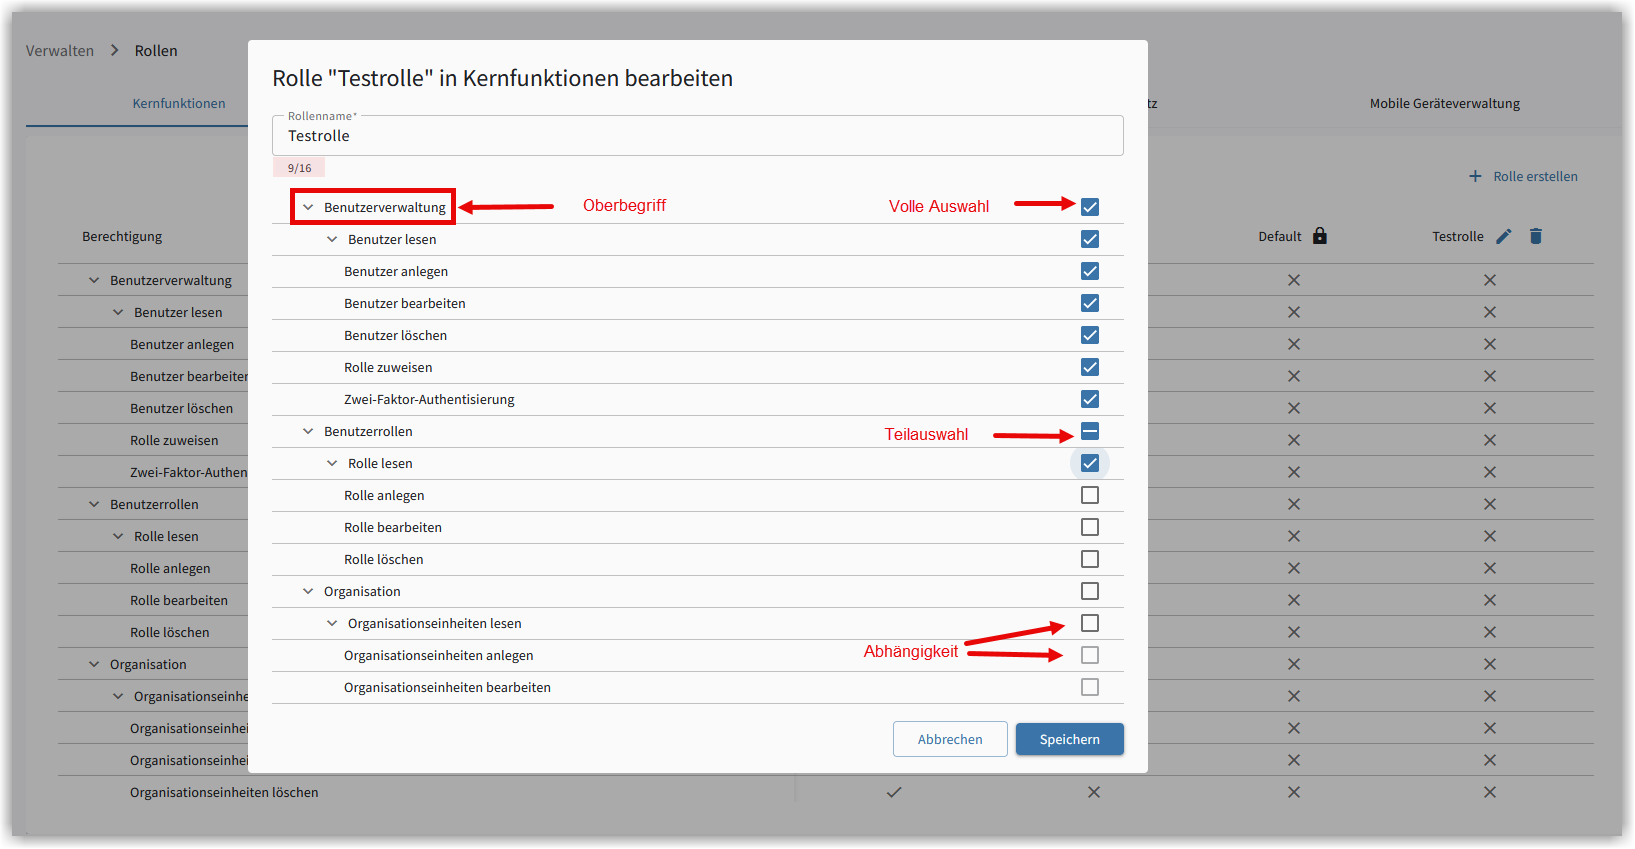
Sowohl für das Anlegen neuer Rollen, als auch für das Bearbeiten von Rollen, ist das Fenster identisch aufgebaut. Die Rolle und die Berechtigung können sowohl für die Kernfunktionen, als auch für einzelne Produkte erstellt und bearbeitet werden.
Beim Erstellen einer Rolle können Sie einen Namen mit bis zu 16 Zeichen vergeben.
Aktivieren oder deaktivieren Sie die Kontrollkästchen, um Berechtigungen festzulegen.
Berechtigungen können für Oberbegriffe direkt gewählt werden und werden entsprechend den zugehörigen Bereichen gewährt.
Sollten alle Berechtigungen für einen Oberbegriff gewährt werden, wird dieser Bereich mit einem Haken versehen.

Sind nur einzelne Berechtigungen einer übergeordneten Kategorie ausgewählt, zeigt das Kontrollkästchen einen
waagerechten Strich an.

Sollte die Checkbox  nicht aktiviert sein, wird die entsprechende Berechtigung nicht erteilt.
Sollte eine Checkbox für eine Berechtigung blass erscheinen kann diese erst mit einer zuvor geteilten Berechtigung erteilt werden. Beispielsweise kann keine Berechtigung zum Benutzer löschen erteilt werden, wenn die Rolle nicht die Berechtigung besitzt Benutzer zu lesen.
| Geben Sie nur Rollen mit vollen Rechten auf alle Produkte auch das Recht Rollen zuzuweisen. Anderenfalls könnte ein Benutzer mit entsprechender Rolle und eingeschränkten Rechten sich alle weiteren Rechte ohne Genehmigung selbst einrichten. Wenn zum Beispiel eine Rolle das Portal verwalten darf, nicht aber Endpunkte sehen oder Handlungsempfehlungen als erledigt kennzeichnen kann, sollte diese Rolle kein Recht haben, sich die fehlenden Berechtigungen selbst zuzuweisen. |
Kernfunktionen
Kernfunktionen
Die Kernfunktionen dienen der allgemeinen Bedienung des Web Portals und bieten Funktionen zur Benutzerverwaltung, Benutzerrollen und der Organisation. Im Folgenden werden die möglichen Rechte nach Kategorien aufgezeigt.
Benutzerverwaltung
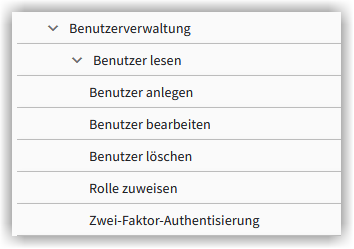
Benutzer lesen |
Ermöglicht das Anzeigen von Benutzern. |
Benutzer anlegen |
Ermöglicht das Anlegen neuer Benutzer. |
Benutzer bearbeiten |
Ermöglicht das Bearbeiten vorhandener Benutzer. |
Benutzer löschen |
Ermöglicht das Löschen vorhandener Benutzer. |
Rolle zuweisen |
Ermöglicht das Zuweisen einer Rolle zu einem Benutzer. |
Zwei-Faktor Autorisierung |
Das Recht die Zwei-Faktor Autorisierung für einen Benutzer zu (de-)aktivieren. |
Benutzerrollen
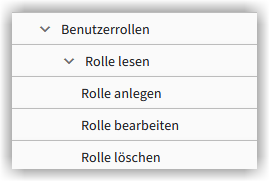
Rolle lesen |
Ermöglicht das Anzeigen von Rollen. |
Rollen anlegen |
Ermöglicht das Anlegen neuer Rollen. |
Rolle bearbeiten |
Ermöglicht das Bearbeiten vorhandener Rollen. |
Rolle löschen |
Ermöglicht das Löschen vorhandener Rollen. |
Organisation
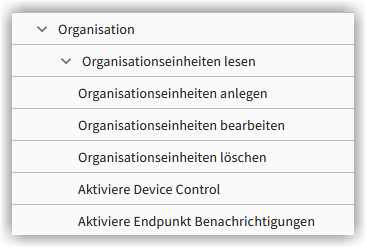
Organisationseinheiten lesen |
Das Recht Organisationseinheiten einsehen zu können |
Organisationseinheiten anlegen |
Ermöglicht das Anzeigen von Organisationseinheiten. |
Organisationseinheiten bearbeiten |
Ermöglicht das Bearbeiten vorhandener Organisationseinheiten. |
Organisationseinheiten löschen |
Ermöglicht das Löschen vorhandener Organisationseinheiten. |
Aktiviere Device Control |
Ermöglicht das Aktivieren der Gerätekontrolle. |
Aktiviere Endpunkt Benachrichtigungen |
Ermöglicht das Zuweisen von Endpunktbenachrichtigungen. |
Produktbezogene Einstellungen
Je nach Produkt können darüber hinaus weitere Produktblöcke vorhanden sein.
Rechte-Konfiguration G DATA MXDR
Legen Sie fest, welche Konfigurationsberechtigungen die Rolle für G DATA MXDR erhält.
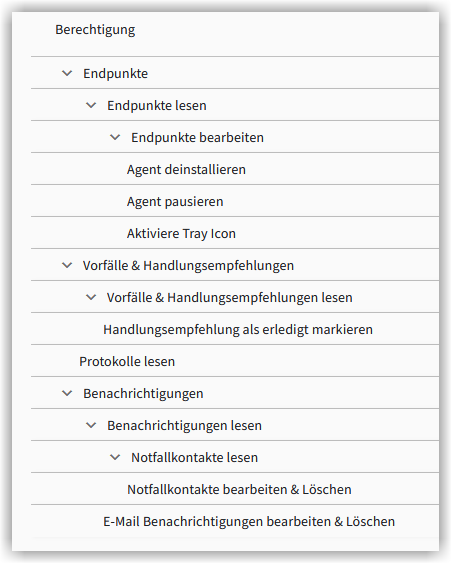
Endpunktverwaltung
Lesen und bearbeiten |
Legt fest, ob Benutzer mit dieser Rolle Endpunkte einsehen und/oder bearbeiten dürfen. |
||
Einstellungsmöglichkeiten für den Agenten |
Das Löschen des Endpunktes aus dem Portal ist an die Berechtigung gekoppelt, Agenten auf den Endpunkten deinstallieren zu können. Bei Start der Deinstallation des Agenten können Sie entscheiden, ob Sie den Endpunkt gleichzeitig mit aus dem Portal entfernen möchten. Zur Deinstallation berechtigte Personen können die Entfernung des Endpunktes aus dem G DATA Web-Portal später noch nachholen.
|
||
Agent pausieren |
Hier können Sie konfigurieren, ob Inhaber der Rolle die Möglichkeit haben, den Agent auf Endpunkten für 15 Minuten zu pausieren.
|
||
Tray-Icon aktivieren |
Hier können Sie konfigurieren, ob Inhaber der Rolle die Möglichkeit haben, das Tray-Icon des Agent auf Endpunkten anzeigen zu lassen. |
Vorfälle & Handlungsempfehlungen
Vorfälle & Handlungsempfehlungen lesen |
Hier legen Sie fest, ob Inhaber dieser Rolle Vorfälle und Handlungsempfehlungen sehen darf. |
Handlungsempfehlungen als erledigt markieren |
Hier legen Sie fest, Inhaber dieser Rolle Handlungsempfehlungen als erledigt markiert werden dürfen. Option steht nur zur Auswahl, wenn die Rolle Handlungsempfehlungen sehen darf. |
Protokolle lesen |
Hier legen Sie fest, ob Inhaber dieser Rolle die Sicht Protokolle angezeigt bekommen. |
Benachrichtigungen
Benachrichtigungen lesen |
Schalter um grundlegend einzustellen, ob die spezifische Rolle Benachrichtigungen erhält. |
||
Notfallkontakte bearbeiten & löschen |
Hier kann eingestellt werden, ob Inhaber der Rolle Benutzer zur Liste der Notfallkontakte hinzufügen und entfernen können.
|
||
E-Mail Benachrichtigungen bearbeiten & löschen |
Hier kann eingestellt werden, ob Inhaber der Rolle Benutzer zur Liste der Adressaten von E-Mail-Benachrichtigungen hinzufügen und entfernen können. Zusätzlich kann die Sprache der E-Mail und die Art der Benachrichtigungsevents eingestellt werden.
|
Rechte-Konfiguration Gerätekonfiguration
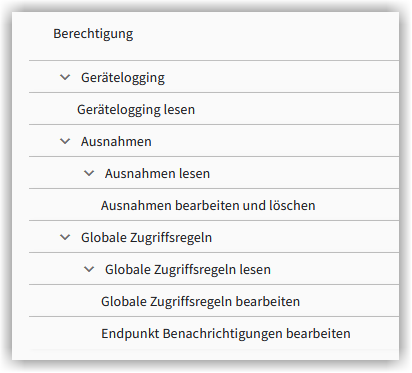
Sollten Sie das Produkt G DATA Policy Control einsetzen, haben Sie an dieser Stelle die Möglichkeit festzulegen, welche Anpassungen die Inhaber der Rolle in dem Produkt vornehmen können.
Gerätelogging |
Legt fest, ob Benutzer mit dieser Rolle das Geräte-Logging einsehen dürfen. |
Ausnahmen lesen |
Ermöglicht das Einsehen von Ausnahmen. |
Ausnahmen bearbeiten und löschen |
Ermöglicht das Bearbeiten und Löschen von Ausnahmen |
Globale Zugriffsregeln |
Legt fest, ob Benutzer mit dieser Rolle globale Zugriffsregeln einsehen und/oder bearbeiten sowie die auf Endpunkten angezeigten Benachrichtigungen bearbeiten dürfen. |
Rechte-Konfiguration G DATA Mail Protection
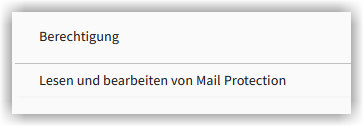
Sollten Sie G DATA Mail Protection einsetzen, können Sie hier festlegen, ob das Produkt dem Inhaber dieser Rolle im G DATA Web-Portal angezeigt wird.
Rechte-Konfiguration G DATA Mobile Device Management
Sollten Sie G DATA Mobile Device Management einsetzen, können Sie hier festlegen, ob das Produkt dem Inhaber dieser Rolle im G DATA Web-Portal angezeigt wird.