G DATA Phishing Simulation
O G DATA Awareness Manager
Com a ajuda da nossa plataforma online – o G DATA Awareness Manager – pode gerir, de forma conveniente, as suas campanhas de simulação de phishing. |
|
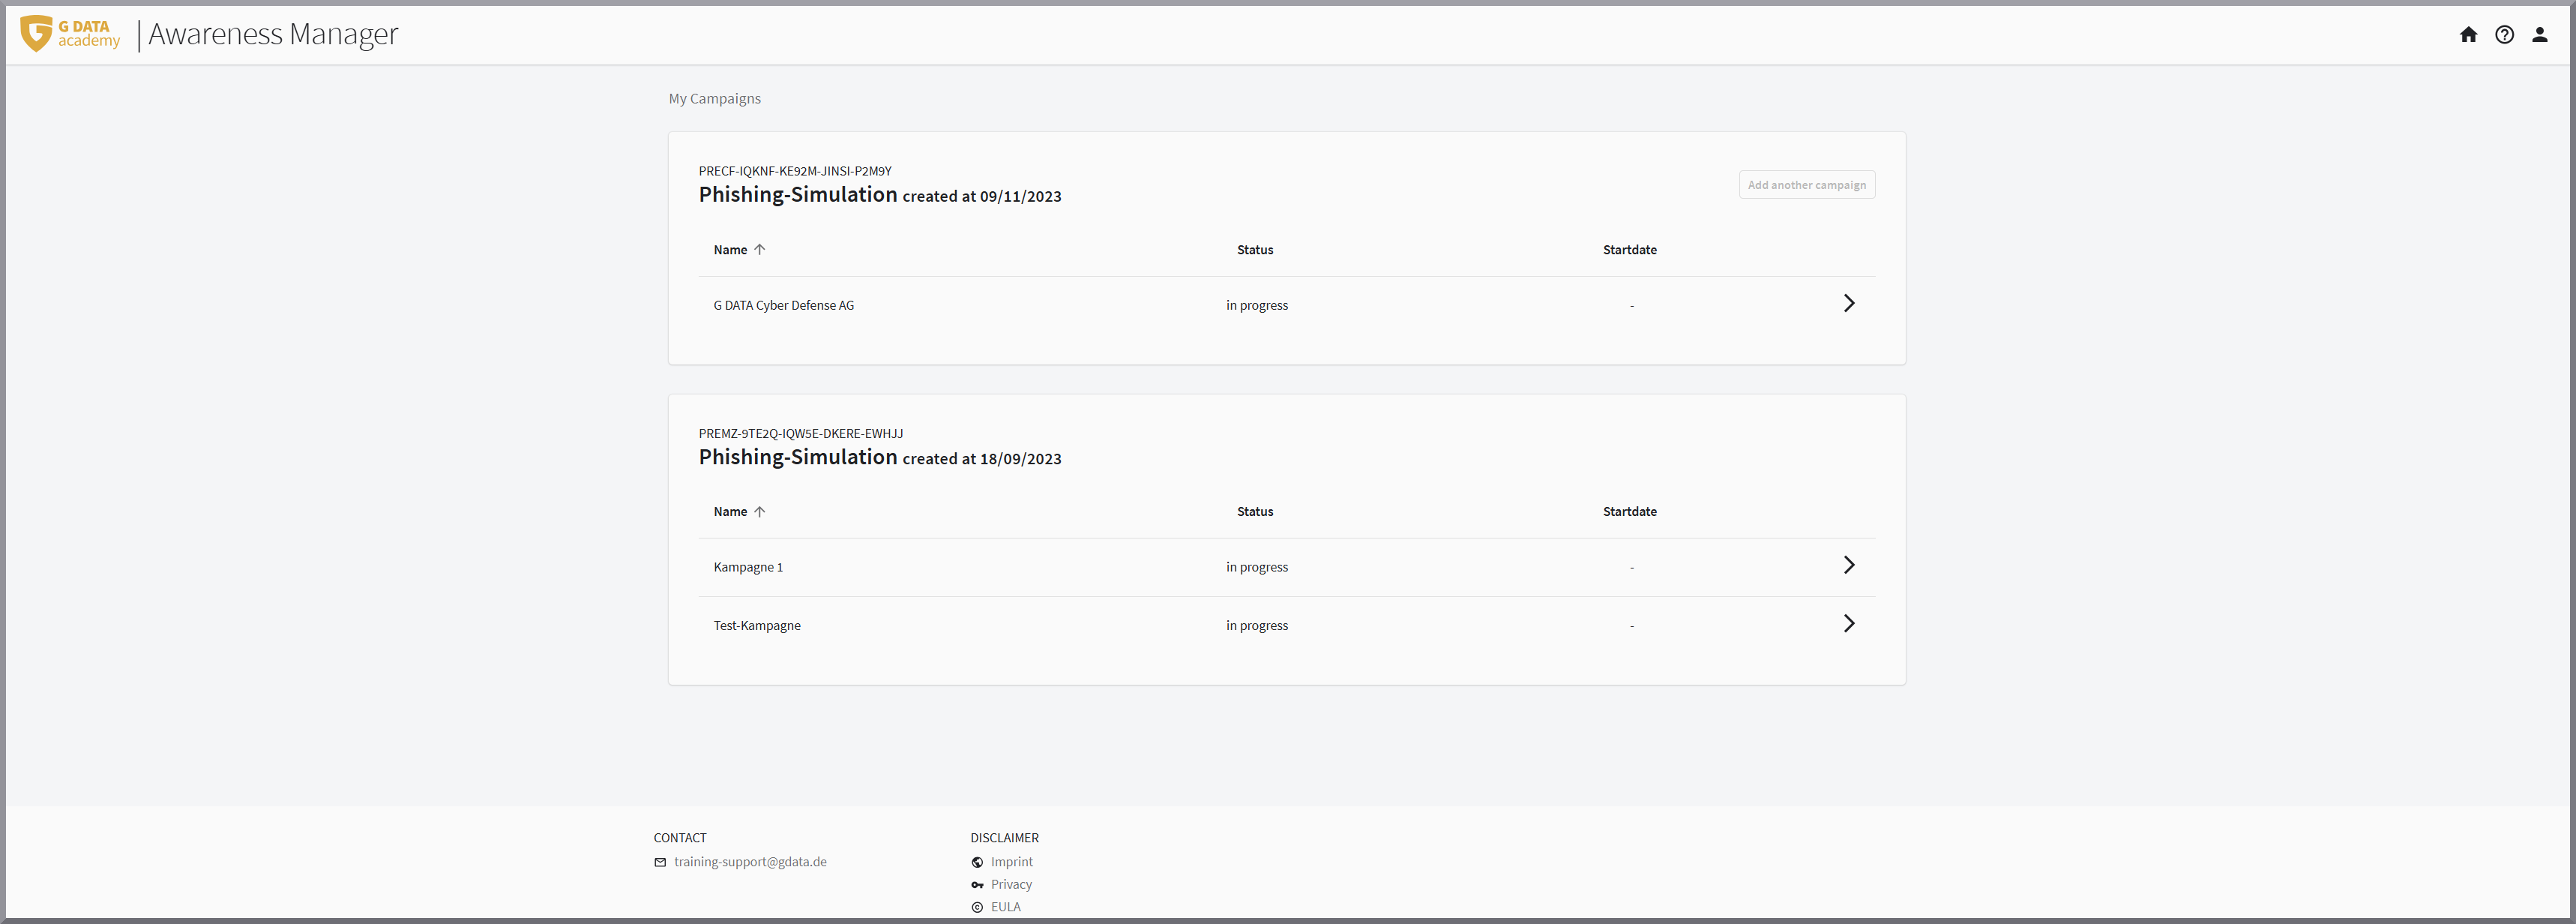
A página inicial do G DATA Awareness Manager apresenta-lhe, de forma clara, todas as campanhas concluídas e ainda pendentes. As campanhas podem ser criadas através do botão Adicionar outra campanha. O número de campanhas que pode realizar (adicionar) depende do número de campanhas que adquiriu.
Para realizar uma campanha, aceda primeiro à campanha clicando na linha correspondente.
|
Através do logótipo amarelo da G DATA Academy no canto superior esquerdo da janela do browser, pode regressar a qualquer momento à página inicial com a visão geral das suas campanhas. 
|
Agora pode executar, dentro da sua campanha, todos os passos necessários:
O Dashboard
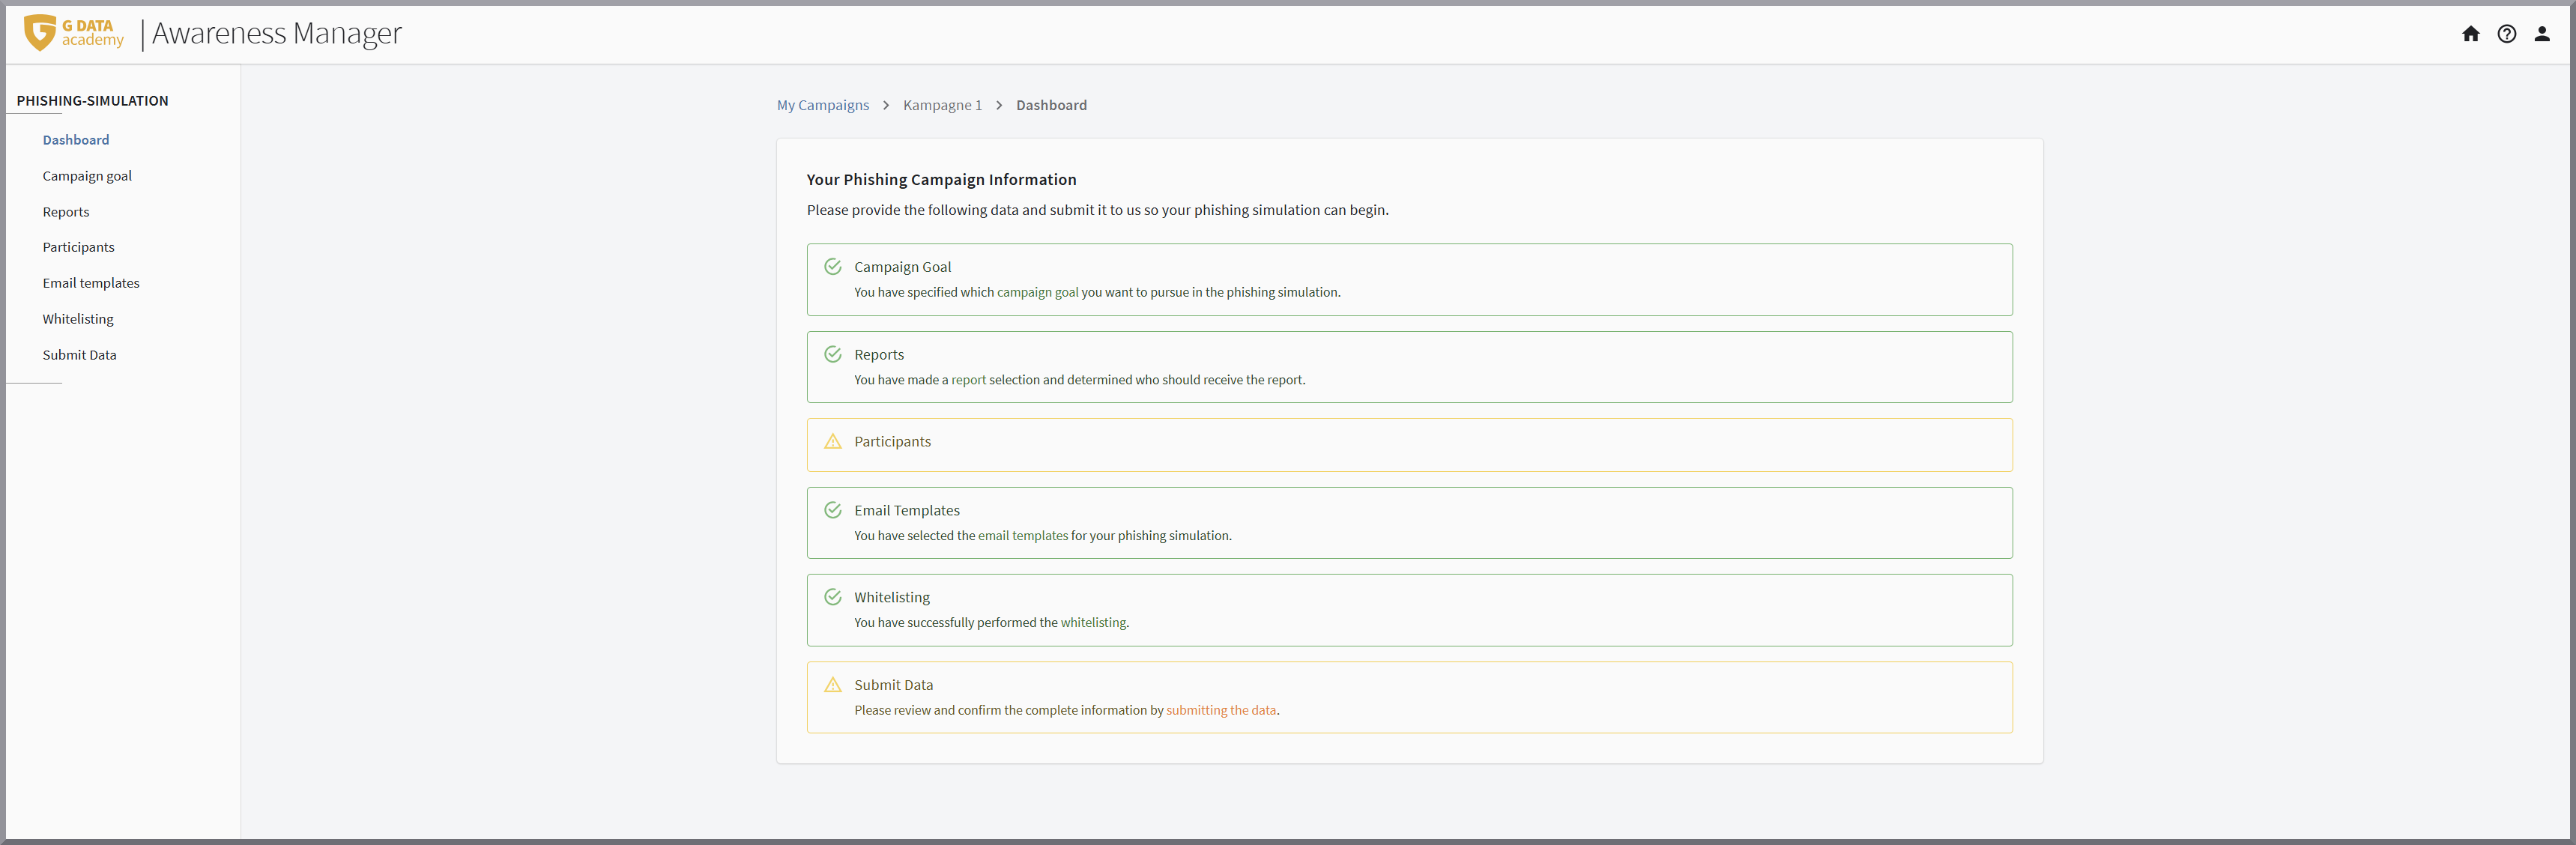
O Dashboard do G DATA Awareness Manager mostra-lhe, de forma clara, o estado dos preparativos da sua campanha. Um contorno verde indica-lhe que este passo de preparação está concluído; um contorno amarelo indica-lhe que ainda há algo por concluir.
Pode aceder às diferentes áreas através do menu na margem esquerda do ecrã.
Definições gerais
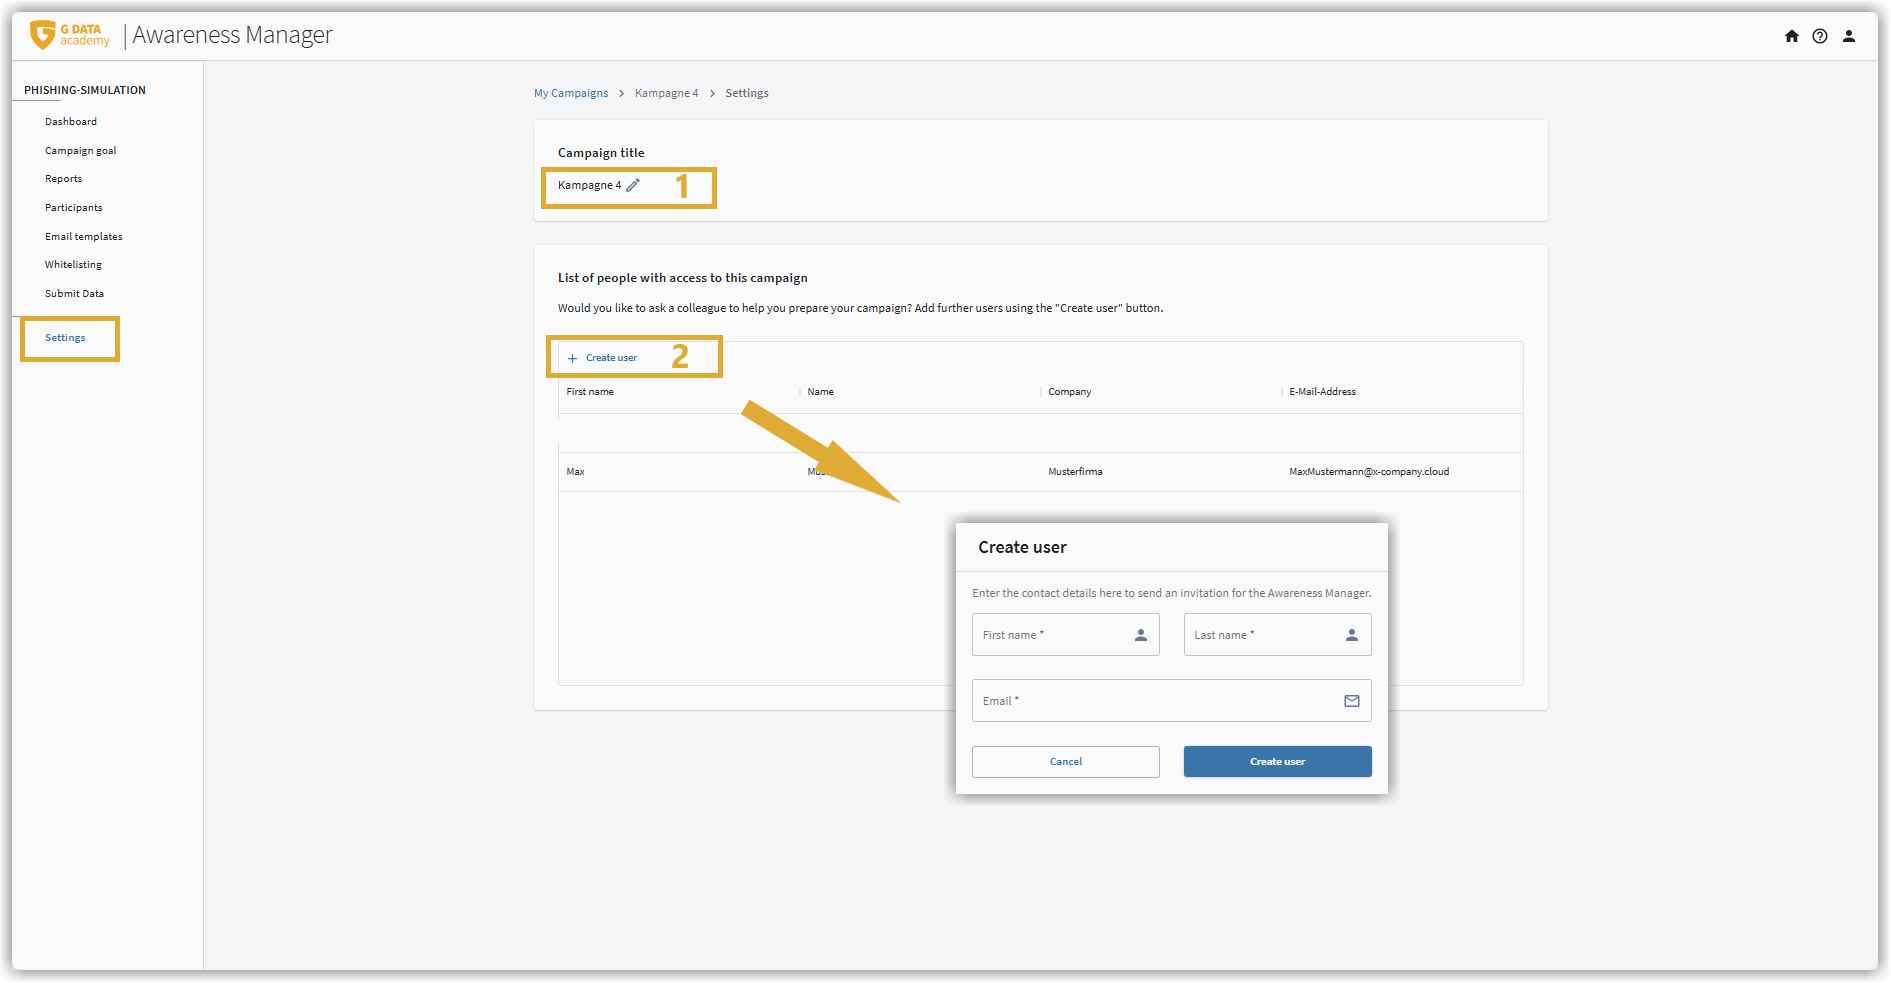
Na área de definições, tem dois pontos que pode configurar:
-
Ao clicar no ícone do lápis ao lado do nome da campanha, pode atribuir livremente um nome personalizado à campanha.
-
Se os preparativos da campanha forem realizados por outras pessoas, tem a possibilidade de adicionar utilizadores à sua campanha. Estas pessoas podem ser outros membros da sua empresa, mas também prestadores de serviços externos.
Para tal, clique em Adicionar utilizador.
É apresentado um formulário no qual pode inserir o nome, o apelido e o endereço de e-mail da pessoa que deverá obter acesso à sua campanha.
Depois de concluir a introdução através do botão Criar utilizador, a pessoa adicionada recebe o seguinte e-mail:
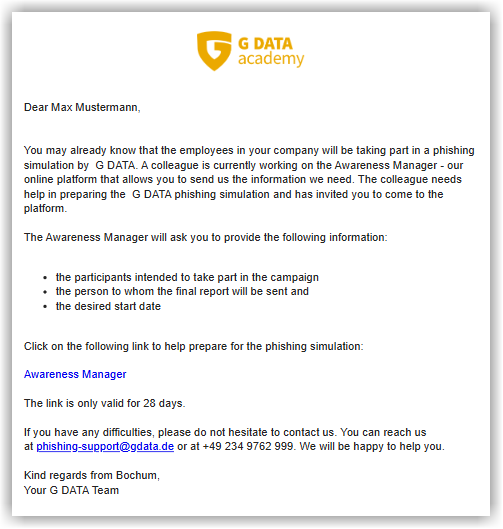
Ao clicar na ligação recebida no e-mail, o novo utilizador pode definir uma palavra-passe própria e iniciar sessão no G DATA Awareness Manager.
| O convite é válido apenas no contexto da campanha de phishing em que também criou o utilizador. Se existirem outras campanhas, o utilizador não fica automaticamente incluído nessas campanhas e, se necessário, terá de ser novamente adicionado também aí. Também é possível convidar terceiros para campanhas de phishing já concluídas, por exemplo, para acompanhar a avaliação. |
| Se um prestador de serviços tiver um utilizador no G DATA Awareness Manager, mas não tiver acesso à rede, a responsabilidade pelo whitelisting correto é do cliente. |
Definir o objetivo da campanha
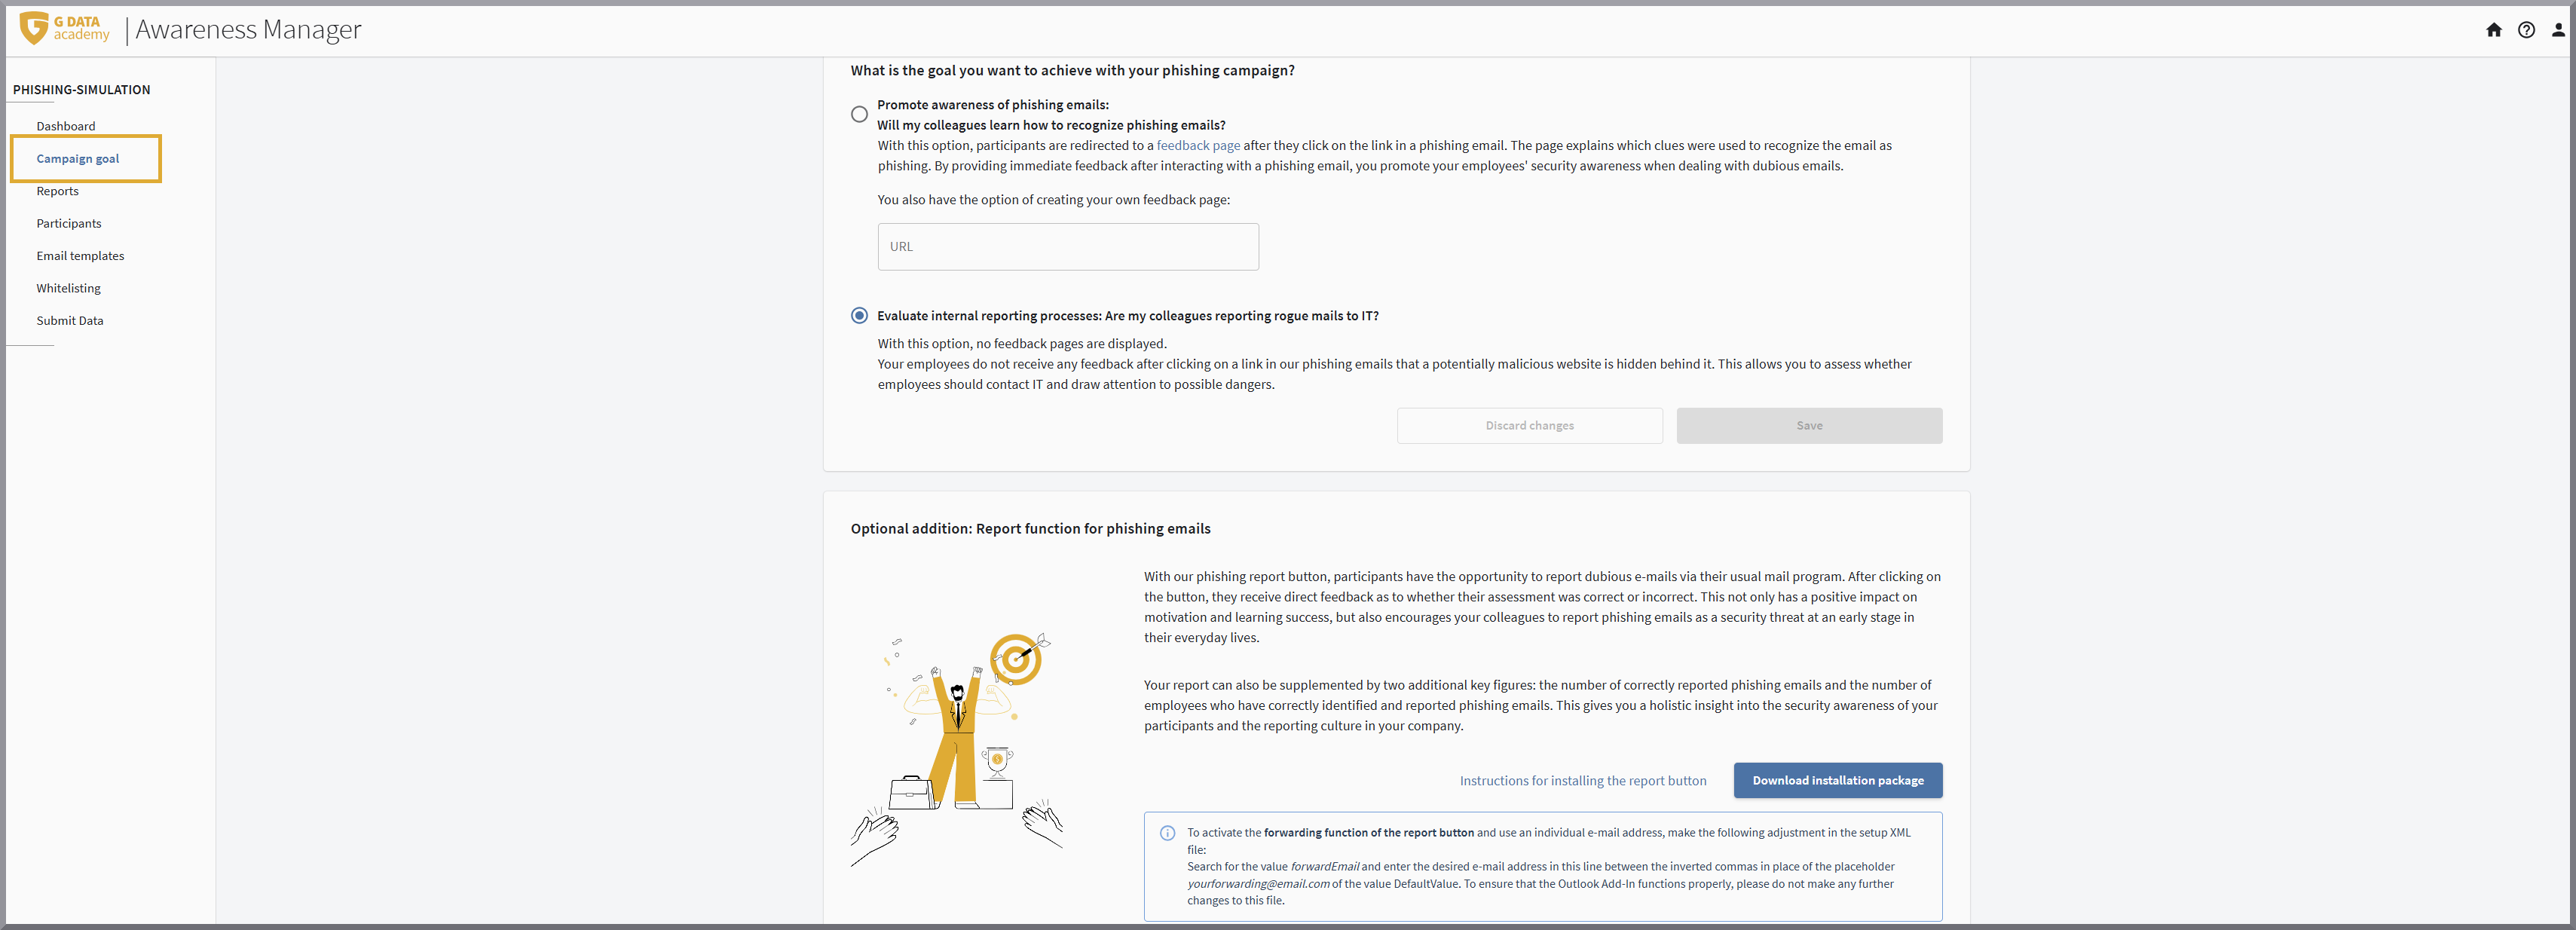
Que objetivo pretende alcançar com a campanha de phishing?
Selecione se os participantes devem receber feedback quando clicarem nas nossas ligações.
Os seus colaboradores recebem e-mails de phishing que, apesar de todas as medidas de segurança, chegam à caixa de correio? A sua equipa de TI é informada para poder tomar medidas e bloquear esses e-mails no futuro?
E: apesar de toda a cautela, pode acontecer, em princípio, a qualquer pessoa clicar numa ligação de phishing. Muitas vezes, esses erros acontecem no dia a dia agitado. Normalmente, percebe-se rapidamente que não se deveria ter clicado nessa ligação. Muitas vezes, apenas como uma sensação desagradável de que algo nessa ligação não estava bem. Se o colaborador comunicar rapidamente este lapso à TI, muitas vezes ainda é possível evitar danos (por exemplo, alterando rapidamente palavras-passe divulgadas). Se, no entanto, este lapso for ocultado, o atacante atingiu o seu objetivo.
Os seus colaboradores comunicam à TI depois de lhes acontecer um lapso deste tipo?
Este processo interno de reporte é um fator essencial na avaliação da segurança de TI.
Se o processo interno de reporte estiver no foco da sua G DATA Phishing Simulation planeada, os participantes não deverão receber feedback. Ao comparar o "número total de ligações clicadas na sua campanha de simulação" com o "número total de notificações sobre cliques acidentais à sua TI", pode perceber quão bem está o sentido de responsabilidade dos participantes relativamente à segurança de TI na sua empresa.
Estas conclusões ajudam-no(a) a avaliar se uma formação dos participantes relativamente ao tratamento correto de fugas de dados está em primeiro plano.
Neste caso, selecione Avaliar processos internos de reporte: os colaboradores comunicam possíveis perigos à TI?
Bons conhecimentos sobre e-mails de phishing e sobre como os reconhecer ajudam a evitar estes lapsos antecipadamente. Mesmo sob stress, existem critérios que permitem identificar rapidamente um e-mail de phishing.
Se pretender sensibilizar os participantes para a deteção de e-mails de phishing, será apresentada uma página de informação correspondente aos participantes após clicarem numa das nossas ligações e após introduzirem dados na landing page que se abre. Assim, uma campanha pode ajudá-lo(a) a avaliar se formações sobre phishing são necessárias para a sua empresa ou se as formações realizadas melhoraram de forma sustentável a taxa de deteção dos participantes.
Neste caso, selecione Aumentar a sensibilização para e-mails de phishing: promover a Security Awareness através de feedback imediato.
|
Se quiser, em alternativa pode criar uma página web própria para dar feedback aos seus participantes. Ao introduzir o URL dessa página, não é apresentada a página padrão da G DATA, mas sim a página indicada por si. Tenha em atenção que, ao usar uma página própria, não é possível apresentar dinamicamente o que teria permitido reconhecer a tentativa concreta de phishing. 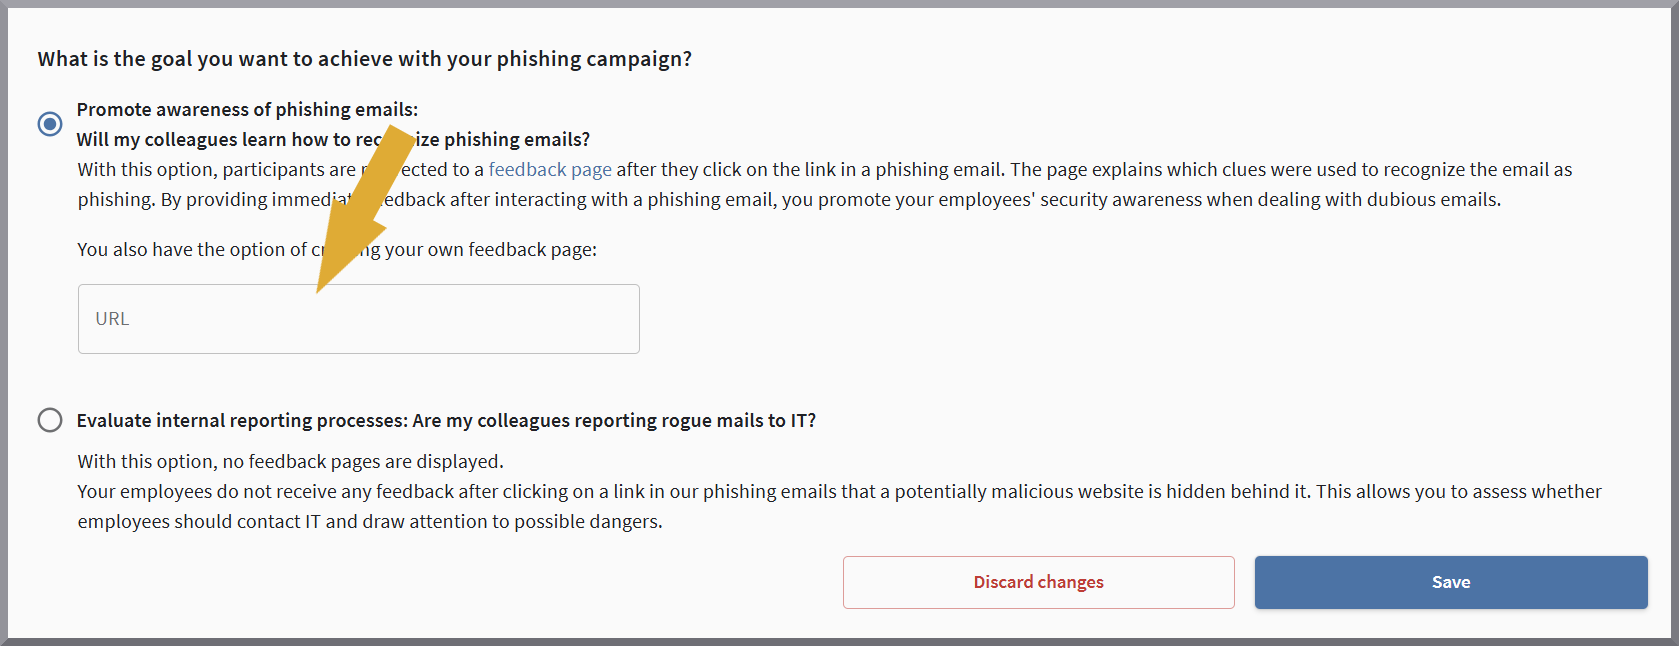
|
Complemento opcional: função de reporte para e-mails de phishing
Pode instalar um add-in para Microsoft Outlook para os participantes da sua campanha de simulação de phishing.
Com este add-in, os participantes da sua campanha podem reportar qualquer e-mail que lhes pareça suspeito através de um botão (button).
O participante recebe um feedback imediato sobre se a sua suspeita estava correta e se o e-mail era efetivamente parte da campanha.
A avaliação destas comunicações é incluída no seu relatório final.
Aí encontrará:
-
o número de participantes que reportaram corretamente pelo menos um e-mail de phishing,
-
bem como uma visão geral cronológica dos e-mails de phishing reportados corretamente.
Selecionar reports
Neste ponto, é-lhe indicado, através de marcas de verificação ativas, se
-
recebe, após a conclusão da campanha, exclusivamente o report padrão incluído em cada campanha sobre todos os participantes,
-
ou, adicionalmente, o report de grupo opcionalmente disponível, com métricas relacionadas com determinados grupos (por exemplo, agrupados por departamentos ou por colaboradores/chefias).
| A avaliação de grupos é um serviço adicional opcional, que pode obter através do nosso departamento comercial. Os grupos são definidos individualmente. É possível atribuir participantes a vários grupos. |
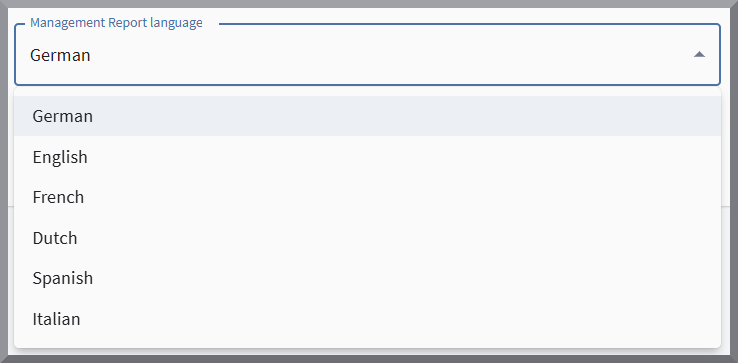
Nesta página, indique o nome do destinatário do report, em que idioma os reports devem ser redigidos, bem como o endereço de e-mail do destinatário.
Inserir participantes
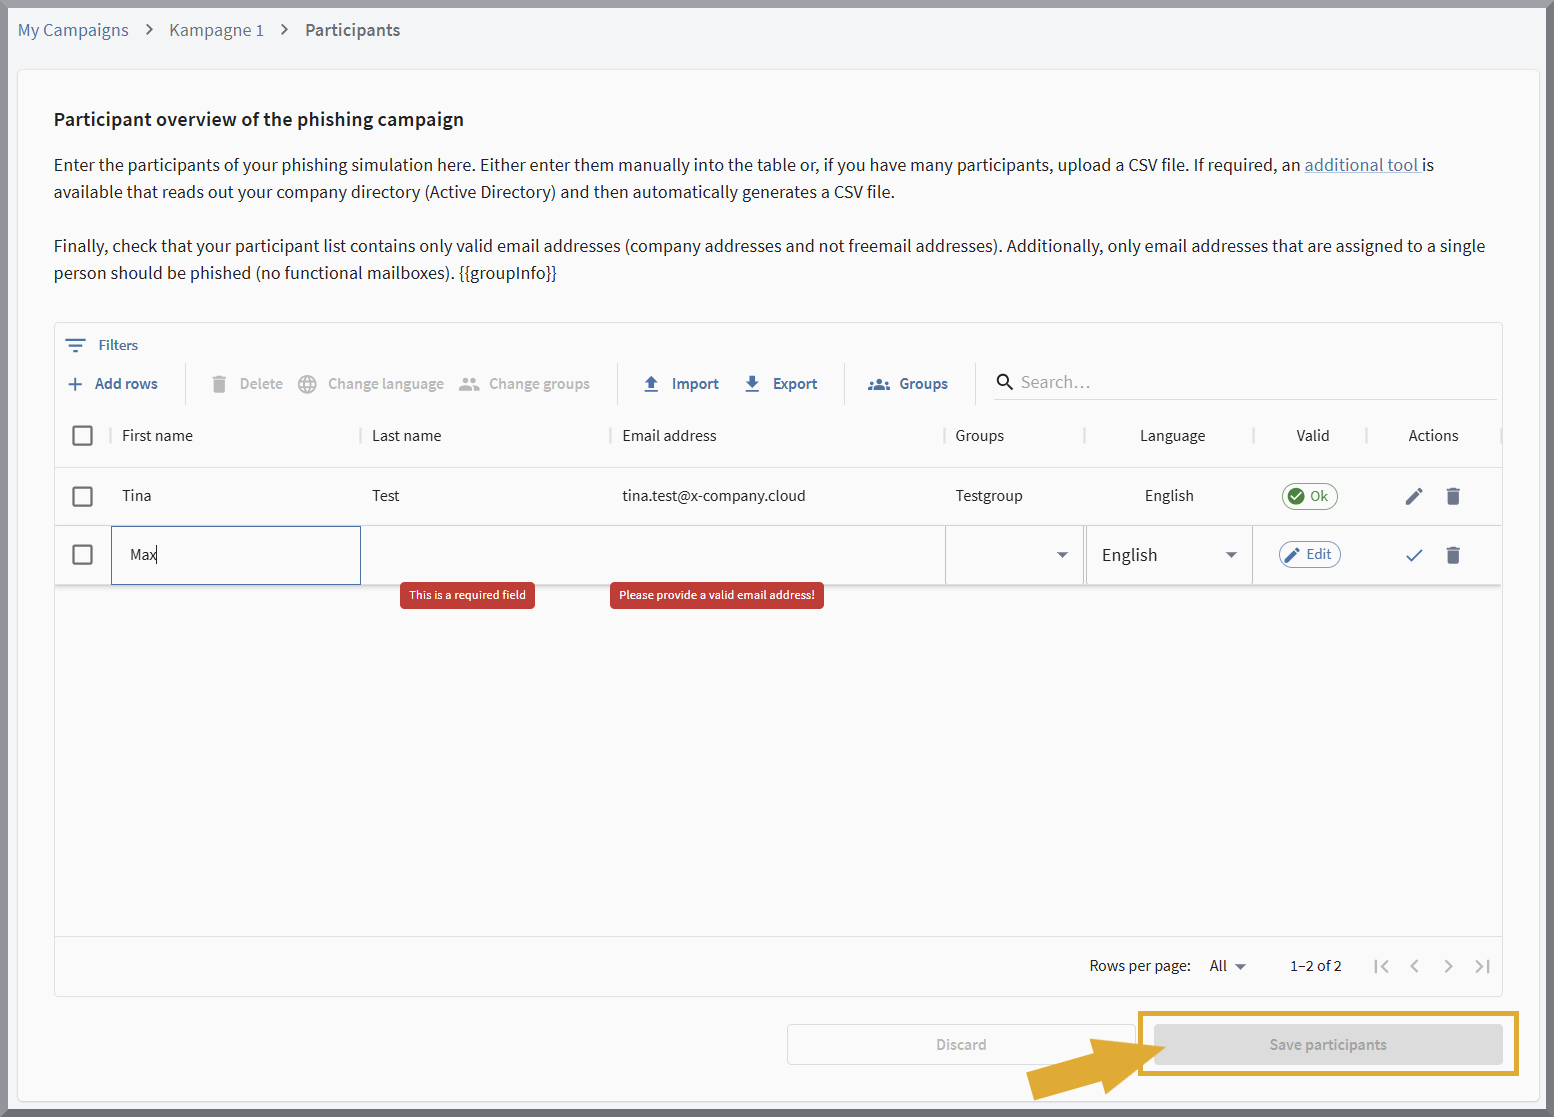
Nesta página, pode registar os participantes na G DATA Phishing Simulation. Isto pode ser feito através de introdução direta na página ou através do importação de um ficheiro CSV previamente criado.
| As alterações à lista registada ou editada só são aplicadas depois de guardar. Isto pode causar problemas se, durante a introdução dos participantes, ficar inativo durante muito tempo. O formulário perde então o contacto com o servidor e as introduções perdem-se. No caso de listas longas ou se tiver de interromper a introdução, certifique-se de que guarda entretanto. |
Selecionar/gerir templates de e-mail
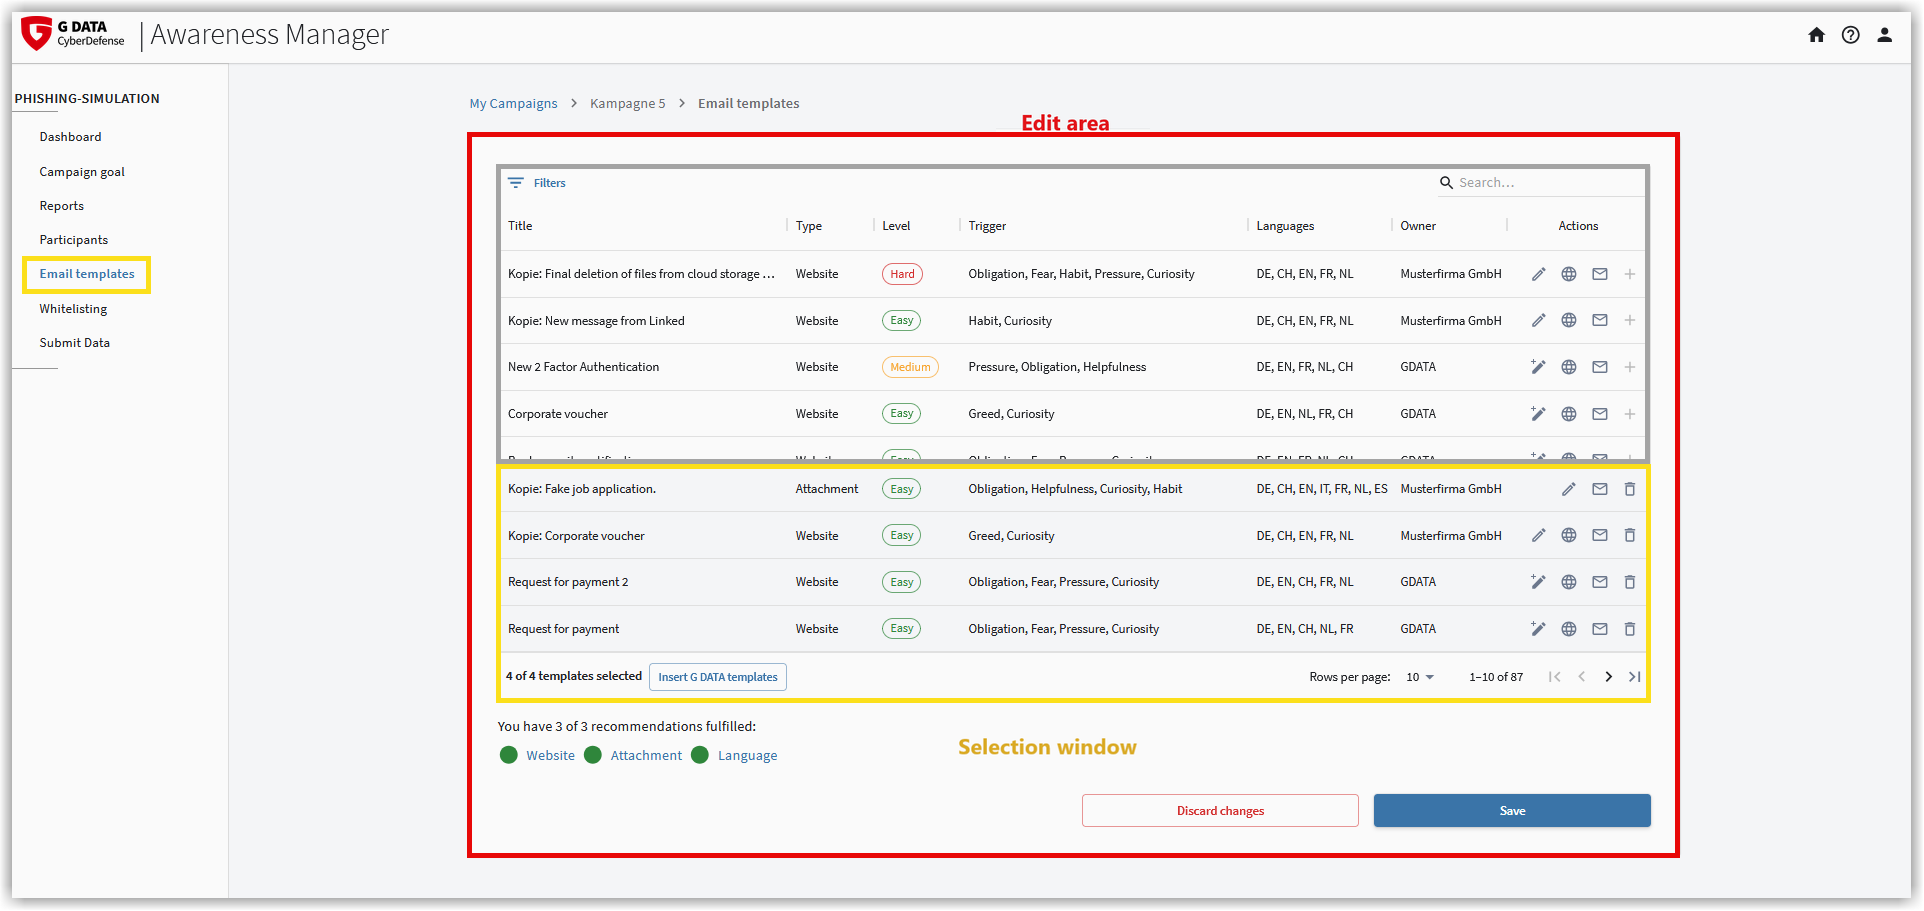
Cada campanha envia 4 e-mails diferentes aos seus participantes. G DATA já reuniu 4 templates para si. Estes templates são adequados para uma primeira abordagem ao tema e representam situações comuns.
Pode criar o seu próprio modelo a partir de uma série de templates de e-mail.
Templates já criados podem, se necessário, ser copiados e/ou editados através do ícone do lápis  .
A seleção destes templates é feita através do separador Templates.
Realizar o whitelisting
O whitelisting depende do software de segurança que utiliza. Neste artigo encontra informações úteis sobre o tema.
Enviar dados/autorizar campanha
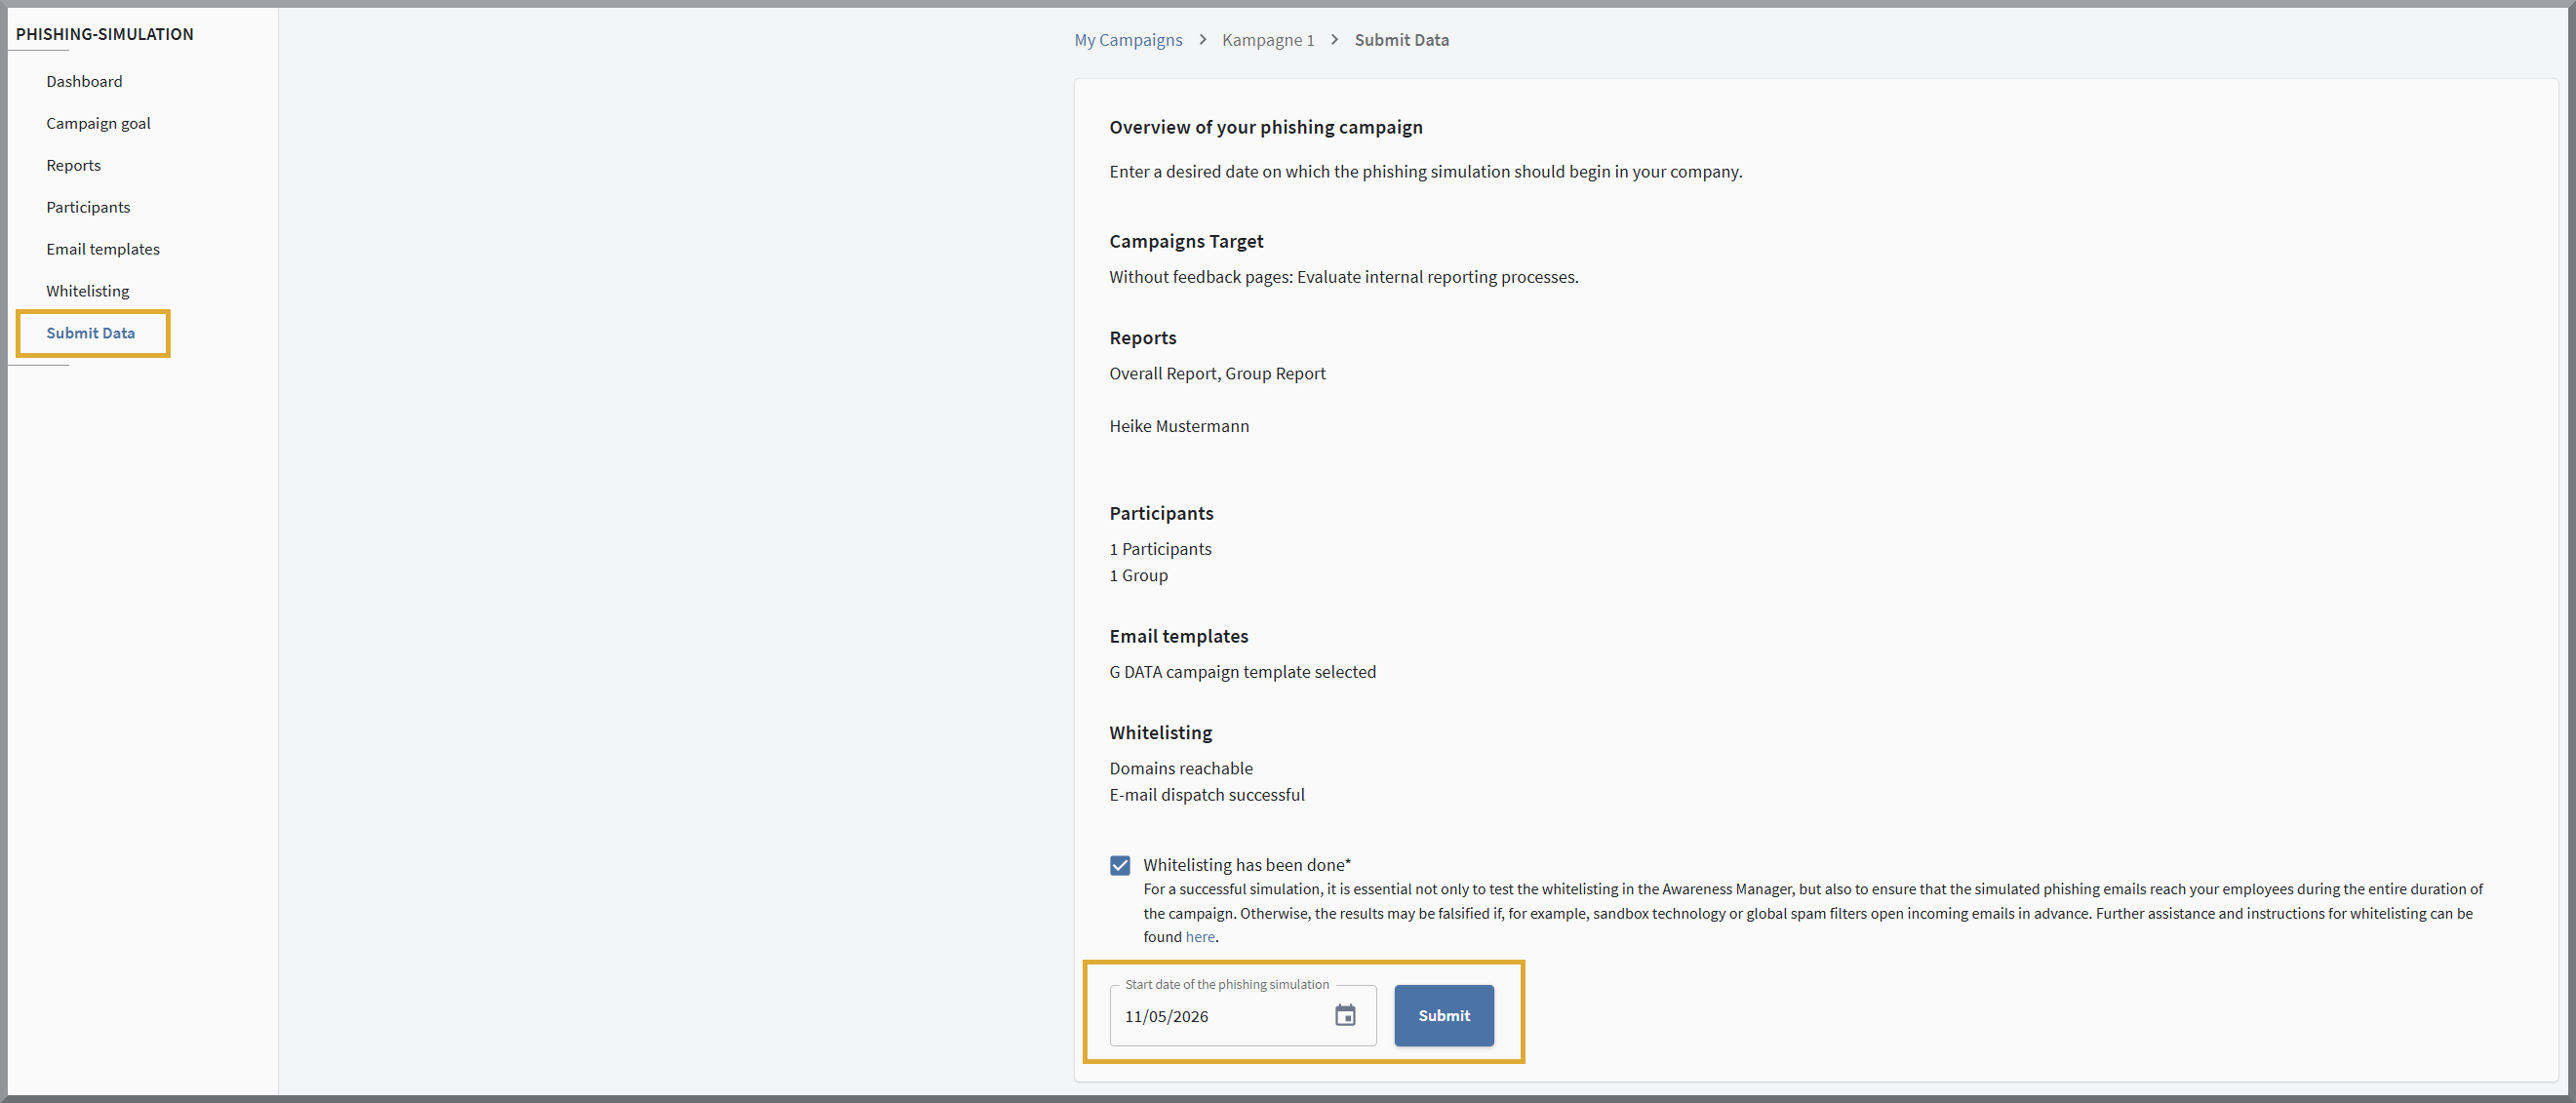
Quando tudo estiver preparado e todas as áreas no Dashboard estiverem a verde, pode, no ponto Enviar dados, inserir a semana de início e iniciar a campanha. Antes do início, é necessário confirmar novamente que o whitelisting foi realizado e testado corretamente.