G a0DATA a0MXDR
Productintroductie
G a0DATA a0MXDR is geen kant-en-klaar product. Het is een beveiligingsoplossing die op maat is gemaakt voor uw IT-omgeving. Daarom kan dit product niet zoals klassieke antivirusoplossingen worden gekocht, geïnstalleerd en ingezet.
Daarvoor is het nodig
-
een analyse van de huidige situatie van uw beveiligingsconcept,
-
het opstellen van een geschikt doelconcept met duidelijke afspraken
-
en een soepele overgang.
PoC
Geïnteresseerden hebben eerst de mogelijkheid om in het kader van een Proof of Concept-testfase (PoC) te toetsen of het concept van een Managed XDR-oplossing bij uw organisatie past.
Nadere informatie over de PoC
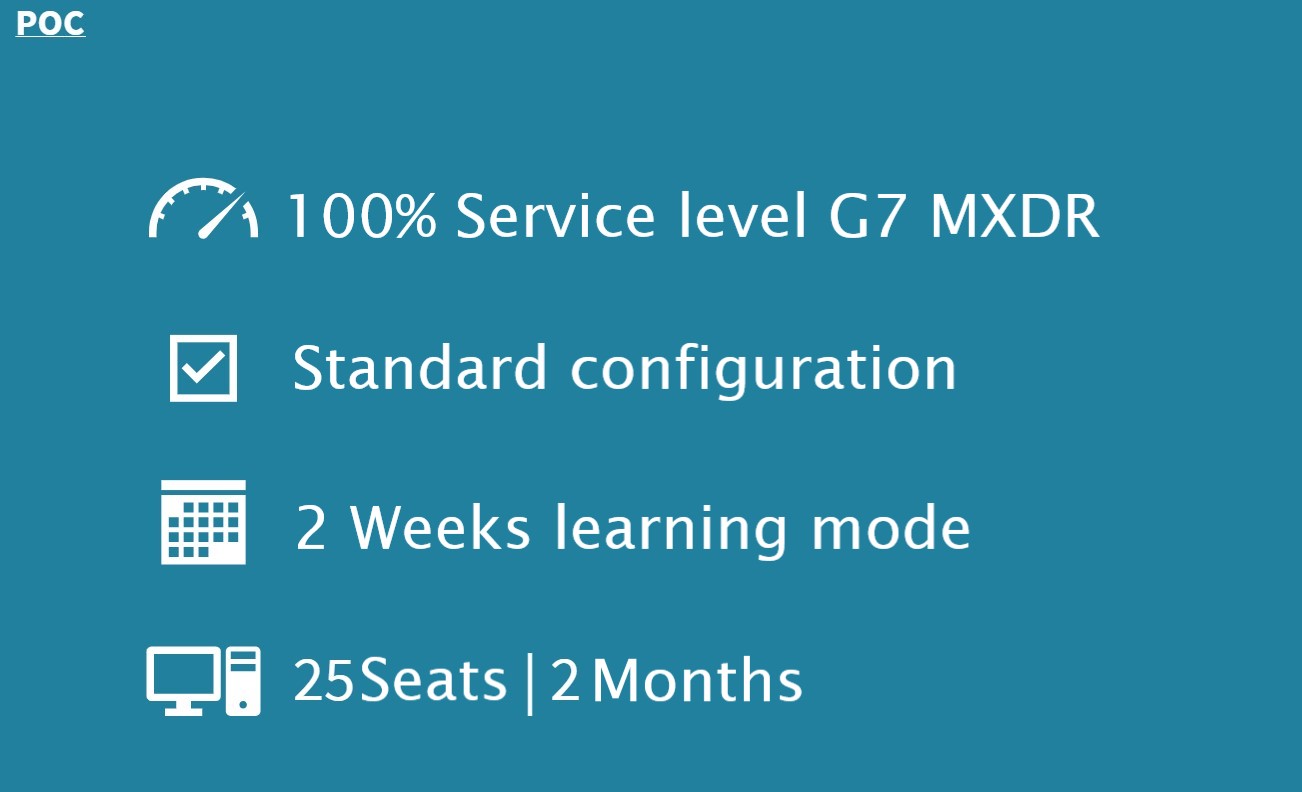
De Proof of Concept-licentie omvat de monitoring van maximaal 25 apparaten met het Service-Level G7 gedurende twee maanden.
| De periode begint vanaf de Kick-Off-afspraak, niet vanaf het afsluiten van het contract. |
Kick-Off
De Kick-Off is de eerste bijeenkomst van ons G a0DATA a0Security a0Operations a0Team met de verantwoordelijke projectdeelnemers van uw organisatie.
In deze sessie ontvangt u
-
toelichting op standaardconfiguraties en antwoorden op alle open vragen,
-
alle informatie over de minimale systeemvereisten,
-
een risicotoelichting.
In het gesprek licht ons G a0DATA a0Security a0Operations a0Team u in over
-
potentiële risico’s van uitzonderingen,
-
niet-geautomatiseerde reacties op schadcode
-
of de uitsluiting van Response-diensten op bepaalde systemen.
Wij lichten toe welke impact deze punten kunnen hebben op de reactietijden en de daaruit voortvloeiende mogelijke schade. Er wordt een 14-daagse leermodus van de G a0DATA a0Agenten ingericht. Gedurende twee weken wordt geen geautomatiseerde reactie op schadcode uitgevoerd. Na deze periode ontvangt u informatie over verwerkte sensormeldingen, over het einde van de leerperiode en dat vanaf dat moment geautomatiseerde reacties op gedetecteerde schadcode worden uitgevoerd. Response-diensten vinden tijdens de leermodus uiteraard wel plaats. Daarnaast wordt een meldketen vastgesteld voor het geval dat zich in de toekomst incidenten voordoen.
Deployment
Deployment omvat het inrichten van een Tenant in ons systeem.
U ontvangt het setupbestand van de G a0DATA a0Agenten en toegang tot het G a0DATA a0Web-Portal wordt ingericht (inclusief een uitgebreide introductie), en uw Setup ID wordt aan u doorgegeven.
Onboarding
Organisaties die de G a0DATA MXDR-service hebben aangeschaft, ontvangen een Onboarding-workshop. Uitzonderingen zijn Onboardings
bij organisaties met minder dan 50 Seats en het Service-Level G5, of wanneer de service via een derde (bijv. een
Managed Service Provider) is aangeschaft. Deze klanten ontvangen een mail-onboarding, maar kunnen de workshop aanvullend
boeken (neem indien nodig contact op met onze verkoopafdeling).
Bij Service-Level G3 wordt geen Onboarding-workshop aangeboden.
| Als u G a0DATA a0MXDR via een partner van G a0DATA afneemt, ontvangt uiteraard die partner de mail voor het mail-onboarding. |
Nadere informatie over het verloop van de Onboarding-workshop
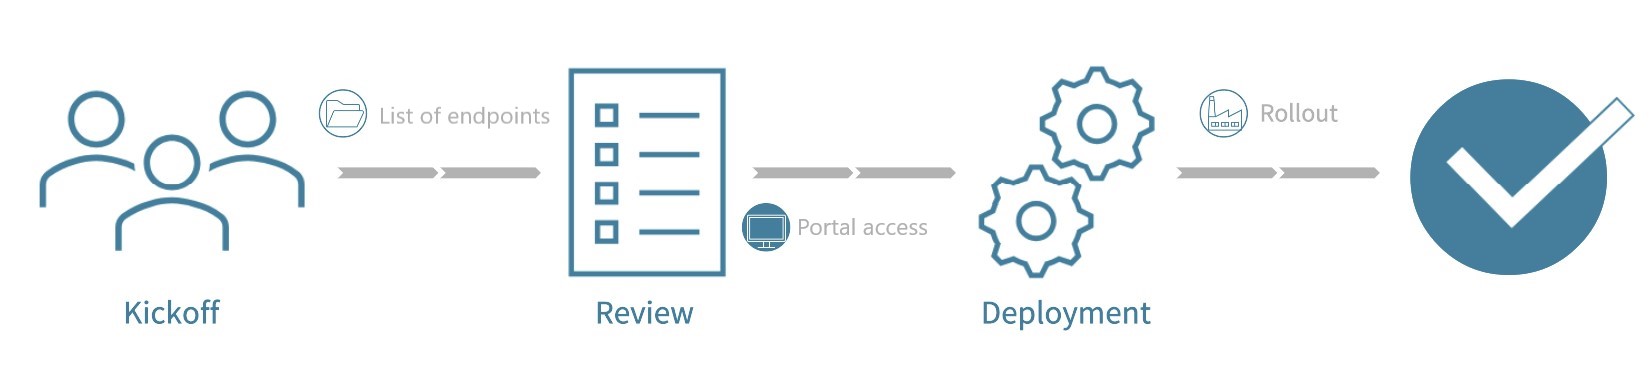
Kick-Off De Kick-Off-afspraak is de eerste bijeenkomst van ons G a0DATA a0Security a0Operations a0Team met de verantwoordelijke projectdeelnemers van uw organisatie. Tijdens deze afspraak worden de volgende punten besproken:
-
U ontvangt toelichting op noodzakelijke of gewenste configuraties, antwoorden op alle open vragen en alle informatie over de minimale systeemvereisten.
-
De Kick-Off omvat een risicotoelichting. In het gesprek licht ons G a0DATA a0Security a0Operations a0Team u in over
-
potentiële risico’s van uitzonderingen,
-
niet-geautomatiseerde reacties op schadcode
-
of de uitsluiting van Response-diensten op bepaalde systemen.
Wij lichten toe welke impact deze punten kunnen hebben op de reactietijden en de daaruit voortvloeiende mogelijke schade.
-
-
Er wordt besproken of en welke uitzonderingen voor de monitoring door de G a0DATA a0Agenten moeten worden ingesteld.
-
Op verzoek kan een 14-daagse leermodus van de G a0DATA a0Agenten worden overeengekomen. Gedurende twee weken wordt geen geautomatiseerde reactie op schadcode uitgevoerd. Na deze periode ontvangt u informatie over verwerkte sensormeldingen, over het einde van de leerperiode en dat vanaf dat moment geautomatiseerde reacties op gedetecteerde schadcode worden uitgevoerd. Response-diensten vinden tijdens de leermodus uiteraard wel plaats.
-
U kunt bepalen of apparaten van de toegang door de G a0DATA a0Security a0Analysten moeten worden uitgezonderd.
-
Er wordt een meldketen vastgesteld voor het geval dat zich in de toekomst incidenten voordoen.
Tijdens de Kick-Off bespreekt ons G a0DATA a0Security a0Operations a0Team met u welke van uw Endpunten wij monitoren, hoe onze reacties op aanvallen moeten verlopen en waar eventueel in plaats van geautomatiseerde reacties eerst een handmatige analyse geschikt is. Samen wegen wij de voor- en nadelen in uw specifieke situatie af. Daarbij wordt gekeken naar de functie van systemen met bijzondere relevantie (met name de servers). Dit kunnen apparaten van de directie zijn (vanwege hun bijzondere vertrouwensrelevantie), maar ook Domain Controller-, HyperV-systemen, mail- of databaseservers.
Na de Kick-Off wordt een verslag opgesteld. Als alle punten konden worden opgehelderd, kan het individuele doelconcept al nu worden gedefinieerd en kan Deployment worden gestart. Anders wordt een review uitgevoerd.
Review
In de review worden alle nog open vragen opgehelderd en vastgelegd. Hier wordt vervolgens het definitieve, individuele doelconcept vastgesteld.
Deployment
Deployment omvat eerst het inrichten van uw Tenant overeenkomstig de afspraken uit de Kick-Off (doelconcept) in ons G a0DATA Cloud Backend.
U ontvangt van ons (afhankelijk van het Service-Level) op verzoek een Deployment-advies.
U ontvangt het setupbestand van de G a0DATA a0Agenten en het G a0DATA a0Web-Portal (inclusief een uitgebreide introductie), en uw Setup ID wordt aan u doorgegeven.