Il G DATA generatore di password
Alla luce delle attuali minacce informatiche, l’utilizzo di password robuste è indispensabile sia in ambito aziendale sia privato.
Con il nostro G DATA generatore di password può creare password in base a criteri specifici. Inoltre, può verificare le password esistenti in termini di sicurezza e del tempo necessario per controllarle.
Installazione
Il G DATA generatore di password è uno strumento locale e non richiede installazione. Il programma non ha ulteriori dipendenze e può essere utilizzato direttamente dopo il download. Non è richiesto alcun altro prodotto G DATA installato; pertanto, non è necessaria una licenza prodotto G DATA.
Scarichi semplicemente il G DATA generatore di password dalla nostra pagina di download, estragga il file ZIP ed esegua il relativo file di programma (GDATA_Password_Generator.exe).
Utilizzo
Avvii l’applicazione con un doppio clic sul file di programma (GDATA_Password_Generator.exe). Successivamente si apre la seguente interfaccia utente grafica (GUI):
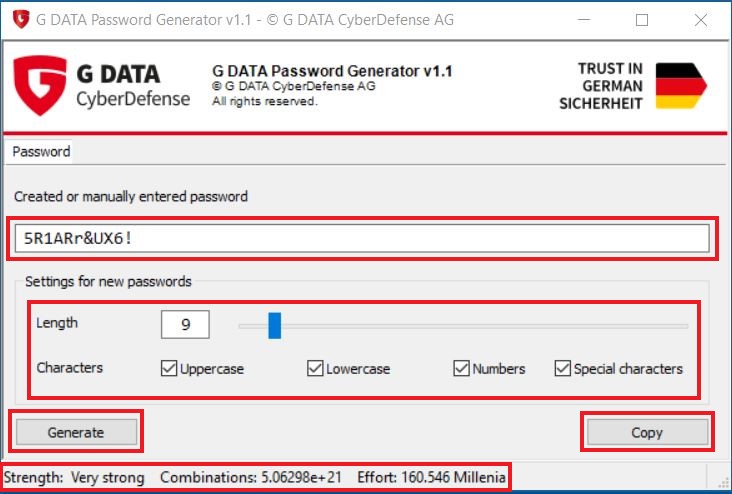
Qui, sotto "Password creata o inserita manualmente", vede innanzitutto la password attualmente generata e può copiarla negli appunti tramite il pulsante Copia.
Sotto "Impostazioni per nuove password" può definire quale tipo di caratteri venga utilizzato per la creazione delle password.
+ Può selezionare qualsiasi combinazione delle opzioni
-
Lettere maiuscole
-
Lettere minuscole
-
Numeri
-
Caratteri speciali
nonché configurare la lunghezza della password. Facendo clic su Crea genera una nuova password in base alla configurazione impostata.
In fondo all’interfaccia utente trova informazioni sulla password attualmente visualizzata, come la robustezza della password, le possibili combinazioni e un tempo stimato di quanto occorrerebbe per individuare la password con un approccio di forza bruta.
La robustezza della password può essere suddivisa nelle seguenti categorie:
-
Debole
-
Moderata
-
Forte
-
Molto forte
-
Estremamente forte
| Può inserire nel campo password una password già in uso e visualizzarne la robustezza. Provi! |
| #Le password generate o testate tramite lo strumento non vengono né trasmesse né memorizzate da G DATA! |
Come viene calcolata la robustezza della password?
Il calcolo della robustezza della password considera, oltre alla lunghezza della password, anche il tipo di caratteri utilizzati. Innanzitutto, la password riceve punti per la sua lunghezza. Quindi: più lunga è una password, maggiore è il punteggio.
Assegnazione dei punti in base alla lunghezza
20 e più caratteri = 6 punti 16-19 caratteri = 5 punti 12-15 caratteri = 4 punti 8-11 caratteri = 3 punti 6-7 caratteri = 2 punti 5 e meno caratteri = 1 punto
Ai massimi 6 punti vengono aggiunti ulteriori punti in base alla quantità di un tipo di carattere presente nella password.
Punti aggiuntivi per il numero di diversi tipi di caratteri e la loro frequenza
Sono presenti lettere maiuscole? Se sì:
1 lettera maiuscola = +1 punto 2 lettere maiuscole = +2 punti 3 e più lettere maiuscole = +3 punti
Sono presenti lettere minuscole? Se sì:
1 lettera minuscola = +1 punto 2 lettere minuscole = +2 punti 3 e più lettere minuscole = +3 punti
Sono presenti numeri? Se sì:
1 numero = +1 punto 2 numeri = +2 punti 3 e più numeri = +3 punti
Sono presenti caratteri speciali? Se sì:
1 carattere speciale = +1 punto 2 caratteri speciali = +2 punti 3 e più caratteri speciali = +3 punti
Possono essere assegnati al massimo fino a 18 punti, valutati come segue:
| Punteggio | Robustezza della password |
|---|---|
16-18 punti |
Estremamente forte |
12-17 punti |
Molto forte |
8-11 punti |
Forte |
6-7 punti |
Moderata |
4-5 punti |
Debole |
1-3 punti |
Molto debole |
Come viene calcolata la durata presunta necessaria per individuare la password?
Per individuare una password, nel peggiore dei casi devono essere eseguite tutte le possibili combinazioni per tutti i caratteri della password, finché non viene trovata la combinazione corretta.
Per stimare quanto tempo occorra per trovare la combinazione corretta, viene calcolato il numero di combinazioni possibili. Nel seguente calcolo si presume che i tipi di caratteri utilizzati nella password siano noti. Ogni tipo di carattere ha un determinato numero di possibilità, ovvero quale carattere potrebbe essere:
| Tipo di carattere | Numero di caratteri possibili |
|---|---|
Lettere maiuscole |
26 |
Lettere minuscole |
26 |
Cifre |
10 |
Simboli |
32 |
Quando, durante il controllo, viene rilevato un tipo di carattere all’interno della password, viene aggiunto il numero di caratteri possibili di tale tipo di carattere.
|
Esempio: se viene rilevata una lettera maiuscola, viene aggiunto 26 (per 26 lettere possibili). Se poi viene rilevato un simbolo, vengono aggiunti 32 (possibilità) ai 26. Si ottiene un valore pari a 58. |
Il valore determinato viene quindi utilizzato nella seguente formula: Tempo stimato = (caratteri possibili elevati al numero di caratteri) / 1.000.000.000)
|
Questo valore è naturalmente una stima; a seconda della potenza di calcolo alla base della forza bruta, il risultato effettivo potrebbe differire. |
|
Esempio: con il calcolo sopra indicato sono stati determinati 58 caratteri possibili. Se la password ha 4 caratteri, nel nostro esempio si ottiene il seguente calcolo: (58 * 58 * 58 * 58) = 11.316.496 / 1.000.000.000 = 0,011316496 Ciò significa che, nel nostro esempio, la password impiegherebbe 0,01 secondi per essere individuata con l’approccio di forza bruta. |