G DATA Managed XDR
Rollenbeheer
Rollen bepalen welke combinatie van rechten gebruikers nodig hebben om de aan hen toegewezen taken uit te voeren. Rollen weerspiegelen hoe de verantwoordelijkheden binnen uw organisatie zijn geregeld.
|
Wij raden aan de vooraf gedefinieerde rollen Admin en Read-Only te gebruiken. |
Indien nodig kunt u voor elke categorie eigen rollen aanmaken en aan gebruikers toewijzen.
Tijdens de kick-off adviseert ons G DATA Security Operations Team u bij het opzetten van een passende rollenstructuur.
Het overzicht toont de beschikbare categorieën. Welke categorieën worden weergegeven, hangt af van de producten die aan uw organisatie-eenheid zijn toegewezen. Wanneer u een abonnement op aanvullende producten afsluit, worden de bijbehorende categorieën automatisch toegevoegd.

Overzicht
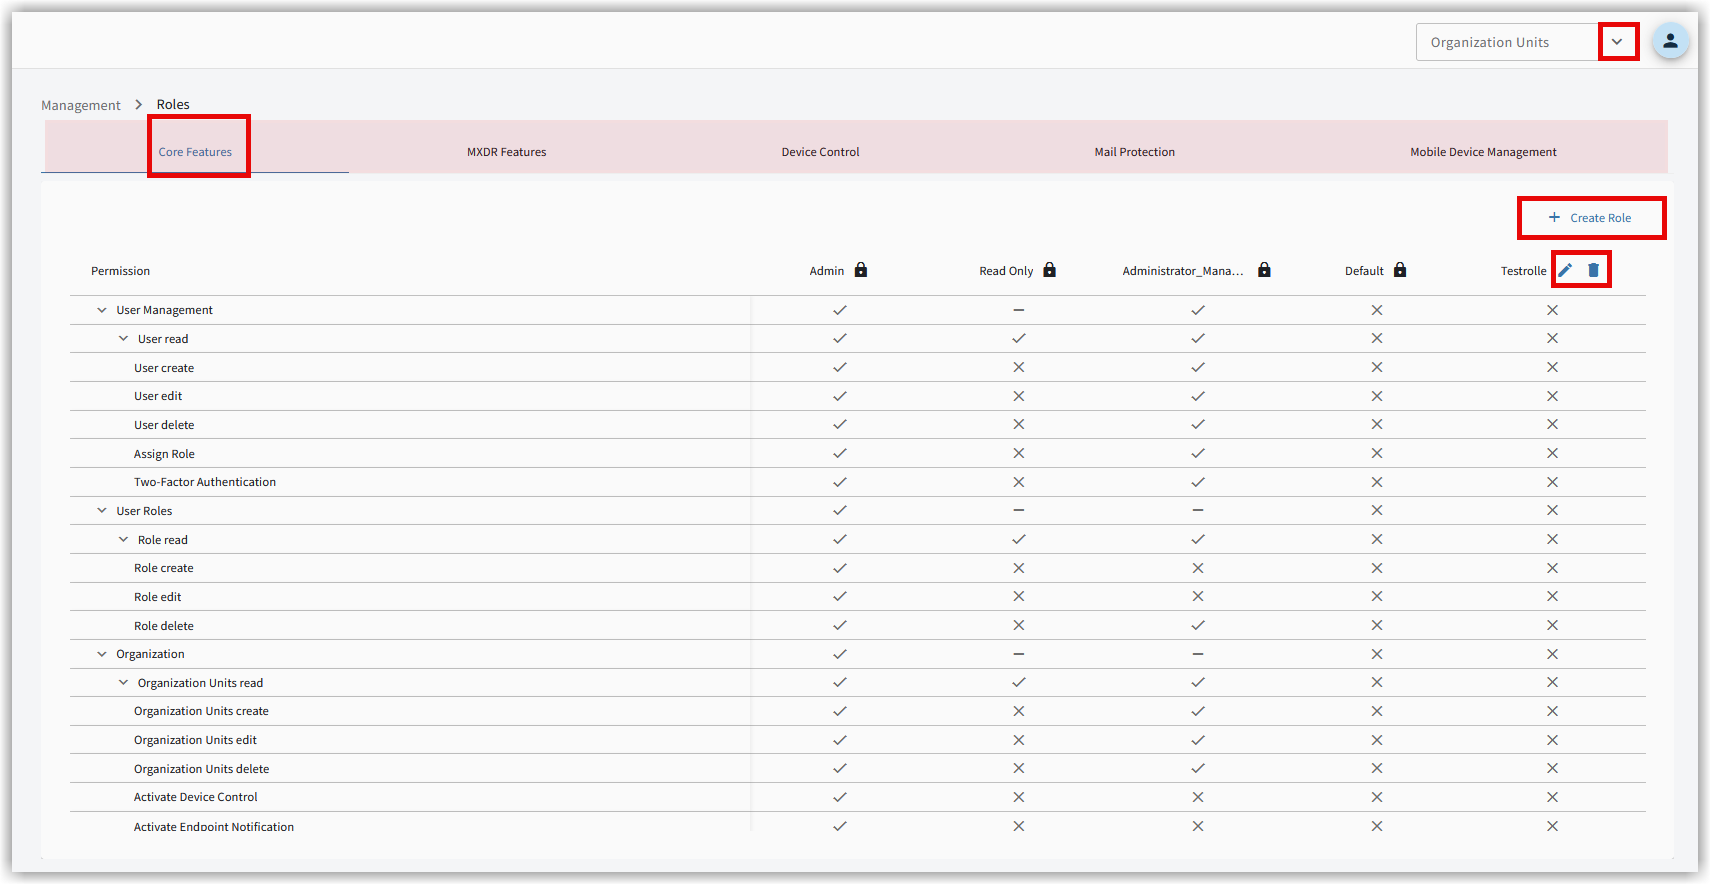
In het rollenbeheer ziet u welke rechten aan de generieke rollen Admin en Read Only zijn toegekend. Deze rollen
kunnen niet worden verwijderd. Indien nodig kunt u per categorie eigen rollen aanmaken
 .
Het venster voor het toekennen van rechten aan de nieuwe rol wordt geopend.
Om de rechten van een zelf aangemaakte rol te wijzigen, klikt u in de betreffende rij op het bewerkingspictogram  .
Om een rol te verwijderen, klikt u in de betreffende rij op het verwijderpictogram
 .
|
Een rol kan alleen worden verwijderd als deze niet meer aan een gebruiker is toegewezen. Tijdens het verwijderen kan aan de betreffende gebruikers een nieuwe rol worden toegewezen. 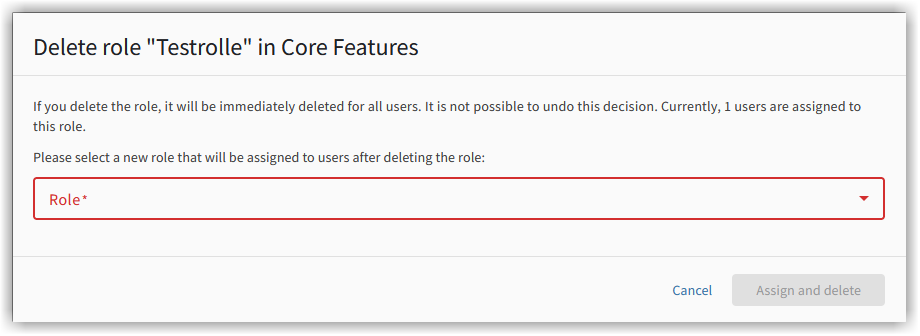
|
Kernfuncties
Kernfuncties
De kernfuncties zijn bedoeld voor de algemene bediening van het webportaal en bieden functies voor Gebruikersbeheer, Gebruikersrollen en Organisatie. Hieronder worden de beschikbare rechten per categorie weergegeven.
Gebruikersbeheer
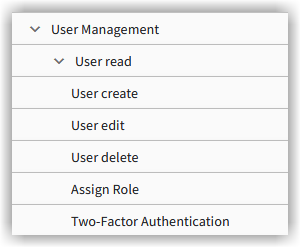
Gebruikers bekijken |
Maakt het mogelijk gebruikers te bekijken. |
Gebruikersaccounts aanmaken |
Maakt het mogelijk nieuwe gebruikersaccounts aan te maken. |
Gebruikers bewerken |
Maakt het mogelijk bestaande gebruikersaccounts te bewerken. |
Gebruikers verwijderen |
Maakt het mogelijk bestaande gebruikersaccounts te verwijderen. |
Rol toewijzen |
Maakt het mogelijk een rol aan een gebruiker toe te wijzen. |
Tweefactorauthenticatie |
Het recht om tweefactorauthenticatie voor een gebruiker te activeren of te deactiveren. |
Gebruikersrollen
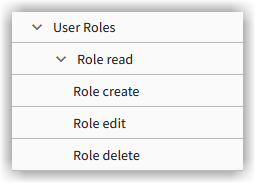
Rol bekijken |
Maakt het mogelijk rollen te bekijken. |
Rollen aanmaken |
Maakt het mogelijk nieuwe rollen aan te maken. |
Rol bewerken |
Maakt het mogelijk bestaande rollen te bewerken. |
Rol verwijderen |
Maakt het mogelijk bestaande rollen te verwijderen. |
Organisatie
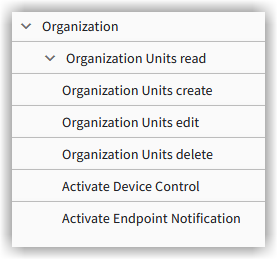
Organisatie-eenheden bekijken |
Het recht om organisatie-eenheden te bekijken |
Organisatie-eenheden aanmaken |
Maakt het mogelijk organisatie-eenheden weer te geven. |
Organisatie-eenheden bewerken |
Maakt het mogelijk bestaande organisatie-eenheden te bewerken. |
Organisatie-eenheden verwijderen |
Maakt het mogelijk bestaande organisatie-eenheden te verwijderen. |
Device Control activeren |
Maakt het mogelijk Device Control te activeren. |
Endpointmeldingen activeren |
Maakt het mogelijk endpointmeldingen toe te wijzen. |
MXDR-functies
G DATA Managed XDR
MXDR-functies
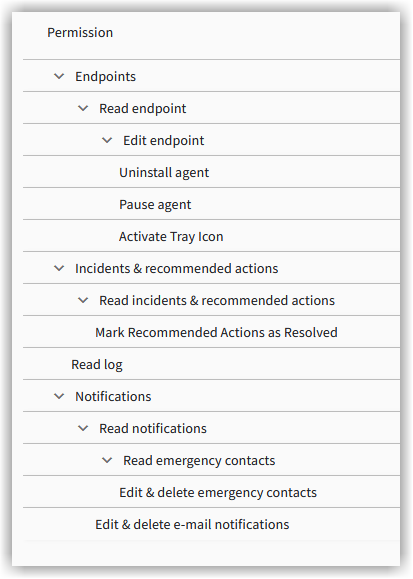
Bekijken en bewerken |
Bepaalt of gebruikers met deze rol endpoints mogen bekijken en/of bewerken. |
||
Instellingsmogelijkheden voor de Agent |
Het verwijderen van het endpoint uit het portaal is gekoppeld aan het recht om Agents op de endpoints te kunnen de-installeren. Bij het starten van de de-installatie van de Agent kunt u kiezen of u het endpoint tegelijkertijd uit het portaal wilt verwijderen. Personen die bevoegd zijn om de Agent te de-installeren, kunnen het endpoint ook later nog uit het G DATA Web Portal verwijderen.
|
||
Agent pauzeren |
Hier kunt u instellen of gebruikers met deze rol de Agent op endpoints gedurende 15 minuten mogen pauzeren.
|
||
Systeemvakpictogram activeren |
Hier kunt u instellen of gebruikers met deze rol het systeemvakpictogram van de Agent op endpoints mogen laten weergeven. |
Incidenten & aanbevolen acties
Incidenten & aanbevolen acties bekijken |
Hier bepaalt u of gebruikers met deze rol incidenten en aanbevolen acties mogen bekijken. |
Aanbevolen acties als voltooid markeren |
Hier bepaalt u of gebruikers met deze rol aanbevolen acties als voltooid mogen markeren. Deze optie is alleen beschikbaar als de rol aanbevolen acties mag bekijken. |
Logboeken bekijken |
Hier bepaalt u of gebruikers met deze rol de weergave Logboeken te zien krijgen. |
Meldingen
Meldingen bekijken |
Optie om in te stellen of gebruikers met de betreffende rol meldingen ontvangen. |
||
Noodcontacten bewerken & verwijderen |
Hier kunt u instellen of gebruikers met deze rol gebruikers aan de lijst met noodcontacten mogen toevoegen en daaruit mogen verwijderen.
|
||
E-mailmeldingen bewerken & verwijderen |
Hier kunt u instellen of gebruikers met deze rol gebruikers aan de lijst met ontvangers van e-mailmeldingen mogen toevoegen en daaruit mogen verwijderen. Daarnaast kunnen de taal van de e-mail en de soorten gebeurtenissen waarvoor meldingen worden verzonden worden ingesteld.
|
Apparaatbeheer
Apparaatbeheer
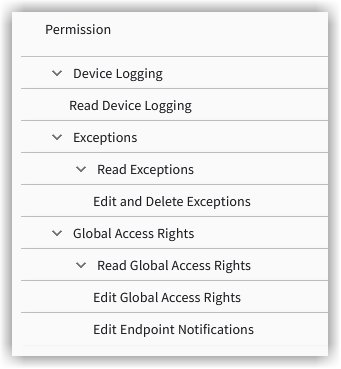
Als u het product G DATA Policy Control gebruikt, kunt u hier bepalen welke aanpassingen gebruikers met deze rol in het product mogen uitvoeren.
Apparaatlogging |
Bepaalt of gebruikers met deze rol de apparaatlogboeken mogen bekijken. |
Uitzonderingen bekijken |
Maakt het mogelijk uitzonderingen te bekijken. |
Uitzonderingen bewerken en verwijderen |
Maakt het mogelijk uitzonderingen te bewerken en te verwijderen |
Globale toegangsregels |
Bepaalt of gebruikers met deze rol globale toegangsregels mogen bekijken en/of bewerken en de meldingen die op endpoints worden weergegeven mogen bewerken. |