G DATA Managed XDR
Gestión de roles
Los roles definen el conjunto de permisos que los usuarios necesitan para realizar las tareas que se les han asignado. Los roles reflejan cómo se distribuyen las responsabilidades en su empresa.
|
Recomendamos utilizar los roles predefinidos Admin y Read Only. |
Si es necesario, puede crear roles personalizados para cada categoría y asignarlos a los usuarios.
Durante el inicio del proyecto, nuestro G DATA Security Operations Team le asesorará sobre la estructura de roles adecuada para usted.
La vista general muestra las categorías disponibles. Las categorías que se muestran dependen de los productos asignados a su unidad organizativa. Al suscribirse a productos adicionales, las categorías correspondientes se añaden automáticamente.

Vista general
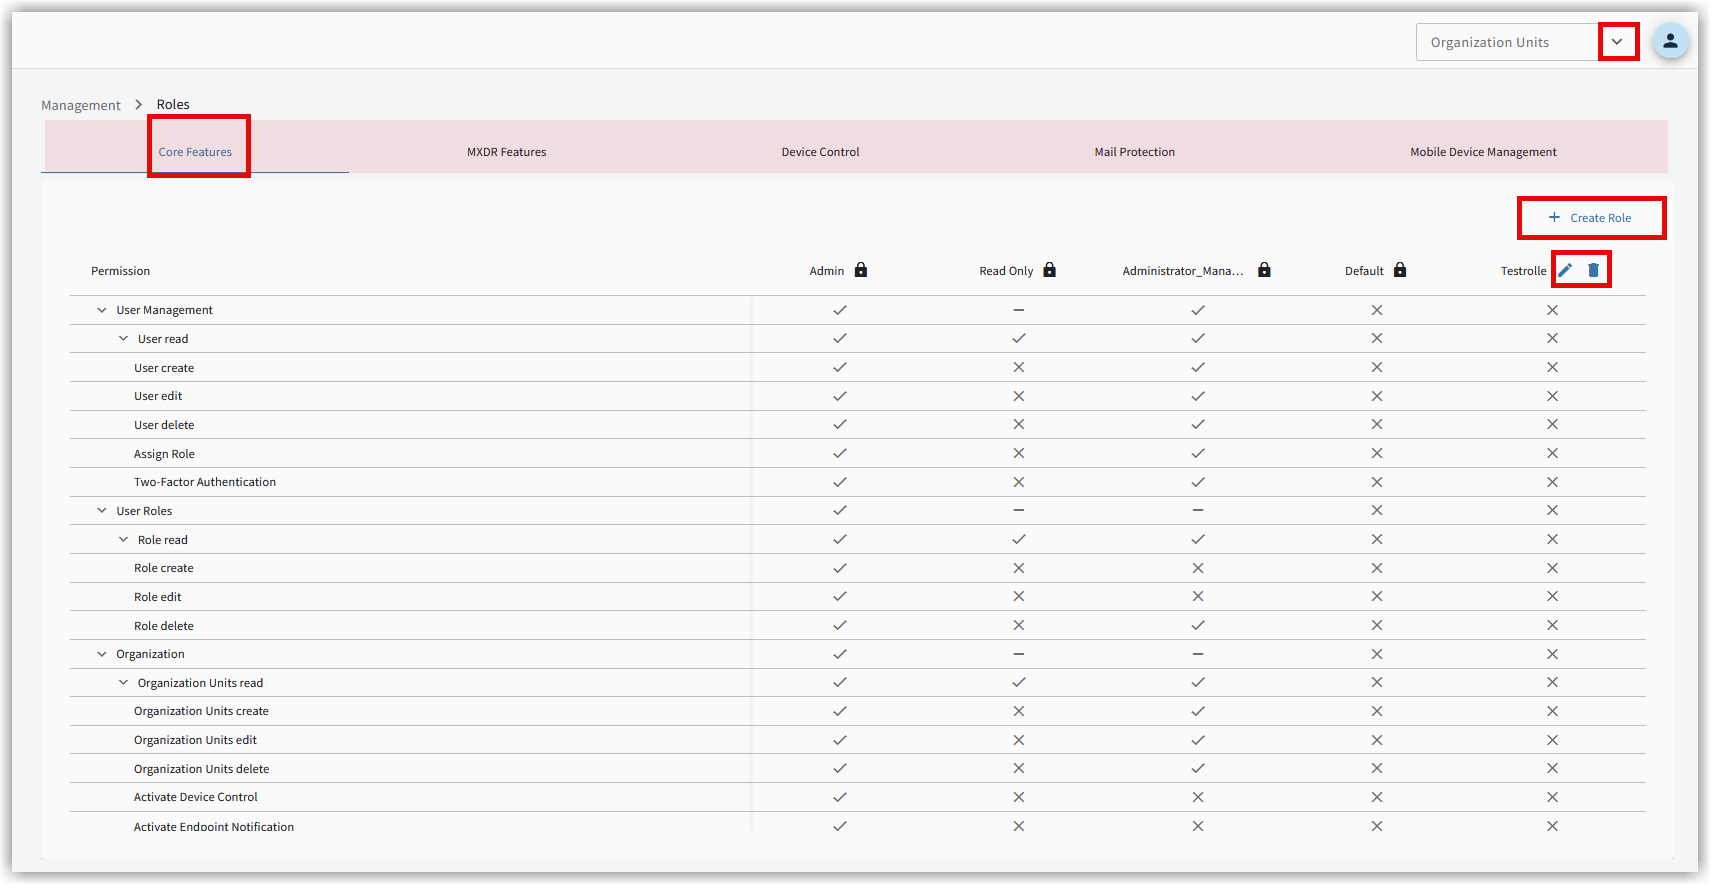
En la gestión de roles puede ver los permisos asignados a los roles integrados Admin y Read Only. Estos roles
no se pueden eliminar. Si es necesario, se pueden crear roles personalizados para cada categoría
 .
Se abre la ventana de asignación de permisos para el nuevo rol.
Para modificar los permisos de un rol personalizado, haga clic en la fila correspondiente en el icono de edición  .
Para eliminar un rol, haga clic en el icono de eliminación de la fila correspondiente
 .
|
Solo se puede eliminar un rol si ya no está asignado a ningún usuario. Durante el proceso de eliminación, se puede asignar un nuevo rol a los usuarios afectados. 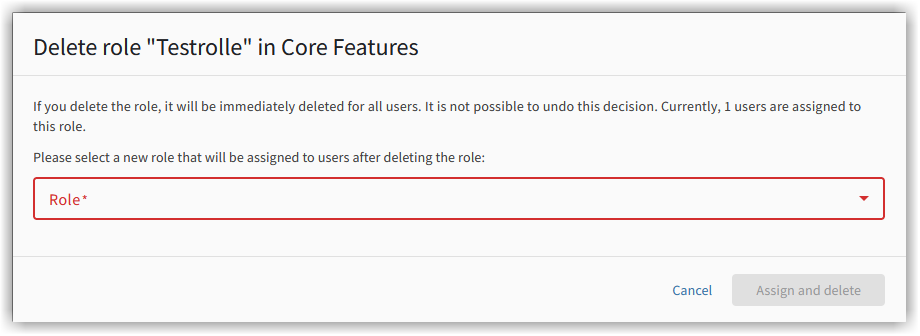
|
Funciones básicas
Funciones básicas
Las funciones básicas permiten el manejo general del portal web e incluyen funciones para la gestión de usuarios, los roles de usuario y la organización. A continuación se muestran los permisos disponibles por categorías.
Gestión de usuarios
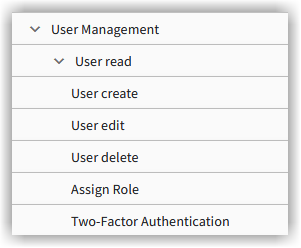
Ver usuarios |
Permite ver los usuarios. |
Crear usuarios |
Permite crear nuevos usuarios. |
Editar usuarios |
Permite editar los usuarios existentes. |
Eliminar usuarios |
Permite eliminar los usuarios existentes. |
Asignar un rol |
Permite asignar un rol a un usuario. |
Autenticación de dos factores |
Permiso para activar o desactivar la autenticación de dos factores de un usuario. |
Roles de usuario
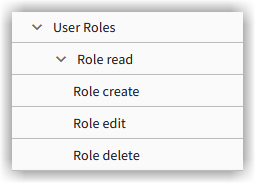
Ver roles |
Permite ver los roles. |
Crear roles |
Permite crear nuevos roles. |
Editar roles |
Permite editar los roles existentes. |
Eliminar roles |
Permite eliminar los roles existentes. |
Organización
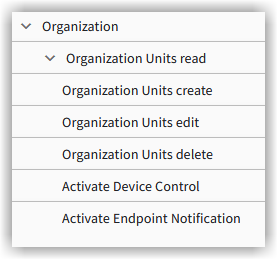
Ver unidades organizativas |
Permiso para consultar las unidades organizativas. |
Crear unidades organizativas |
Permite ver las unidades organizativas. |
Editar unidades organizativas |
Permite editar las unidades organizativas existentes. |
Eliminar unidades organizativas |
Permite eliminar las unidades organizativas existentes. |
Activar Device Control |
Permite activar el control de dispositivos. |
Activar notificaciones de endpoints |
Permite asignar notificaciones de endpoints. |
Funciones de MXDR
G DATA Managed XDR
Funciones de MXDR
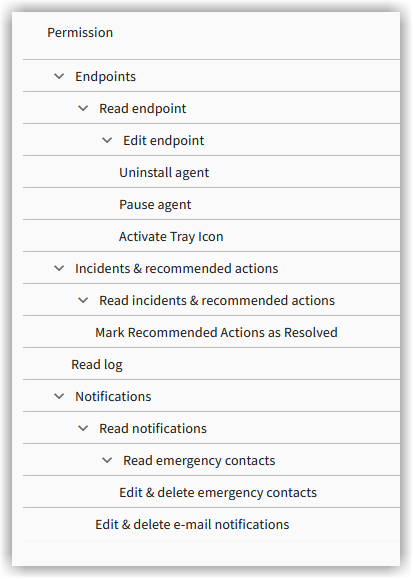
Ver y editar |
Determina si los usuarios con este rol pueden consultar y/o editar endpoints. |
||
Opciones de configuración del Agent |
La eliminación de un endpoint del portal está vinculada al permiso para desinstalar el Agent en los endpoints. Al iniciar la desinstalación del Agent, puede decidir si desea eliminar también el endpoint del portal. Las personas autorizadas para realizar la desinstalación pueden eliminar el endpoint de G DATA Web Portal más adelante.
|
||
Pausar el Agent |
Aquí puede configurar si los usuarios con este rol pueden pausar el Agent en los endpoints durante 15 minutos.
|
||
Activar el icono del área de notificación |
Aquí puede configurar si los usuarios con este rol pueden hacer que se muestre el icono del Agent en el área de notificación de los endpoints. |
Incidentes y acciones recomendadas
Ver incidentes y acciones recomendadas |
Aquí puede establecer si los usuarios con este rol pueden ver incidentes y acciones recomendadas. |
Marcar acciones recomendadas como completadas |
Aquí puede establecer si los usuarios con este rol pueden marcar acciones recomendadas como completadas. Esta opción solo está disponible si el rol permite ver las acciones recomendadas. |
Ver registros |
Aquí puede establecer si los usuarios con este rol pueden acceder a la vista Registros. |
Notificaciones
Ver notificaciones |
Interruptor para establecer, de forma general, si los usuarios con este rol reciben notificaciones. |
||
Editar y eliminar contactos de emergencia |
Aquí puede establecer si los usuarios con este rol pueden añadir usuarios a la lista de contactos de emergencia y eliminarlos de ella.
|
||
Editar y eliminar notificaciones por correo electrónico |
Aquí puede establecer si los usuarios con este rol pueden añadir usuarios a la lista de destinatarios de notificaciones por correo electrónico y eliminarlos de ella. Además, se pueden configurar el idioma del correo electrónico y el tipo de eventos que generan notificaciones.
|
Gestión de dispositivos
Gestión de dispositivos
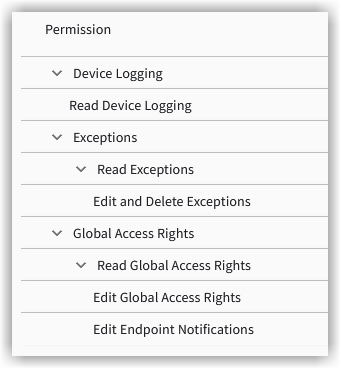
Si utiliza el producto G DATA Policy Control, aquí puede establecer qué modificaciones pueden realizar los usuarios con este rol en el producto.
Registro de dispositivos |
Determina si los usuarios con este rol pueden consultar el registro de dispositivos. |
Ver excepciones |
Permite consultar las excepciones. |
Editar y eliminar excepciones |
Permite editar y eliminar excepciones. |
Reglas de acceso globales |
Determina si los usuarios con este rol pueden consultar y/o editar las reglas de acceso globales, así como editar las notificaciones que se muestran en los endpoints. |